今週まず手を付けたいのは、インターネットに出したPAN-OSの管理画面と、Adobe Commerce(Magento)で動くECサイトです。Palo Alto Networksは10月28日、PHPの脆弱性の告知を改め、外から届く管理画面を狙う攻撃を確認したとして、重大度を「Critical」に引き上げました。その前日には、米CISAがAdobe CommerceとBrotliの脆弱性を、悪用を確認した一覧(KEV)に加えています。
ただ、急がなくてよいものもあります。
MSRCが27日に公開したEdgeの3件は、22日に配られた156.0.4314.42で、すでに直っています。数字と日付は各社・機関の公式の告知に合わせ、前の週の分は前の週の図解(10月18日〜23日)に残しています。
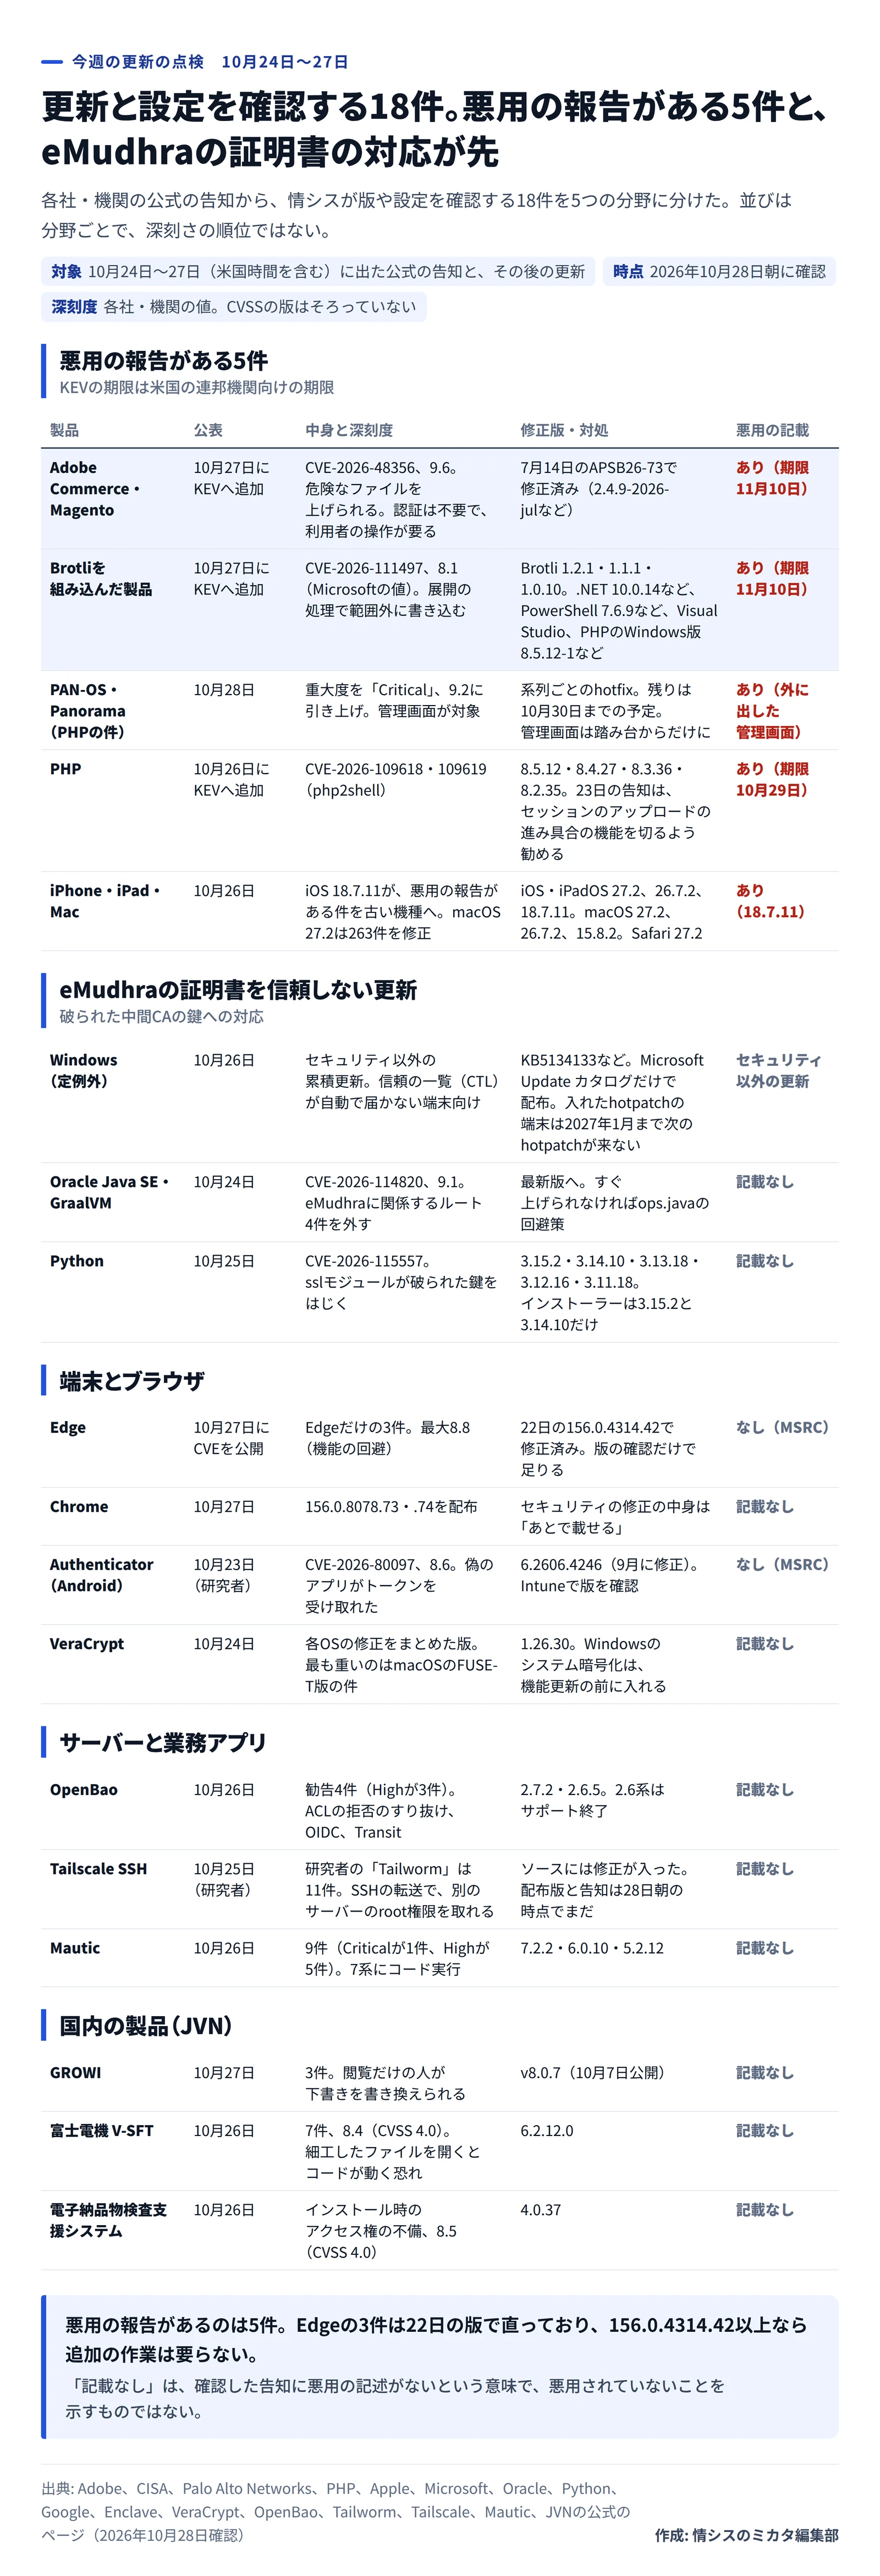
18件の版と修正版
5つの分野に分けて並べました。分野の中の並びも、深刻さの順位ではありません。
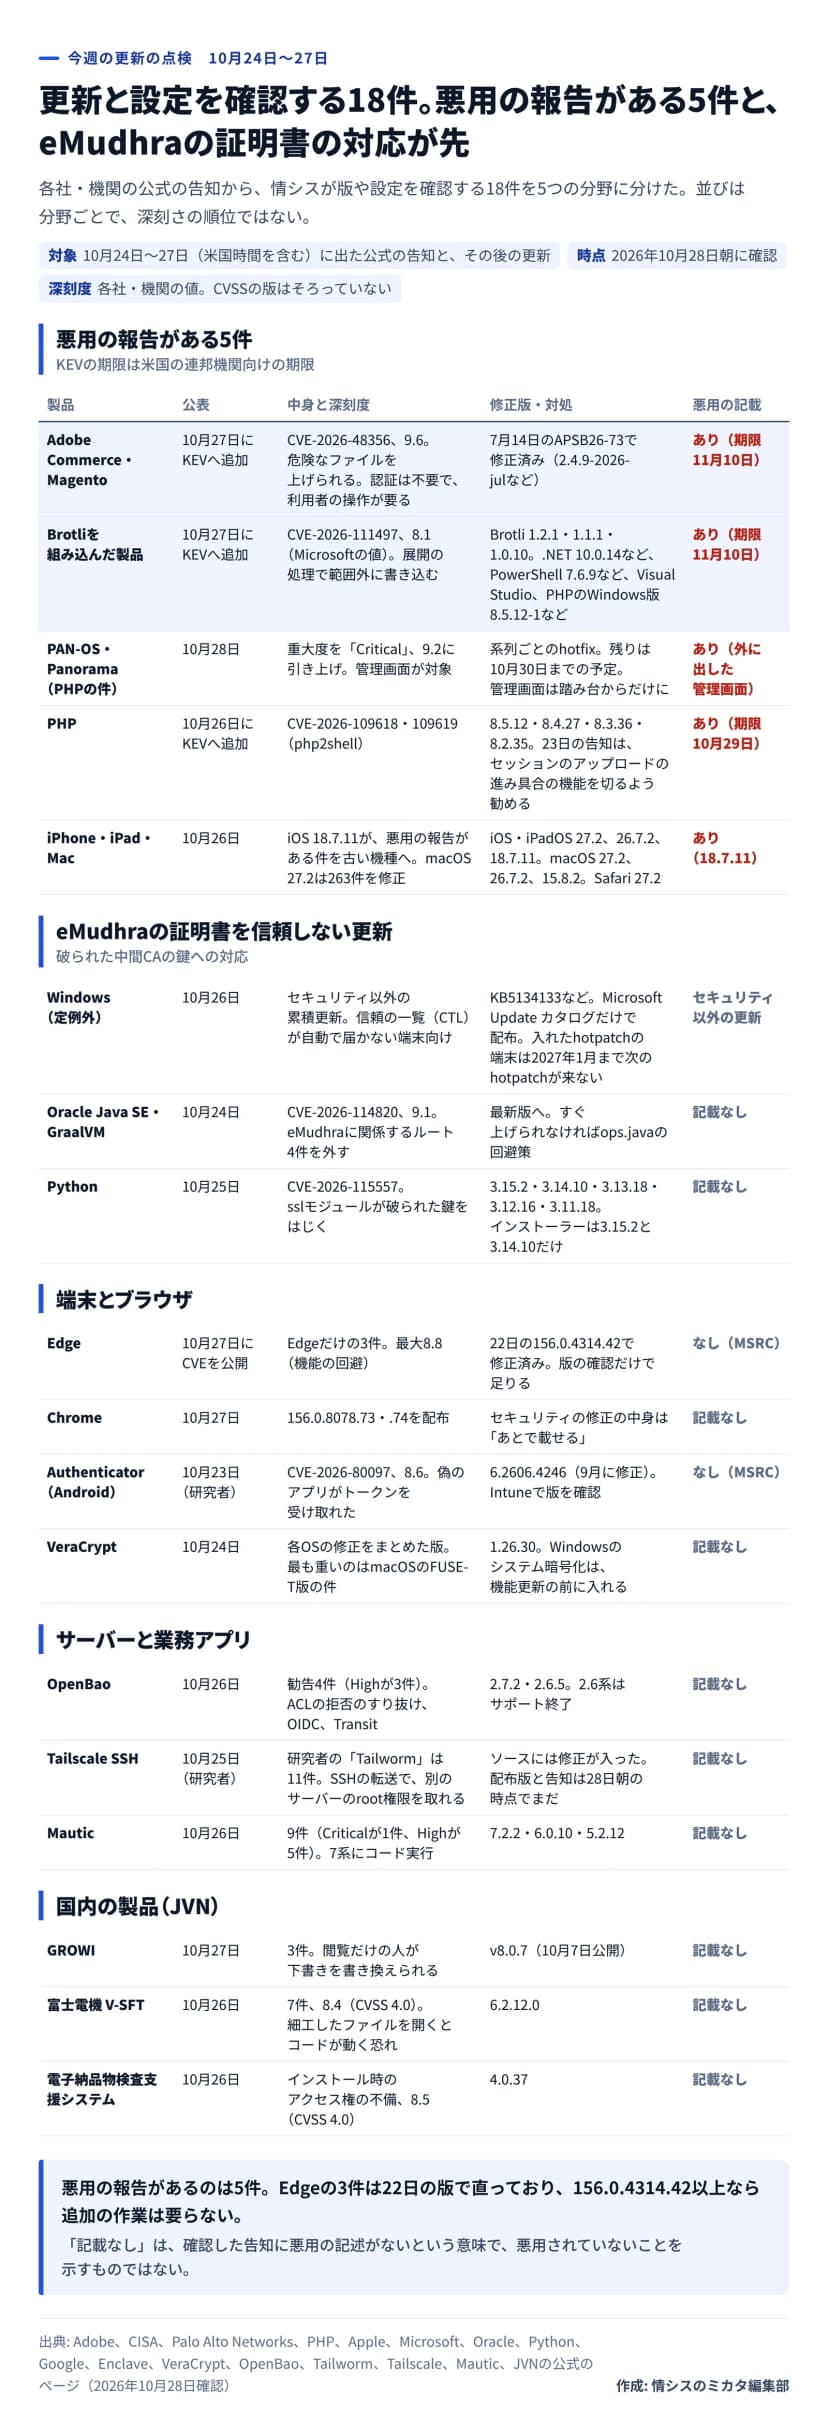 更新と設定を確認する18件の版・修正版・悪用の記載(10月24日〜27日)作成: 編集部 / 出典: 各社・機関の公式の告知をもとに編集部が作成
| 製品 |
公表 |
中身と深刻度 |
修正版・対処 |
悪用の記載 |
記事 |
| Adobe Commerce・Magento |
10月27日にKEVへ追加 |
CVE-2026-48356、9.6。危険なファイルを上げられる。認証は不要で、利用者の操作が要る |
7月14日のAPSB26-73で修正済み(2.4.9-2026-julなど) |
あり(期限11月10日) |
Magentoの記事 |
| Brotliを組み込んだ製品 |
10月27日にKEVへ追加 |
CVE-2026-111497、8.1(Microsoftの値)。展開の処理で範囲外に書き込む |
Brotli 1.2.1・1.1.1・1.0.10。.NET 10.0.14・9.0.22・8.0.33、PowerShell 7.6.9・7.5.13・7.4.22、Visual Studio、PHPのWindows版8.5.12-1など |
あり(期限11月10日) |
Brotliの記事 |
| PAN-OS・Panorama(PHPの件) |
10月28日 |
重大度を「Critical」、9.2に引き上げ。管理画面が対象 |
系列ごとのhotfix。残りは10月30日までの予定。管理画面は踏み台からだけに |
あり(外に出した管理画面) |
PAN-OSの記事 |
| PHP |
10月26日にKEVへ追加 |
CVE-2026-109618・109619(php2shell) |
8.5.12・8.4.27・8.3.36・8.2.35。23日の告知(CVE-2026-115560)は、次の定例の版までsession.upload_progress.enabledを0にするよう勧める |
あり(期限10月29日) |
PHPの記事 |
| iPhone・iPad・Mac |
10月26日 |
iOS 18.7.11が、悪用の報告がある件(CVE-2026-86950)を古い機種へ。macOS 27.2は263件を修正 |
iOS・iPadOS 27.2、26.7.2、18.7.11。macOS Golden Gate 27.2、Tahoe 26.7.2、Sequoia 15.8.2。Safari 27.2 |
あり(18.7.11) |
Appleの記事 |
| Windows(定例外) |
10月26日 |
セキュリティ以外の累積更新。信頼の一覧(CTL)が自動で届かない端末向け |
KB5134133など。Microsoft Updateカタログだけで配布。入れたhotpatchの端末は2027年1月まで次のhotpatchが来ない |
セキュリティ以外の更新 |
Windowsの記事 |
| Oracle Java SE・GraalVM |
10月24日 |
CVE-2026-114820、9.1。eMudhraに関係するルート4件を外す |
最新版へ。すぐ上げられなければops.javaの回避策 |
記載なし |
eMudhraの記事 |
| Python |
10月25日 |
CVE-2026-115557。sslモジュールが破られた鍵をはじく |
3.15.2・3.14.10・3.13.18・3.12.16・3.11.18。インストーラーは3.15.2と3.14.10だけ |
記載なし |
Pythonの記事 |
| Edge |
10月27日にCVEを公開 |
Edgeだけの3件。最大8.8(機能の回避) |
22日の156.0.4314.42で修正済み。版の確認だけで足りる |
なし(MSRC) |
Edgeの記事 |
| Chrome |
10月27日 |
156.0.8078.73・.74を配布 |
セキュリティの修正の中身は「あとで載せる」 |
記載なし |
Chrome 156の記事 |
| Authenticator(Android) |
10月23日(研究者) |
CVE-2026-80097、8.6。偽のアプリがトークンを受け取れた |
6.2606.4246(9月に修正)。Intuneで版を確認 |
なし(MSRC) |
Authenticatorの記事 |
| VeraCrypt |
10月24日 |
各OSの修正をまとめた版。最も重いのはmacOSのFUSE-T版の件 |
1.26.30。Windowsのシステム暗号化は、機能更新の前に入れる |
記載なし |
VeraCryptの記事 |
| OpenBao |
10月26日 |
勧告4件(Highが3件)。ACLの拒否のすり抜け、OIDC、Transit |
2.7.2・2.6.5。2.6系はサポート終了 |
記載なし |
Vault・OpenBaoの記事 |
| Tailscale SSH |
10月25日(研究者) |
研究者の「Tailworm」は11件。SSHの転送で、別のサーバーのroot権限を取れる |
ソースには修正が入った。配布版と告知は28日朝の時点でまだ |
記載なし |
Tailscaleの記事 |
| Mautic |
10月26日 |
9件(Criticalが1件、Highが5件)。7系にコード実行 |
7.2.2・6.0.10・5.2.12 |
記載なし |
Mauticの記事 |
| GROWI |
10月27日 |
3件。閲覧だけの人が下書きを書き換えられる |
v8.0.7(10月7日公開) |
記載なし |
GROWIの記事 |
| 富士電機のV-SFT |
10月26日 |
7件、8.4(CVSS 4.0)。細工したファイルを開くとコードが動く恐れ |
6.2.12.0 |
記載なし |
V-SFTの記事 |
| 電子納品物検査支援システム |
10月26日 |
インストール時のアクセス権の不備、8.5(CVSS 4.0) |
4.0.37 |
記載なし |
電子納品の記事 |
「記載なし」は、確認した告知に悪用の記述がないという意味にとどまります。CVSSも、版(3.1と4.0)や評価した組織が違えば、そのままでは比べられません。
PAN-OSは1週間で扱いが変わった
Palo Altoの告知は、22日の公開から28日までに十数回書き換えられています。27日までは、系列ごとの修正版の予定を足していく更新でした。28日になって、重大度が「Critical」、急ぐ度合いが最も高い扱いに変わり、悪用の状況の欄に、インターネットに出した管理画面を狙う攻撃を確認したと書き加えられています。
27日朝に出した当編集部の記事は、その時点の「悪用は把握していない」をもとにしていました。
修正版は、28日から30日にかけて残りの系列に出る予定です。27日の予定だった11.2.13-h4も、28日朝の時点ではまだ予定のままでした。待つあいだは、管理画面に入れる送り元を内部の踏み台だけにする、というのがPalo Altoの示す守り方です。管理画面を外に出していた機器は、修正版を当てて終わりにせず、管理者のアカウントと設定の変更の記録も見ておきたいところです。
KEVに加わった3つの脆弱性
意外なのは、Adobe Commerceの件(CVE-2026-48356)が、7月14日の定例の更新で直っていたことです。修正から3か月あまり。その間に当てていないECサイトは、すでに入られている前提で調べたほうがよいでしょう。Adobeの評価は9.6で、認証なしに危険なファイルを上げられます。ただし、悪用には利用者の操作が要ると、Adobeは書いています。侵入の跡の探し方は、MagentoのPolyShell、米CISAが悪用を確認 修正後も侵入の跡を点検にまとめました。
Brotliは、10月21日に上流で直ったあと、組み込んだ製品の修正が続いています。今週は、Microsoftが.NET、PowerShell、Visual Studioを、PHPがWindows版のパッケージをそれぞれ作り直しました。PowerShell 7は入れ方によってWindows Updateで上がらないことがあり、端末ごとの版の確認が欠かせません(PowerShell 7の記事)。
PHPの2件は、KEVの期限が10月29日です。PHPは23日に、起こりにくい別のコード実行の道(CVE-2026-115560)も知らせ、次の定例の版が出るまで、セッションのアップロードの進み具合の機能を切るよう勧めています。
eMudhraの手当ては3つで効き方が違う
破られたeMudhraの中間CAの鍵への手当てが、今週はOS、Java、Pythonでそろいました。同じ問題でも、効く場所は別々です。
Windowsの定例外の更新(KB5134133など)は、信頼の一覧が自動で届かない端末のためのものです。インターネットにつながり、自動更新が効いている端末は、入れなくてかまいません。配布はMicrosoft Updateカタログだけで、Windows UpdateやWSUSには出ません。しかも、入れたhotpatchの端末には、2027年1月のベースラインの更新まで、次のhotpatchが届かなくなります。
Oracle Javaは、24日の2回目のアラートで、eMudhraに関係するルート4件をOracle JDKの一覧から外しました。ブラウザーでは開けるのに、Javaの業務アプリだけが相手とつながらない、ということが起こりえます。
Pythonは、3.15.2などでsslモジュールが破られた鍵をはじくようになりました。証明書の検証を切っているコードは、この対策の外に置かれたままです。
版を見れば済むもの、まだ直っていないもの
Edgeの3件は、MSRCが27日に番号と中身を出しただけで、新しい版は出ていません。156.0.4314.42以降なら、追加の作業は要りません。Chromeは27日に156.0.8078.73を配り始めましたが、セキュリティの修正の一覧は「あとで載せる」とされ、28日朝の時点でまだ空欄でした。
AndroidのAuthenticatorは、9月に出た6.2606.4246で直っています。研究者が23日に手口を公表したので、古い版のまま残った端末が狙われる恐れは高まったとみるべきでしょう。
まだ直っていないのは、Tailscale SSHです。Tailscaleはソースに修正を取り込みましたが、28日朝の時点で、配布版もセキュリティの告知も出ていません。使っていないサーバーでは、Tailscale SSHを無効にしておくのが確実です。OpenBaoは2.6系のサポートを終えていて、2.7系に移るよう求めています。
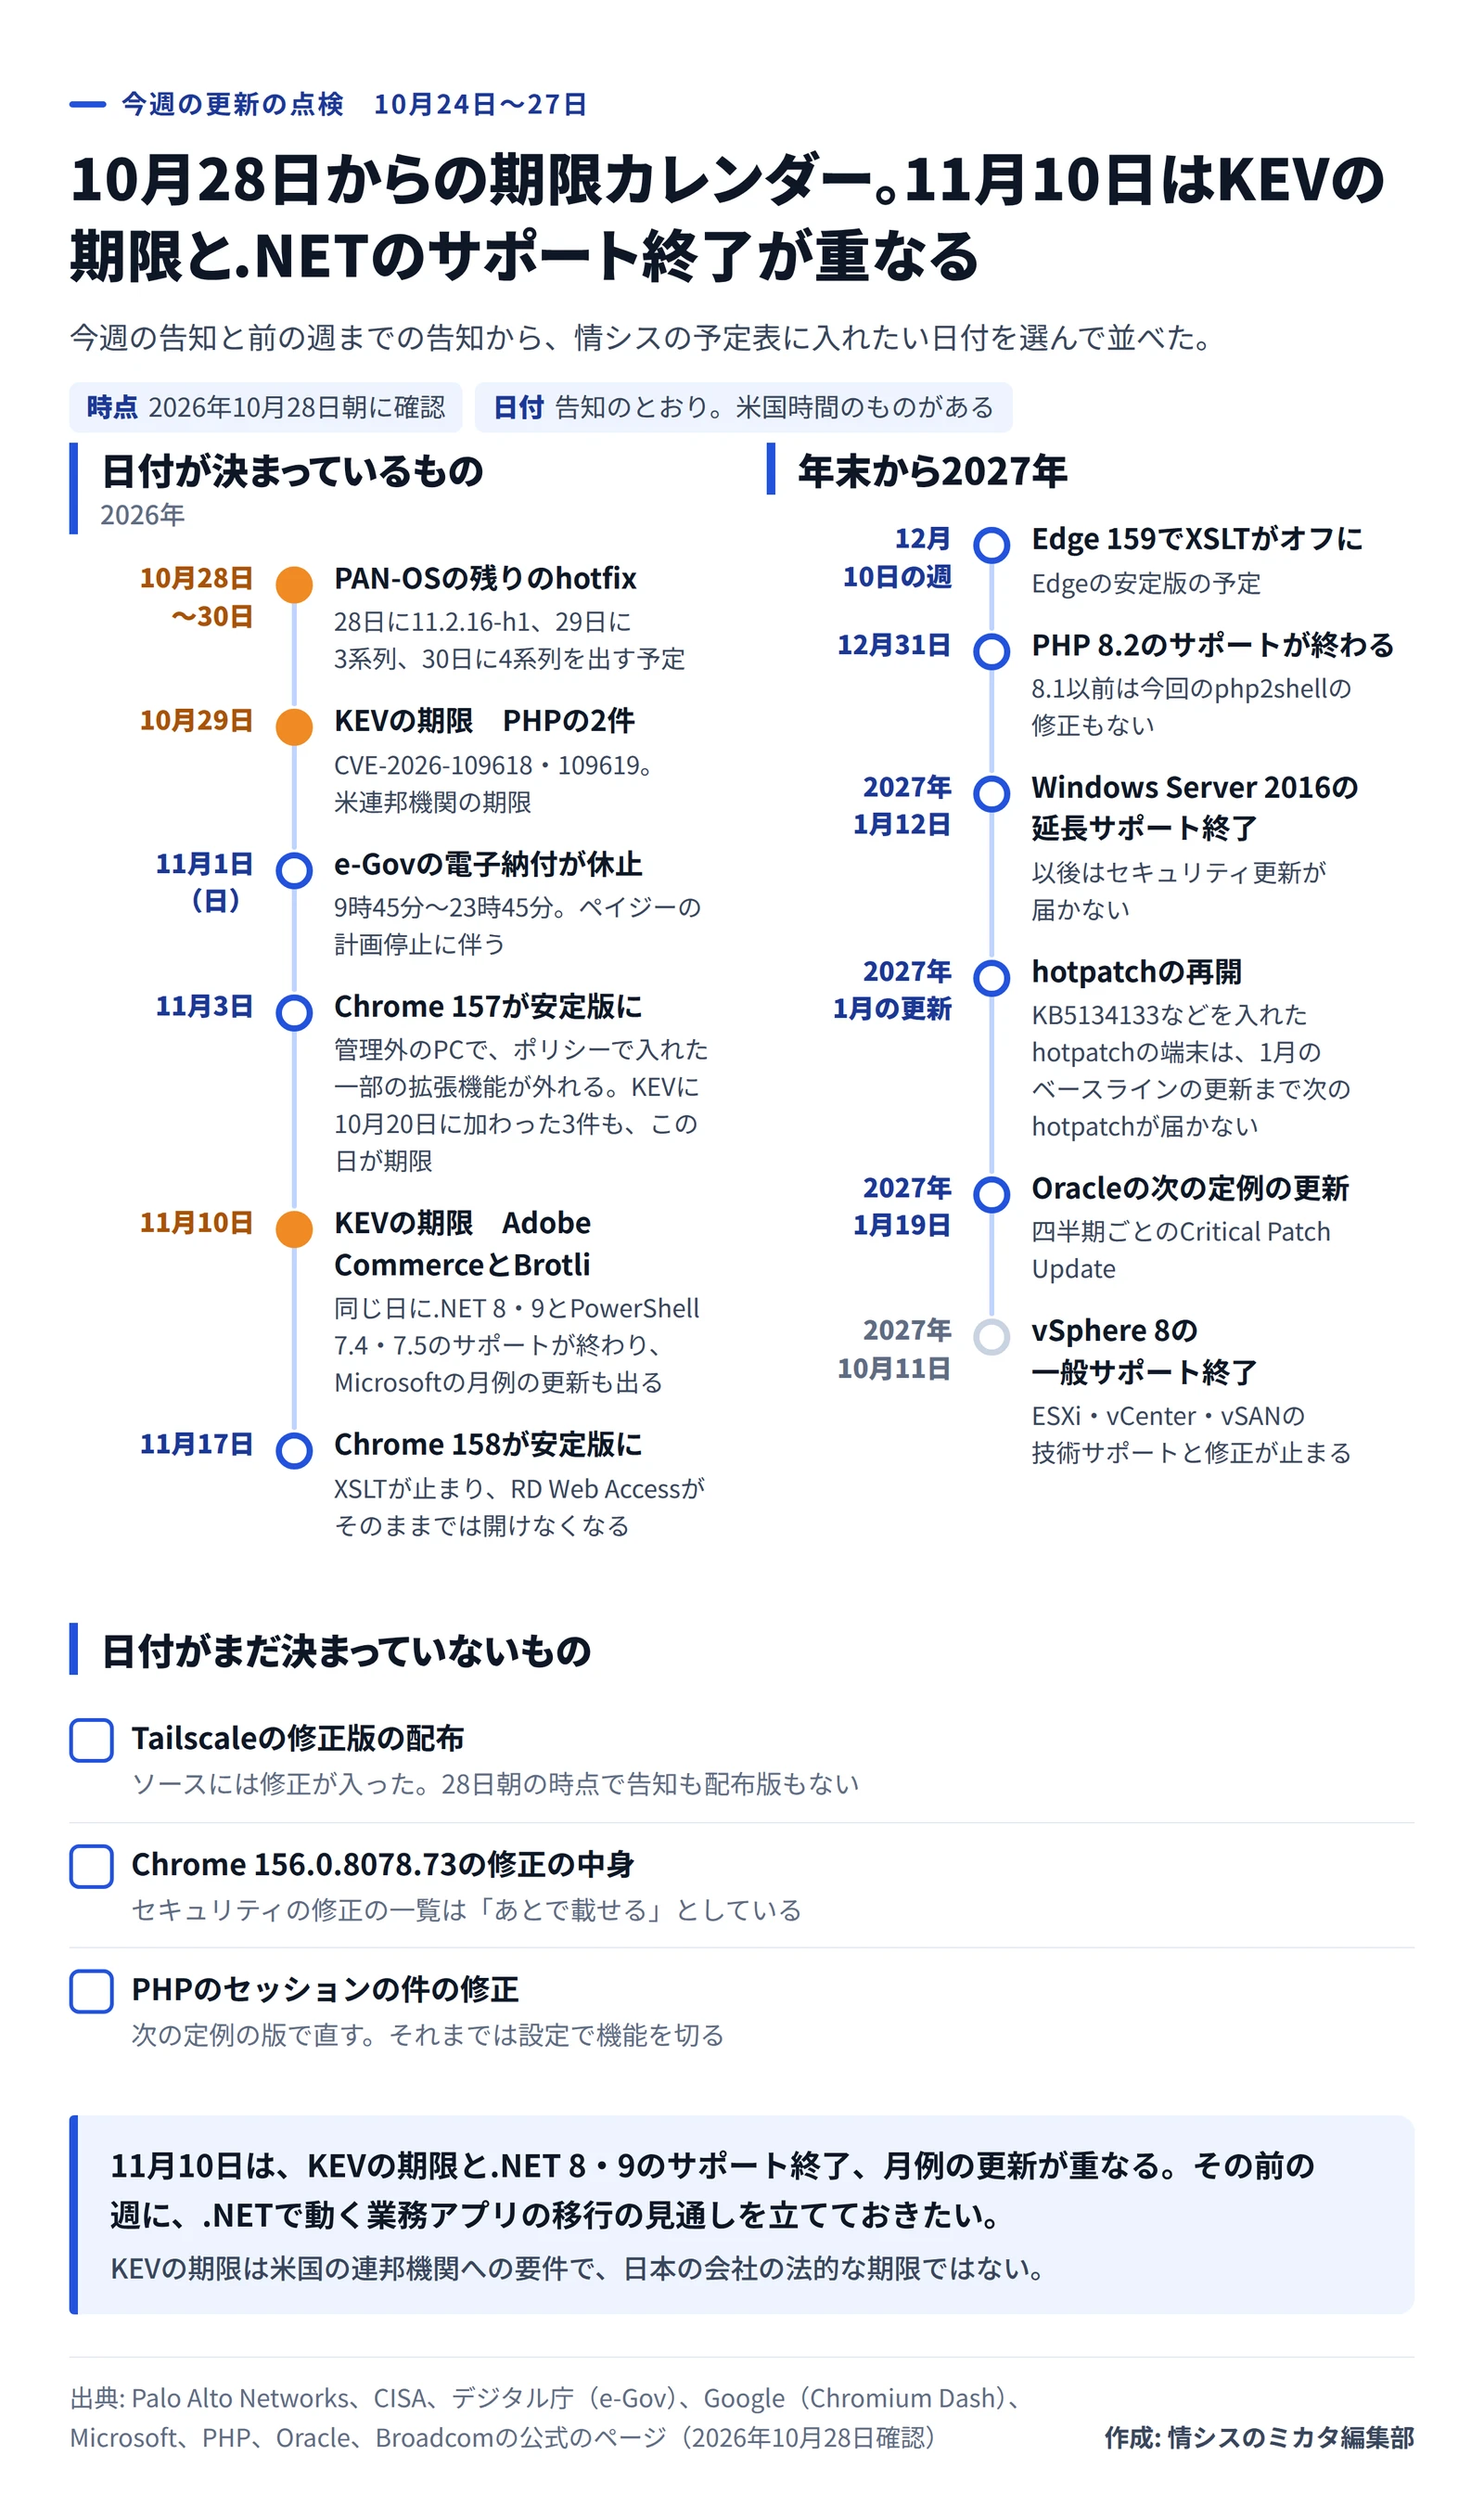
10月28日からの期限
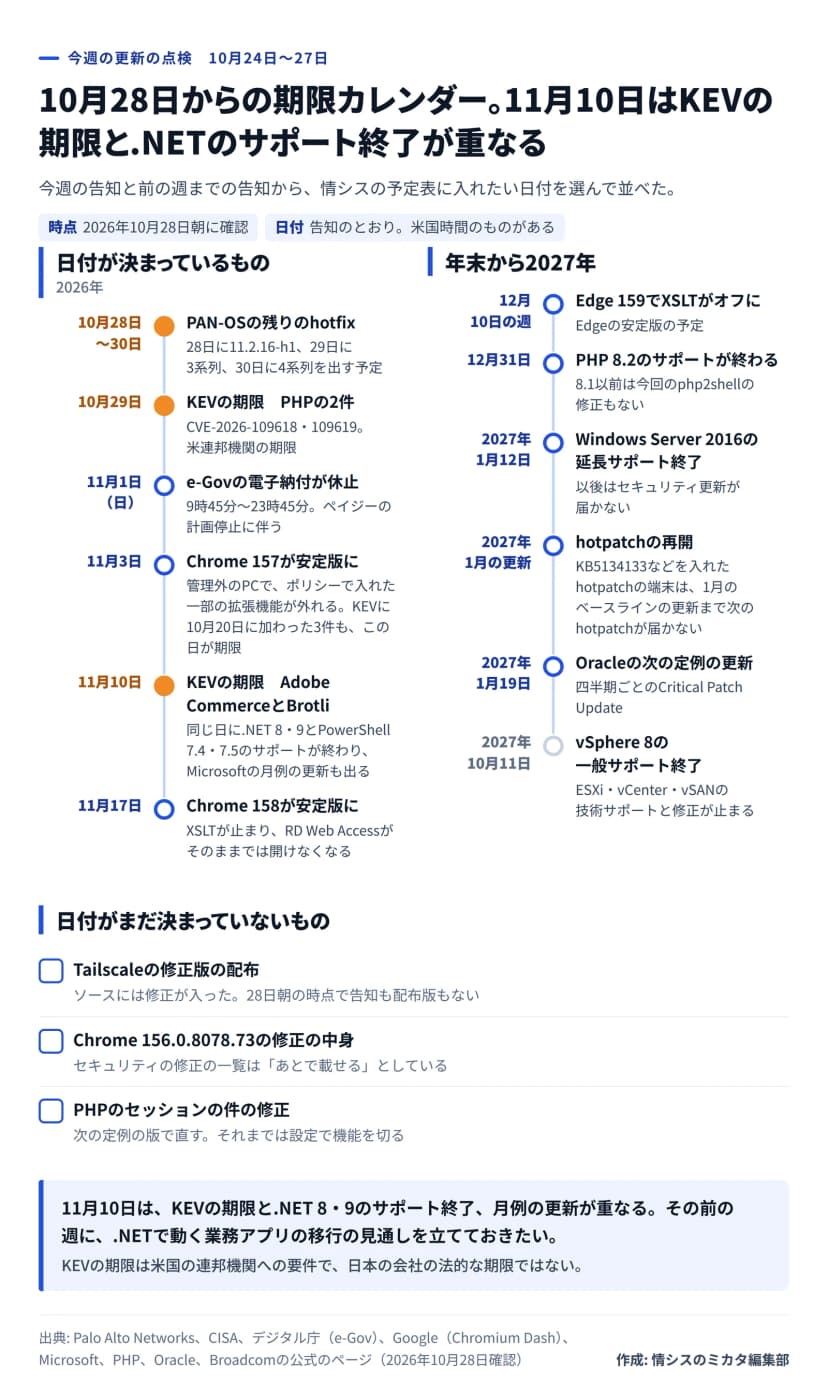 10月28日からの期限カレンダーと、日付が決まっていない3件作成: 編集部 / 出典: 各社・機関の公式の告知をもとに編集部が作成
| 日付 |
何が起きるか |
補足 |
| 10月28日〜30日 |
PAN-OSの残りのhotfix |
28日に11.2.16-h1、29日に3系列、30日に4系列を出す予定 |
| 10月29日 |
KEVの期限(PHPの2件) |
CVE-2026-109618・109619。米国の連邦機関の期限 |
| 11月1日(日) |
e-Govの電子納付が休止 |
9時45分〜23時45分(e-Govの記事) |
| 11月3日 |
Chrome 157が安定版に |
管理外のPCで、ポリシーで入れた一部の拡張機能が外れる(Chrome 157の記事)。KEVに10月20日に加わった3件も、この日が期限 |
| 11月10日 |
KEVの期限(Adobe CommerceとBrotli) |
.NET 8・9とPowerShell 7.4・7.5のサポートが終わり、Microsoftの月例の更新も出る(.NETの記事) |
| 11月17日 |
Chrome 158が安定版に |
XSLTが止まり、RD Web Accessがそのままでは開けなくなる(RD Web Accessの記事) |
| 12月10日の週 |
Edge 159でXSLTがオフに |
Edgeの安定版の予定 |
| 12月31日 |
PHP 8.2のサポートが終わる |
8.1以前は今回のphp2shellの修正もない |
| 2027年1月12日 |
Windows Server 2016の延長サポート終了 |
以後はセキュリティ更新が届かない(Windows Server 2016の記事) |
| 2027年1月の更新 |
hotpatchの再開 |
KB5134133などを入れたhotpatchの端末は、1月のベースラインの更新まで次のhotpatchが届かない |
| 2027年1月19日 |
Oracleの次の定例の更新 |
四半期ごとのCritical Patch Update |
| 2027年10月11日 |
vSphere 8の一般サポート終了 |
ESXi・vCenter・vSANの技術サポートと修正が止まる(vSphere 8の記事) |
日付が決まっていないものは3つあります。Tailscaleの修正版の配布と、Chrome 156.0.8078.73の修正の中身、それにPHPのセッションの件です。PHPは、次の定例の版で直すとしています。
KEVの期限は米国の連邦機関への要件で、日本の会社が守る義務はありません。とはいえ、実際に悪用された件の目安として、そのまま予定表に写しておくと便利です。
影響を受ける会社と、受けない会社
- PAN-OS・Panoramaの管理画面を、インターネットから届く状態にしている会社は、いちばん影響を受けます。委託先が運用する機器も同じです。
- Adobe CommerceやMagentoでECサイトを動かす会社も、影響を受けます。制作会社や運用の委託先に、版を問い合わせてください。
- .NETやPowerShell 7、PHPのWindows版で、Brotliで圧縮されたデータを展開するアプリを持つ会社が当たります。
- 閉じたネットワークのWindowsや、Javaで動く業務アプリを持つ会社は、eMudhraの手当ての影響を受けます。
- 表の製品を使わず、端末の更新を自動に任せている会社は、影響が小さいほうです。それでも、委託先や部署が個別に入れたものは台帳に載っていないことがあります。
今日のうちに確認すること
- PAN-OS・Panoramaの管理画面に、インターネットから届くかを確認します。届くなら送り元を踏み台に絞り、管理者のアカウントと設定の変更の記録を見ます。
- Adobe Commerce・Magentoの版が、7月14日の修正(2.4.9-2026-julなど)より前ではないかを調べます。前なら修正を当て、見覚えのないファイルと管理者を探します。
- PHPのサーバーで、10月21日の修正版に上がったかと、セッションのアップロードの進み具合の機能が切ってあるかを見ます。
- 閉じた環境のWindowsに、KB5134133などを入れるかを決めます。hotpatchの端末は、入れると1月まで次のhotpatchが来ません。
- Javaの業務アプリが、eMudhraのルートにつながる相手と通信していないかを、アプリの担当と確認します。
- Edgeが156.0.4314.42以上か、AndroidのAuthenticatorが6.2606.4246以上かを、Intuneなどの管理画面で見ます。
- 11月10日に向けて、.NET 8・9とPowerShell 7.4・7.5で動く業務アプリを洗い出します。
修正版が出ていても、悪用の情報があとから付く。今週は、その例がPAN-OSとAdobe Commerceで続きました。来週も、告知の更新日を追っておいてください。