インドの認証 局eMudhraの中間証明書 8件で、秘密鍵を作る手順に誤りがあり、証明書からだれでも鍵を取り出せる状態だったことが分かりました。主なブラウザ はすでに遮断していますが、ブラウザ以外のアプリや機器は、更新するまで守られません。Mozilla 、Chrome Root Program、Goなどの一次情報から、情シスが確かめることを整理します。
何が起きたか
Mozillaの事故の報告(Bug 2083449)によると、研究者は2026年10月17日18時5分(協定世界時、以下同じ)、Apple・Chrome・Microsoft・Mozilla・eMudhraに、eMudhraの中間証明書8件の秘密鍵を取り出せたと報告しました。8件の鍵それぞれで「We have a problem here - Wayne」という文に署名し、鍵を持っている証拠も付けています。
原因は鍵の作り方でした。8件は2025年4月30日に作られた24件の中間証明書のうち、P-384(楕円曲線の鍵)の「B」と「C」の系列です。Mozillaは、本来はとても大きな数をでたらめに選ぶ秘密鍵が、8件とも256未満の整数になっていたとしています。Mozillaは研究者の方法を知らないまま、自力で鍵を取り出せたことを確かめました。鍵は作られたときから取り出せる状態だったことになりますが、いつ、だれが鍵を取り出したかは分かっていません。
中間証明書
用途
発行した会社
EM DV TLS CA - G3B / G3C
Webサイトの証明書(DV)
eMudhra BV(オランダ) / eMudhra Inc(米国)
EM OV TLS CA - G3B / G3C
Webサイトの証明書(OV)
同上
EM EV TLS CA - G3B / G3C
Webサイトの証明書(EV)
同上
EM OV CS CA - G3B / G3C
コード署名
同上
TLS用の6件は、eMudhraのルート「emSign ECC Root CA - G3」につながり、Chrome・Mozilla・Microsoft・Appleの信頼の一覧に入っていました。コード署名用の2件は、Microsoftが信頼していたものです。8件にはSectigoが同じ鍵で署名した別の証明書(クロスサイン)もあり、全部で16件の証明書が関わります。研究者がBugzillaに書いた経緯によると、eMudhraは、G3Bの系列はOCSPの応答のほかに発行に使っておらず、「EM DV TLS CA - G3C」は実際に使っていたが止めた、と答えたとしています。
各社の対応
各社は報告から数時間で動きました。
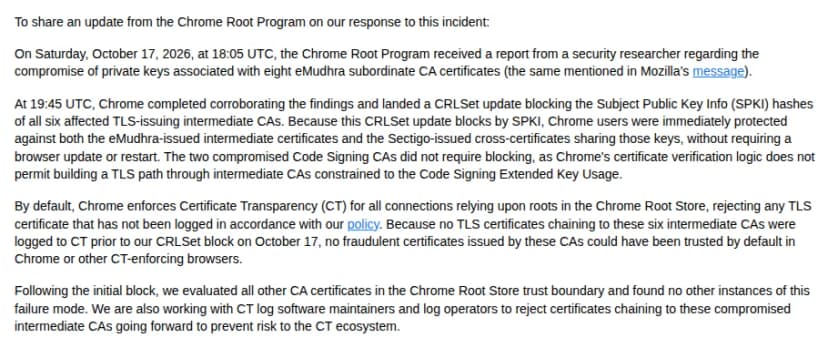
Chrome Root Programの報告。17日19時45分にCRLSetで6件を遮断 出典: Chrome Root Program(Mozilla dev-security-policy「Compromised eMudhra Intermediate Certificates」) (引用)
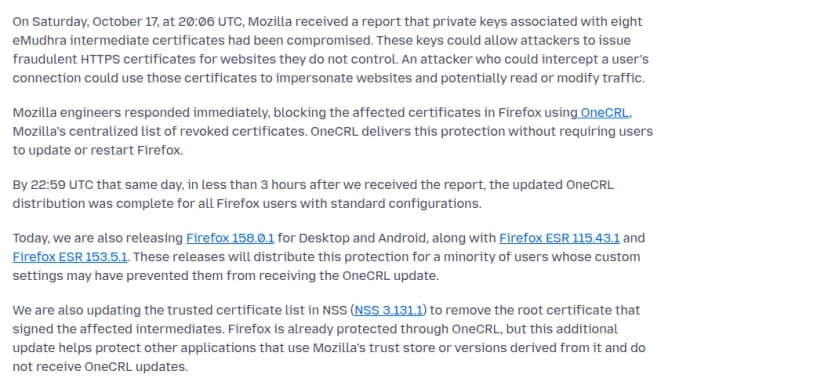
Chrome : 報告から1時間40分後の17日19時45分、TLS用6件の公開鍵を、ブラウザが自動で受け取る失効の一覧(CRLSet)で遮断した。公開鍵で止めるため、Sectigoのクロスサインも同時に止まる。コード署名用の2件は、ChromeがTLSの検証に使わないため止める必要が無かった。ChromeはCTのログに載っていない証明書を受け付けず、遮断の前にこの6件から出た証明書がCTに載った記録が無いため、偽の証明書が信頼されることはなかったとしている。ほかの認証局に同じ問題は見つからず、近く出すChrome Root Storeの版43でemSign ECC Root CA - G3を外し、eMudhraのほかの証明書の扱いも見直すとしているFirefox : 17日20時6分に報告を受け、22時59分までに、遮断の一覧(OneCRL)を標準の設定のFirefoxすべてに配り終えた。10月20日には、OneCRLを受け取れない設定の人のために、Firefox 158.0.1、ESR 115.43.1、ESR 153.5.1を出したApple・Microsoft・eMudhra : Appleは10月19日に遮断した。eMudhraは10月18日9時38分に8件を失効させた。The Hacker Newsは、Microsoftも10月20日に遮断したと伝えている
Mozillaは、ブラウザ以外を守るため、Mozillaの信頼の一覧(NSS 3.131.1)から、8件に署名したルートを外しました。
Mozillaの告知。OneCRLで3時間以内に遮断し、NSSからルートを外す 出典: Mozilla「Protecting Firefox users following the compromise of eMudhra intermediate certificates」 (引用) Mozillaは、信頼の一覧を配る立場の各社に、失効の情報を必ず確かめて、確かめられなければ断る仕組みなら対応は要らない、中間証明書を個別に止められるなら8件を止める、どちらもできないならルートを外すことを考える、と勧めています。
ブラウザ以外のアプリは、更新しないと守られない
注意が要るのは、ブラウザ以外のアプリや機器です。多くは失効の情報を見ないため、ソフトや中の証明書の一覧を更新するまで、8件を信頼し続けます。事故をまとめたページ(we-have-a-problem.com)は、次のような修正版を挙げています(10月20日時点)。
ソフト
修正版・状況
Go
1.27.3・1.26.10(作り直しが必要)
NSS
3.131.1
Python certifi / pip / uv
2026.10.19 / 26.2.2 / 0.13.4
curlの証明書の一覧
2026-10-20
Ubuntuのca-certificates
20260816ubuntu0.22.04.1・24.04.1・26.04.1・26.10.1
Debian・Fedora・FreeBSD
準備中
Rust(rustls-webpki / webpki-roots)
0.103.16 / 1.0.10
Electron
44.9.1・43.8.1・42.11.16
Node.js・Bun
準備中
Goは10月20日の1.27.3と1.26.10で、「特定の認証局の一部の中間証明書を信頼しない」修正(CVE-2026-111943)を出していました。Goの告知は認証局の名前を出していませんが、Goの変更で外している8つの公開鍵のハッシュは、Mozillaの担当者が公開した8件の中間証明書の公開鍵のハッシュと、すべて一致します(当社が照らし合わせて確認)。Goの修正は、Go自身の検証にもmacOSとWindowsの仕組みを使う検証にも効き、止める設定はありません。ただし、新しい版で作り直したアプリにしか効きません。
なお、macOS自体は8件を遮断していますが、macOSに入っているcurl(/usr/bin/curl)は、失効を確かめずに、まだ更新されていない証明書の一覧(/etc/ssl/cert.pem)を使うため、8件を信頼し続けるとしています。
影響する会社・しない会社
影響する: Goで作ったツールや、Python・Node.js・Electronのアプリ、Linuxのサーバーなど、ブラウザ以外の仕組みでHTTPSやTLSを使っている会社です。更新するまで、8件から出た偽の証明書を信じてしまうおそれがあります。
影響する: eMudhra(emSign)の証明書をサイトやAPI、VPNに使っている会社と、その相手です。信頼の一覧からemSign ECC Root CA - G3を外したアプリからは、つながらなくなる場合があります。
影響する: eMudhraのコード署名の証明書で署名したソフトを使う会社です。コード署名用の2件は、Microsoftが信頼していました。
影響しない(今のところ): ブラウザだけでWebを使う人です。Chrome・Firefox・Appleの機器は、自動の仕組みで守られています。
同じ10月には、ChromeがCRLSetで不正な証明書を止めた例がほかにもありました(.gh・.sl・.asのDNS書き換えで不正証明書、Chromeが遮断。自社ドメインの守り方 )。Thunderbirdの更新に同梱された遮断の一覧は、Mozilla、Thunderbirdの脆弱性8件を修正、認証設定の確認を でも触れています。
情シスが今日やること
ブラウザとOSを最新にする 。とくに、設定でOneCRLを受け取れないFirefoxを配っている場合は、158.0.1かESR 115.43.1・153.5.1に上げます。ブラウザ以外の証明書の一覧を更新する 。サーバーのca-certificates、Pythonのcertifiとpip、curlの証明書の一覧、Electronのアプリ、プロキシやセキュリティの機器が持つ証明書の一覧を、上の版以降にします。DebianやFedoraのように修正が準備中のものは、配られたらすぐ当てます。Goで作ったものを作り直す 。社内で作ったGoのツールは1.27.3か1.26.10で作り直します。外から買ったGo製の製品は、提供元に、作り直した版がいつ出るかを聞きます。eMudhraの証明書を使う相手を洗い出す 。自社や取引先のサイト・API・VPNの証明書の発行者に「EM DV/OV/EV TLS CA」や「emSign」が無いかを確かめ、あれば別の認証局の証明書への切り替えを頼みます。コード署名の発行者が「EM OV CS CA」のソフトがあれば、提供元に確かめます。