PAN-OSでBrotliの検査を有効にしていなければ、10月26日に公表されたBrotliの脆弱性は当たりません。ただ、同じ週に修正版が出始めたPHPの脆弱性2件は、管理画面を持つほぼすべての版が対象です。
Palo Alto Networksは26日、2つの脆弱性についてPAN-OSの勧告を更新しました。系列によっては、PHPの修正版を当てたあと、Brotliのためにもう1つ新しい修正版が要ります。
2つの脆弱性は、当たる場所が違う
PHPの脆弱性(CVE-2026-109618・CVE-2026-109619)は、PHPそのものに見つかった遠隔からのコード実行の脆弱性で、php2shellとも呼ばれます。PAN-OSで当たるのは管理画面、つまりHTTPSのWeb UIとXML APIです。データプレーンのインターフェースも、管理プロファイルを付けていれば対象になります。
一方、Brotliの脆弱性(CVE-2026-111497)は、データを圧縮する部品Brotliの展開の処理にあります。PAN-OSでは、Brotliで圧縮された通信を検査する機能が入口です。TLSの復号と一緒に使っているときだけ当たり、管理画面には影響しないとしています。
| 項目 |
PHPの脆弱性2件 |
Brotliの脆弱性 |
| CVE |
CVE-2026-109618・CVE-2026-109619 |
CVE-2026-111497 |
| PAN-OSで当たる場所 |
管理画面(Web UIとXML API)、管理プロファイルを付けたインターフェース |
データプレーンでのBrotliの検査(TLSの復号と併用時) |
| 当たる条件 |
特別な設定は要らない |
「Allow Brotli Encoding」を有効にしたときだけ |
| 対象の系列 |
12.2、12.1、11.2、11.1、10.2 |
12.2、12.1、11.2(11.2.4以降) |
| Panorama |
対象 |
対象外 |
| Palo Altoの評価 |
High、CVSS 4.0で8.7 |
Critical、CVSS 4.0で9.2 |
| 悪用 |
製品への悪用は把握していない |
悪用は把握していない |
数字だけを見ると、Brotliのほうが重く見えます。でも、Brotliの検査は11.2.4以降の既定でオフで、11.2.3以前にはこの機能そのものがありません。設定を変えていない機器には当たらないのです。逆にPHPの2件は、設定にかかわらず管理画面が対象。多くの会社で先に急ぐのは、PHPのほうでしょう。
Palo Altoは、管理画面をインターネットから開けるようにしている場合に危険が最も高いとしています。PHPの2件の中身はPHPの重大な脆弱性「php2shell」の記事に、Brotliのほかの製品への影響はBrotliの脆弱性、.NETやPowerShellにもの記事にあります。
修正版は、系列ごとに日がずれる
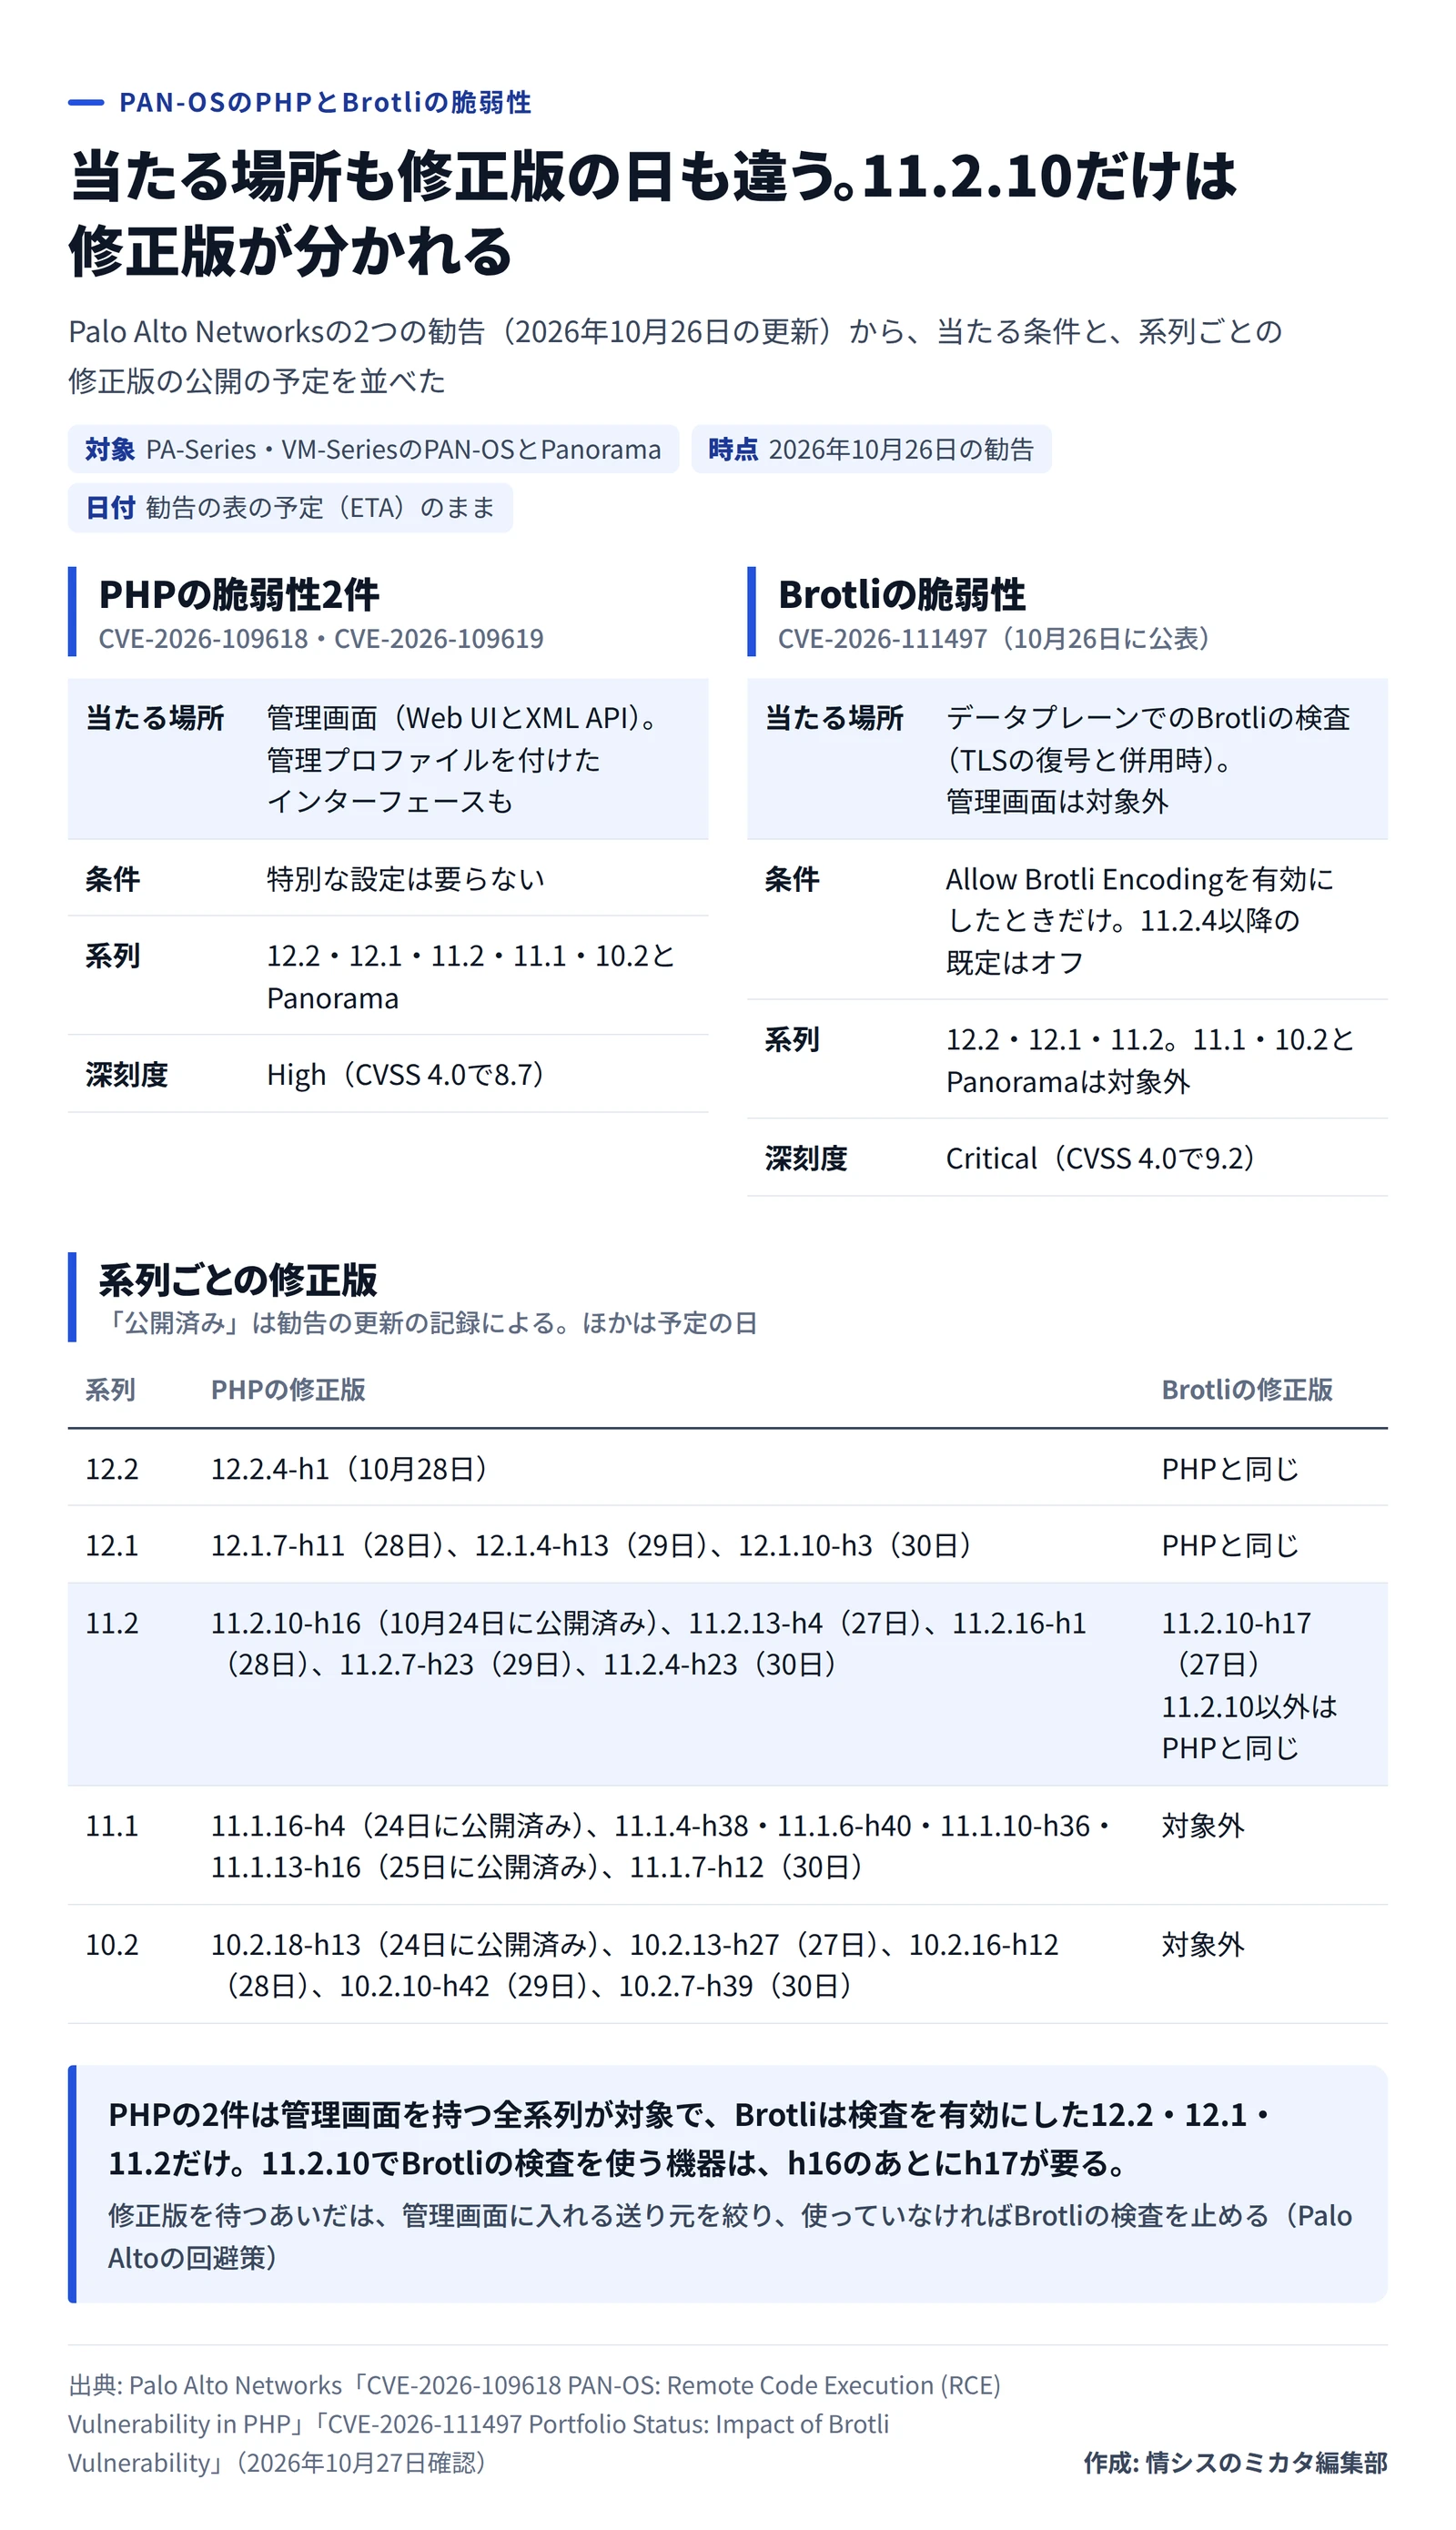
修正版は、ホットフィックス(-hの付く版)として系列ごとに順に出ています。表の日付は勧告の予定(ETA)のままで、米国の日付とみられます。日本時間では1日遅れて手に入ることもあります。
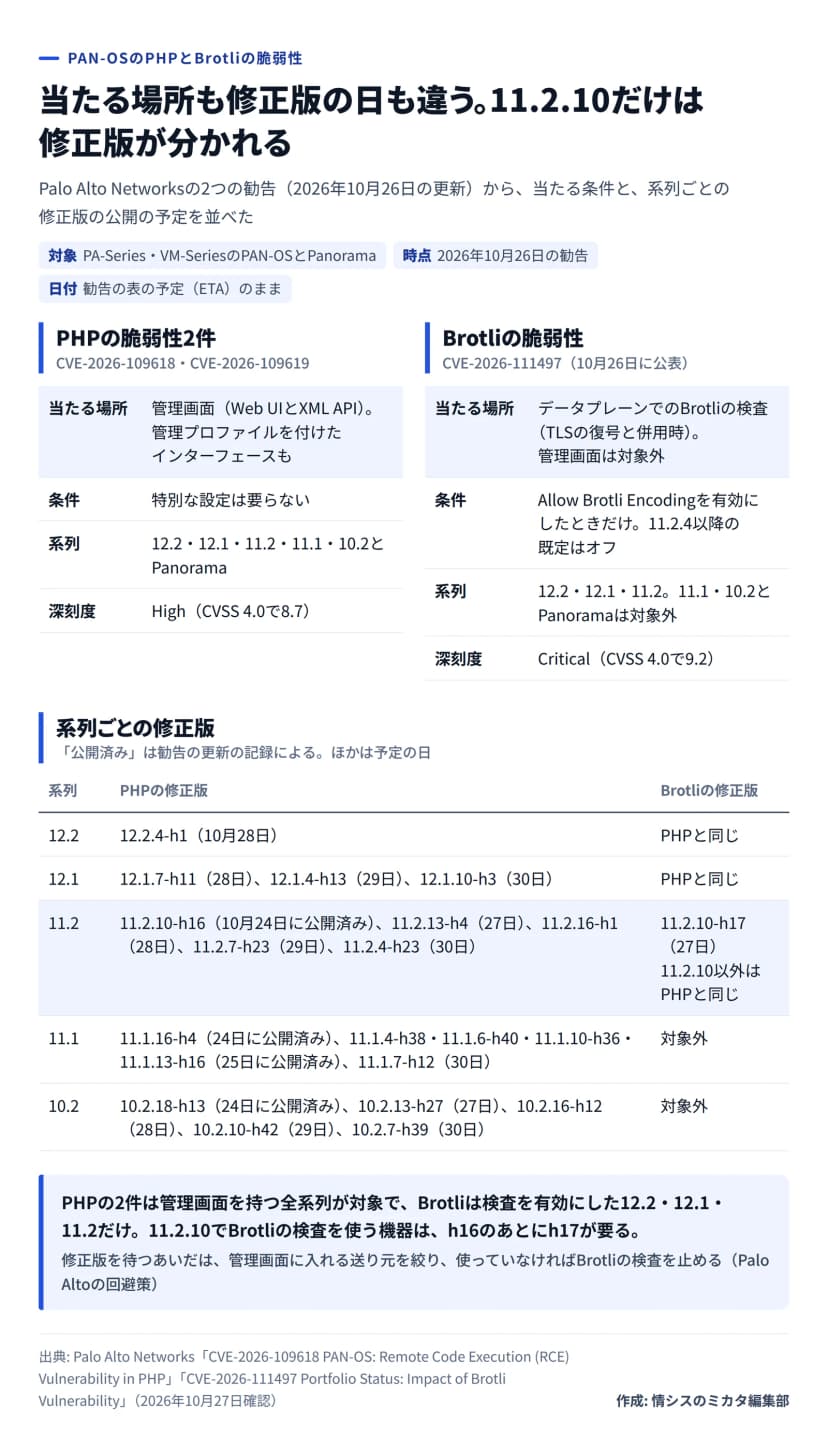 PAN-OSのPHPとBrotliの脆弱性の違いと、系列ごとの修正版の予定作成: 編集部 / 出典: Palo Alto Networks(CVE-2026-109618・CVE-2026-111497の勧告)
| 系列 |
PHPの修正版 |
Brotliの修正版 |
| 12.2 |
12.2.4-h1(10月28日の予定) |
PHPと同じ |
| 12.1 |
12.1.7-h11(28日)、12.1.4-h13(29日)、12.1.10-h3(30日) |
PHPと同じ |
| 11.2 |
11.2.10-h16(10月24日に公開)、11.2.13-h4(27日)、11.2.16-h1(28日)、11.2.7-h23(29日)、11.2.4-h23(30日) |
11.2.10は11.2.10-h17(27日)。ほかはPHPと同じ |
| 11.1 |
11.1.16-h4(24日に公開)、11.1.4-h38・11.1.6-h40・11.1.10-h36・11.1.13-h16(25日に公開)、11.1.7-h12(30日) |
対象外 |
| 10.2 |
10.2.18-h13(24日に公開)、10.2.13-h27(27日)、10.2.16-h12(28日)、10.2.10-h42(29日)、10.2.7-h39(30日) |
対象外 |
気をつけたいのは11.2.10です。PHPを直す11.2.10-h16は24日に出ましたが、Brotliの修正は11.2.10-h17で、予定は27日。Brotliの検査を使う機器では、h16を当てたあとに、もう一度更新することになります。ほかの系列は、PHPとBrotliが同じ修正版で直る予定です。
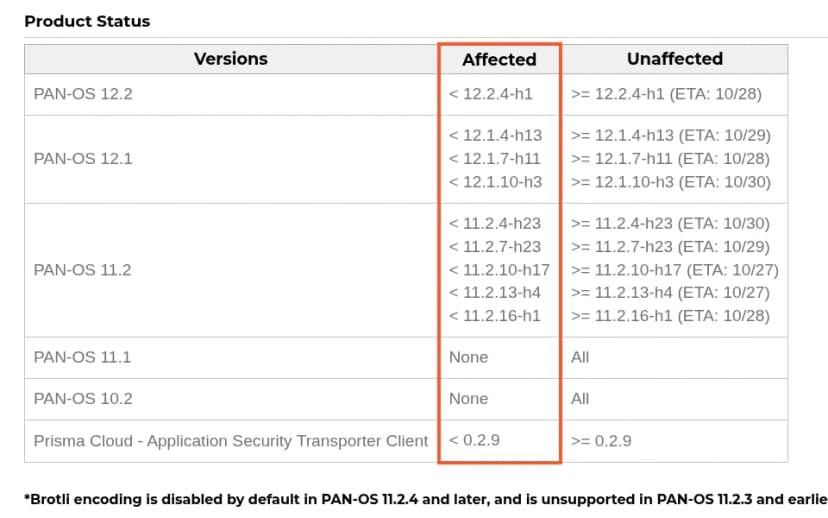 Palo AltoのBrotliの勧告の製品の状況の表。11.2.10はh17が修正版出典: Palo Alto Networks「CVE-2026-111497 Portfolio Status: Impact of Brotli Vulnerability (CVE-2026-111497) on Palo Alto Networks Products」(引用)
うちの会社は対象か
PHPの2件は、PA-SeriesとVM-SeriesのPAN-OS、Panorama(仮想とM-Series)を使っていれば対象です。上の表の修正版より前の版なら、管理画面がどこから届くかを先に見ます。GlobalProtectのポータルとゲートウェイ、クライアントレスVPN、キャプティブポータルは対象外とされています。
Brotliが当たるのは、12.2・12.1・11.2(11.2.4以降)で「Allow Brotli Encoding」を有効にし、TLSの復号を使っている機器です。11.1と10.2、Panoramaは対象外。
自社で機器を持たず、保守会社やMSSPに運用を任せている会社もあるでしょう。その場合は、版と2つの設定を先方に聞くのが早道です。
修正版を待つあいだに確認すること
- ファイアウォールとPanoramaごとに、使っている版を書き出し、上の表から自社の修正版が出る日を書き込みます。
- CLIで
show system setting brotliを実行し、「Enabled: yes」と出るかを見ます。12.1.2以降は、Web画面のDevice > Setup > Content-IDにある「Allow Brotli Encoding」でも分かります。
- Brotliの検査を止めても困らないなら、
set system setting brotli-encoding disableで止めます。Web画面ならチェックを外してコミットし、もう一度show system setting brotliで「Enabled: no」になったかを見ます。
- 管理画面に入れる送り元を、社内の信頼できるアドレスに絞ります。データプレーンのインターフェースに付けた管理プロファイルも見直し、要らないものは外します。
- Threat Preventionを契約していれば、Palo Altoが挙げる脅威のID(PHPは543004など、Brotliは97686)を有効にします。もっとも、PHPのIDで管理画面への攻撃を止めるには、管理の通信をデータプレーンに通して復号する設定が要ります。Brotliの97686も、一部だけの防御という位置づけです。
- 修正版が出たら、管理画面が外から届く機器から当てます。11.2.10の機器は、Brotliの設定を見て、h16のあとにh17が要るかを決めます。
境界のファイアウォールは、止めて試す余裕が少ない機器です。修正版の日がそろわない今週は、版と設定の一覧を一度作っておくと、毎日のように変わる勧告の表を追うのがずっと楽になります。