ドメインにもMDM にも入っていない、Windows とMacのPC。そこにポリシー で配った拡張機能のうち、既定の検索エンジンや新しいタブのページを書き換えるものは、Chrome 157で外れます。
Google は10月21日、Chrome 157の管理者向けのリリースノートを公開しました。157は22日から一部の利用者に配られ始めていて、Chromiumの予定では、すべての利用者に届く安定版は11月3日です。
管理外のPCでは、拡張機能が外れる
リリースノートによると、対象はポリシーで入れた拡張機能のうち、Chrome Settings OverridesやChrome URL OverridesのAPIで、既定の検索エンジンや新しいタブのページを変えるものです。管理外のPCでは無視され、外されて動かなくなります。もっとも、利用者がChromeウェブストアから自分で入れ直すことはできます。
ここでいう管理外とは、信頼度の低い、管理されていないWindowsとmacOSのPCを指します。Active Directoryのドメインに参加したPC、Microsoft Entra IDに参加したPC、Chrome Enterprise Coreに登録したChrome、MDMで管理しているMacは対象外です。
困るのは、ドメインを持たない小さな会社でしょう。PCのレジストリにChromeのポリシーを直接書き、社内の検索ページを既定にする拡張機能を配っている。そうした使い方は、Googleの言う管理外のPCにあたるとみられます。
157では、この動きを止めるポリシーを8週間だけ用意します。名前はExtensionForceInstallWithSearchOrNewTabOverridesEnabledで、管理者が環境を直すための猶予です。ただ、10月27日の時点でポリシーの説明のページはまだ無く、リリースノートにある「既定でtrue」がどちらの動きを指すのかは分かりません。
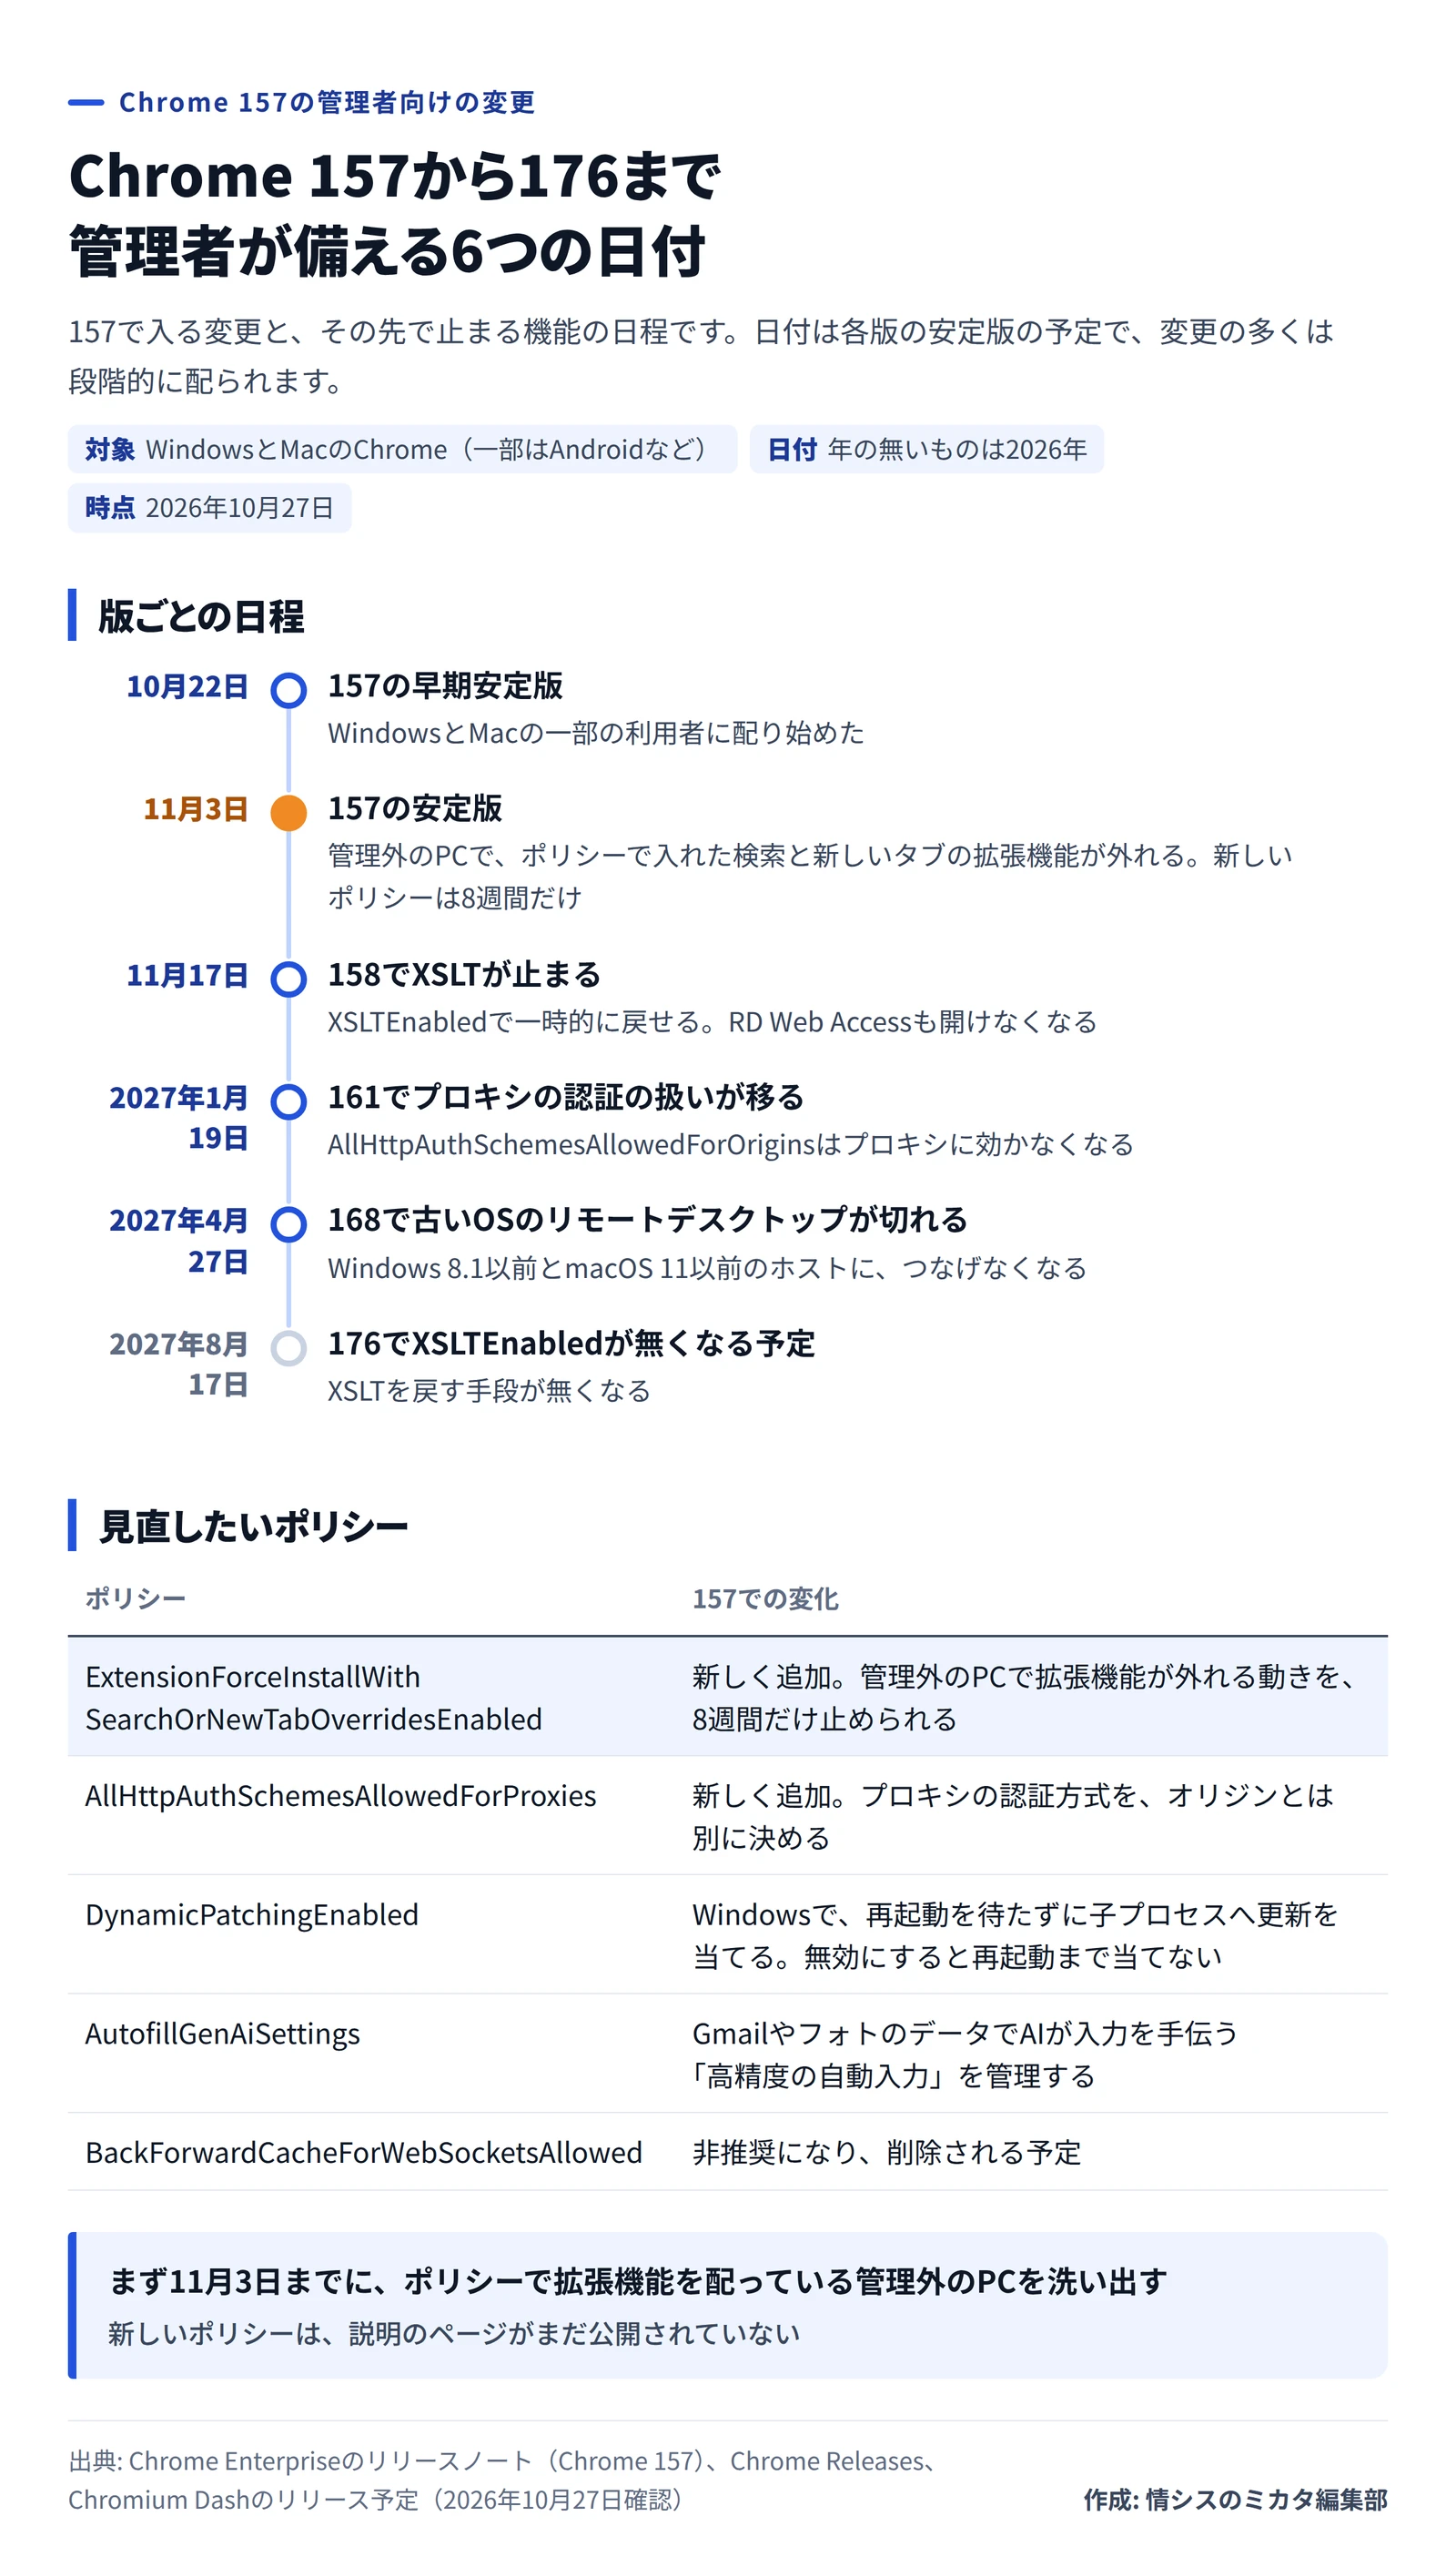
Chrome 157から176までに管理者が備える日付と、見直したいポリシー 作成: 編集部 / 出典: Chrome Enterpriseのリリースノート(Chrome 157)、Chrome Releases、Chromium Dash Chromeリモートデスクトップは古いOSを切る
Chromeリモートデスクトップは、Windows 8.1以前とmacOS 11以前で動くホストのサポートをやめます。これまでは、メーカーのサポートが切れたOSでも、古い版のホストのソフトに固定して使えるようにしてきました。その代わり、それらのOSには不具合の修正もセキュリティの修正も出せなかったといいます。
理由に挙げたのは、AIを使ったツールで脆弱性が見つかることが増え、古い版に固定するやり方が危うくなったことです。いまのところ重大な脆弱性は把握していないとしたうえでの判断です。
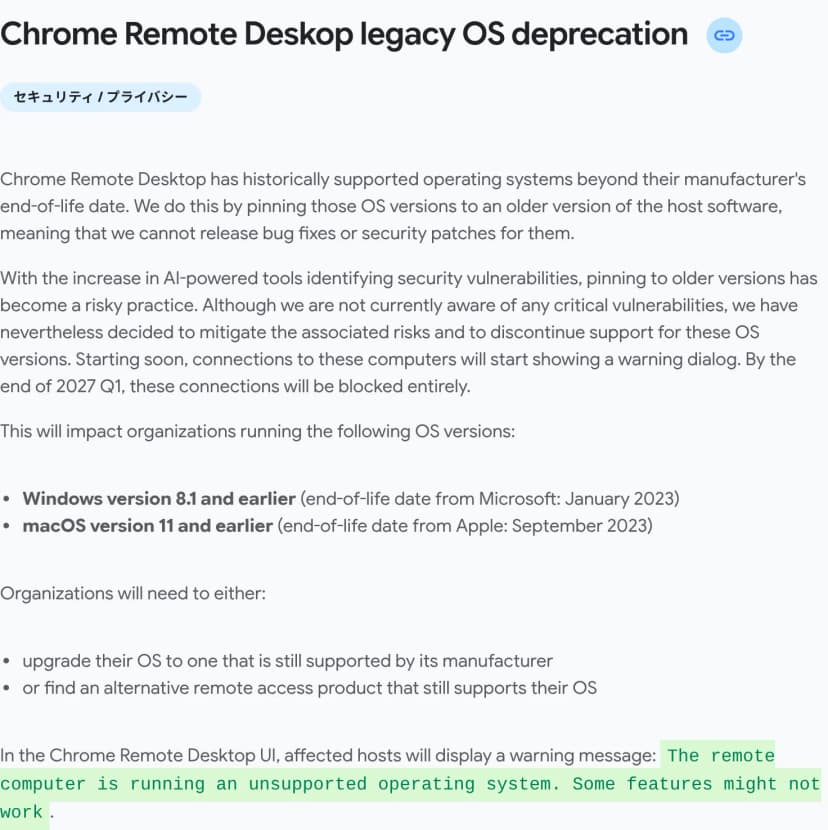
段取りは2段。Chrome 155から、対象のホストにつなぐときに確認の画面が出るようになり、ホストには「The remote computer is running an unsupported operating system.」という警告が表示されます。Chrome 168(安定版は2027年4月27日の予定)では、対象のホストをオフラインにして、つなげなくします。リリースノートは、2027年の第1四半期の終わりまでに完全に遮断するとも書いています。
Chromeのリリースノートの、Chromeリモートデスクトップの古いOSのサポート終了の節 出典: Google「Chrome Enterprise リリースノート」(Chrome 157) (引用) 工場の装置や古い業務ソフトのために残したWindows 8.1のPCに、保守の入口としてChromeリモートデスクトップを入れている。そうした会社は、OSを上げるか、ほかのリモート接続の製品に移るかを決める必要があります。
プロキシの認証、動的なパッチ、AIの自動入力
社内のプロキシで認証を使う会社は、ポリシーの書き換えが要ります。これまではAllHttpAuthSchemesAllowedForOriginsが、オリジンとプロキシの両方の認証方式を決めていました。157からはプロキシ用のAllHttpAuthSchemesAllowedForProxiesが加わり、Chrome 161(2027年1月19日の予定)で、古いポリシーはプロキシに効かなくなります。プロキシの分は、161までに新しいポリシーへ移しておくと安心です。
Windowsでは、届いたセキュリティの更新を、ブラウザーの再起動を待たずに、新しく起動する子プロセス(レンダラーなど)へ当てる「動的なパッチ」が入ります。既定で有効で、DynamicPatchingEnabledを無効にすると、再起動までは当てません。コンポーネントの更新(ComponentUpdatesEnabled)を止めている会社では働かない点には、気をつけたいところです。
もう一つは、GmailやGoogleフォトなど、つないだアプリの情報を使ってAIがフォームの入力を手伝う「高精度の自動入力」。157から一部の利用者に出て、管理はAutofillGenAiSettingsで行います。これまでのAutofillPredictionSettingsは、このポリシーに置き換わりました。Googleのサービスの情報がほかの用途に使われる流れは、Googleのプライバシーポリシーの変更の記事 でも取り上げています。
このほか、BackForwardCacheForWebSocketsAllowedは157で非推奨になりました。WebSocketを使うページを、BFCacheに入れないためのポリシーです。158ではブラウザーのXSLTが止まり、RD Web Accessの画面も開けなくなります。こちらはRD Web AccessとXSLTの停止の記事 にまとめました。
影響を受ける会社
影響を受ける: ドメインやMDMに入っていないWindowsとMacのPCに、ポリシーで検索や新しいタブの拡張機能を配っている会社です。
影響を受ける: Windows 8.1以前やmacOS 11以前のPCに、Chromeリモートデスクトップでつないでいる会社です。
影響を受ける: AllHttpAuthSchemesAllowedForOriginsで、社内のプロキシの認証を許している会社です。期限は161です。
影響を受けにくい: すべてのPCをドメインかEntra IDに参加させ、Chrome Enterprise CoreかMDMで管理している会社です。拡張機能の変更は、こうしたPCには及びません。
11月3日までの段取り
ポリシーで拡張機能を配っているPCのうち、ドメイン、Entra ID、Chrome Enterprise Core、MDMのどれにも入っていないものを洗い出します。chrome://policyを開くと、そのPCに効いているポリシーが分かります。
洗い出したPCで、配っている拡張機能が既定の検索エンジンや新しいタブを変えるものかを、chrome://extensionsで確認します。
当てはまるなら、Chrome Enterprise Coreへの登録など、PCを管理下に置く方法を決めます。8週間の猶予のポリシーは、その間のつなぎです。
Chromeリモートデスクトップのホストの一覧を開き、Windows 8.1以前やmacOS 11以前のものがないかを見ます。
AllHttpAuthSchemesAllowedForOriginsを使っているなら、プロキシの分をAllHttpAuthSchemesAllowedForProxiesにも書きます。
157の変更の多くは、管理しているPCでは起きず、管理していないPCで起きます。台帳から外れたまま残ってきたPCを棚卸しする、ちょうどよいきっかけになるはずです。