ディスク暗号化ソフトのVeraCryptが10月24日、1.26.30を公開しました。システムドライブを暗号化しているWindowsの端末は、次の機能更新を配る前に、この版へ上げておく必要があります。
1.26.30は、システム暗号化で使う補助ファイルの保護が足りなかった問題を修正しています。条件を満たす機能更新の最中に、ローカルで権限を奪われるおそれがありました。復元の際に、BIOS用のブートローダーを改ざんされるおそれもあったといいます。
修正はWindowsだけではありません。
macOSのFUSE-T版、LinuxとmacOSで動く特権のサービス、Linuxの汎用インストーラーにも、セキュリティの修正が入りました。どれも端末の中での攻撃で、ネットワークの向こうから直接狙える種類ではありません。
1.26.30で修正された脆弱性
| 対象 |
中身 |
深刻度 |
| Windows(システム暗号化) |
補助ファイルの保護が足りず、機能更新の最中の権限昇格や、復元の際のブートローダーの改ざんにつながる(GHSA-w98h-pqh6-wfjj) |
勧告は未公開 |
| Windows(ドライバー) |
一部の制御コードで、ディスクの構成などのメタデータが見える(CVE-2026-77572) |
Low(CVSS 3.1で3.3) |
| macOS(FUSE-T版の1.26.29) |
マウントを解除しても補助のサービスが残り、復号済みのボリュームを読み書きできる(CVE-2026-108982) |
High(CVSS 4.0で7.2) |
| LinuxとmacOS、FreeBSD |
rootで動く補助サービスが要求を読み込む処理に、ヒープバッファーオーバーフローと境界外読み取り(CVE-2026-77372) |
Moderate |
| LinuxとFreeBSDの汎用インストーラー |
/tmpに置く決まった名前のファイルを、別のローカル利用者が差し替えてrootを得る(GHSA-wf3r-pjv3-fcxx) |
Low |
深刻度がいちばん高いのは、macOSのFUSE-T版です。
GitHubの勧告によると、1.26.29のFUSE-T版では、マウントを解除しても補助のサービスが動き続けていました。ログイン中の利用者の権限で動くプロセスなら、パスワードなしで復号済みの中身を読み書きできたといいます。Finderの「最近使った項目」から開き直すだけで届いた報告もあります。macFUSE版は対象外です。
Windowsのドライバーの問題は、深刻度がLowです。勧告は、パスワードや暗号鍵、ボリュームの中身、カーネルのメモリは漏れないと書いています。
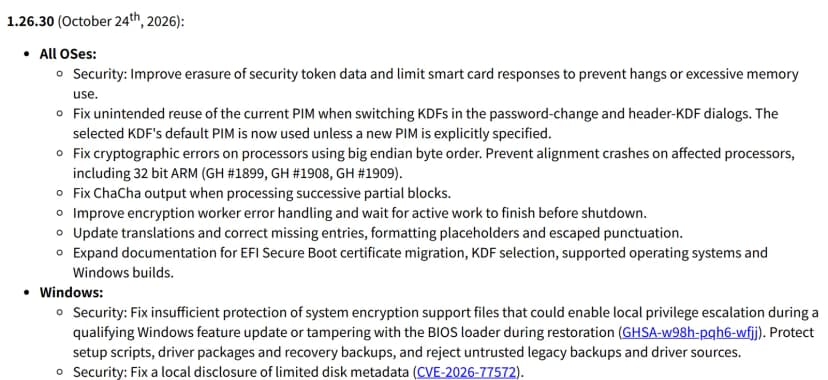 VeraCrypt 1.26.30のリリースノートの冒頭。Windowsの修正の最初の2つがセキュリティの修正出典: VeraCrypt「Release Notes」(引用)
機能更新の準備より先に入れる
Windowsのシステム暗号化では、入れる順番が修正の効き目を左右します。リリースノートは、システム暗号化の端末に向けて、更新の注意を別に書いています。
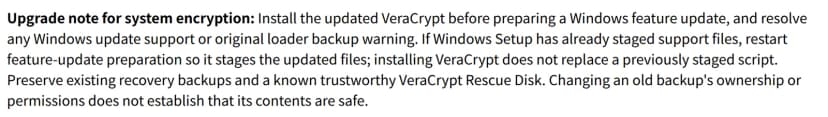 システム暗号化を使う端末への更新の注意。機能更新を準備する前に入れるよう求めている出典: VeraCrypt「Release Notes」(引用)
注意に書かれているのは、次の4点です。
- Windowsの機能更新を準備する前に、更新したVeraCryptを入れる。
- Windowsの更新への対応や、元のブートローダーのバックアップについて警告が出たら、解消しておく。
- Windowsのセットアップが補助ファイルをすでに置いていたら、機能更新の準備をやり直す。VeraCryptを入れても、置き済みのスクリプトは置き換わらない。
- 今ある復元用のバックアップと、信頼できるレスキューディスクを残す。古いバックアップの所有者や権限を変えても、中身が安全になるわけではない。
機能更新をIntuneやWSUS、Windows Updateの配布の設定で配っている会社では、配る順番の管理が要ります。VeraCryptの更新を先に配り、機能更新の対象にする端末は、そのあとに回すのが安全でしょう。すでに機能更新をダウンロードした端末は、準備のやり直しが要るため、先に洗い出しておくと手戻りが減ります。
1.26.30には、1.26.29で報告されたドライバーの不安定さの修正も入りました。マウントとマウント解除の後始末を見直し、I/Oの完了の処理を以前の形に戻しています。1.26.29で問題が出て、古い版に戻したままの端末にも、上げる理由ができました。
セキュアブートの証明書の移行が要るときに警告を出し、ブートローダーの証明書が変わったあとはレスキューディスクの作り直しを促す機能も加わりました。2011年の証明書の失効の話は、BlackXが更新済みWindowsの起動の守りを突破 失効の手動設定をで扱っています。
影響するのはどの端末か
影響の範囲は、OSと使い方で分かれます。Windowsでは、システム暗号化を使う端末が権限昇格の問題の対象です。ファイルコンテナやUSBメモリーだけを暗号化している端末に関係するのは、ドライバーの問題(Low)と不安定さの修正です。
FUSE-T版の1.26.29を使っていたMacは、入れ替えだけでは終わりません。リリースノートは、ボリュームをすべてマウント解除し、macOSを再起動してから新しい版を使うよう求めています。アプリを置き換えても、すでに動いているサービスは止まらないためです。勧告は、プロセスの名前で探して手で止めても、アクセスが終わった証拠にはならないとも書いています。
Linuxの汎用インストーラーの問題は、使い方で対象が分かれます。管理者が汎用インストーラー(setupの圧縮ファイル)を実行し、その端末に別のローカル利用者がいる場合が対象です。共用のLinuxサーバーや、複数の人が入る検証環境が当たります。ディストリビューションのパッケージ(.debと.rpm)と、AppImageは対象外です。
CVE-2026-77372について、報告者は、補助サービスに要求を送れるのは同じ利用者の親プロセスで、遠隔や別の利用者からの攻撃ではないと説明しています。それでもrootで動く処理のメモリの問題なので、修正版で塞いでおく意味はあります。
配る前に確認すること
VeraCryptは、一度入れると社員がほとんど意識しないソフトです。まず、使っている端末と使い方を書き出します。
- 社内でVeraCryptを使う端末と版、使い方(システム暗号化、ファイルコンテナ、USBメモリー)を一覧にする。
- Windowsのシステム暗号化の端末は、機能更新の配布より先に1.26.30を配る。機能更新を準備済みの端末は、準備をやり直す。
- wingetで配っている会社は、登録の状況を見る。winget-pkgsのマニフェストは、10月26日夜の時点で1.26.29まででした。待てないときは、公式サイトかGitHubから入手し、配布されているsha256sumと署名で照合する。
- FUSE-T版を使うMacは、マウントをすべて解除してから更新し、再起動する。
- Linuxで汎用インストーラーを使った端末を探し、ディストリビューションのパッケージかAppImageへ寄せられないかを考える。
分かっていない点もあります。Windowsの権限昇格の勧告(GHSA-w98h-pqh6-wfjj)は、10月26日の時点で公開されていません。どの機能更新が条件に当たるのか、深刻度がどれくらいかは、勧告が出るまで分からない状態です。CVE-2026-77372はCVEの記録も未公開で、FUSE-T版の1.26.29より前の版は、開発元の評価がまだ済んでいません。
社員が日々の仕事で触れないソフトほど、版は台帳の上でしか分かりません。今回の書き出しを、次の更新の判断にもそのまま使えるように残しておくと、手間が一度で済みます。