PHPの重大な脆弱性2件「php2shell」(CVE-2026-109618・CVE-2026-109619)は、公開の前から攻撃の試みがあり、公開の後は各国の当局とメーカーが一斉に動きました。10月17日から23日までの1週間の動きを、公式の発表をもとに2枚の図と表にまとめます。
脆弱性の中身と上げ方はPHPの重大な脆弱性「php2shell」 各国が警戒、攻撃も観測 すぐ更新をに、攻撃の観測の詳しい中身はCERT/CCがPHPの脆弱性2件を公開、認証なしの攻撃に備え更新をにあります。
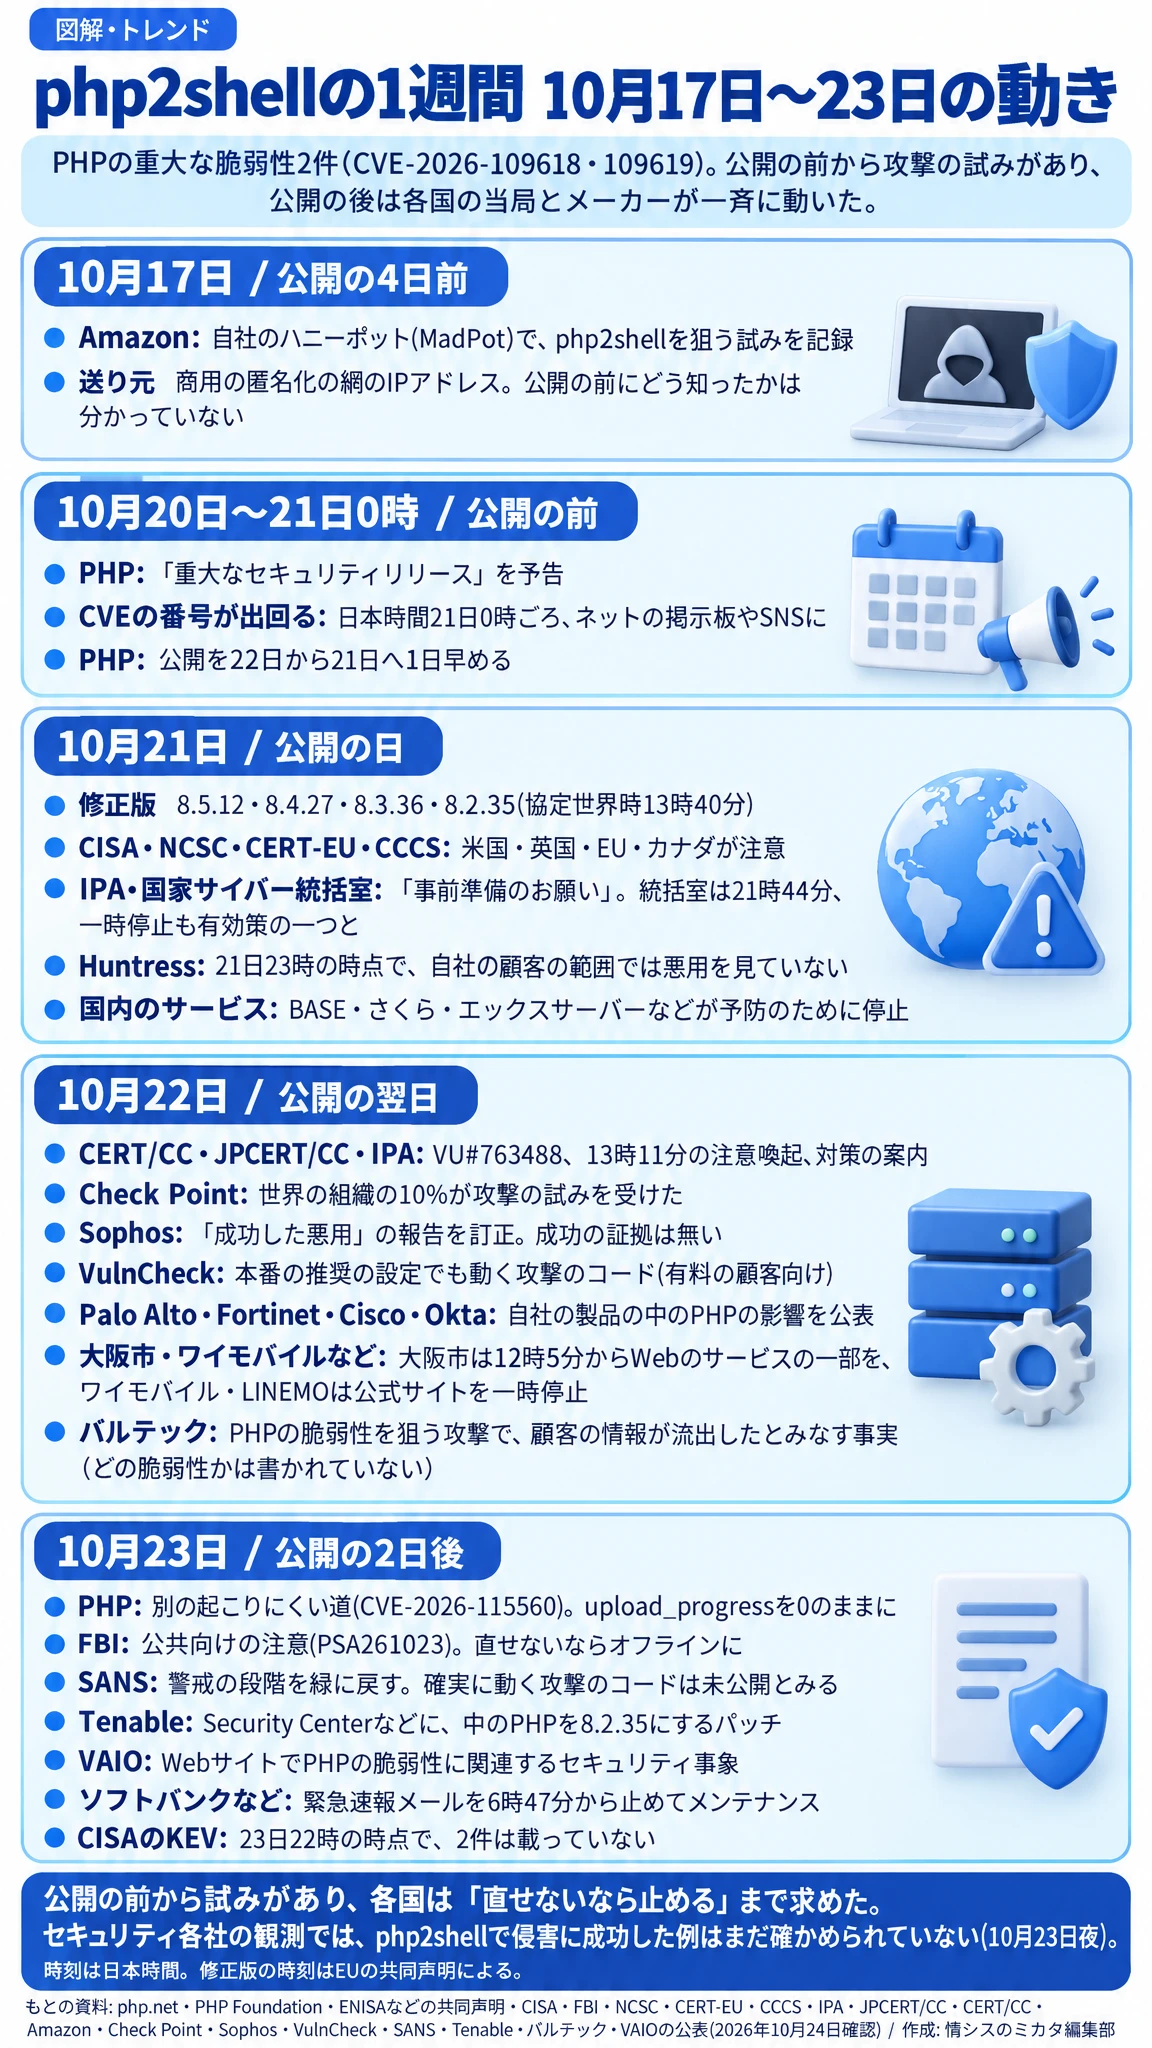
10月17日から23日まで、日ごとの動き
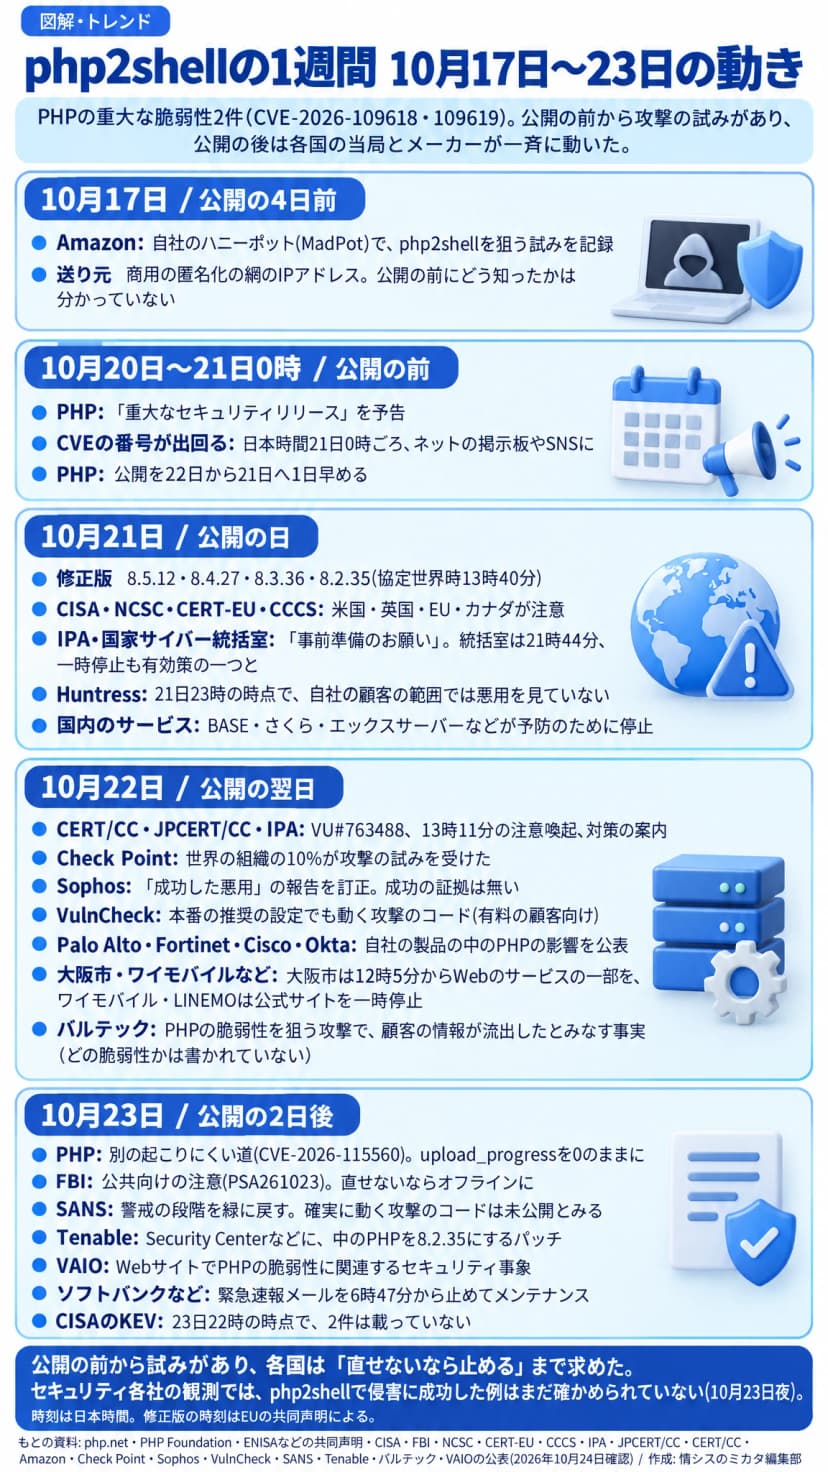 php2shellの10月17日〜23日の動き(日本時間)作成: 編集部(画像生成AIで描画・文字と数字は編集部が照合) / もとの資料: PHP・各国の当局・各メーカー・セキュリティ各社の公表
| 日付(日本時間) |
だれが |
何をした |
| 10月17日 |
Amazon |
自社のハニーポット(MadPot)で、php2shellを狙う試みを記録。公開の4日前。送り元は商用の匿名化の網 |
| 10月20日 |
PHP |
「重大なセキュリティリリース」を予告 |
| 10月21日0時ごろ |
(ネットの掲示板やSNS) |
2件のCVEの番号が出回る。PHPは公開を22日から21日へ1日早めた |
| 10月21日 |
PHP |
修正版の8.5.12・8.4.27・8.3.36・8.2.35を出した(協定世界時13時40分。EUの共同声明による) |
| 10月21日 |
CISA・NCSC・CERT-EU・CCCS |
米国・英国・EU・カナダの当局が注意を出した |
| 10月21日 |
IPA・国家サイバー統括室 |
IPAは「事前準備のお願い」。統括室は21時44分、すぐ当てるのが難しければ一時停止も有効策の一つとした |
| 10月21日 |
BASE・さくら・エックスサーバーなど |
国内のサービスが、予防のために止めたりメンテナンスに入ったりした |
| 10月21日23時 |
Huntress |
自社の顧客の範囲では悪用を見ていないとした |
| 10月22日 |
CERT/CC・JPCERT/CC・IPA |
CERT/CCがVU#763488を公開。JPCERT/CCは13時11分に注意喚起。IPAも対策を案内 |
| 10月22日 |
Check Point |
世界の組織の10%が攻撃の試みを受けたと発表 |
| 10月22日 |
Sophos |
「成功した悪用を見た」とした報告を訂正。成功の証拠は無いとした |
| 10月22日 |
VulnCheck |
本番の推奨の設定でも動く攻撃のコードを作り、有料の顧客に出した |
| 10月22日 |
Palo Alto・Fortinet・Cisco・Okta |
自社の製品の中のPHPの影響を公表 |
| 10月22日 |
大阪市・ワイモバイル・LINEMO |
大阪市は12時5分からWebのサービスの一部を、ワイモバイルとLINEMOは公式サイトを一時停止(17時30分に再開) |
| 10月22日 |
バルテック |
PHPの脆弱性を狙う攻撃による不正アクセスで、顧客の情報が流出したとみなす事実を確かめたと公表。どの脆弱性かは書かれていない |
| 10月23日 |
PHP |
別の起こりにくい道(CVE-2026-115560)を知らせ、次の定例の版までupload_progressを0にしておくよう勧めた |
| 10月23日 |
FBI |
公共向けの注意(PSA261023)。直せないならオフラインに |
| 10月23日 |
SANS |
警戒の段階(Infocon)を緑に戻した |
| 10月23日 |
Tenable |
Security Centerなどに、中のPHPを8.2.35にするパッチSC-202610.2 |
| 10月23日 |
VAIO |
運営するWebサイトで、PHPの脆弱性に関連するセキュリティ事象があったと公表 |
| 10月23日 |
ソフトバンク・ワイモバイル・LINEMO |
緊急速報メールを6時47分から止めてメンテナンス(26日に完了の予定) |
| 10月23日22時 |
CISA |
悪用が確認された脆弱性の一覧(KEV)に、2件はまだ載っていない |
公開の前に番号が出回り、PHPは公開を1日早めました。Amazonが記録した試みは、その前の17日からです。調べる期間は、公開の日でなく、少なくとも10月17日からさかのぼるのが安全です(Amazonの勧め)。
当局が求めたのは「直せないなら止める」
| 当局 |
求めたこと |
| CISA(米国) |
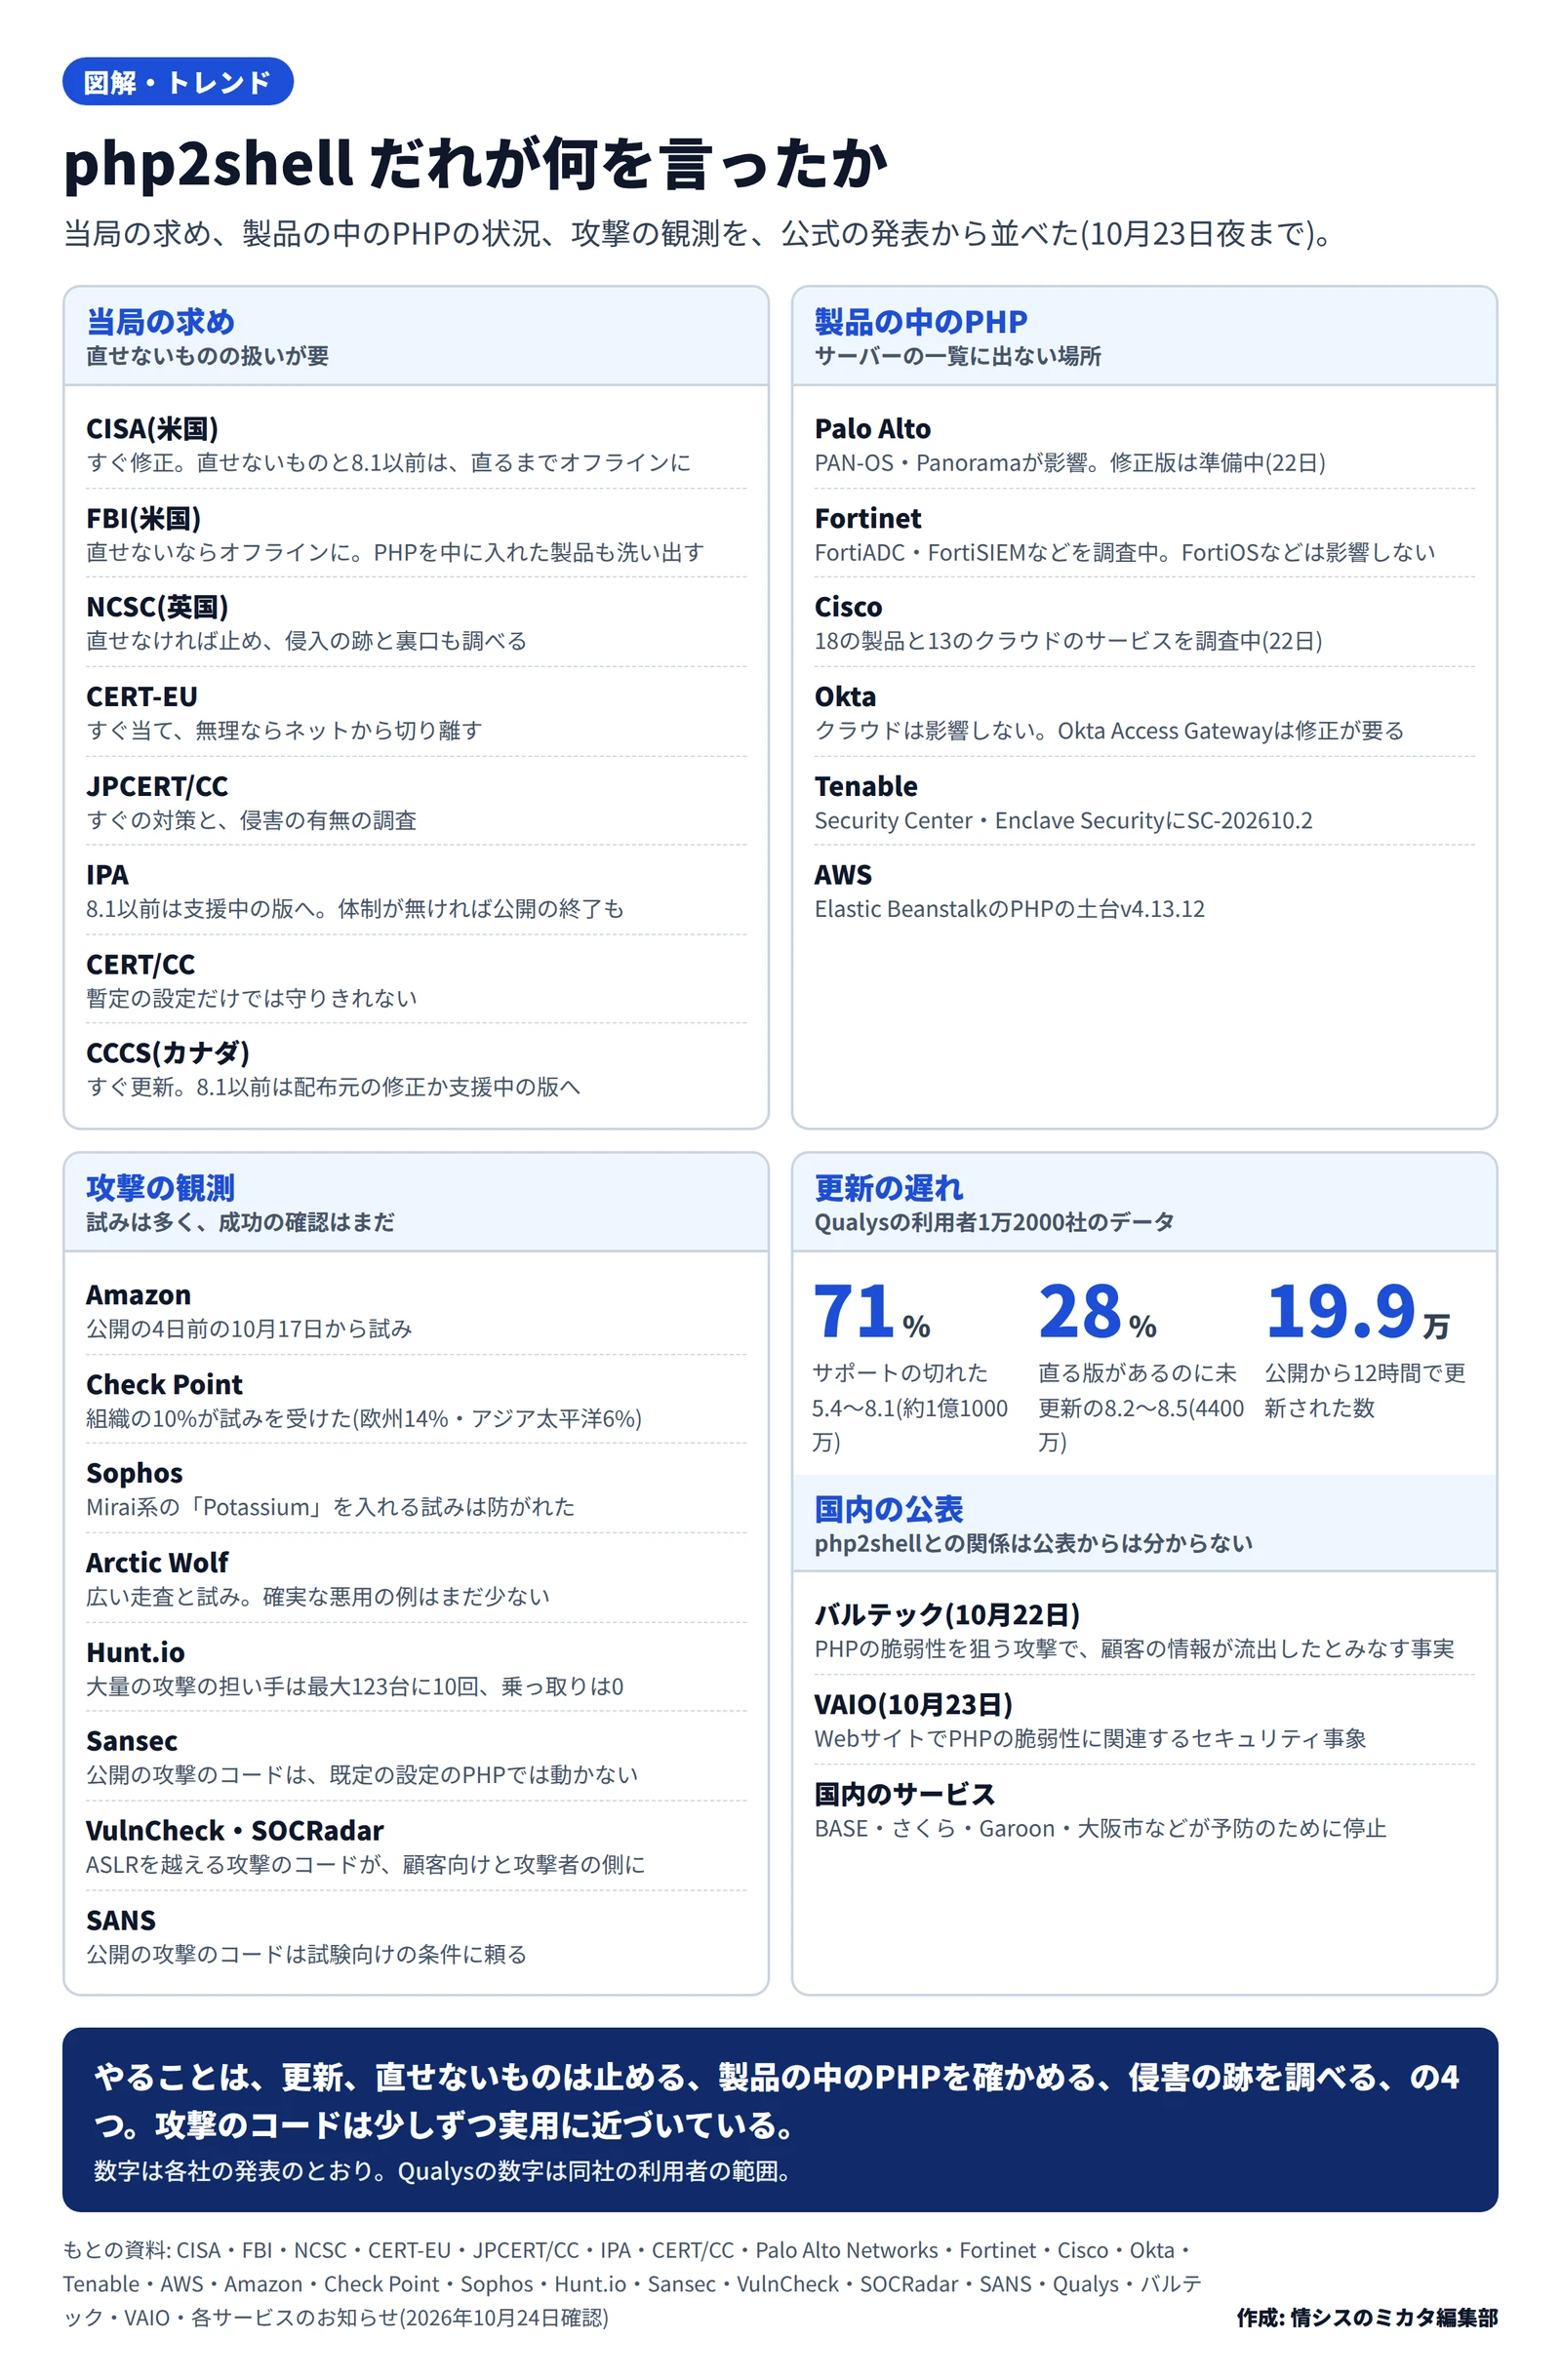
すぐ修正を当てる。すぐ上げられないものと、8.1以前を使い続けるものは、直るまでオフラインにする |
| FBI(米国) |
すぐ更新できないなら、直るまでシステムをオフラインにする。PHPを中に入れたメーカーの製品も含めて洗い出す |
| NCSC(英国) |
インターネットに面したものから更新する。直せなければ止め、侵入の跡と裏口も調べる |
| CERT-EU |
すぐ当て、無理ならネットから切り離す |
| CCCS(カナダ) |
すぐ更新する。8.1以前は配布元の修正を確かめるか、支援中の版へ移る |
| JPCERT/CC |
すぐの対策と、侵害の有無の調査 |
| IPA |
8.1以前で修正が出ないものは、支援中の版か対策済みの製品へ移す。維持の体制が見込めなければ、公開の終了も含めて考える |
| CERT/CC |
暫定の設定の変更だけでは守りきれない |
多くの当局が、更新できないものの扱いまで書いています。止める、切り離す、移る、の3つです。止める判断を、だれがどの基準でするかを決めておくと、次の同じような件で迷いません(当社の見立て)。
製品の中のPHP メーカーの状況
| メーカー |
状況(公表の時点) |
| Palo Alto Networks |
PAN-OSとPanoramaが影響する。修正版は準備中(22日) |
| Fortinet |
FortiADC、FortiSIEMなどを調査中。FortiOS、FortiManager、FortiAnalyzerなどは影響しない |
| Cisco |
18の製品と13のクラウドのサービスを調査中。影響すると決まった製品は、まだ無い(22日) |
| Okta |
OktaとAuth0のクラウドは影響しない。社内に置くOkta Access Gatewayは修正が要る |
| Tenable |
Security Centerの6.9.1以前とEnclave Securityの1.9.1以前に、パッチSC-202610.2 |
| AWS |
Elastic BeanstalkのPHPの土台v4.13.12を21日に出した |
製品の中のPHPは、サーバーのPHPの一覧に出ません。ファイアウォールや管理の製品は、メーカーの告知を見ないと気づけない場所です。
攻撃の観測 試みは多く、成功の確認はまだ
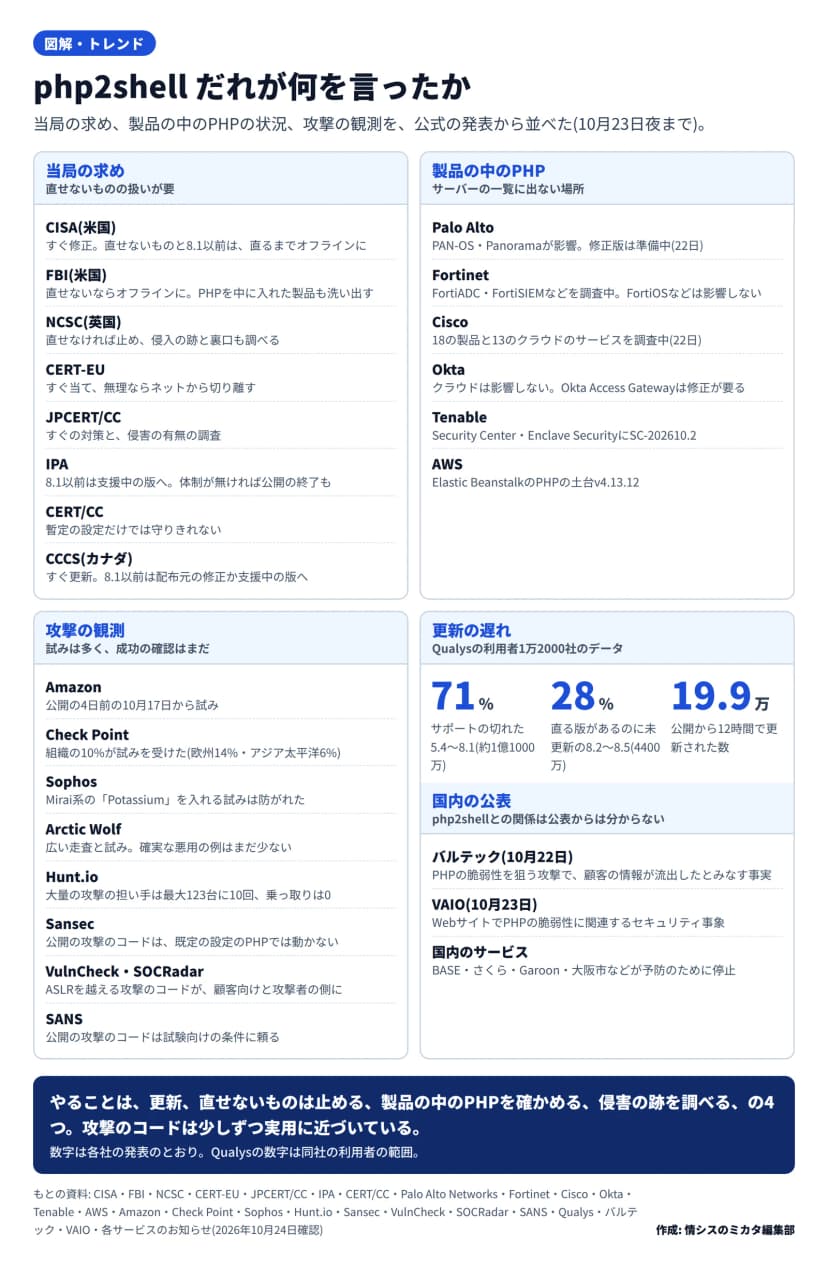 php2shellで当局・メーカー・セキュリティ各社が言ったこと作成: 編集部 / もとの資料: PHP・各国の当局・各メーカー・セキュリティ各社の公表
| だれが |
観測したこと |
| Amazon |
公開の4日前の10月17日から試みがあった |
| Check Point |
世界の組織の10%が試みを受けた。欧州は14%、アジア太平洋は6%。成功したかどうかは分からない |
| Sophos |
Mirai系のボットネット「Potassium」を入れる試みは防がれた。成功した侵害の証拠は無い |
| Arctic Wolf |
公開の直後から広い走査と試みがあった。確実な悪用の例はまだ少ない |
| Hunt.io |
見つけた大量の攻撃の担い手は、最大123台のサーバーに10回試み、乗っ取れたものは0 |
| Sansec |
公開された攻撃のコードは、既定の設定のPHPでは動かない。大量の悪用は初めの見込みより起きにくい |
| VulnCheck・SOCRadar |
ASLRを越える攻撃のコードが、顧客向け(VulnCheck)と攻撃者のサーバー(SOCRadarが発見)に出てきた |
| SANS |
公開された攻撃のコードは、試験向けの条件に頼っている。確実に動くコードが出るのは時間の問題とみる |
更新の遅れは、Qualysが利用者1万2000社の匿名のデータで示しています。
| 項目 |
数字 |
| サポートの切れた5.4〜8.1で動く実行環境 |
約1億1000万(71%) |
| 直った版があるのに、まだ更新していない8.2〜8.5の実行環境 |
4400万(28%) |
| 公開から12時間のうちに更新された数 |
19万9000 |
国内では、バルテックが10月22日に、PHPの脆弱性を狙う攻撃で顧客の情報が流出したとみなす事実を公表しました(バルテックにPHP脆弱性を狙う攻撃 顧客情報流出の恐れ、クラウド停止)。VAIOも23日に、Webサイトでのセキュリティ事象を公表しています(VAIO、WebサイトでPHPの脆弱性に関連するセキュリティ事象 調査中)。どちらも、php2shellとの関係は公表からは分かりません。
影響する会社・しない会社
- 影響する: 自社でPHPのWebサービスを動かしている会社です。修正版に上げたかと、upload_progressの設定を確かめます。
- 影響する: PHPで動くSaaSやレンタルサーバー、委託先のシステムを使う会社です。提供元の対応と、予防の停止の予定を確かめます。
- 影響する: Palo Alto、Fortinet、Cisco、Okta Access Gateway、Tenableなど、中にPHPを持つ製品を使う会社です。メーカーの告知で状況を追います。
- 影響しない(この件では): PHPを使うWebサービスや製品を、社内にも委託先にも持たない会社です。確かめてから判断します。
今日からできること
- 修正版に上がったかを確かめる。 8.5.12・8.4.27・8.3.36・8.2.35以降か、配布元の修正入りの版かを、サーバーごとに一覧にします。
- upload_progressを0のままにする。 PHPの10月23日の勧めどおり、次の定例の版まで session.upload_progress.enabled を0にしておきます。
- 製品の中のPHPを追う。 ファイアウォールや管理の製品のメーカーの告知を、修正版が出るまで毎日見る担当を決めます。
- 10月17日からの記録を見る。 Webサーバーの記録で、不審なmultipartの要求、メモリのエラー、PHPのワーカーの異常終了がないかを、17日までさかのぼって調べます(JPCERT/CCの挙げる手がかり)。
- 止める基準を決めておく。 直せないシステムを止めるか切り離すかを、だれが何を見て決めるかを、業務の担当と決めておきます(当社の見立て)。