ふだんインターネットにつながっているWindows なら、この更新は入れなくてかまいません。Microsoft は2026年10月26日(米国時間)、Windows 10 ・11とWindows Server 2016〜2025向けに、定例外(OOB)の累積更新を出しました。KBが対象に挙げたのは、証明書 の信頼の一覧(CTL)を自動で受け取れない端末です。
背景は、インドの認証局eMudhraの中間CAの鍵8個が破られた件。経緯と各社の対応は、eMudhra、中間CAの鍵が破られSSL/TLS事業から撤退 証明書の差し替えとルートストアの更新を にまとめています。
10月26日の更新で外れる7件
MicrosoftのMSRCは同じ日のブログで、対応を段階に分けて説明しました。最初は10月20日で、信頼しない証明書の一覧(Disallowed CTL)を更新し、鍵を破られた中間CAを遮断しています。EdgeとWebView2には、別の仕組み(CRLSet)で遮断の更新を配りました。
今回の定例外の更新は、その次の段階です。eMudhraのG3のルート6件と、AAA Certificate Servicesのクロスサイン1件、あわせて7件をWindowsの信頼の一覧から外します。Edgeの信頼の一覧からも、10月27日(米国時間)に同じ7件を外す予定です。
ただ、ルートを外すのは、破られた中間CAを遮断するのとは別の判断です。MSRCも、鍵を破られた中間CAより広い範囲を信頼しなくなる変更だと説明しました。残りのeMudhraのルートは、利用者の移行を見ながら別に決める方針です。
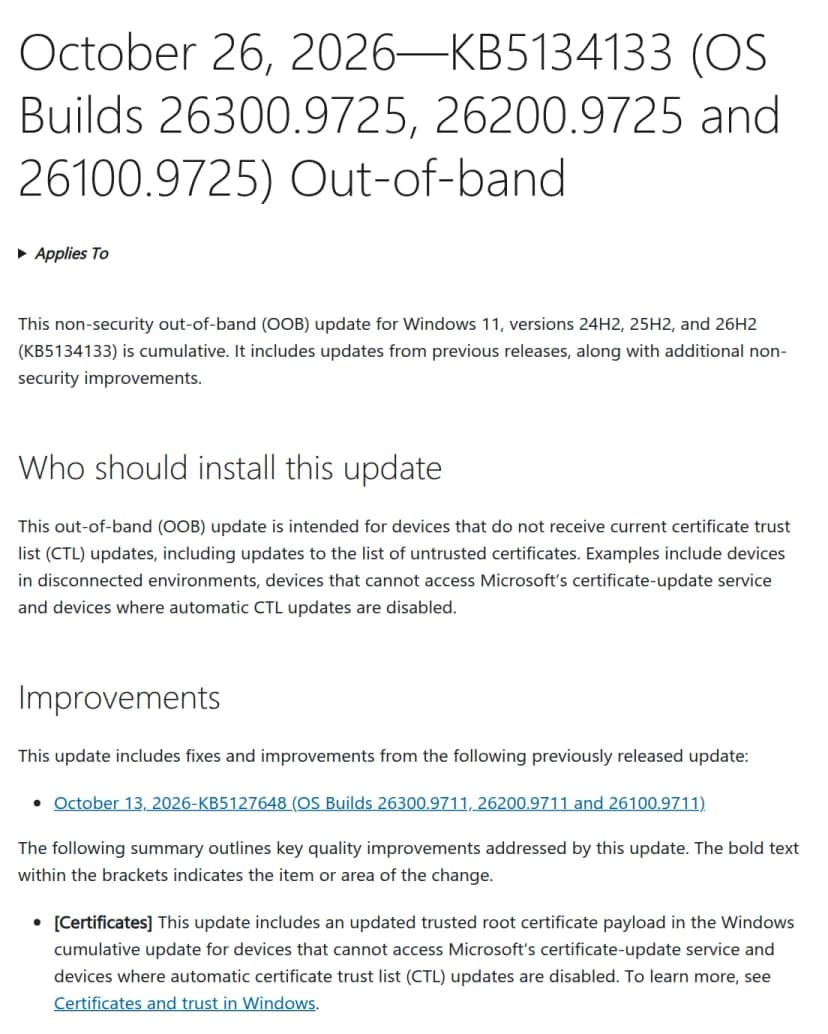
KB5134133の冒頭。CTLの更新を受け取れない端末向けと書かれている 出典: Microsoft「October 26, 2026 KB5134133 (OS Builds 26300.9725, 26200.9725 and 26100.9725) Out-of-band」 (引用) KBのページでは、この更新は「セキュリティ以外」の累積更新という扱いです。10月13日の月例の更新の中身に、信頼するルート証明書の一式を新しくしたものを足した形になっています。
版ごとのKBとビルド
対象
KB
入れたあとのビルド
Windows 11 24H2・25H2・26H2
KB5134133
26100.9725、26200.9725、26300.9725
Windows 11 26H1
KB5134134
28000.3237
Windows 11 23H2
KB5134130
22631.7654
Windows 10 22H2・21H2(ESU、Enterprise LTSC 2021、IoT Enterprise LTSC 2021)
KB5134125
19045.7811、19044.7811
Windows Server 2025
KB5134137
26100.33674
Windows Server 2022
KB5134140
20348.5773
Windows Server 2019
KB5134124
17763.9378
Windows Server 2016
KB5134123
14393.9615
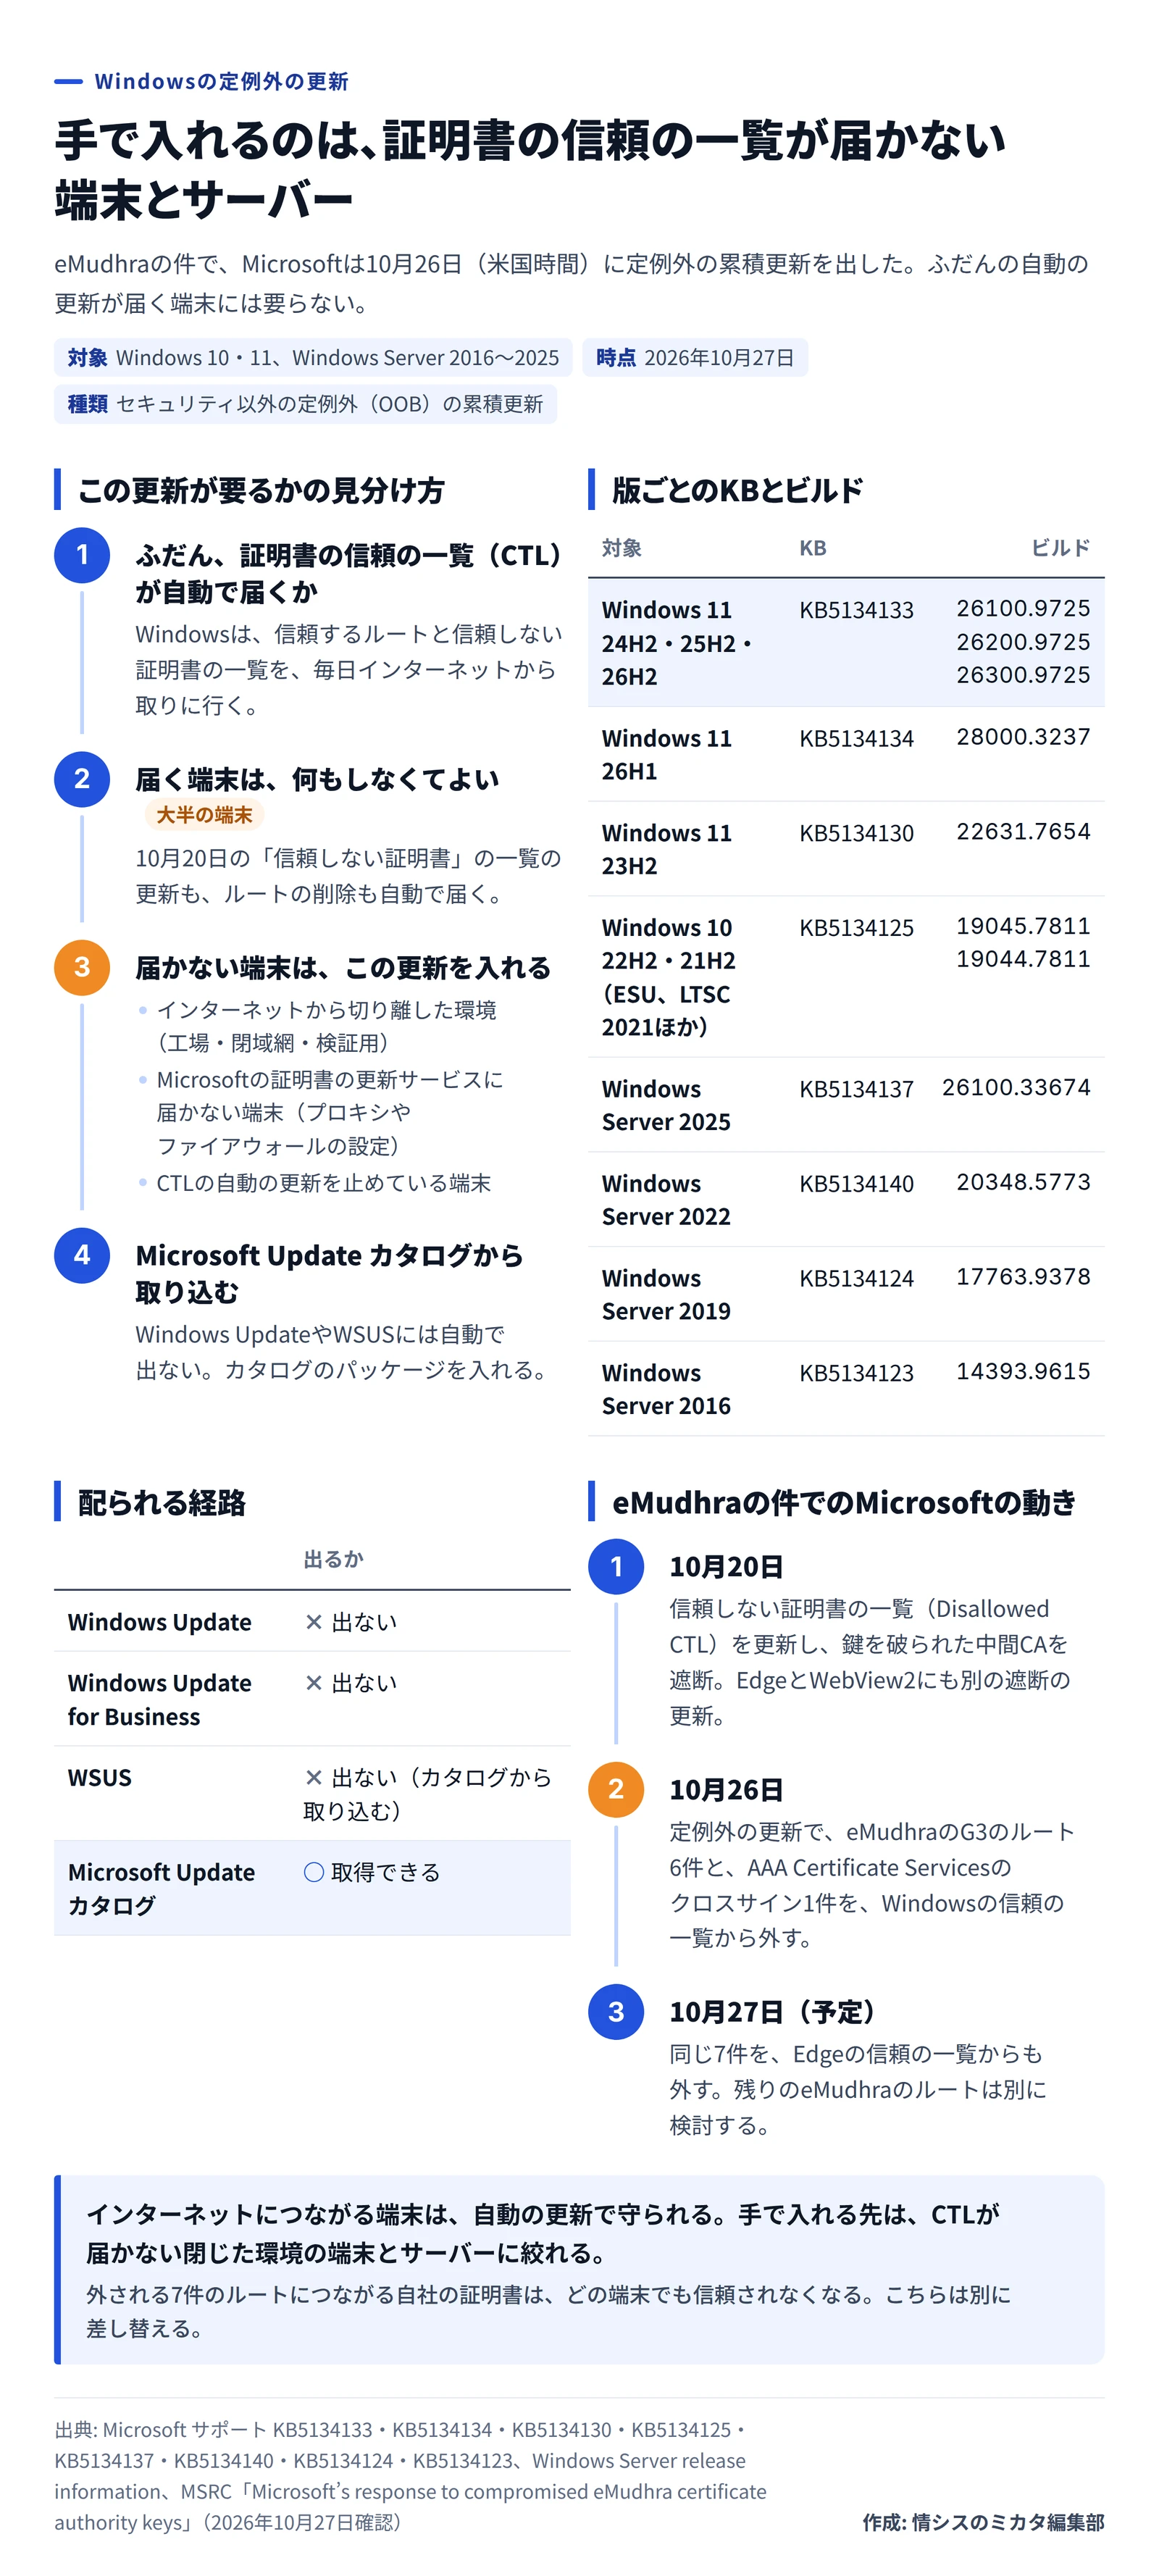
意外なのは、配られる経路でしょう。どのKBも、Windows UpdateとWindows Update for Business、WSUSは「提供なし」で、Microsoft Updateカタログからだけ取得できます。WSUSで管理している会社も、カタログからパッケージを取り込むひと手間がかかります。
Windows 11 24H2と25H2には、2025年6月10日以降の更新(KB5060842など)と、最新のサービススタック更新が先に要ります。カタログに、先に入れるチェックポイントの累積更新が並ぶこともあるので、KBのページの順番どおりに入れてください。
既知の問題は、10月13日の月例の更新から引き継いだものです。Windows 11 24H2〜26H2では、Smart App Controlを有効にできない問題や、管理者保護を有効にした端末へのリモートデスクトップが0xC000000Dで失敗する問題が載っています。
定例外の更新が要る端末の見分け方と、版ごとのKB、配られる経路 作成: 編集部 / 出典: Microsoft サポート(KB5134133ほか7件)、Windows Server release information、MSRC 影響を受けるのは、CTLが届かない端末
Windowsは、信頼するルートと信頼しない証明書の一覧を、毎日インターネットから取りに行きます。この仕組みが働いていれば、10月20日の遮断も今回のルートの削除も、自動で届きます。
KBが例に挙げる「届かない端末」は、次の3種類です。
インターネットから切り離した環境の端末とサーバー。工場の制御用のPC、閉域網の業務システム、検証用の環境などが当たりそうです。
Microsoftの証明書の更新サービスに届かない端末。プロキシやファイアウォールで、取得先を許可していない場合です。
グループポリシーなどで、CTLの自動更新を止めている端末。
AzureのVMも同じです。MSRCは、仮想マシンスケールセットや単体のVMで、切り離して動かしているものを見直すよう求めました。更新済みのイメージは、Azure Marketplaceにあるそうです。
つながっている端末にも、関係する話が一つあります。外される7件のルートにつながる証明書を自社で使っていれば、Windowsはその証明書を信頼しなくなります。社内のWebサーバーやクライアント証明書の発行元は、早めに洗い出しておきたいところです。
閉じた環境で確認すること
CTLの自動更新を止めていないかを、グループポリシーと端末の設定で確認します。止めている理由が無いなら、自動更新を戻すのが近道です。
切り離した環境では、CTLを社内から配る方法もあります。Microsoftの説明書は、インターネットに出られるサーバーで Certutil -syncWithWU \\<server>\<share> を実行してCTLのファイルを共有フォルダーに取り込み、端末の取得先(RootDirURL)をそこへ向ける手順を案内しています。
どちらもできない端末とサーバーには、表のKBをカタログから取り込んで入れます。入れたあと、ビルド番号が表の値になったかを見ます。
自社のサーバー証明書やクライアント証明書が、eMudhraのルートにつながっていないかを調べます。見つかれば、別の認証局の証明書に差し替えます。調べ方は、eMudhraの中間CA秘密鍵8個が危殆化、証明書の再発行と信頼設定の点検を でも取り上げました。
まだ分からないこと
外す7件のルートの正式な名前。MSRCが示したのは「eMudhraのG3のルート6件」までです
残りのeMudhraのルートを外すかどうかと、その時期
11月の月例の更新に、今回の変更が含まれるか
工場や検証の環境は、ふだんの月例の更新でも後回しになりがちです。でも今回の更新は、まさにそうした端末のためのもの。閉じた環境の端末の一覧がすぐに出せるかで、作業の早さが変わりそうです。