2026年10月は、自社のシステムが直接狙われたのではなく、提供元や委託先の事故が利用者に及んだ公表が続きました。システムの保守を任せた委託先、補助金の事務局、レンタルサーバ、Microsoft 365のバックアップ、PaaS、OSSのパッケージ、ECの運用代行。どれも、利用者が「預けていたもの」が入口になっています。
情シスのミカタが10月に記事にした中から7件を選び、預けていたものと漏れた道筋、提供元から知らせを受けたときに確かめることを、2枚の図にまとめました。
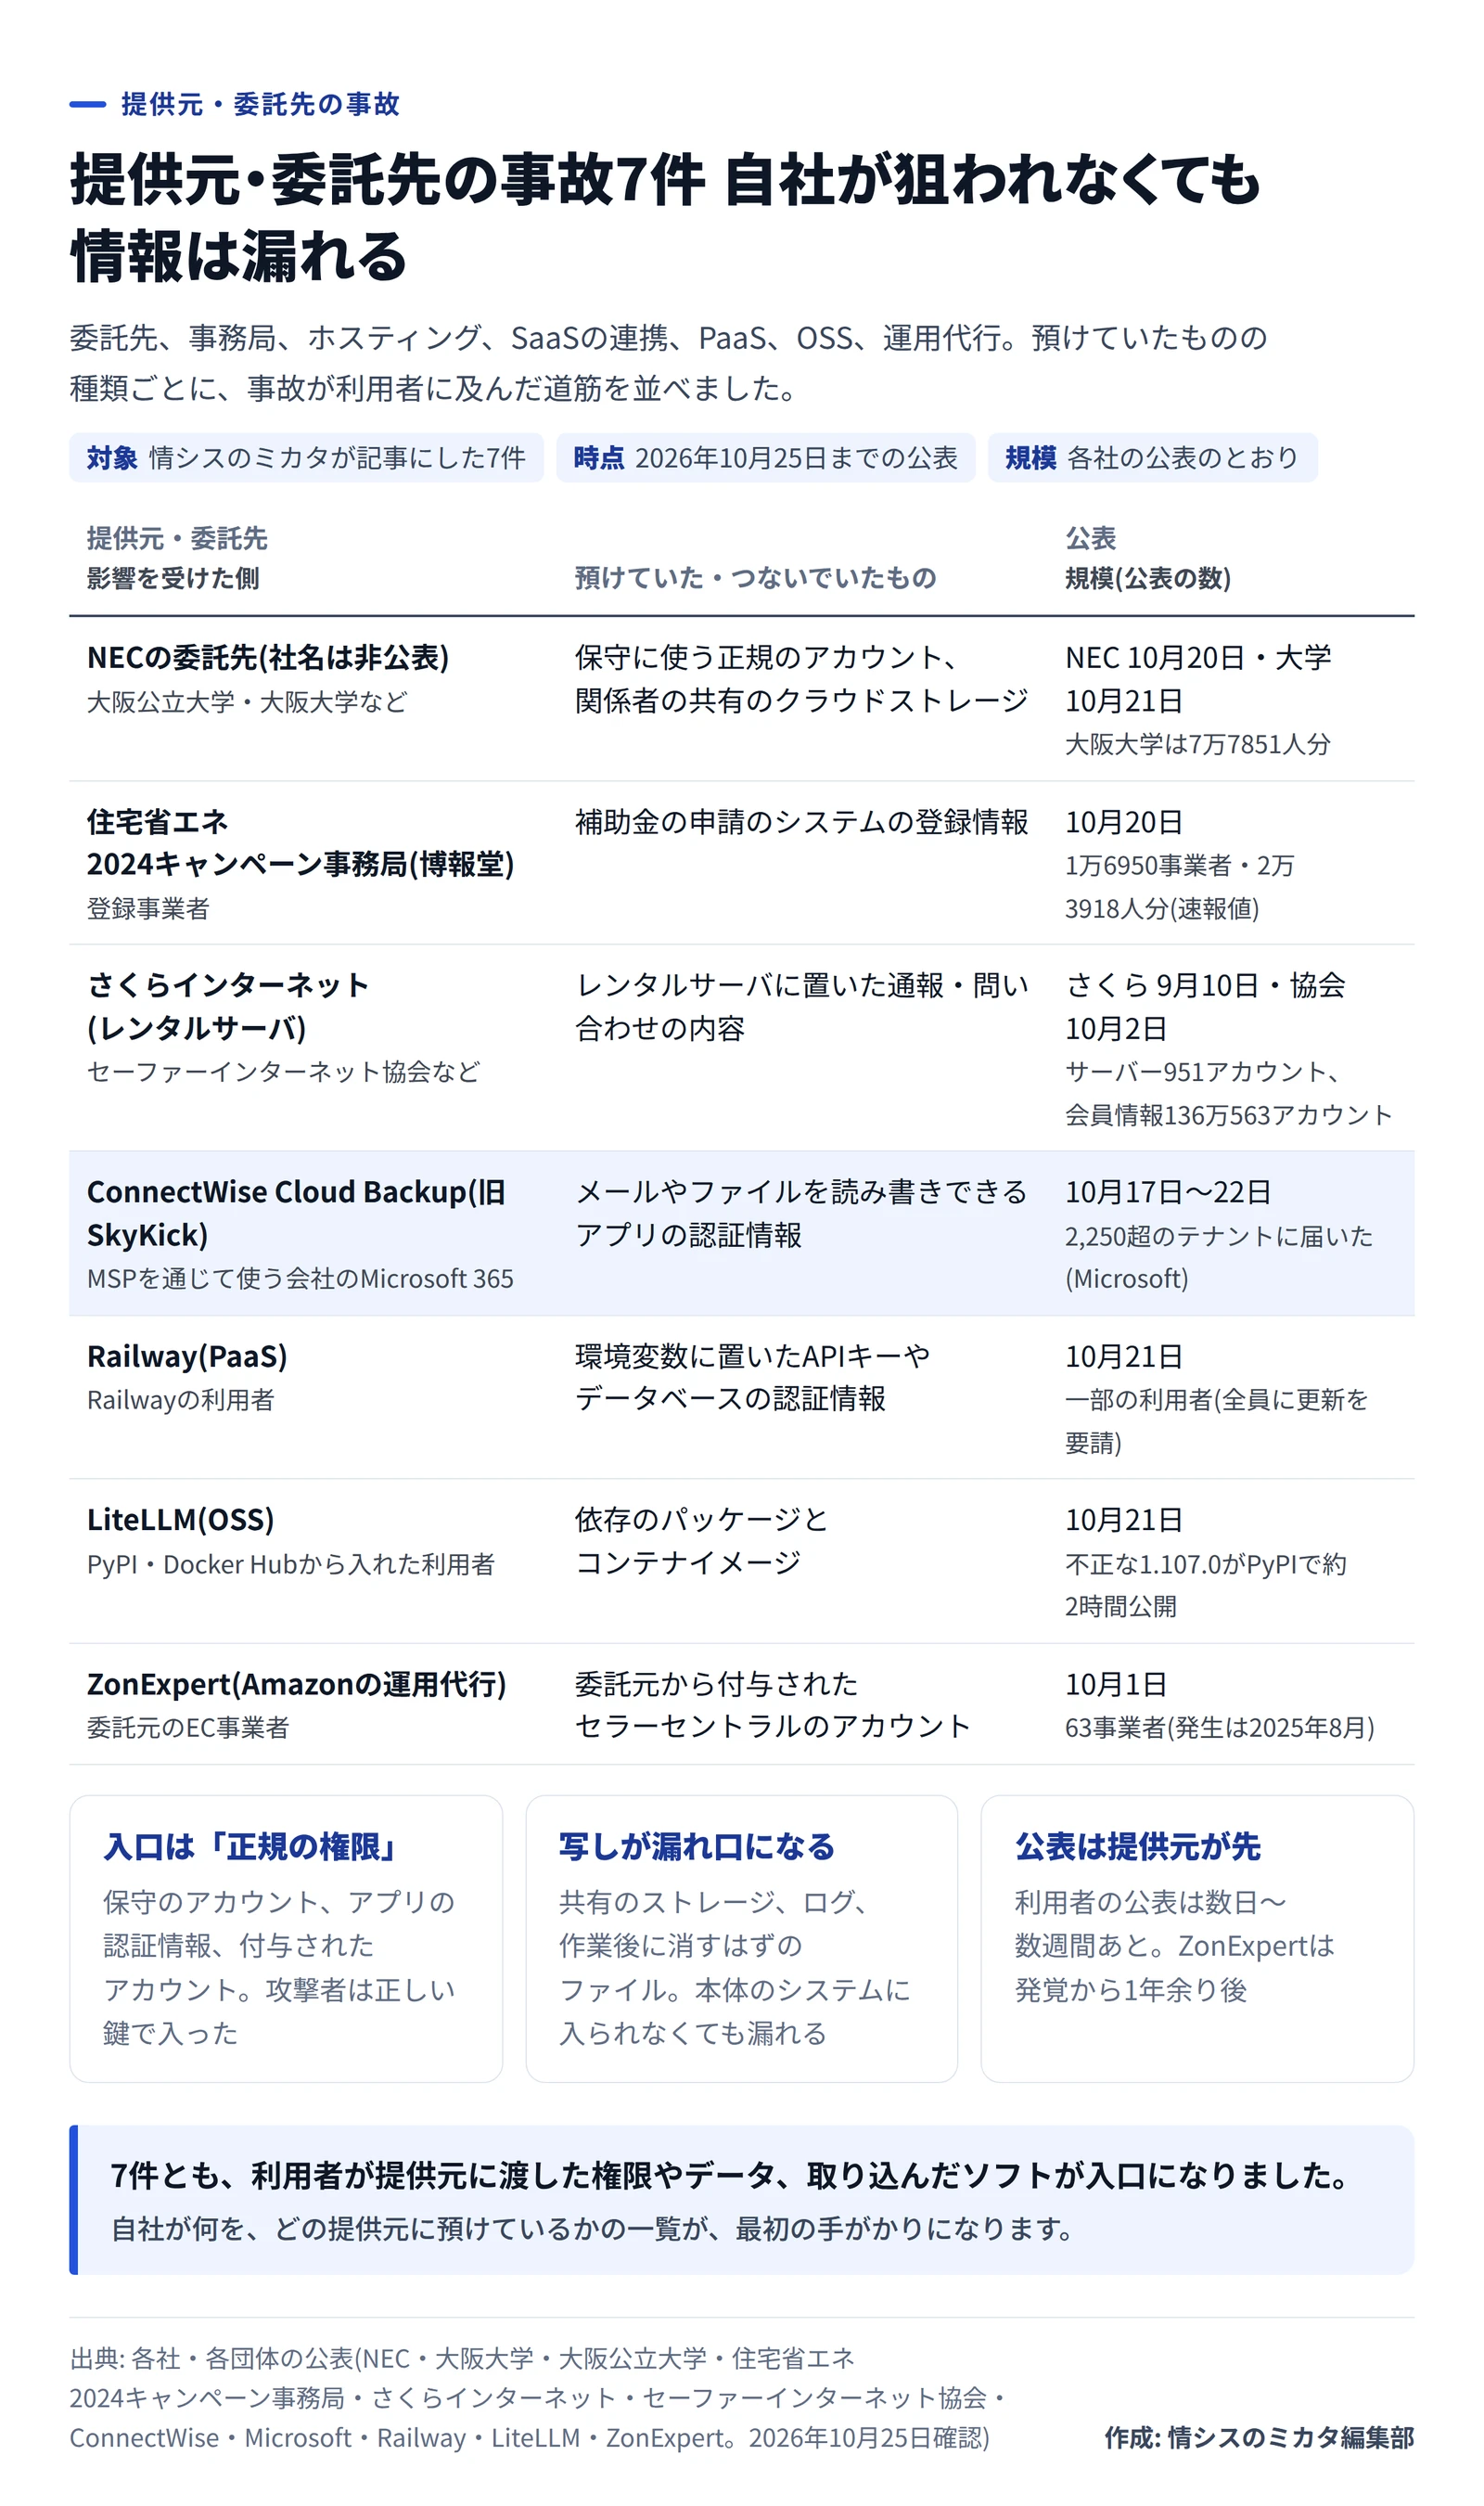
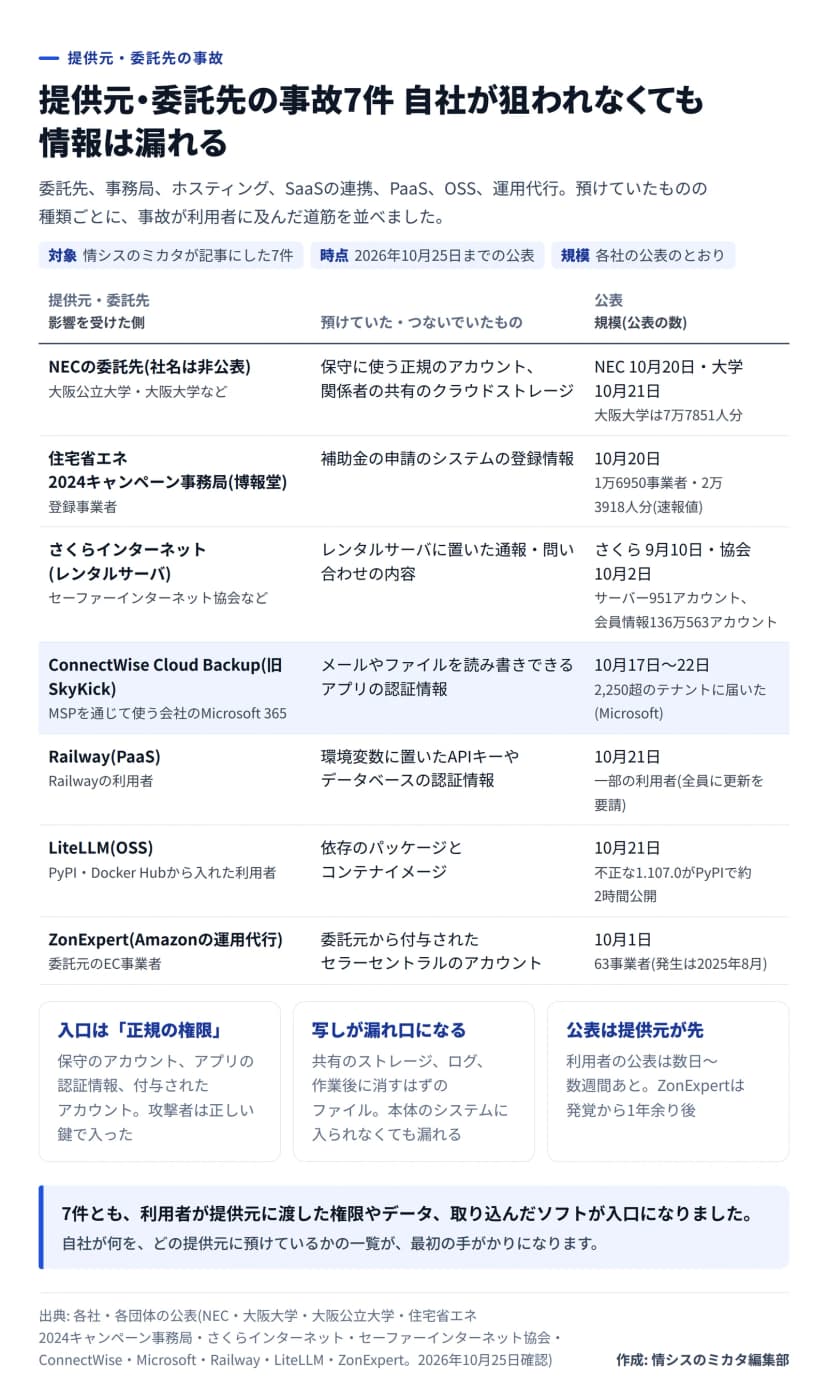 提供元・委託先の事故が利用者に及んだ10月の7件と、預けていたもの作成: 編集部 / もとの資料: 各社・各団体の公表をもとに編集部が作成
7件の一覧
 預けているものの一覧を、同僚と見直すイラスト: 編集部が画像生成AIで作成したイメージ(YOBITSUGI AI・OpenAI gpt-image-2.5-sunburst)
規模の数は、各社の公表のとおりです。数え方(人数・アカウント・事業者・テナント)は会社ごとに違うため、件数で比べることはできません。
| 提供元・委託先 |
影響を受けた側 |
預けていた・つないでいたもの |
公表 |
規模(公表の数) |
| NECの委託先(社名は非公表) |
大阪公立大学・大阪大学など |
保守に使う正規のアカウント、関係者の共有のクラウドストレージ |
NEC 10月20日、大学 10月21日 |
大阪大学は7万7851人分 |
| 住宅省エネ2024キャンペーン事務局(博報堂) |
登録事業者 |
補助金の申請のシステムの登録情報 |
10月20日 |
1万6950事業者・2万3918人分(速報値) |
| さくらインターネット(さくらのレンタルサーバ) |
セーファーインターネット協会など |
レンタルサーバに置いた通報・問い合わせの内容 |
さくら 9月10日(第三報)、協会 10月2日 |
サーバー951アカウント、会員情報136万563アカウント |
| ConnectWise Cloud Backup(旧SkyKick) |
MSPを通じて使う会社のMicrosoft 365 |
メールやファイルを読み書きできるアプリの認証情報 |
10月17日〜22日 |
2,250超のテナントに届いた(Microsoft) |
| Railway(PaaS) |
Railwayの利用者 |
環境変数に置いたAPIキーやデータベースの認証情報 |
10月21日 |
一部の利用者(全員に更新を要請) |
| LiteLLM(OSS) |
PyPI・Docker Hubから入れた利用者 |
依存のパッケージとコンテナイメージ |
10月21日 |
不正な1.107.0がPyPIで約2時間公開 |
| ZonExpert(Amazonの運用代行) |
委託元のEC事業者 |
委託元から付与されたセラーセントラルのアカウント |
10月1日 |
63事業者(発生は2025年8月) |
並べて見えた3つの型(編集部の整理)
- 入口は「正規の権限」: NECの委託先では、盗まれた保守のアカウントで顧客の環境に入られました。ConnectWise Cloud Backupでは、Microsoft 365を読み書きできるアプリの認証情報が使われ、ZonExpertでは、委託元から付与されたセラーセントラルのアカウントが書き換えられました。攻撃者は、正しい鍵で入っています
- 写しが漏れ口になる: 大阪大学の件では、NECが協力会社と共有するためにクラウドストレージに置き、作業後も消していなかったファイルが漏れました。LiteLLMでは、社内で動かしていたLiteLLMのログに残った開発者のトークンが使われたとみられています。本体のシステムに入られなくても、写しから漏れます
- 公表は提供元が先: 利用者の公表は、提供元の公表から1日(大阪大学・大阪公立大学)から約3週間(セーファーインターネット協会)あとでした。ZonExpertは、発覚から公表まで1年余りかかっています
7件とも、利用者が提供元に渡した権限やデータ、取り込んだソフトが入口になりました。自社のシステムのセキュリティ対策を固めるだけでは防げない部分です。
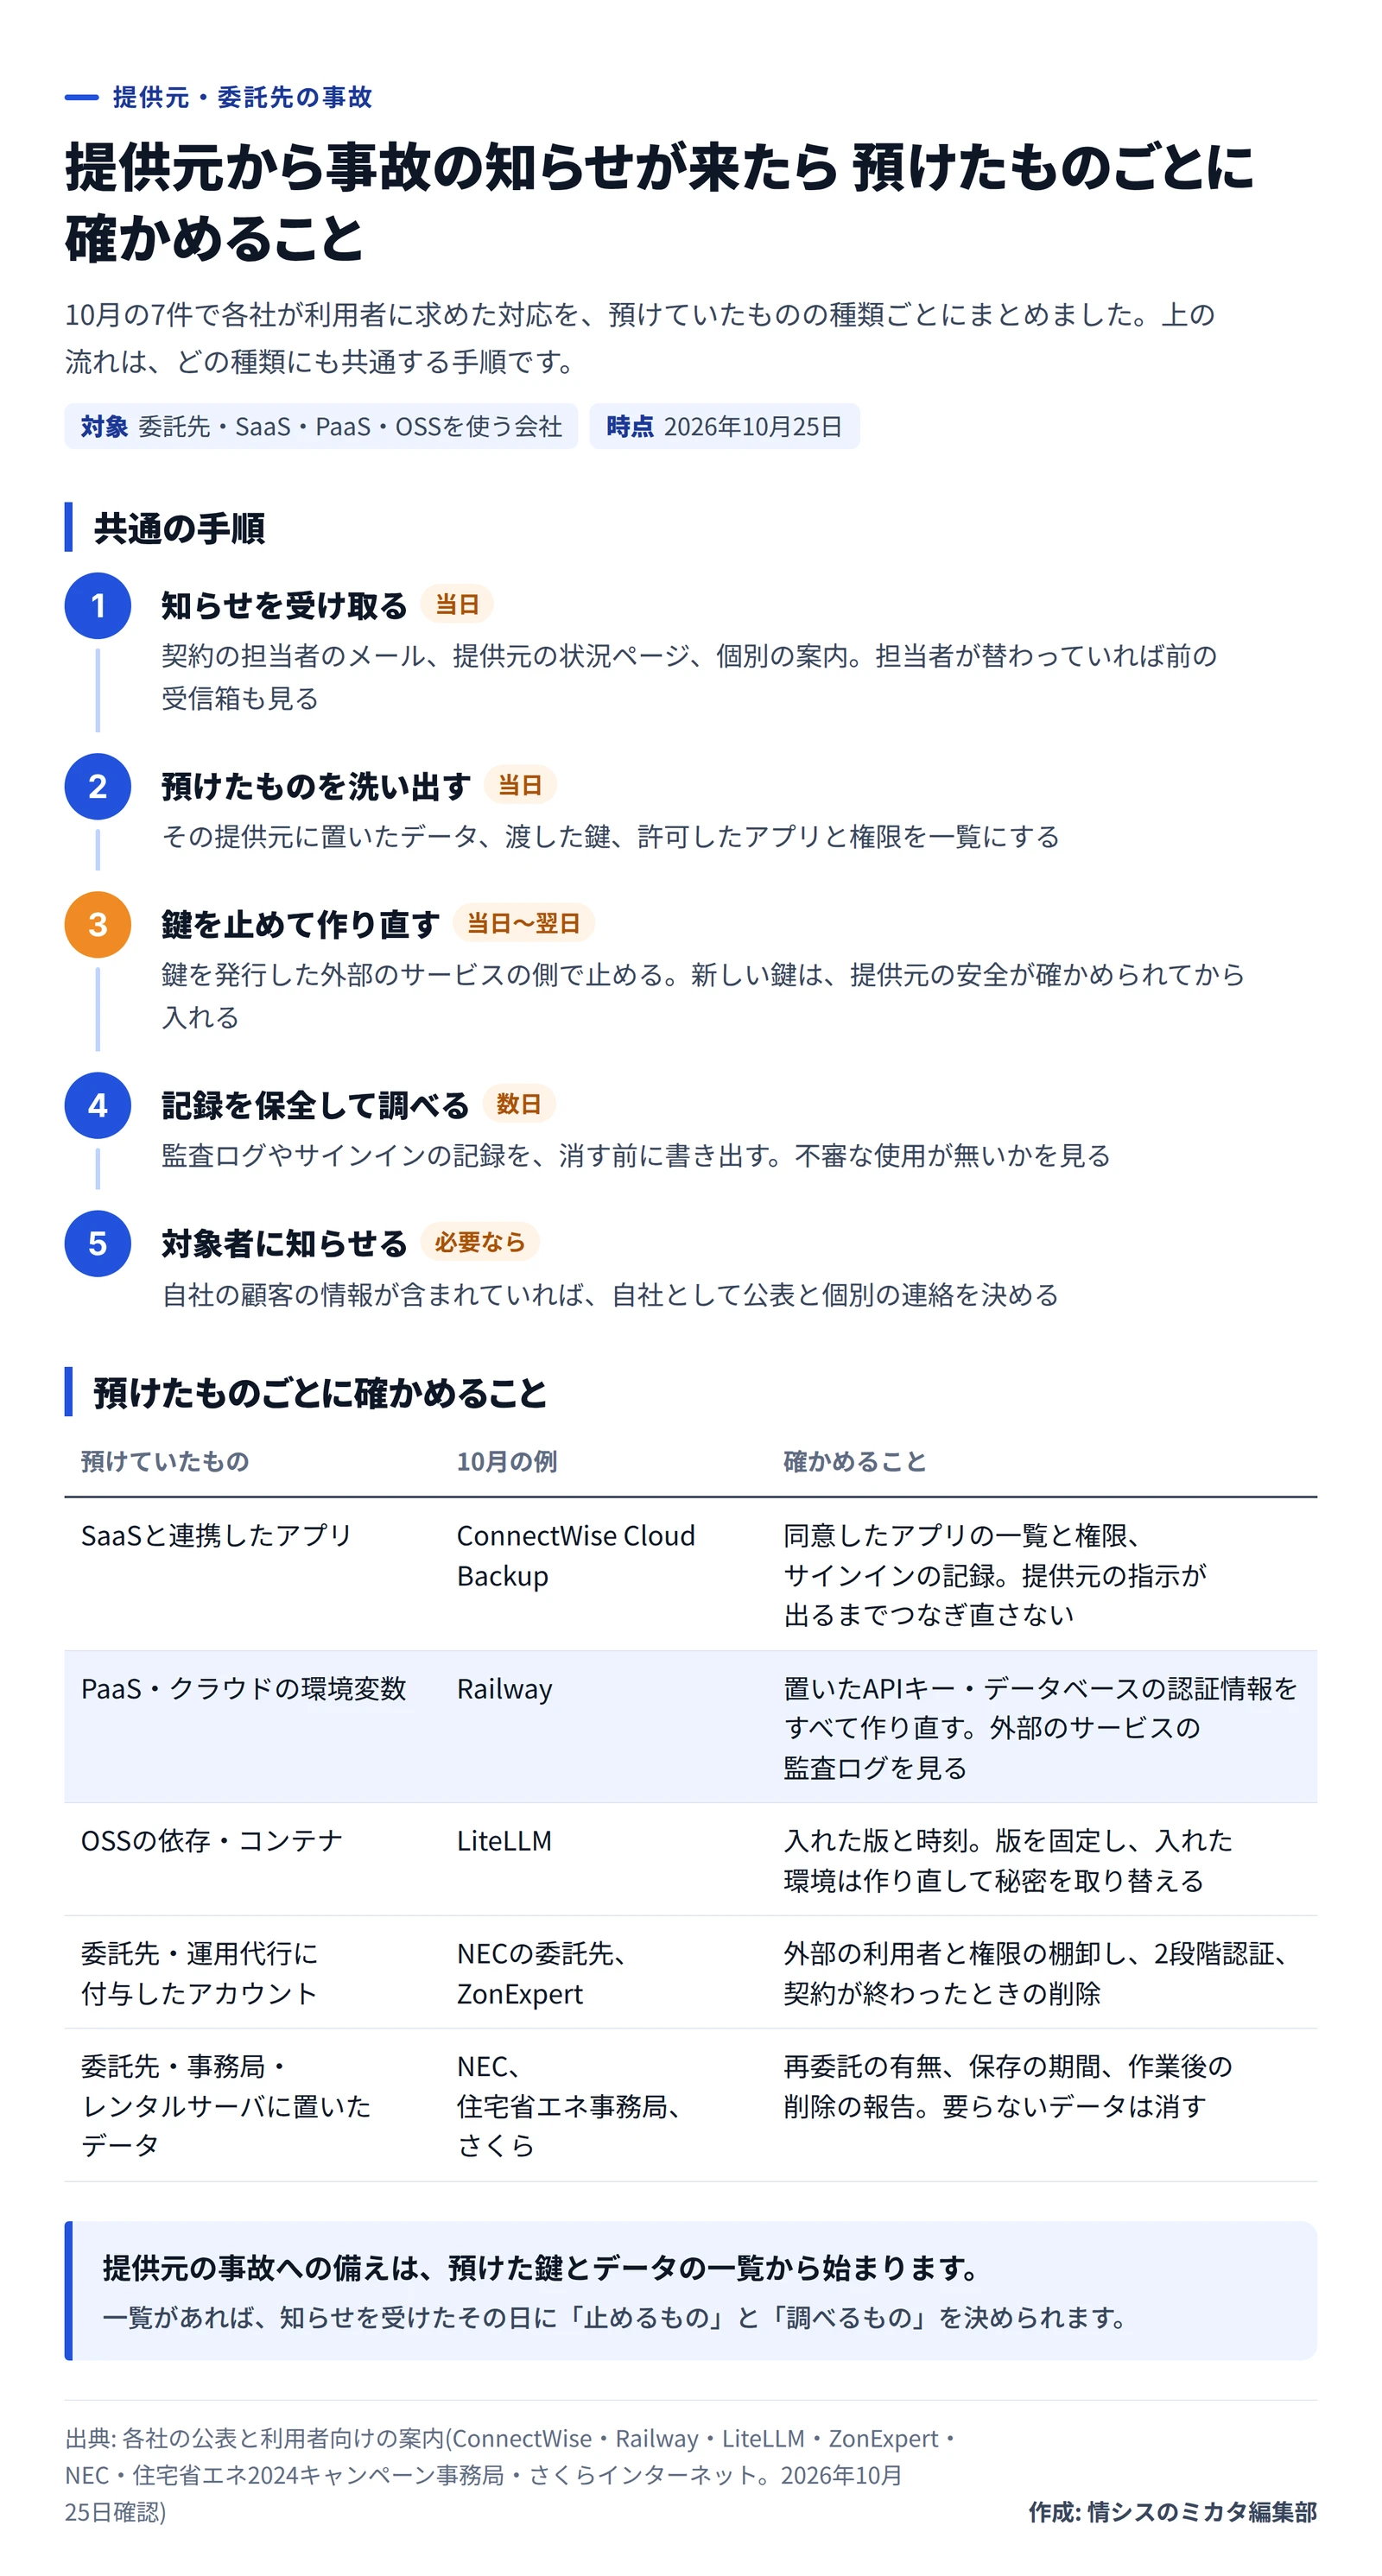
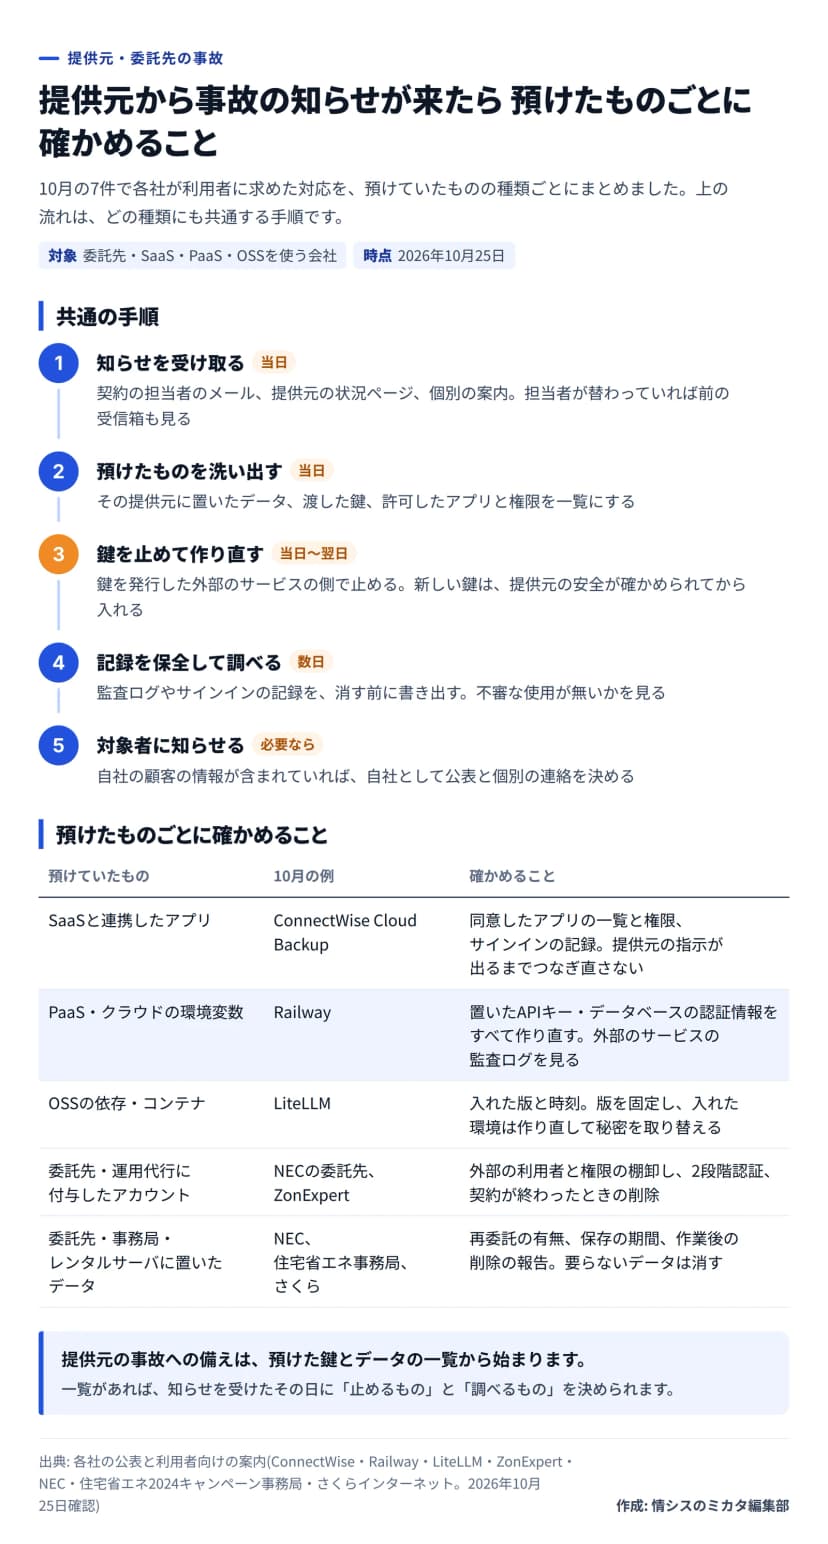 提供元から事故の知らせが来たときの手順と、預けたものごとの確認作成: 編集部 / もとの資料: 各社の公表と利用者向けの案内をもとに編集部が作成
知らせを受けたときの共通の手順
各社が利用者に求めた対応を並べると、次の順番になります。
- 知らせを受け取る(当日): 契約の担当者のメール、提供元の状況ページ、個別の案内を確かめます。担当者が替わっていれば、前の担当者の受信箱も見ます
- 預けたものを洗い出す(当日): その提供元に置いたデータ、渡した鍵、許可したアプリと権限を一覧にします
- 鍵を止めて作り直す(当日〜翌日): 鍵を発行した外部のサービスの側で止めます。新しい鍵は、提供元の安全が確かめられてから入れます(Railwayの案内)
- 記録を保全して調べる(数日): 監査ログやサインインの記録を、消す前に書き出し、不審な使用が無いかを見ます
- 対象者に知らせる(必要なら): 自社の顧客の情報が含まれていれば、自社として公表と個別の連絡を決めます
預けたものごとに確かめること
| 預けていたもの |
10月の例 |
確かめること |
| SaaSと連携したアプリ |
ConnectWise Cloud Backup |
同意したアプリの一覧と権限、サインインの記録。提供元の指示が出るまでつなぎ直さない |
| PaaS・クラウドの環境変数 |
Railway |
置いたAPIキー・データベースの認証情報をすべて作り直す。外部のサービスの監査ログを見る |
| OSSの依存・コンテナ |
LiteLLM |
入れた版と時刻。版を固定し、入れた環境は作り直して秘密を取り替える |
| 委託先・運用代行に付与したアカウント |
NECの委託先、ZonExpert |
外部の利用者と権限の棚卸し、2段階認証、契約が終わったときの削除 |
| 委託先・事務局・レンタルサーバに置いたデータ |
NEC、住宅省エネ事務局、さくら |
再委託の有無、保存の期間、作業後の削除の報告。要らないデータは消す |
1件ずつの記事
10月前半の委託先経由の事故は、委託先経由の情報漏えい6件を図解 預けたもの・漏れ方・公表までの日数にまとめています。
今日からできること
- 預けているものの一覧を作ります。 委託先や運用代行に付与したアカウント、SaaSに許可したアプリ、PaaSやクラウドに置いた鍵、取り込んでいるOSS、委託先・事務局・レンタルサーバに預けたデータを、提供元ごとに一覧にします。
- それぞれの止め方を書いておきます。 鍵なら発行元の画面のどこで止めるか、アプリなら同意をどう取り消すか、アカウントなら誰が消すかを、一覧に書き足します。
- 知らせの受け取り方を決めます。 提供元からの案内が届くメールアドレスを、個人ではなく共有の宛先にし、状況ページを購読します。
- 契約を見直します。 委託先との契約で、再委託の事前の報告、作業後のデータの削除と報告、事故の報告の期限が決まっているかを確かめます。