「振込先の口座が変わりました。今月分から、こちらへお願いします」。取引先 の担当者の名前と、いつもの署名が付いたメール で、こう頼まれたらどうするでしょうか。
10月26日と27日に公表された国内の情報漏えい ・不正アクセス 16件を並べると、こうした偽の連絡の材料になる情報が目立ちます。16件のうち8件は、消費者ではなく、取引先の担当者や社員・役職員の情報が対象でした。
対象は、前回のまとめ(10月22日〜26日)に入っていない公表で、続報5件を含みます。
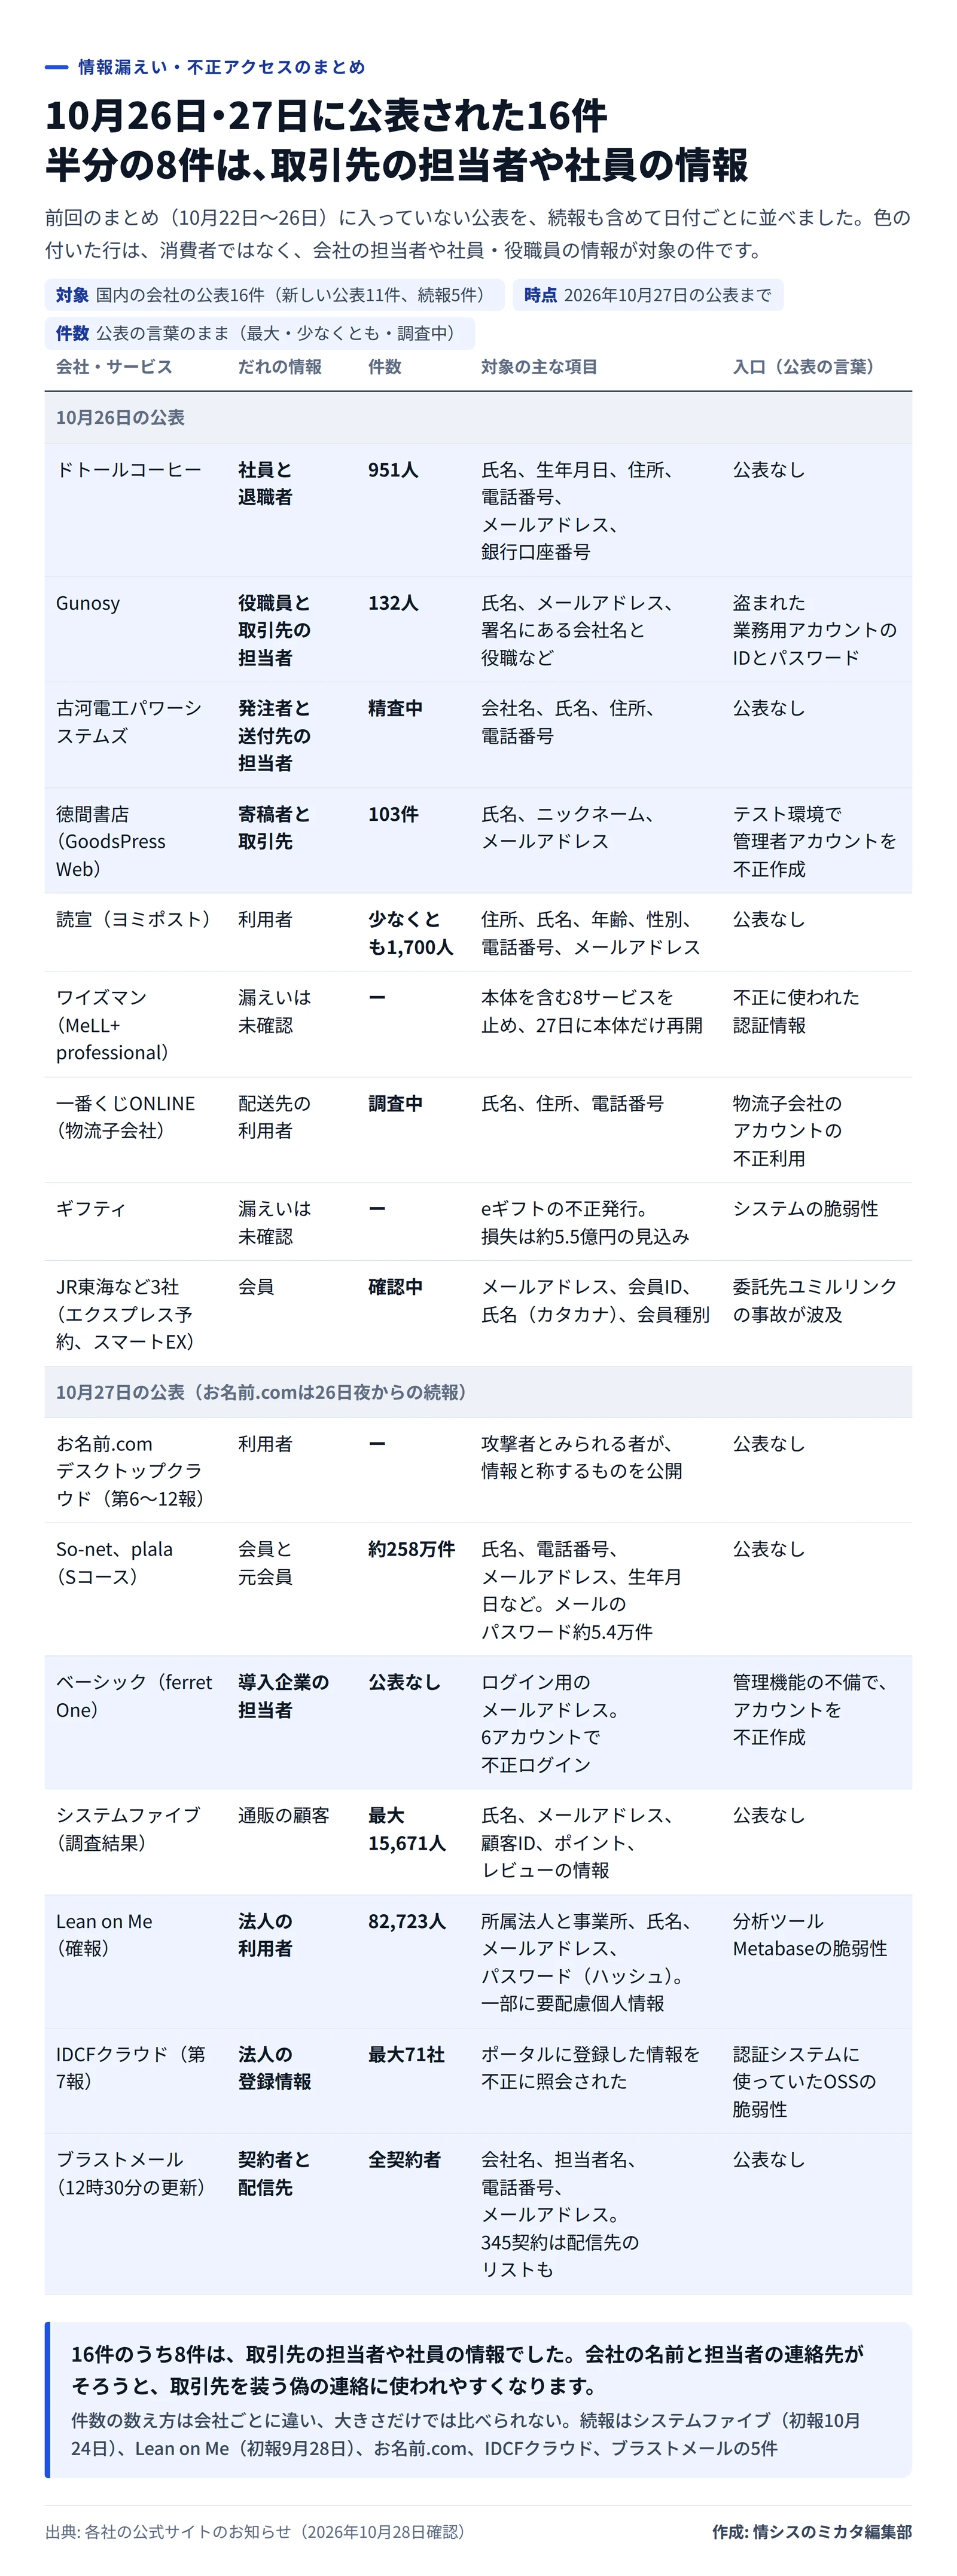
2日で16件、だれの情報が漏れたか
10月26日・27日に公表された16件。色の付いた行は取引先の担当者や社員の情報 作成: 編集部 / 出典: 各社の公式サイトのお知らせ
公表
会社・サービス
だれの情報
件数
対象の主な項目
10月26日
ドトールコーヒー
社員と退職者
951人
氏名、生年月日、住所、電話番号、メールアドレス、銀行口座番号
10月26日
Gunosy
役職員と取引先の担当者
132人
氏名、メールアドレス、署名にある会社名と役職など
10月26日
古河電工パワーシステムズ 発注者と送付先の担当者
精査中
会社名、氏名、住所、電話番号
10月26日
徳間書店(GoodsPress Web)
寄稿者と取引先
103件
氏名、ニックネーム、メールアドレス
10月26日
読宣(ヨミポスト)
利用者
少なくとも1,700人
住所、氏名、年齢、性別、電話番号、メールアドレス
10月26日
ワイズマン(MeLL+professional)
漏えいは未確認
ー
本体を含む8サービスを止め、27日に本体だけ再開
10月26日
一番くじONLINE(物流子会社) 配送先の利用者
調査中
氏名、住所、電話番号
10月26日
ギフティ 漏えいは未確認
ー
eギフトの不正発行。損失は約5.5億円の見込み
10月26日
JR東海など3社 (エクスプレス予約、スマートEX)会員
確認中
メールアドレス、会員ID、氏名(カタカナ)、会員種別
10月26日・27日
お名前.comデスクトップクラウド (第6〜12報)利用者
ー
攻撃者とみられる者が、情報と称するものを公開
10月27日
So-net、plala(Sコース) 会員と元会員
約258万件
氏名、電話番号、メールアドレス、生年月日など。メールのパスワード 約5.4万件
10月27日
ベーシック(ferret One)
導入企業の担当者
公表なし
ログイン用のメールアドレス。6アカウントで不正ログイン
10月27日
システムファイブ(調査結果)
通販の顧客
最大15,671人
氏名、メールアドレス、顧客ID、ポイント、レビューの情報
10月27日
Lean on Me(確報)
法人の利用者
82,723人
所属法人と事業所、氏名、メールアドレス、パスワード(ハッシュ)。一部に要配慮個人情報
10月27日
IDCFクラウド (第7報)法人の登録情報
最大71社
ポータルに登録した情報を不正に照会された
10月27日
ブラストメール (12時30分の更新)契約者と配信先
全契約者
会社名、担当者名、電話番号、メールアドレス。345契約は配信先のリストも
件数でいえば、So-netの約258万件が飛び抜けています。ただ、情シスの目で見ると、気になるのは件数の小さい行のほうでしょう。
ドトールコーヒーで対象になったのは、4店舗に勤めた社員と退職者951人。銀行口座番号まで含みます。Gunosyでは、盗まれた業務用アカウントのメールボックスから、役職員107人と取引先の担当者25人の氏名やメールアドレス、署名の会社名と役職が流出しました。第三者は、メール本文の一部も読んでいます。
法人向けのサービスでも、利用者の情報が出ています。ferret Oneは、導入した企業のログイン用メールアドレスが閲覧または取得された可能性があるとし、Lean on Meは確報で、取得された人数を82,723人と確定させました。Lean on Meのレポート機能に書かれた内容の一部には、要配慮個人情報も含まれていたといいます。
続報で大きく動いたのは、お名前.comデスクトップクラウドです。GMOインターネットは第10報で、攻撃者とみられる者が情報と称するものを公開したと27日12時30分に確認しました。第12報では、情報を公開された利用者への特別お見舞金(1公開につき上限300万円)と、犯人の特定につながる情報への総額100万ドルの懸賞金を打ち出しています。
なお、前回のまとめには、10月23日の公表2件を入れていませんでした。モスカードの113万件 と、沖縄ツーリストの最大約73万人 です。詳しくは、それぞれの記事で書いています。
入口の5件はアカウントだった
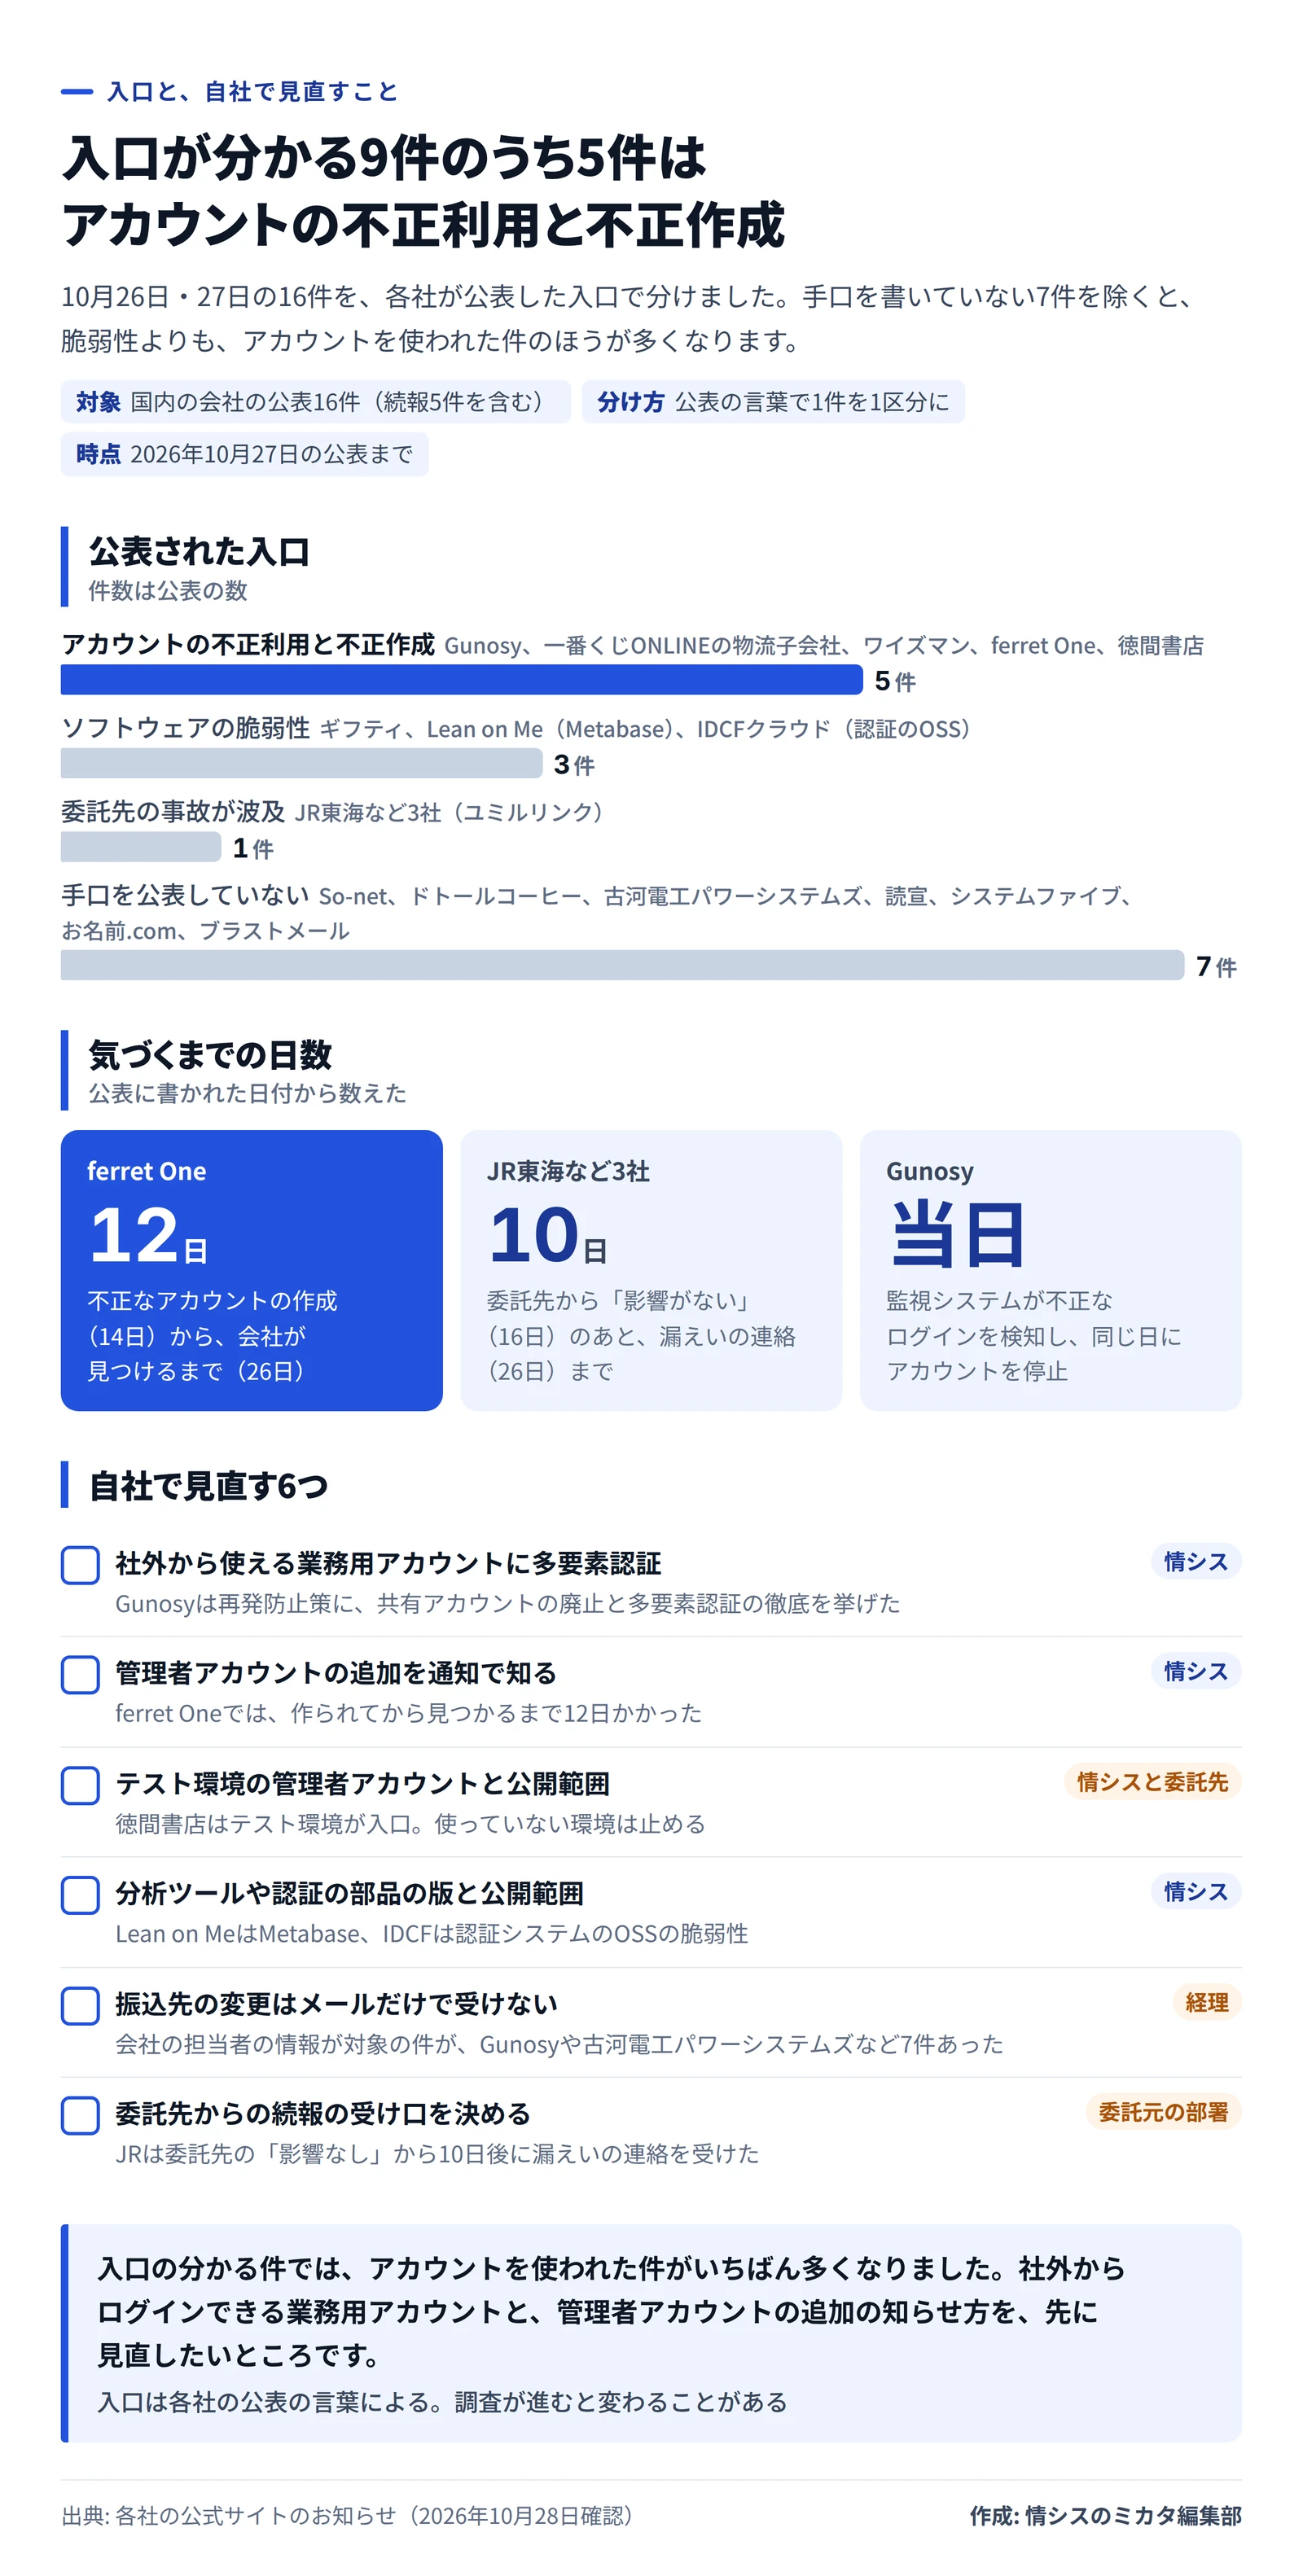
公表された入口の件数と、気づくまでの日数、自社で見直す6つ 作成: 編集部 / 出典: 各社の公式サイトのお知らせ
公表された入口
件数
該当する公表
アカウントの不正利用と不正作成
5件
Gunosy、一番くじONLINEの物流子会社、ワイズマン、ferret One、徳間書店
ソフトウェアの脆弱性
3件
ギフティ、Lean on Me(Metabase)、IDCFクラウド(認証システムのOSS)
委託先の事故が波及
1件
JR東海など3社(ユミルリンク)
手口を公表していない
7件
So-net、ドトールコーヒー、古河電工パワーシステムズ、読宣、システムファイブ、お名前.com、ブラストメール
入口を書いた9件のうち5件で、攻撃者はアカウントを使っていました。Gunosyは、第三者が不正に入手した社内業務用アカウントのIDとパスワードでログインされたと説明しています。一番くじONLINEの配送を担う物流子会社も、同社のアカウントを不正に使った操作を確認しています。ワイズマンは、不正に使われた認証情報を無効にして、新しいものに切り替えています。
作られたアカウントの件もあります。ferret Oneでは、第三者が内部の管理機能の不備を突き、10月14日にアカウントを作りました。会社が見つけて消したのは26日で、その間は12日。徳間書店でも、第三者がテスト環境に管理者アカウントを作り、ページを書き換えていました。気づいたのは、保守を任せている会社からの報告でした。
対照的なのがGunosyです。不正なログインを監視システムが検知し、その日のうちにアカウントを止めました。それでもメールの一部は見られたわけで、検知の速さだけで被害をゼロにはできません。
脆弱性の3件は、修正版を当てる話として片づけやすい種類です。一方、アカウントの件は「更新を当てれば終わり」とはいかないでしょう。だれが、どこから、どの権限で入れるのかを洗い出す作業になります。
もう一つ、JRの件の経緯は覚えておきたいところです。3社は10月16日、委託先のユミルリンクから、エクスプレス予約とスマートEXの利用者には影響がないと報告を受けていました。ところが26日、同じ委託先から、利用者の個人情報を第三者が見た、または取得したという連絡が届いたのです。
影響を受ける会社
Gunosy、古河電工パワーシステムズ、徳間書店と取引のある会社。自社の社員が担当者として載っていれば、各社から個別に連絡が届きます。
会社として、次の6つのサービスを契約している会社。ferret One、Lean on MeのSpecial LearningとSpecial Shift、ワイズマンのMeLL+の各サービス、ブラストメール、IDCFクラウド、お名前.comデスクトップクラウドです。
社員が個人でSo-netやplala(Sコース)、エクスプレス予約やスマートEX、一番くじONLINE、システムファイブの通販、ヨミポストを使っている会社。会社そのものは対象ではありませんが、社員あての偽の連絡が増えるかもしれません。
どのサービスとも取引や契約のない会社は、今回の16件の直接の対象ではありません。
取引先と社員へ確認すること
マーケティング、総務、介護や福祉の事業部に、上の6つのサービスを契約していないかを聞きます。部署で申し込んだサービスは、情シスの台帳に載っていないことが多いものです。
Special Learningを使っている法人は、Lean on Meから10月20日に届いた連名報告の案内のメールを開きます。連名にしない場合は、自社で個人情報保護委員会へ報告し、対象の人に知らせる必要があります。
ferret Oneを使っている会社は、管理画面のユーザーの一覧に知らないアカウントが無いかと、ログインの履歴を確かめます。ベーシックは、2段階認証を必須にしたとしています。
経理と、振込先の変更の依頼は前から知っている番号に電話して確認する、という決まりを共有します。Gunosyも、メールだけで振込先の変更を頼むことはないと書いています。
自社の側でも、社外からログインできる業務用アカウントの多要素認証と、管理者アカウントが追加されたときに通知が届く設定を見直します。
社内向けの文面の例です。「今週、取引先の担当者や社員の情報が漏れたとする公表が続きました。取引先の名前で、振込先の変更や支払いを急がせるメールが届いたら、返信せず、前から知っている番号に電話して確認してください。担当者の署名が付いていても、本物とは限りません。」
いつもの署名が付いたメールほど、疑うのは難しいはずです。だからこそ確認はメールの外で、と今週のうちに経理と決めておくと、次の公表が出ても慌てずに済みます。