本文へ移動
情シスのミカタ
トレンド約9分で読めます

情シスが更新と設定を確かめる15件を図解 10月18日〜23日の悪用と期限

10月18日から23日の公式の告知から、情シスが更新や設定を確かめる15製品と期限10件を図解しました。PHP、Node.js、Next.js、Pillow、PAN-OS、F5 NGINX、Cisco Snort 3、Linux KSMBD、Redis、Oracle、GitLab、Atlassian、KEVの3製品、Chrome、Firefox・Thunderbirdです。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
情シスが更新と設定を確かめる15件を図解 10月18日〜23日の悪用と期限

この記事のまとめ

  • 10月18日から23日の公式の告知から、情シスが更新や設定を確かめる15製品を、2つの図と表にしました。
  • 悪用の報告があるのは、PHP、Redis、CISAのKEVに加わった3製品(Plex・SiteGuard・Siemens Software Center)です。PAN-OS・PanoramaとLinuxのKSMBDは、まだ直った版がありません。
  • 次の日付は、10月27日(ChromeがeMudhraのルートを外す)、11月1日(e-Govの電子納付の休止)、11月10日(.NET 8・9のサポートの終わり)です。
こんな方に#30代#40代#50代#60代実務

10月18日から23日にかけて、PHPの「php2shell」をはじめ、更新や設定を急いで確かめたい告知が続きました。この記事は、そのなかから情シスが確かめることの多い15製品を、版・修正版・悪用の記載で並べ、期限を日付の順にまとめた図解です。数字と日付は、各社・機関の公式の告知のとおりです。

前の週の分は情シスが更新と設定を確かめる15件を図解 10月14日〜17日の悪用と期限にあります。

15製品の版・修正版・悪用の記載

分野ごとに並べています。並びは深刻さの順位ではありません。
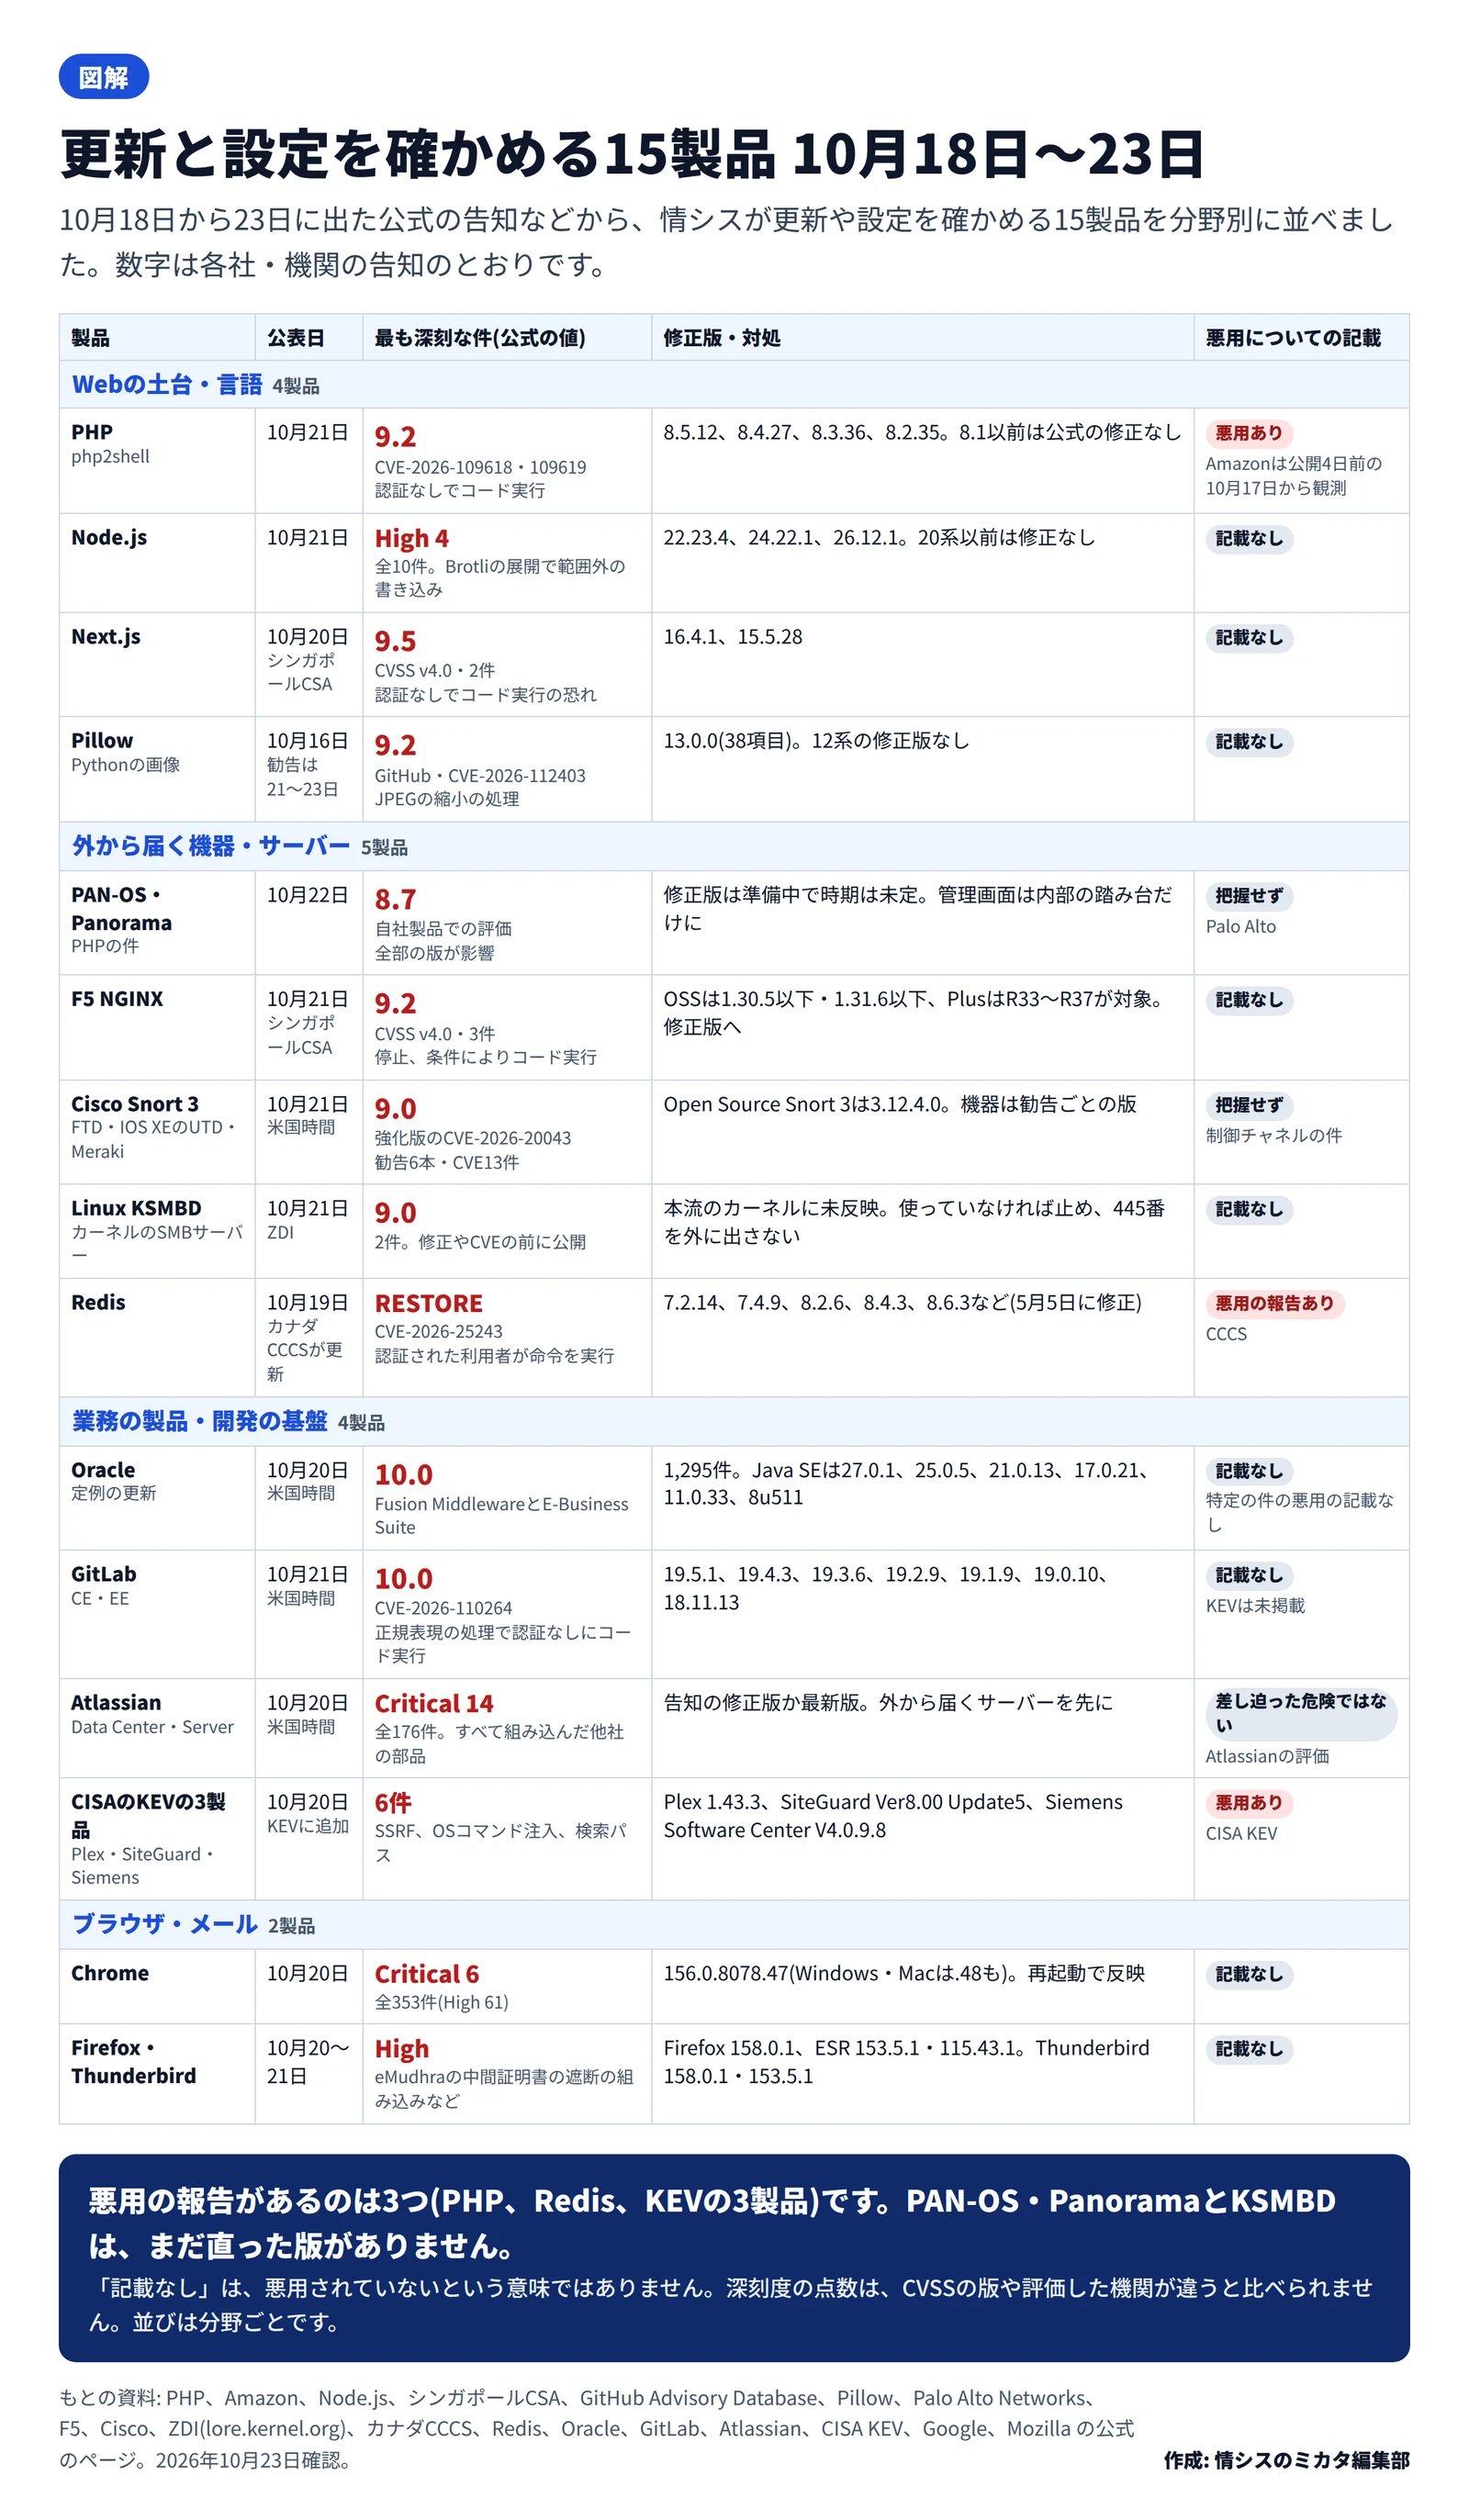
図解。題は更新と設定を確かめる15製品 10月18日〜23日。分野ごとの表で、Webの土台・言語にPHP(9.2、8.5.12など、悪用あり)、Node.js(High 4、22.23.4など)、Next.js(9.5、16.4.1・15.5.28)、Pillow(9.2、13.0.0)。外から届く機器・サーバーにPAN-OS・Panorama(8.7、修正版は準備中)、F5 NGINX(9.2)、Cisco Snort 3(9.0、3.12.4.0)、Linux KSMBD(9.0、本流に未反映)、Redis(悪用の報告あり)。業務の製品・開発の基盤にOracle(10.0、1295件)、GitLab(10.0)、Atlassian(Critical 14)、CISAのKEVの3製品(悪用あり)。ブラウザ・メールにChrome(Critical 6)、Firefox・Thunderbird。まとめの帯は、悪用の報告があるのはPHP、Redis、KEVの3製品で、PAN-OS・PanoramaとKSMBDはまだ直った版がない。
更新と設定を確かめる15製品 版・修正版・悪用の記載(10月18日〜23日)作成: 編集部 / もとの資料: 各社・機関の公式の告知をもとに編集部が作成
製品 公表日 最も深刻な件(公式の値) 修正版・対処 悪用についての記載 記事
PHP 10月21日 CVSS 9.2。CVE-2026-109618・109619、認証なしでコード実行 8.5.12、8.4.27、8.3.36、8.2.35。8.1以前は公式の修正なし 悪用あり(Amazonは公開4日前の10月17日から観測) PHPの記事
Node.js 10月21日 High 4件(全10件)。Brotliの展開で範囲外の書き込み 22.23.4、24.22.1、26.12.1。20系以前は修正なし 記載なし Node.jsの記事
Next.js 10月20日(シンガポールCSA) CVSS v4.0で9.5が2件。認証なしでコード実行の恐れ 16.4.1、15.5.28 記載なし Next.jsの記事
Pillow 10月16日(勧告は21〜23日) GitHubの評価で9.2。CVE-2026-112403、JPEGの縮小の処理 13.0.0(38項目)。12系の修正版なし 記載なし Pillowの記事
PAN-OS・Panorama(PHPの件) 10月22日 自社製品での評価で8.7。全部の版が影響 修正版は準備中で時期は未定。管理画面は内部の踏み台だけに 把握せず(Palo Alto) PHPの記事
F5 NGINX 10月21日(シンガポールCSA) CVSS v4.0で9.2が3件。停止、条件によりコード実行 OSSは1.30.5以下・1.31.6以下、PlusはR33〜R37が対象。修正版へ 記載なし F5 NGINXの記事
Cisco Snort 3 10月21日(米国時間) 強化版のCVE-2026-20043が9.0。勧告6本・CVE13件 Open Source Snort 3は3.12.4.0。機器は勧告ごとの版 把握せず(制御チャネルの件) Snort 3の記事
Linux KSMBD 10月21日(ZDI) CVSS 9.0が2件。修正やCVEの前に公開 本流のカーネルに未反映。使っていなければ止め、445番を外に出さない 記載なし KSMBDの記事
Redis 10月19日(カナダCCCSが更新) CVE-2026-25243。RESTOREで、認証された利用者が命令を実行 7.2.14、7.4.9、8.2.6、8.4.3、8.6.3など(5月5日に修正) 悪用の報告あり(CCCS) Redisの記事
Oracle(定例の更新) 10月20日(米国時間) 10.0(Fusion MiddlewareとE-Business Suite) 1,295件。Java SEは27.0.1、25.0.5、21.0.13、17.0.21、11.0.33、8u511 特定の件の悪用の記載なし Oracleの記事
GitLab CE・EE 10月21日(米国時間) 10.0。CVE-2026-110264、正規表現の処理で認証なしにコード実行 19.5.1、19.4.3、19.3.6、19.2.9、19.1.9、19.0.10、18.11.13 記載なし(KEVは未掲載) GitLabの記事
Atlassian Data Center・Server 10月20日(米国時間) Critical 14件(全176件)。すべて組み込んだ他社の部品 告知の修正版か最新版。外から届くサーバーを先に 差し迫った危険ではない(Atlassianの評価) Atlassianの記事
CISAのKEVの3製品 10月20日(KEVに追加) 6件。SSRF、OSコマンド注入、検索パス Plex 1.43.3、SiteGuard Ver8.00 Update5、Siemens Software Center V4.0.9.8 悪用あり(CISA KEV) KEVの記事
Chrome 10月20日 Critical 6件(全353件、High 61件) 156.0.8078.47(Windows・Macは.48も)。再起動で反映 記載なし Chromeの記事
Firefox・Thunderbird 10月20〜21日 High。eMudhraの中間証明書の遮断の組み込みなど Firefox 158.0.1、ESR 153.5.1・115.43.1。Thunderbird 158.0.1・153.5.1 記載なし Mozillaの記事

「記載なし」は、悪用されていないという意味ではありません。深刻度の点数は、CVSSの版(v3.1とv4.0)や評価した機関が違うと、そのまま比べられません。
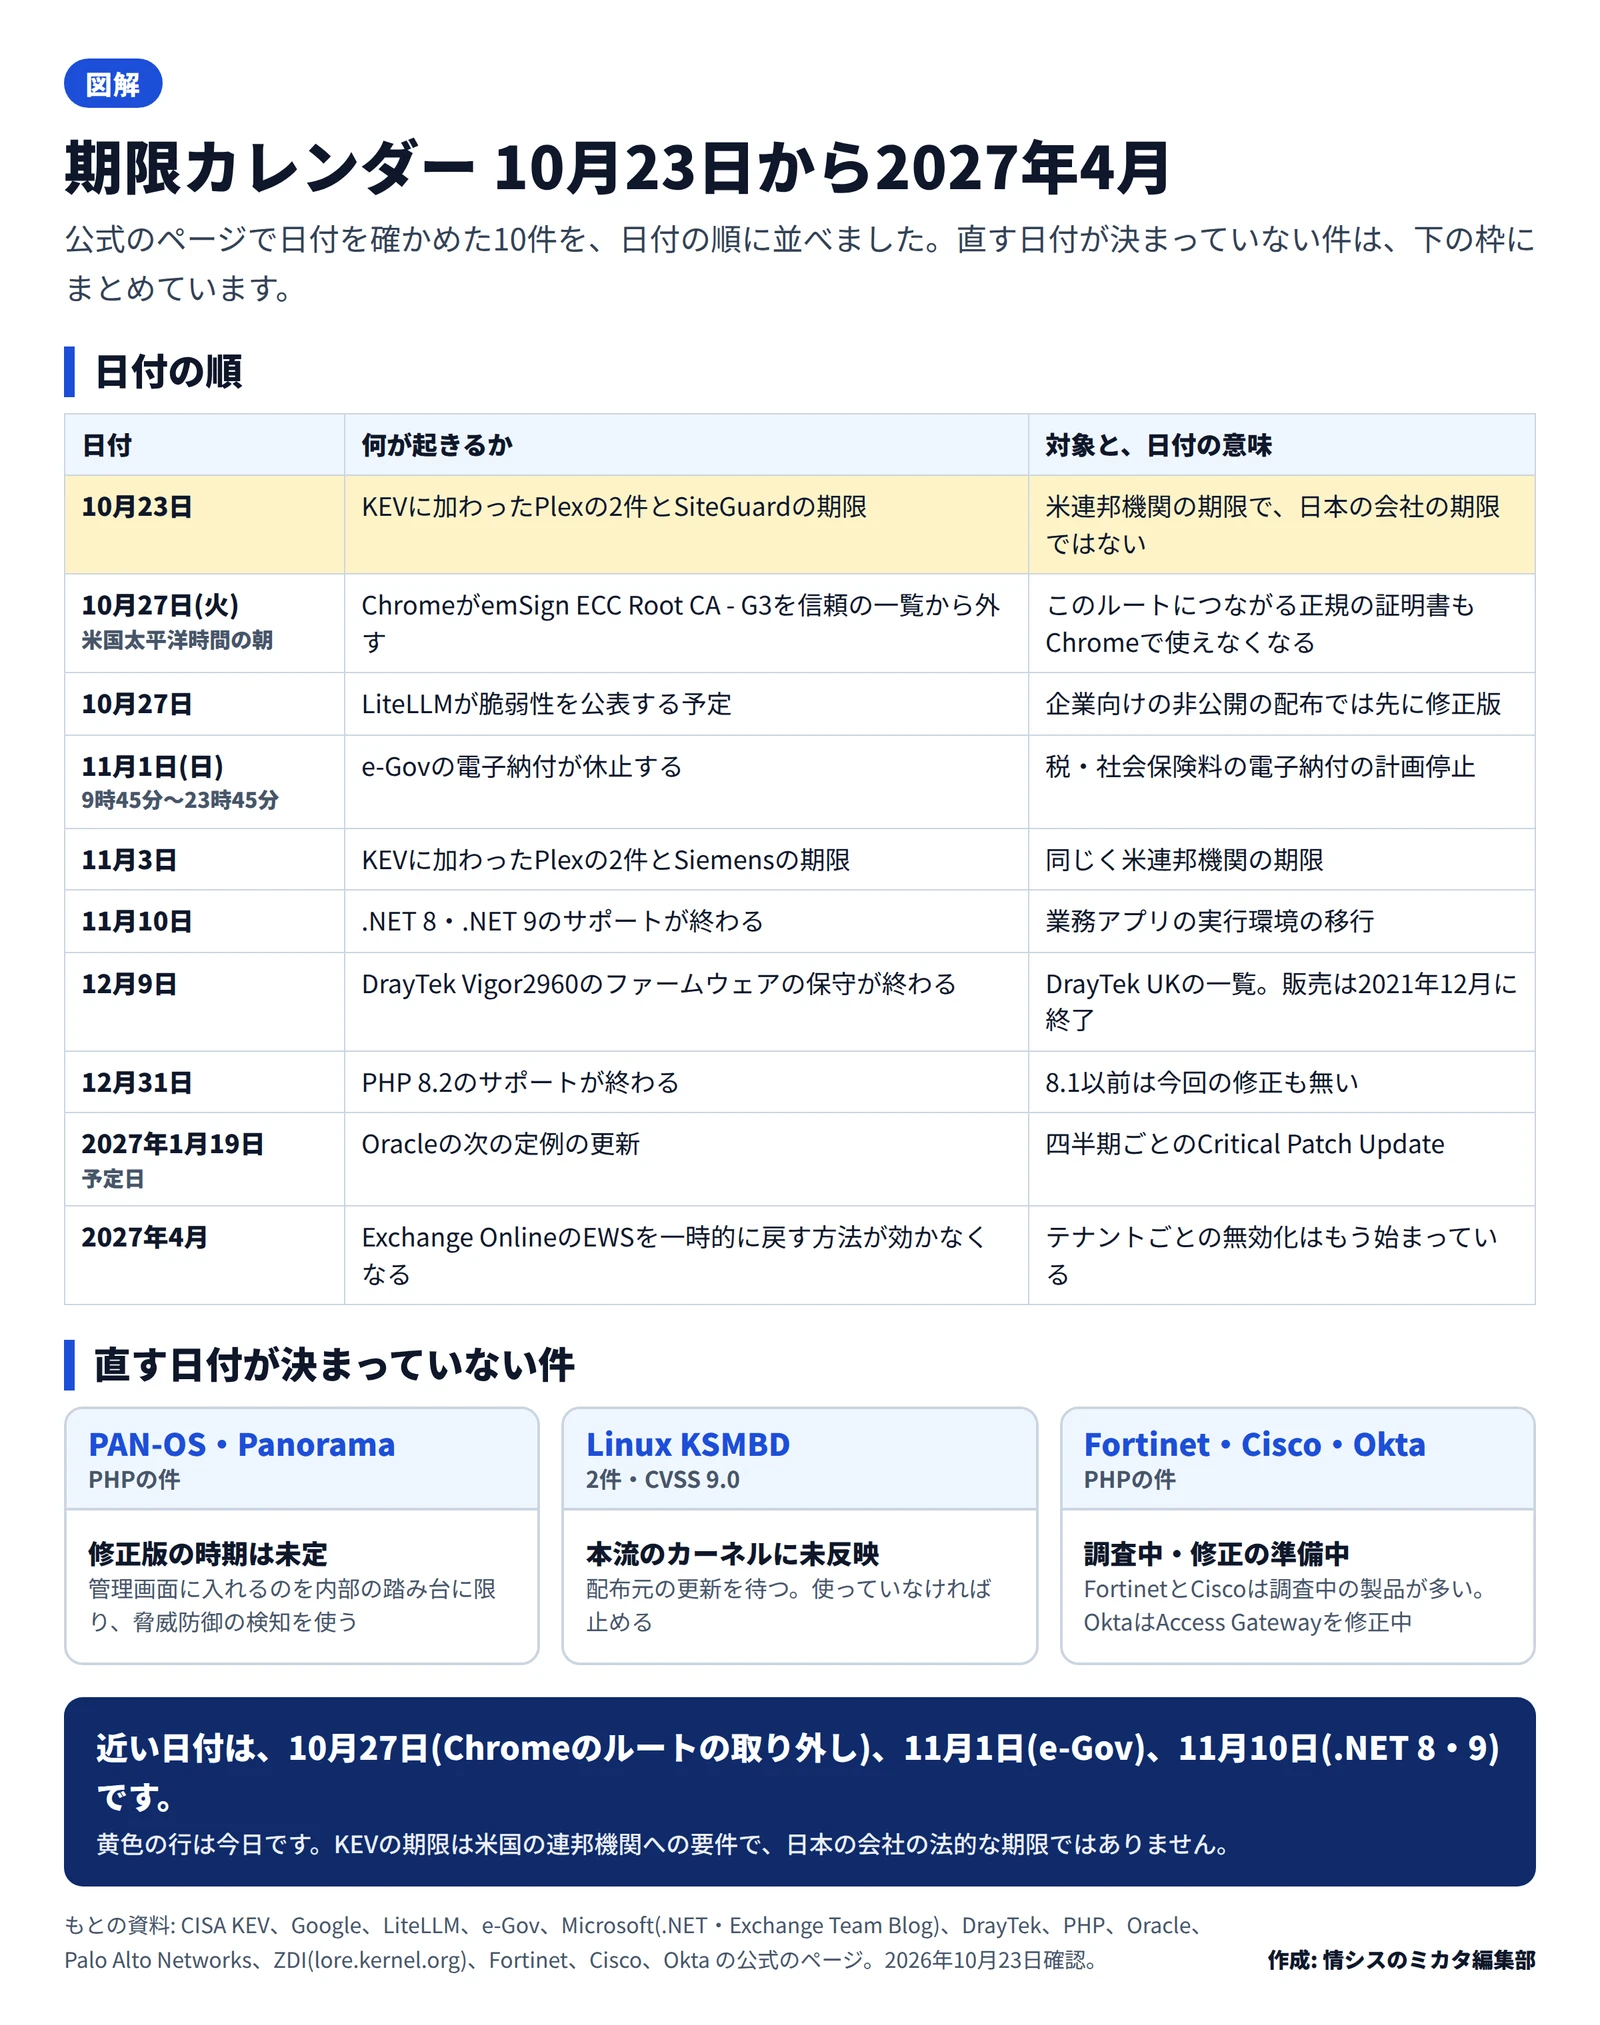
期限カレンダー 10月23日から2027年4月

図解。題は期限カレンダー 10月23日から2027年4月。日付の順の表で、10月23日 KEVのPlexの2件とSiteGuardの期限、10月27日 ChromeがemSign ECC Root CA - G3を外す、10月27日 LiteLLMの脆弱性の公表予定、11月1日 e-Govの電子納付の休止、11月3日 KEVのPlexの2件とSiemensの期限、11月10日 .NET 8・9のサポートの終わり、12月9日 DrayTek Vigor2960の保守の終わり、12月31日 PHP 8.2のサポートの終わり、2027年1月19日 Oracleの次の定例の更新、2027年4月 Exchange OnlineのEWSを戻す方法が効かなくなる。直す日付が未定の件として、PAN-OS・Panorama、Linux KSMBD、Fortinet・Cisco・Okta。
期限カレンダー 10月23日から2027年4月の10件と、日付が未定の3件作成: 編集部 / もとの資料: 各社・機関の公式の告知をもとに編集部が作成
日付 何が起きるか 対象と、日付の意味
10月23日 KEVに加わったPlexの2件とSiteGuardの期限 米連邦機関の期限で、日本の会社の期限ではない
10月27日(火)、米国太平洋時間の朝 ChromeがemSign ECC Root CA - G3を信頼の一覧から外す このルートにつながる正規の証明書もChromeで使えなくなる(eMudhraの記事)
10月27日 LiteLLMが脆弱性を公表する予定 企業向けの非公開の配布では先に修正版(LiteLLMの記事)
11月1日(日)9時45分〜23時45分 e-Govの電子納付が休止する 税・社会保険料の電子納付の計画停止(e-Govの記事)
11月3日 KEVに加わったPlexの2件とSiemensの期限 同じく米連邦機関の期限
11月10日 .NET 8・.NET 9のサポートが終わる 業務アプリの実行環境の移行(.NETの記事)
12月9日 DrayTek Vigor2960のファームウェアの保守が終わる DrayTek UKの一覧。販売は2021年12月に終了(DrayTekの記事)
12月31日 PHP 8.2のサポートが終わる 8.1以前は今回の修正も無い
2027年1月19日(予定日) Oracleの次の定例の更新 四半期ごとのCritical Patch Update
2027年4月 Exchange OnlineのEWSを一時的に戻す方法が効かなくなる テナントごとの無効化はもう始まっている(EWSの記事)

直す日付が決まっていないのは、次の3つです。

  • PAN-OS・Panorama(PHPの件): 修正版の時期は未定。管理画面に入れる場所を内部の踏み台に限り、脅威防御の検知を使う
  • Linux KSMBD: 修正は本流のカーネルに入っていない。配布元の更新を待ち、使っていなければ止める
  • Fortinet・Cisco・Okta(PHPの件): FortinetとCiscoは調査中の製品が多い。OktaはAccess Gatewayを直している

KEVの期限は米国の連邦機関への要件で、日本の会社の法的な期限ではありません。ただ、実際に悪用された件の目安になります。

先に手を付ける順の考え方

公式の順位はありません。編集部は、次の順で見るのが手早いと考えます(当社の見立て)。

  1. 悪用の報告があるもの: PHP、Redis、KEVの3製品。外から届くものから先に更新し、侵入の痕跡も調べます
  2. 外から届くWebの土台と機器: Next.js、F5 NGINX、PAN-OS・Panorama、Snort 3を使う機器。直った版が無いPAN-OS・Panoramaは、管理画面の入口を絞ります
  3. 業務サーバーと開発の基盤: GitLab、Atlassian、Oracle、Node.js、Pillow。社内向けでも、外のデータを受け取る処理(画像の変換、圧縮したデータの展開)があれば早めに
  4. 端末: Chrome、Firefox・Thunderbird。配布の仕組みで版がそろったかを確かめ、再起動を促します

影響する会社・しない会社

  • 影響する: PHPやNode.js、Next.jsで作ったWebのサービスを動かす会社。外から届くサーバーから、版と修正の適用を確かめます
  • 影響する: Palo Alto、F5、CiscoのSnort 3を載せた機器を使う会社。直った版の有無と、管理画面の公開の範囲を確かめます
  • 影響する: GitLab、Atlassian、Redisを自社で動かす会社
  • 影響しない: 表の製品を使っていない会社。ただし、委託先や制作会社が使っていることもあるため、台帳で確かめます
  • 影響が小さい: 提供元が更新するクラウドのサービス(GitLab.comやAtlassianのCloudなど)だけを使う会社。提供元の告知を確かめます

情シスが今日やること

  1. 台帳と突き合わせます。 15製品のうち自社で使っているものと版を、資産の台帳か、各製品の管理画面で確かめます。委託先が持つ機器やサーバーは、製品名と版を問い合わせます。
  2. 悪用の報告があるものを今日中に。 PHPは修正版に上げてPHP-FPMやApacheを再起動し、Redisは直った版と、外から届かないかを確かめます。KEVの3製品(Plex・SiteGuard・Siemens Software Center)も版を確かめます。
  3. 直った版が無いものは入口を絞ります。 PAN-OS・Panoramaの管理画面と、KSMBDの445番を外に出さないようにし、メーカーと配布元の告知を追います。
  4. 10月27日に備えます。 emSignの証明書を自社のサイトやAPIで使っていないかを確かめ、使っていれば差し替えの日を決めます。
  5. 期限を予定表に入れます。 11月1日のe-Gov、11月10日の.NET 8・9、12月31日のPHP 8.2を、担当者の予定に入れます。

よくある質問

Q15製品の中で、どれから確かめればよいですか?

A公式の順位はありません。編集部の整理では、悪用の報告があるもの、外から届くWebの土台と機器、業務サーバー、開発の基盤、端末の順です。まず台帳で、自社で使っている製品と版を確かめます。

Q「記載なし」の製品は、悪用されていないのですか?

Aそうとは言えません。表の「記載なし」は、確かめた告知に悪用の記載がないという意味です。告知の更新やCISAのKEVで、その後の状況を確かめてください。

Q直った版がないPAN-OSやKSMBDは、どうすればよいですか?

A直った版が出るまでは、入口を絞ってつなぎます。PAN-OS・Panoramaは管理画面に入れる場所を内部の踏み台に限ります。KSMBDは使っていなければ止め、使っているなら445番を外に出さず、ゲストの共有を止めます。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月23日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします