情シスの台帳に載っていないサーバーが、マーケティング部で動いている。そのMauticに、脆弱性が9件公表されました。
Mauticは10月26日、7.2.2・6.0.10・5.2.12を公開しました。使っている系列の修正版へ更新すると、その系列で対象になる脆弱性はすべて直ります。いちばん重いコード実行と蓄積型XSSは7系だけで、残りの7件は5系と6系にも及びます。
ログインが要る脆弱性が大半
9件の内訳は、深刻度が緊急で1件、高で5件、中で3件です。GitHubのアドバイザリは、日本時間の19時台にまとめて公開されました。
| CVE |
中身 |
深刻度 |
攻撃に必要なもの |
対象の系列 |
| CVE-2026-115188 |
キャンペーンのインポートでコード実行 |
緊急9.9 |
ログインと、インポートの権限(管理者でなくてよい) |
7系だけ |
| CVE-2026-115189 |
テーマのテンプレートでサンドボックスを回避 |
高8.8 |
ログインと、テーマ作成の権限(初期設定では管理者) |
5・6・7系 |
| CVE-2026-115190 |
セグメントの条件とカスタム項目で安全でないデシリアライズ |
高8.0 |
高い権限か、DBへの書き込み |
5・6・7系 |
| CVE-2026-115191 |
連絡先検索のAJAXでSQLインジェクション |
高7.1 |
ログイン(役割は問わない) |
5・6・7系 |
| CVE-2026-115192 |
ダッシュボードのAPIでSQLインジェクション |
高7.1 |
APIを使えるアカウント |
5・6・7系 |
| CVE-2026-115193 |
HTML型のカスタム項目で蓄積型XSS |
高8.2 |
項目に値を書き込めること |
7系だけ |
| CVE-2026-115194 |
アセットのAPIでサーバーのファイルを読まれる |
中6.5 |
ログインと、アセット作成の権限 |
5・6・7系 |
| CVE-2026-115195 |
統計のAPIで権限の確認が抜けている |
中6.5 |
APIを使えるアカウント(権限が空でも可) |
5・6・7系 |
| CVE-2026-115196 |
フォーム送信後のオープンリダイレクト |
中5.4 |
ログイン不要。訪問者が細工されたフォームを送信 |
5・6・7系 |
必要なものの列は、ほとんどがログインです。ただし、管理者とは限りません。インポートの権限があれば足りるものや、権限が空の役割のアカウントで読めるものがあります。
ログインが要らないのは、オープンリダイレクトのCVE-2026-115196です。もう一つ、蓄積型XSSのCVE-2026-115193も、フォームの入力欄をHTML型のカスタム項目に割り当てていれば、社外の訪問者が値を書き込めます。その連絡先を社内の誰かが開くと、管理者のブラウザーでスクリプトが動きます。
更新先は系列ごとに違う
修正版は、系列ごとに次のとおりです。
- 7系は7.2.2
- 6系は6.0.10
- 5系は5.2.12
- 4系は公開される修正版がなく、有償の延長サポート(ELTS)で受け取る
アドバイザリの対象の範囲には、4系も入っています。CVE-2026-115189については、4.4向けの修正がELTSで出ると書かれています。
リリースノートは、更新の前に全体のバックアップを取り、ステージング環境で試してから本番に当てるよう勧めています。
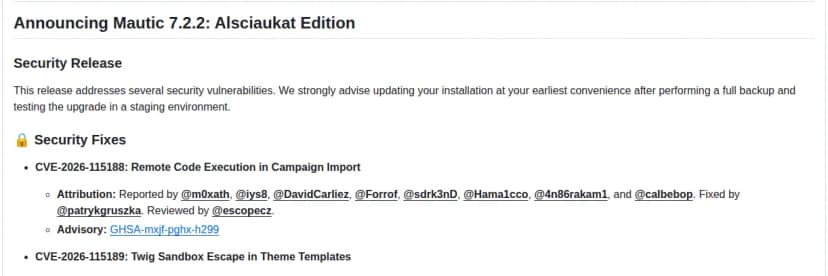 Mautic 7.2.2のリリースのページ。セキュリティ修正の一覧の冒頭出典: Mautic(GitHub)「Mautic 7.2.2」(引用)
動作の条件は、7系がPHP 8.2〜8.5、5系と6系が8.1〜8.3です(mautic.orgの版のページ)。PHP 8.1のまま動かしている5系は、7系へ移る前にPHPの更新が要ります。
いちばん重いのは7系の2件
CVE-2026-115188は、キャンペーンのインポートで、取り込んだアーカイブの中のファイルが、名前も種類も確認されないまま公開ディレクトリにコピーされる脆弱性です。画面からでも、/api/campaigns/importからでも起こせます。管理者の権限は要りません。
ディレクトリごとの設定ファイルを読むWebサーバーでは、置かれたスクリプトが動いてコード実行になります。公式のDockerイメージの既定のApacheが、これに当たります。そうでないサーバーでも、公開ディレクトリに任意のファイルを置かれます。
キャンペーンを取り込む権限を配った相手が、サーバーを乗っ取れる。そういう脆弱性です。
同じ場所は、5月にも直したばかりでした。5月29日には、7系のキャンペーンのインポート(CVE-2026-9559)と、全系列のテーマのテンプレート(CVE-2026-9558)で、緊急の脆弱性が修正されています。今回のCVE-2026-115189は、アドバイザリ自身が、5月のテーマの修正が不完全だったものと書いています。テーマをアップロードできる権限があれば、細工したテーマでサンドボックスを抜け、コードを実行できます。
同じ2つの機能から、5か月のあいだに二度、緊急の脆弱性が出たことになります。ファイルを受け取って処理する機能の権限は、更新が済んだあとも、必要な人だけに絞っておくほうが安全だと考えています。
うちの会社は対象か
Mauticを使っていない会社は、この件とは関係ありません。事業者が提供するMauticのサービスを契約しているだけなら、更新は提供元の仕事で、いつ更新するかは提供元の案内で見ることになります。
自社か委託先が動かしている会社は、系列で分かれます。7系は9件すべて、5系と6系は7件が対象です。4系は、ELTSの契約がなければ修正が届きません。
管理画面を社外から閉じていても、安心はできません。フォームの埋め込みやトラッキングのために、Mauticのサーバーは社外から届く形で置かれているのがふつうです。閉じられるのは/s/の管理画面で、/apiは別の入口です。CVE-2026-115192・115194・115195はAPIから起こせ、CVE-2026-115188もAPIで起こせます。管理画面を閉じただけでは、これらは防げないはずです。
CVE-2026-115191は、役割の権限を問わず、アカウントが1つあれば足ります。退職した人、委託先の担当者、使っていないアカウントが残っていないかが、そのまま危険度になります。
読んだ日に確認すること
- 社内でMauticが動いていないかを洗い出します。台帳に無ければ、マーケティング・営業・広報への聞き取り、クラウドやVPSの請求書、DNSのサブドメイン(mautic、marketing、mailなど)が手がかりです。自社サイトのHTMLにトラッキングの
mtc.jsやフォームの/form/generate.jsが入っていれば、その読み込み先がMauticです。委託先に任せている場合は、委託先に聞きます。
- 見つかったMauticの版を、管理画面のバージョン表示で見ます。系列を決めて、更新先を割り当てます。
- アカウントと権限を棚卸しします。退職者と、委託先と、使っていないアカウントを止めます。キャンペーンのインポート、テーマの作成、アセットの作成、APIの権限は、必要な人だけに残します。
- バックアップを取り、ステージング環境で試してから、本番を更新します。更新後に、版が目標どおりになったかを見ます。
- 更新の前に、すでに悪用されていないかを見ます。7系は、公開ディレクトリの
media/に見覚えのないスクリプトがないかを探します。全系列で、テーマの一覧に覚えのないテーマがないか、アセットのファイルの場所がアップロード用のディレクトリの外を指していないかを見ます。アドバイザリは、悪用が確認されたとは書いていません。
CVE-2026-115189とCVE-2026-115194は、設定ファイルを読まれる脆弱性です。疑いが少しでもあるときは、DBのパスワード、秘密鍵、SMTPの認証情報を入れ替えます。
更新できないあいだの暫定対策
どのアドバイザリも、公式の回避策は無いと書いています。そのうえで、更新しない場合の軽減策を示しています。更新の日を決めるまでの、つなぎとして使います。
- CVE-2026-115188は、インポートの権限を信頼できる管理者だけに絞ります。あわせて、
media/でスクリプトを実行できないようにWebサーバー側で拒否します。ディレクトリ内のファイルで上書きされない、サーバーまたはバーチャルホストの設定で書きます。
- CVE-2026-115189は、テーマ作成の権限を信頼できる管理者だけに絞り、運用担当の役割へ渡しません。
- CVE-2026-115191は、WAFなどで
/s/ajaxのlead:getLeadIdsByFieldValueを遮断します。副作用は、ユニークな項目を編集するときの重複の警告が出なくなることだけです。
- CVE-2026-115192・115194・115195は、APIを使っていなければ無効にします。使っているなら、信頼できる管理者だけに絞ります。
- CVE-2026-115193は、連絡先の作成・編集の権限とAPIを信頼できる人に絞り、公開フォームの項目をHTML型のカスタム項目に割り当てません。
- CVE-2026-115196は、リバースプロキシやWAFで、
/form/submitから自社以外のホストへのリダイレクトを遮断します。
5系と6系は、いつまで直るのか
mautic.orgの版のページ(10月26日に確認)では、5.2のセキュリティサポートは2026年6月30日まで、6.0は9月30日までです。どちらも期限を過ぎていますが、今回は5.2.12と6.0.10が出ました。次回も出ると読める記載は、ページにはありません。
4系のELTSは、2026年12月31日までです。7.2は現行の長期サポートで、7系のELTSは2028年1月に始まります。
期限が過ぎたあとの修正は、今回かぎりの対応とみるほうが無難です。5系と6系を使っている会社は、今回の更新を済ませたうえで、PHPの更新を含めた7系への移行の予定を、年度内に決めておくことをすすめます。
台帳に載っていなかったMauticが見つかったなら、更新の担当を決めて、台帳に1行足します。次にアドバイザリが出たとき、最初の一報で見つけられる場所に置いておくためです。