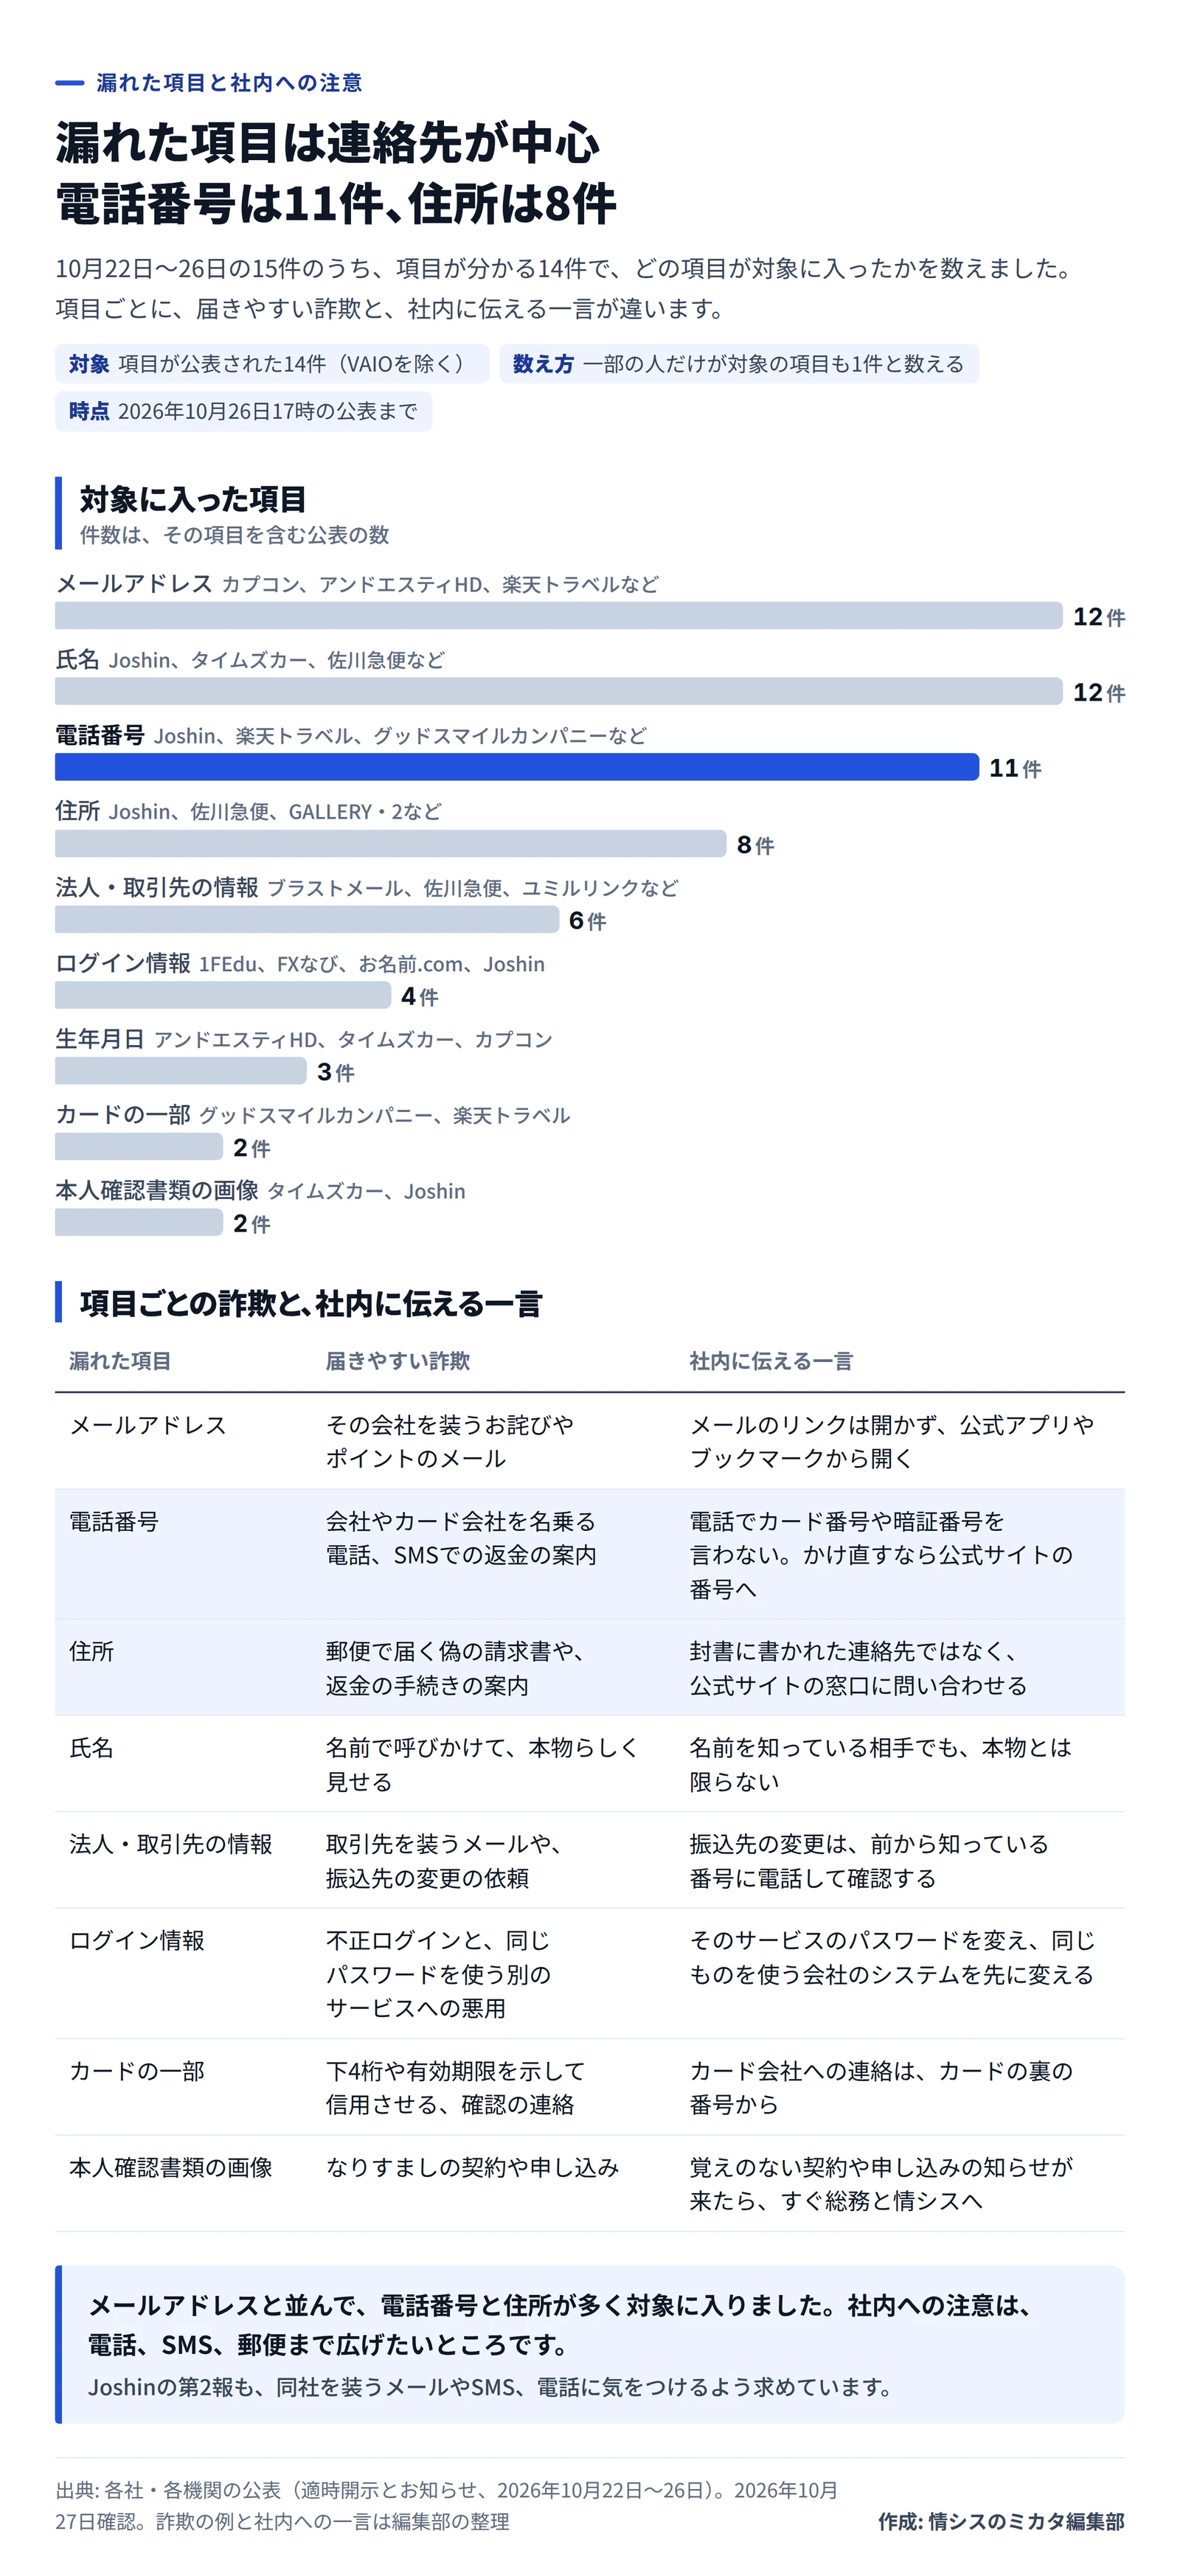
11件。10月22日から26日に公表された国内の情報漏えい・不正アクセス15件のうち、電話番号が対象に入った公表の数です。項目が分かる14件で数えると、住所も8件ありました。
社内に「怪しいメールに気をつけて」と流すだけでは、足りない顔ぶれです。一方で、パスワードなどのログイン情報まで含む件は4件にとどまりました。対象は前回のまとめ(10月20日〜22日)のあとに出た公表で、続報も含みます。
15件で何が起きたか
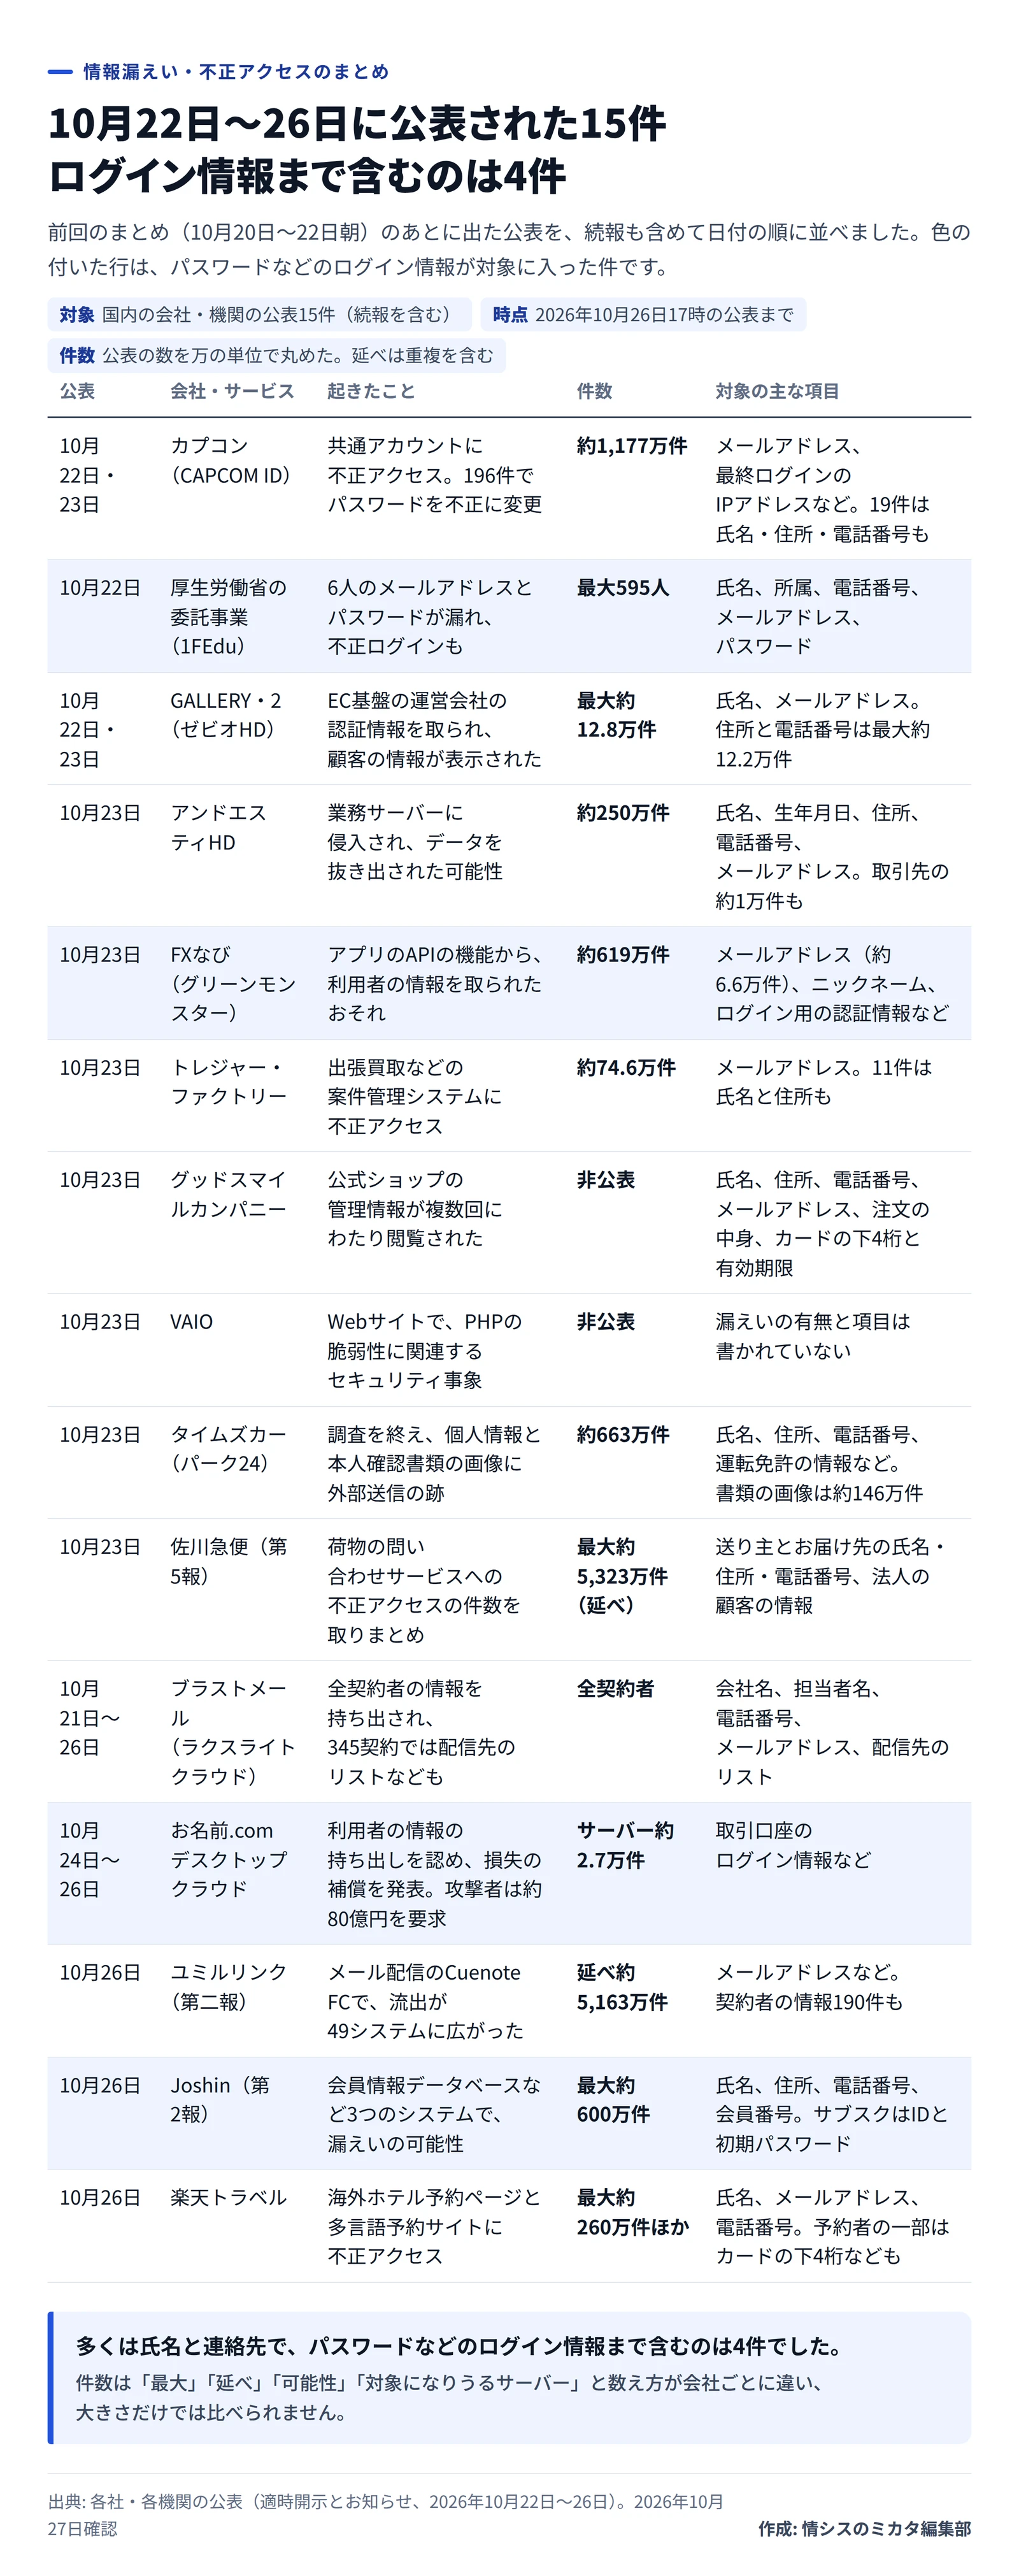
| 公表 | 会社・サービス | 件数 | 対象の主な項目 |
|---|---|---|---|
| 10月22日・23日 | カプコン(CAPCOM ID) | 約1,177万件 | メールアドレス、最終ログインのIPアドレスなど。19件は氏名・住所・電話番号も |
| 10月22日 | 厚生労働省の委託事業(1FEdu) | 最大595人 | 氏名、所属、電話番号、メールアドレス、パスワード |
| 10月22日・23日 | GALLERY・2(ゼビオHD) | 最大約12.8万件 | 氏名、メールアドレス。住所と電話番号は最大約12.2万件 |
| 10月23日 | アンドエスティHD | 約250万件 | 氏名、生年月日、住所、電話番号、メールアドレス。取引先の約1万件も |
| 10月23日 | FXなび(グリーンモンスター) | 約619万件 | メールアドレス(約6.6万件)、ニックネーム、ログイン用の認証情報など |
| 10月23日 | トレジャー・ファクトリー | 約74.6万件 | メールアドレス。11件は氏名と住所も |
| 10月23日 | グッドスマイルカンパニー | 非公表 | 氏名、住所、電話番号、メールアドレス、注文の中身、カードの下4桁と有効期限 |
| 10月23日 | VAIO | 非公表 | 漏えいの有無と項目は書かれていない |
| 10月23日 | タイムズカー(パーク24) | 約663万件 | 氏名、住所、電話番号、運転免許の情報など。書類の画像は約146万件 |
| 10月23日 | 佐川急便(第5報) | 最大約5,323万件(延べ) | 送り主とお届け先の氏名・住所・電話番号、法人の顧客の情報 |
| 10月21日〜26日 | ブラストメール(ラクスライトクラウド) | 全契約者 | 会社名、担当者名、電話番号、メールアドレス、配信先のリスト |
| 10月24日〜26日 | お名前.comデスクトップクラウド | サーバー約2.7万件 | 取引口座のログイン情報など |
| 10月26日 | ユミルリンク(第二報) | 延べ約5,163万件 | メールアドレスなど。契約者の情報190件も |
| 10月26日 | Joshin(第2報) | 最大約600万件 | 氏名、住所、電話番号、会員番号。サブスクはIDと初期パスワード |
| 10月26日 | 楽天トラベル | 最大約260万件ほか | 氏名、メールアドレス、電話番号。予約者の一部はカードの下4桁なども |
続報で、件数が大きく動いた件があります。ユミルリンクは第一報の延べ約900万件から、26日の第二報で49システム、延べ約5,163万件に広げました。Joshinは第2報で初めて、会員情報の最大約600万件という数を出しています。
ただ、件数の数え方は会社ごとに違います。佐川急便とユミルリンクは重複を含む延べの数で、Joshinや楽天トラベルは「最大」、お名前.comデスクトップクラウドは対象になりうるサーバーの数。大きさを並べても、会社の対応のよしあしは分かりません。
入口が自社の外だった件も目につきます。GALLERY・2はEC基盤の運営会社の認証情報を取られ、ブラストメールとユミルリンクでは、メールの配信を任せていた会社の側に影響が広がりました。この型は、提供元・委託先の事故7件を図解 自社が狙われなくても漏れる10月の道筋でも取り上げています。