2026年10月6日から9日に、ネットワーク機器、バックアップ、ログ基盤、Microsoft 365、ChromeOSで、情シスが更新や設定を確かめる公表が続きました。当サイトが公式の告知から書いた12件を、版・日付・原文を照らし直して4つの図にしました。各製品の記事は、表の下の一覧からたどれます。
この記事は、順位や優劣をつけません。並べ方は、図と表ごとに「公表日の新しい順」「日付の近い順」と書きました。報道は根拠にせず、各社・CISAの公式のページだけを出典にしています(2026年10月10日確認)。
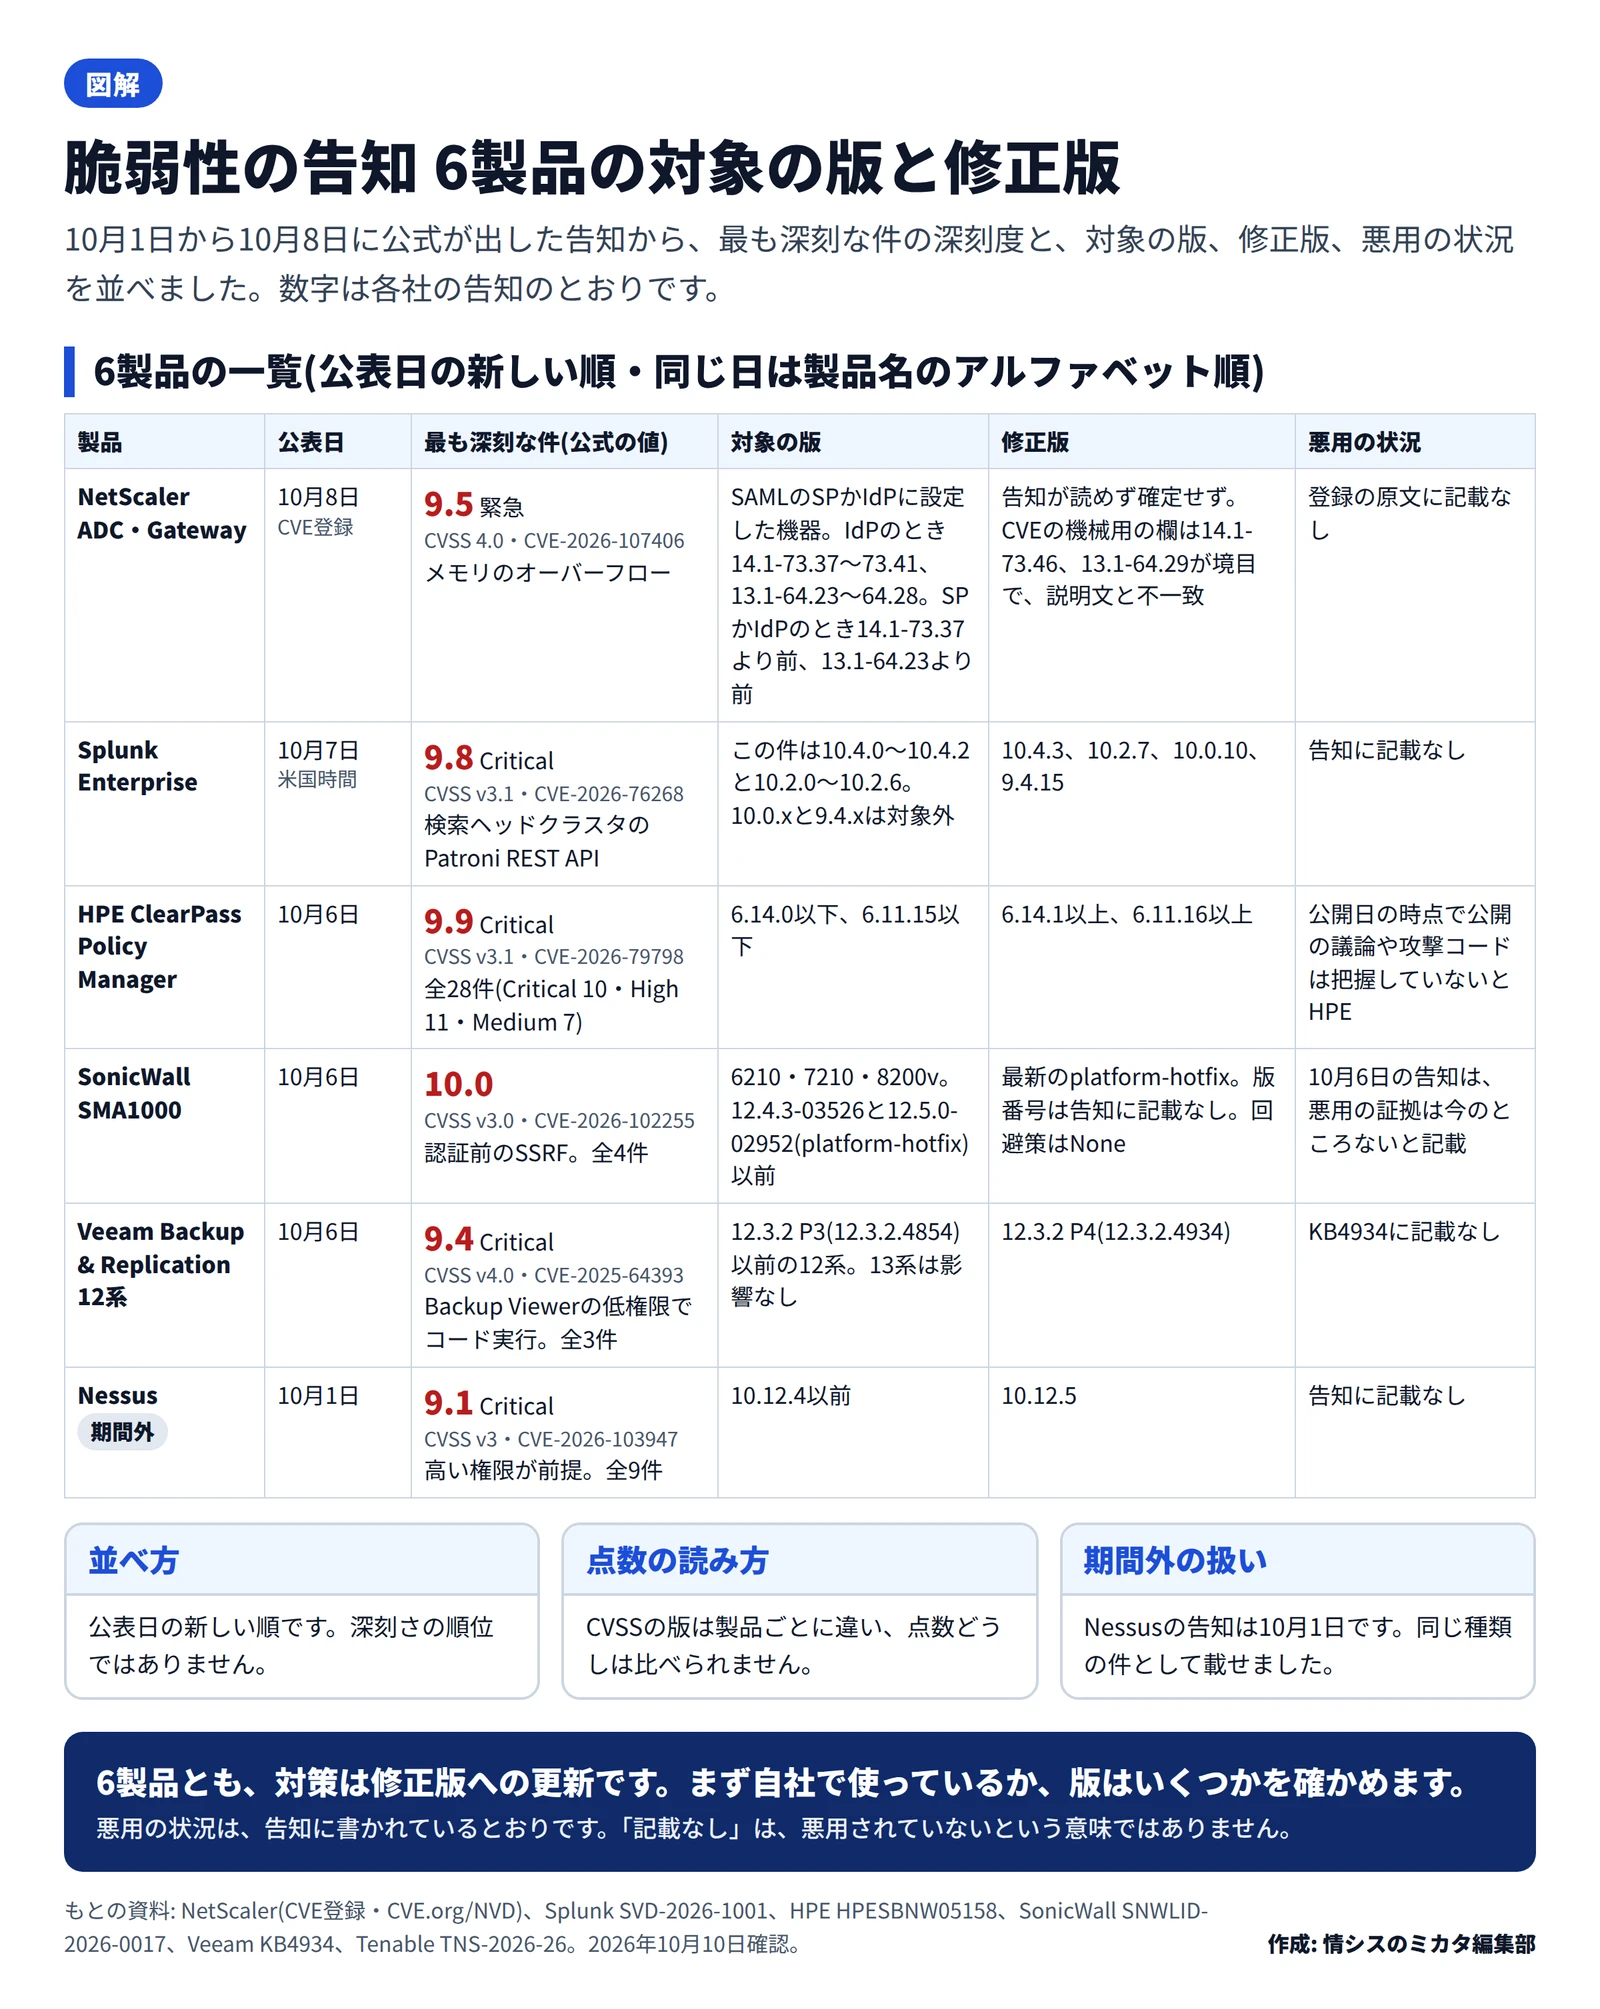
脆弱性の告知6製品 対象の版と修正版
最も深刻な件の深刻度と点数は、各社の告知の値です。CVSSの版が製品ごとに違うため、点数どうしは比べられません。Nessusの告知は10月1日で、今週の少し前です。同じ種類の件として載せました。
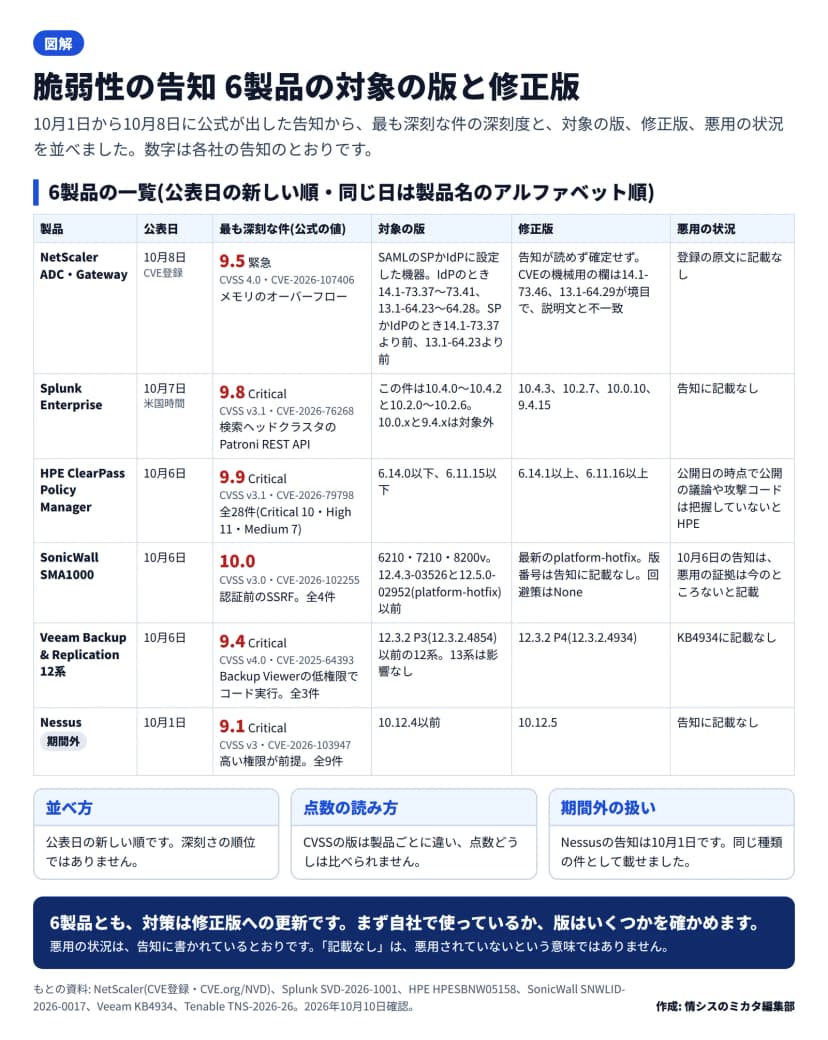 脆弱性の告知6製品の最も深刻な件と、対象の版・修正版・悪用の状況作成: 編集部 / もとの資料: 各社・機関の公式のページ(この記事の「出典・参考」の一覧)
| 製品 |
公表日 |
最も深刻な件(公式の値) |
対象の版 |
修正版 |
悪用の状況 |
| NetScaler ADC・Gateway |
10月8日(CVE登録) |
CVSS 4.0で9.5(緊急)。CVE-2026-107406、メモリのオーバーフロー |
SAMLのSPかIdPに設定した機器。IdPのとき14.1-73.37〜73.41、13.1-64.23〜64.28。SPかIdPのとき14.1-73.37より前、13.1-64.23より前 |
告知が読めず確定せず。CVEの機械用の欄は14.1-73.46、13.1-64.29が境目で、説明文と一致しません |
登録の原文に記載なし |
| Splunk Enterprise |
10月7日(米国時間) |
CVSS v3.1で9.8(Critical)。CVE-2026-76268、検索ヘッドクラスタのPatroni REST API |
この件は10.4.0〜10.4.2と10.2.0〜10.2.6。10.0.xと9.4.xは対象外 |
10.4.3、10.2.7、10.0.10、9.4.15 |
告知に記載なし |
| HPE ClearPass Policy Manager |
10月6日 |
CVSS v3.1で9.9(Critical)。CVE-2026-79798。全28件はCritical 10・High 11・Medium 7 |
6.14.0以下、6.11.15以下 |
6.14.1以上、6.11.16以上 |
公開日の時点で公開の議論や攻撃コードは把握していないとHPEが記載 |
| SonicWall SMA1000 |
10月6日 |
CVSS v3.0で10.0。CVE-2026-102255、認証前のSSRF。全4件 |
6210・7210・8200v。12.4.3-03526と12.5.0-02952(platform-hotfix)以前 |
最新のplatform-hotfix。版番号は告知に記載なし。回避策はNone |
告知は、悪用の証拠は今のところないと記載(10月6日) |
| Veeam Backup & Replication 12系 |
10月6日 |
CVSS v4.0で9.4(Critical)。CVE-2025-64393、Backup Viewerの低権限でコード実行。全3件 |
12.3.2 P3(12.3.2.4854)以前の12系。13系は影響なし |
12.3.2 P4(12.3.2.4934) |
KB4934に記載なし |
| Nessus(期間外・10月1日) |
10月1日 |
CVSS v3で9.1(Critical)。CVE-2026-103947。高い権限が前提。全9件 |
10.12.4以前 |
10.12.5 |
告知に記載なし |
NetScalerは、Citrixの告知(CTX697191)が当サイトの記事の作成時に読めなかったため、修正版を決められていません。更新先はCitrixの告知で確かめてください。詳しくはNetScalerにCVE-2026-107406、SAML設定の機器が対象にあります。
CISAの悪用済み一覧に加わった5件
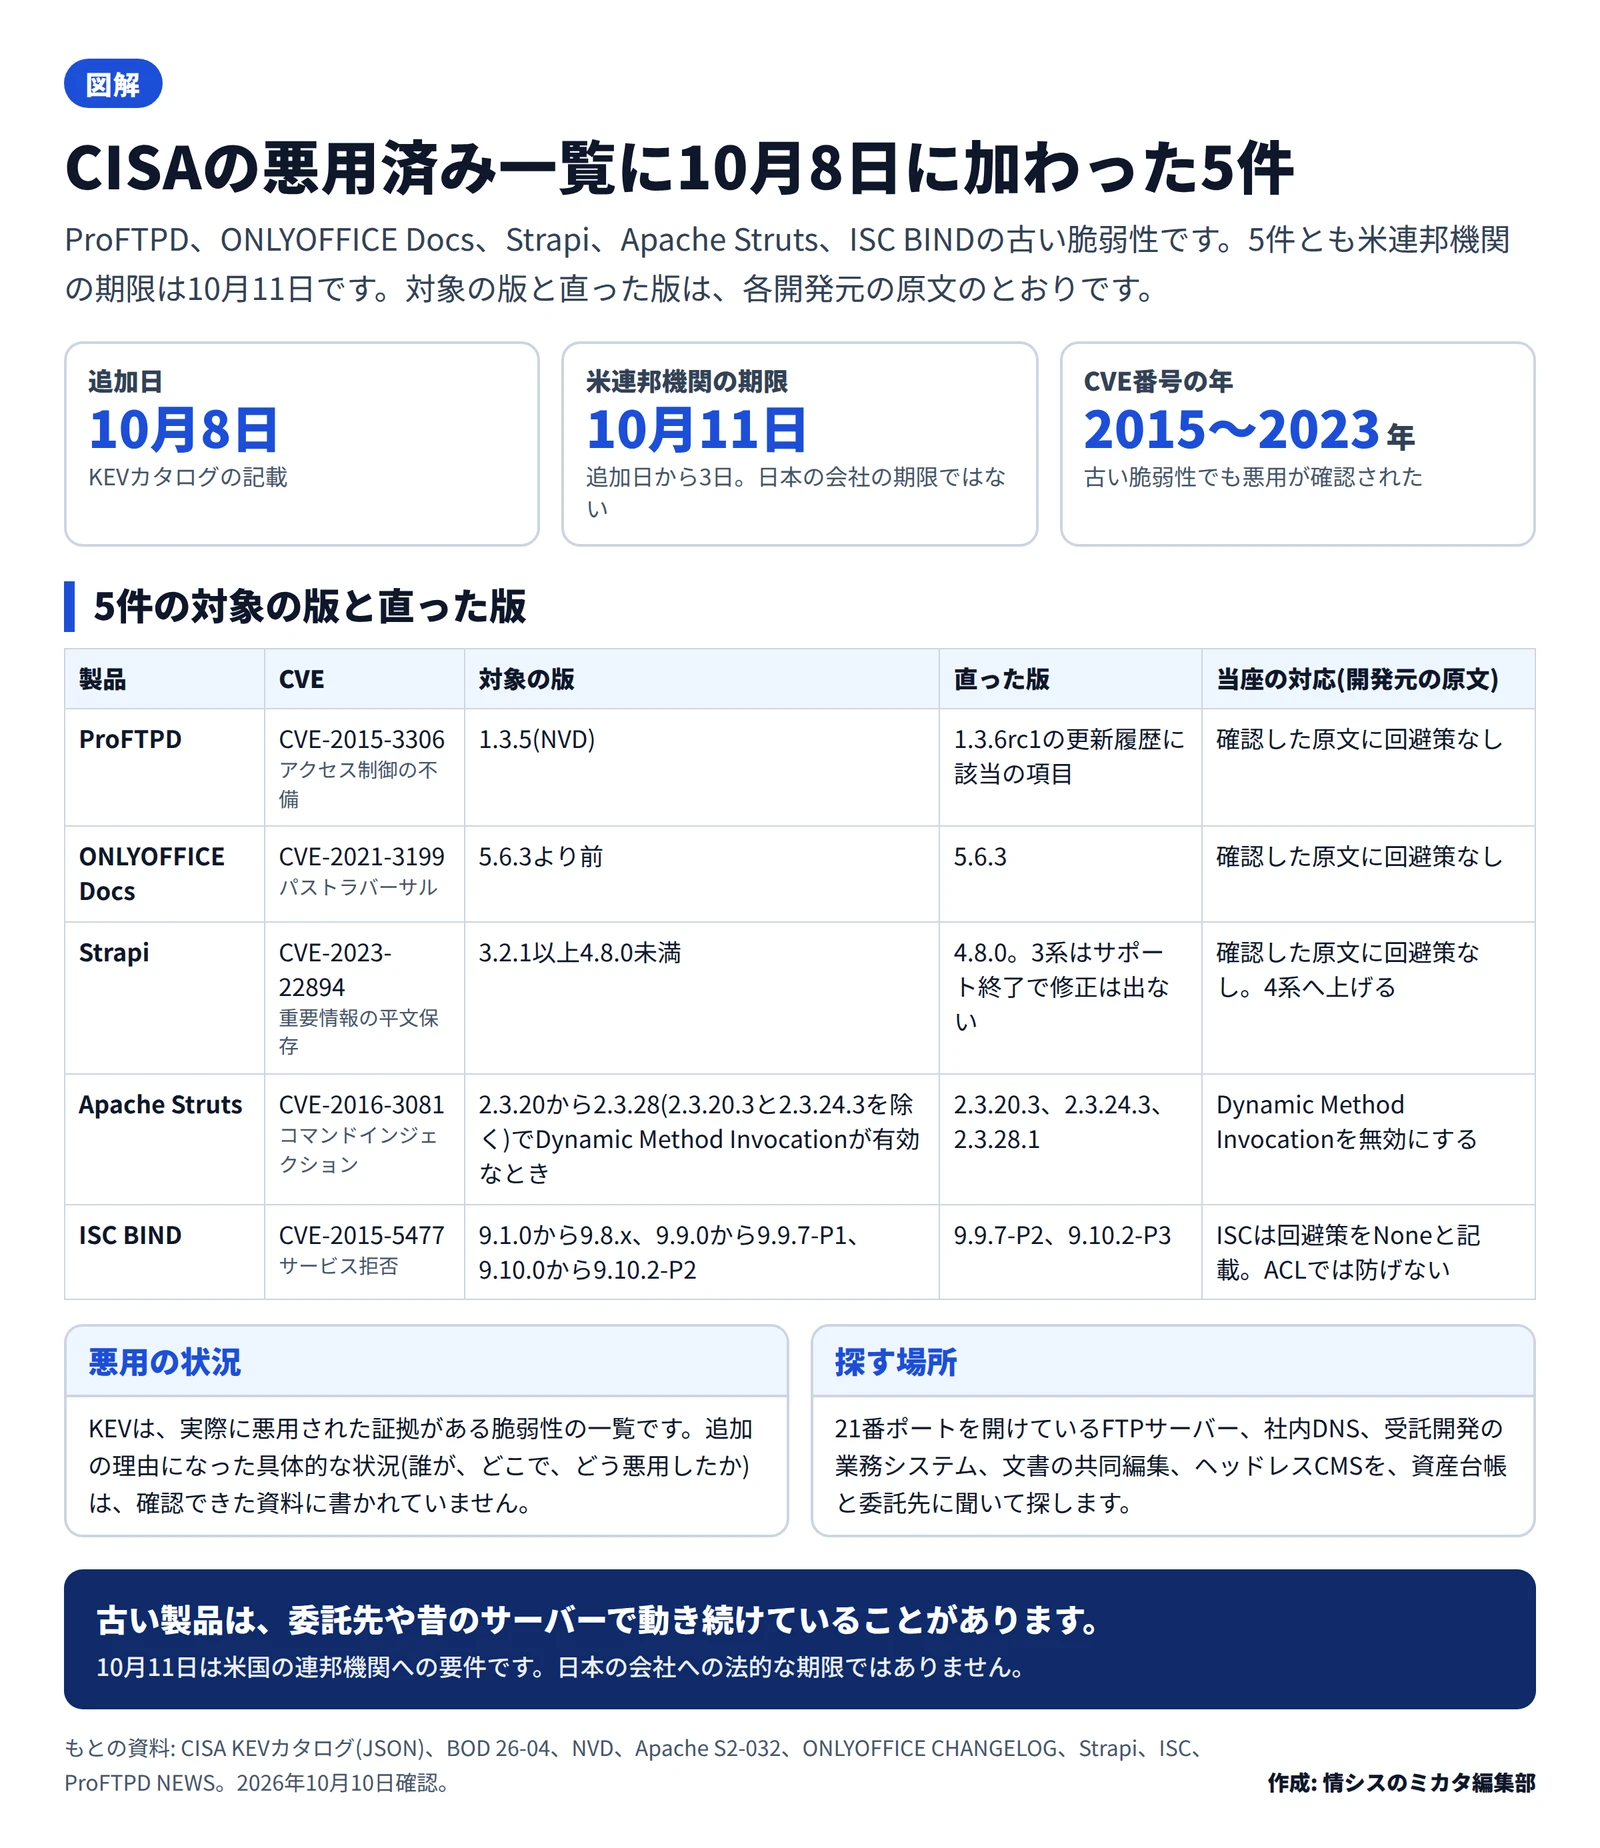
CISAは2026年10月8日、実際に悪用された脆弱性の一覧(KEV)に5件を加えました。5件とも米連邦機関の期限は10月11日で、日本の会社の期限ではありません。追加の理由になった具体的な悪用の状況は、確認できた資料に書かれていません。
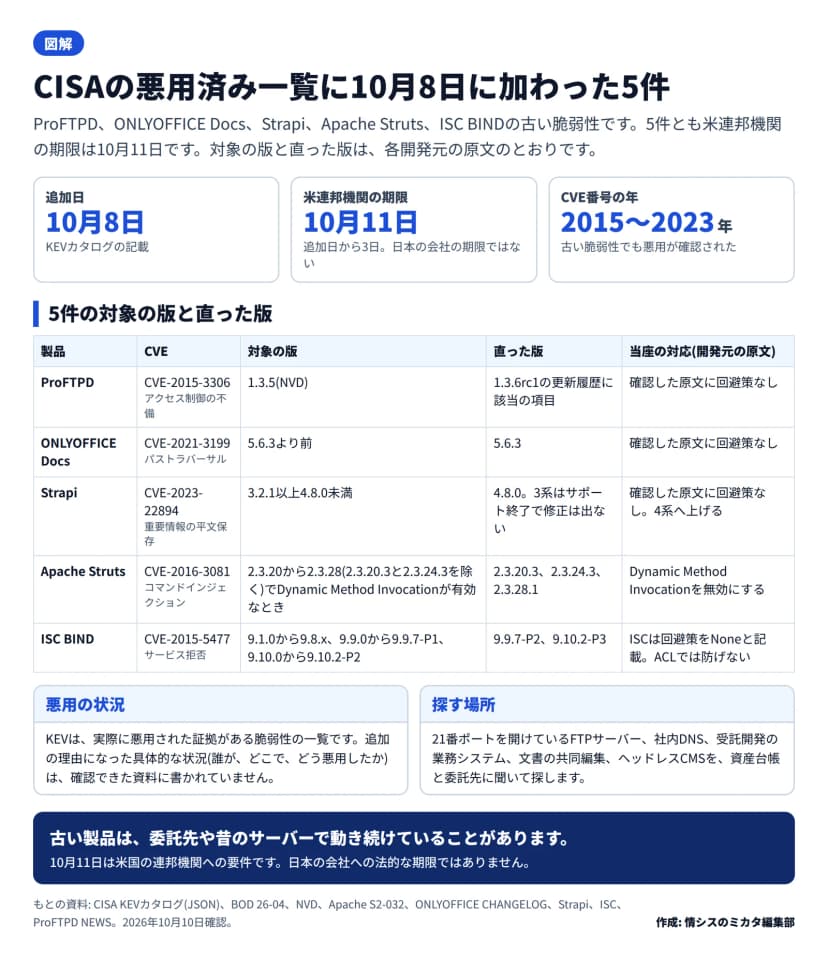 CISAのKEVに10月8日に加わった5件の対象の版と直った版作成: 編集部 / もとの資料: 各社・機関の公式のページ(この記事の「出典・参考」の一覧)
| 製品 |
CVE |
対象の版 |
直った版 |
当座の対応(開発元の原文) |
| ProFTPD |
CVE-2015-3306 |
1.3.5(NVD) |
1.3.6rc1の更新履歴に該当の項目 |
確認した原文に回避策なし |
| ONLYOFFICE Docs |
CVE-2021-3199 |
5.6.3より前 |
5.6.3 |
確認した原文に回避策なし |
| Strapi |
CVE-2023-22894 |
3.2.1以上4.8.0未満 |
4.8.0。3系はサポート終了で修正は出ない |
確認した原文に回避策なし。4系へ上げる |
| Apache Struts |
CVE-2016-3081 |
2.3.20から2.3.28(2.3.20.3と2.3.24.3を除く)でDynamic Method Invocationが有効なとき |
2.3.20.3、2.3.24.3、2.3.28.1 |
Dynamic Method Invocationを無効にする |
| ISC BIND |
CVE-2015-5477 |
9.1.0から9.8.x、9.9.0から9.9.7-P1、9.10.0から9.10.2-P2 |
9.9.7-P2、9.10.2-P3 |
ISCは回避策をNoneと記載。ACLでは防げない |
詳しくはCISA、KEVに2015〜2023年の古い脆弱性5件を追加、期限は3日にあります。
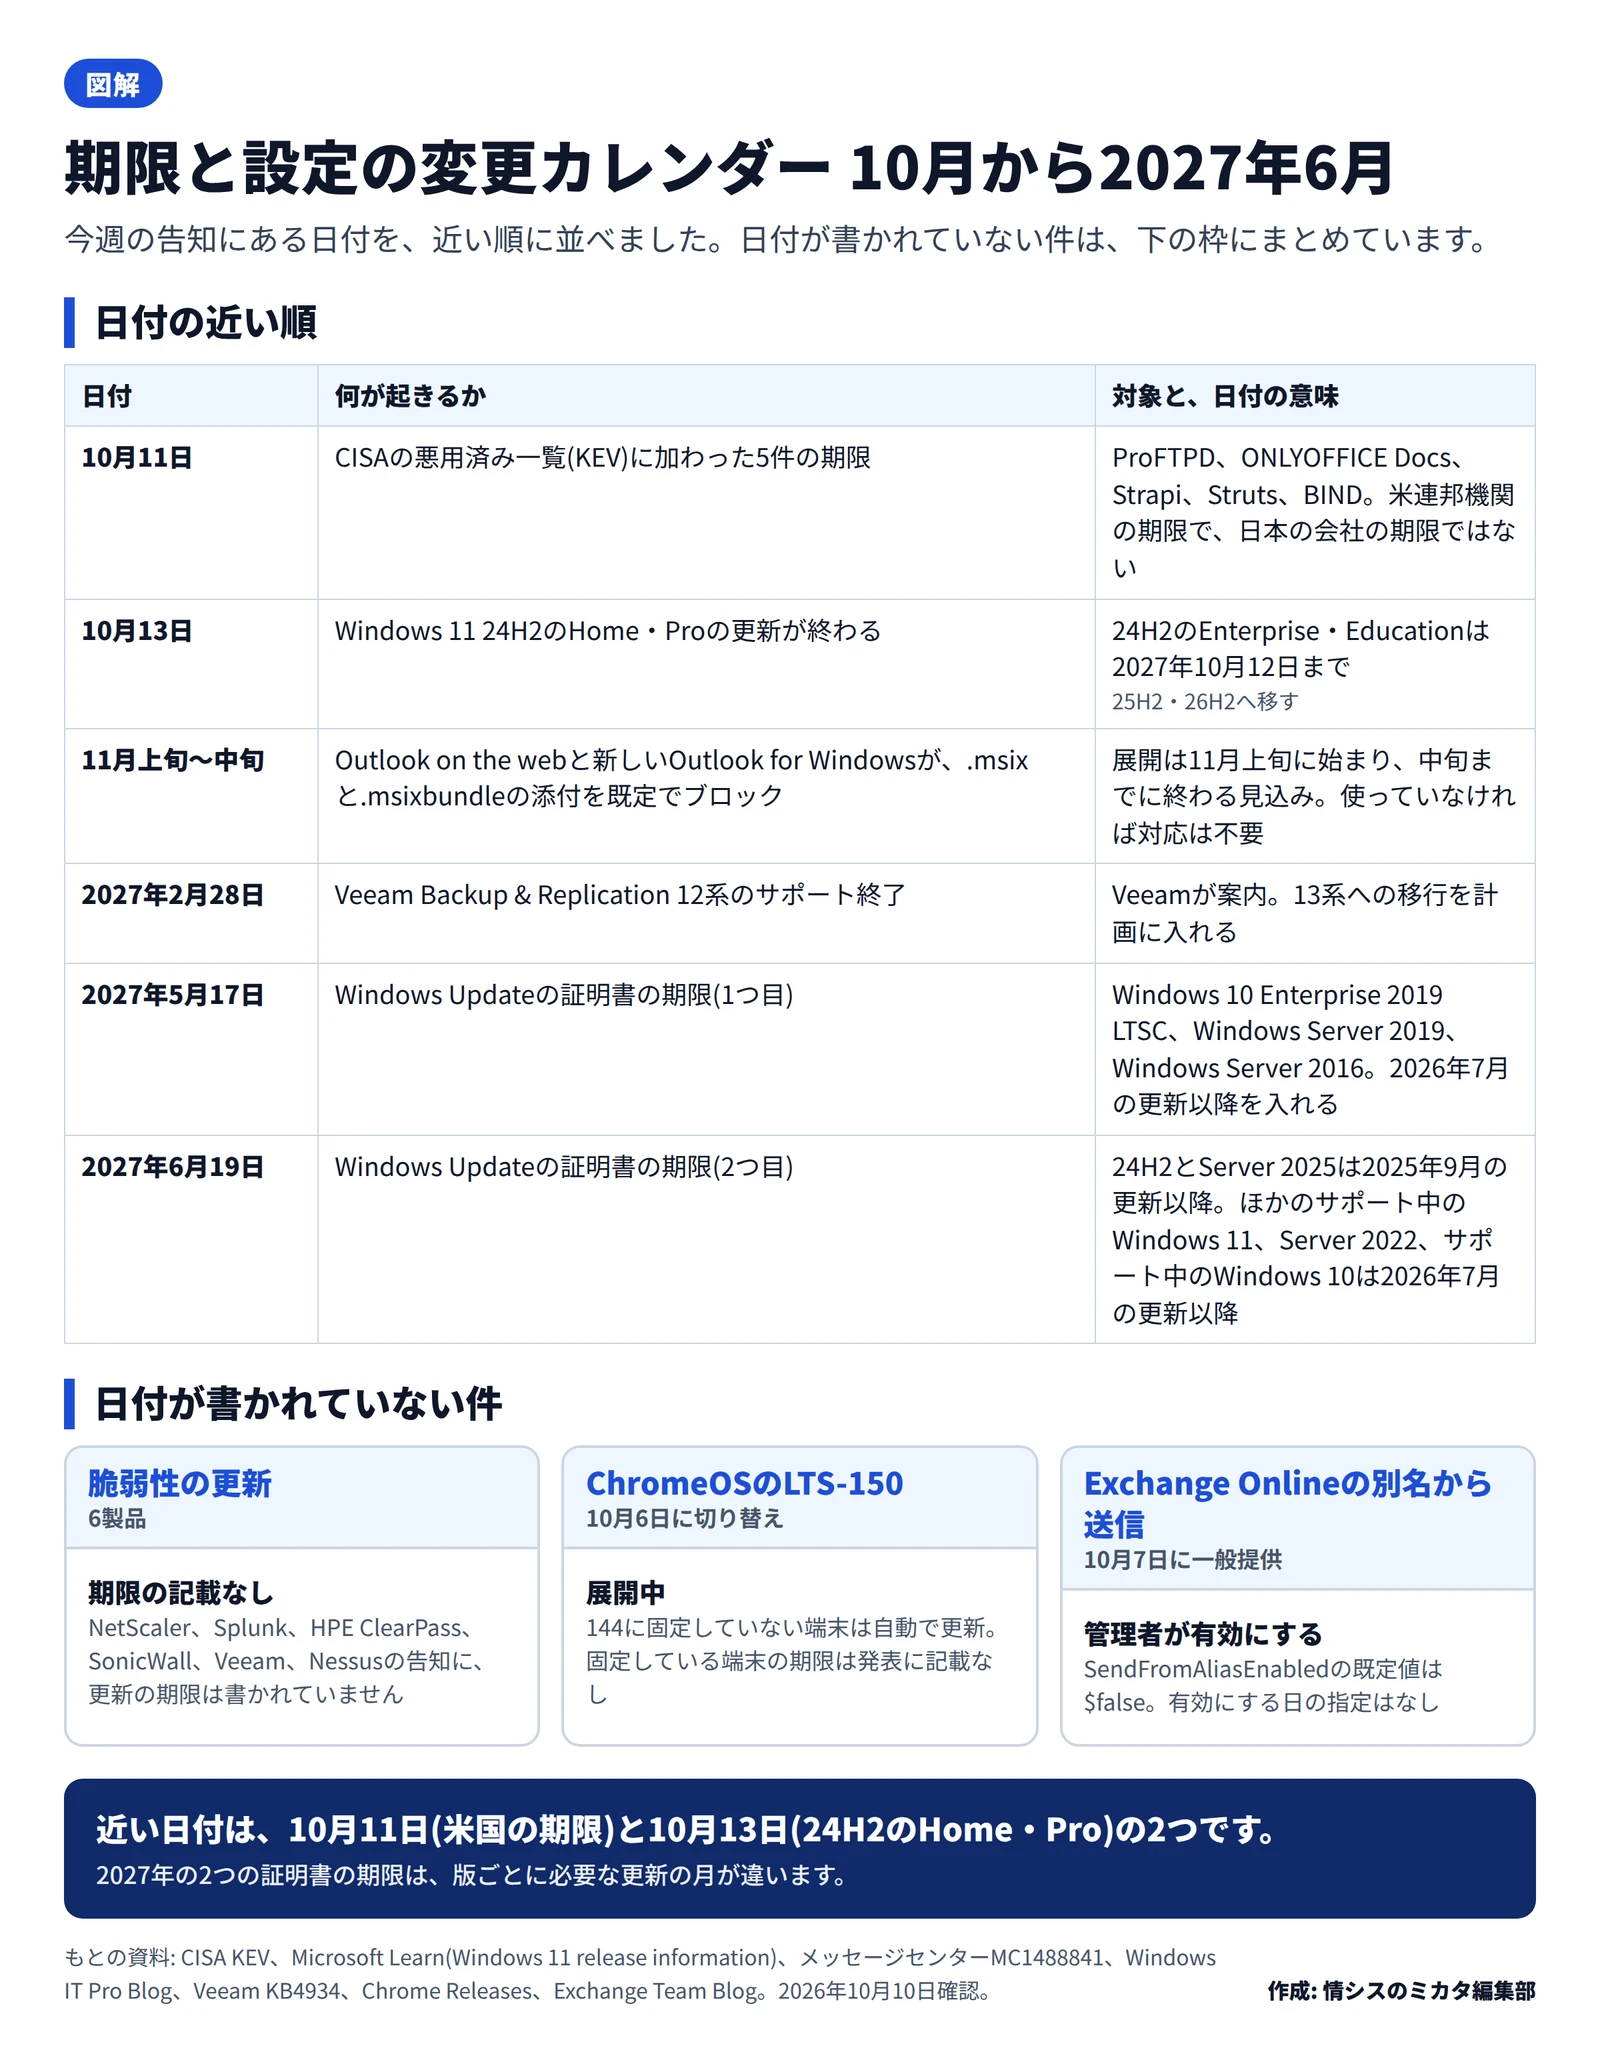
期限と設定の変更カレンダー
日付の近い順です。日付の記載がない件は、表の下にまとめました。
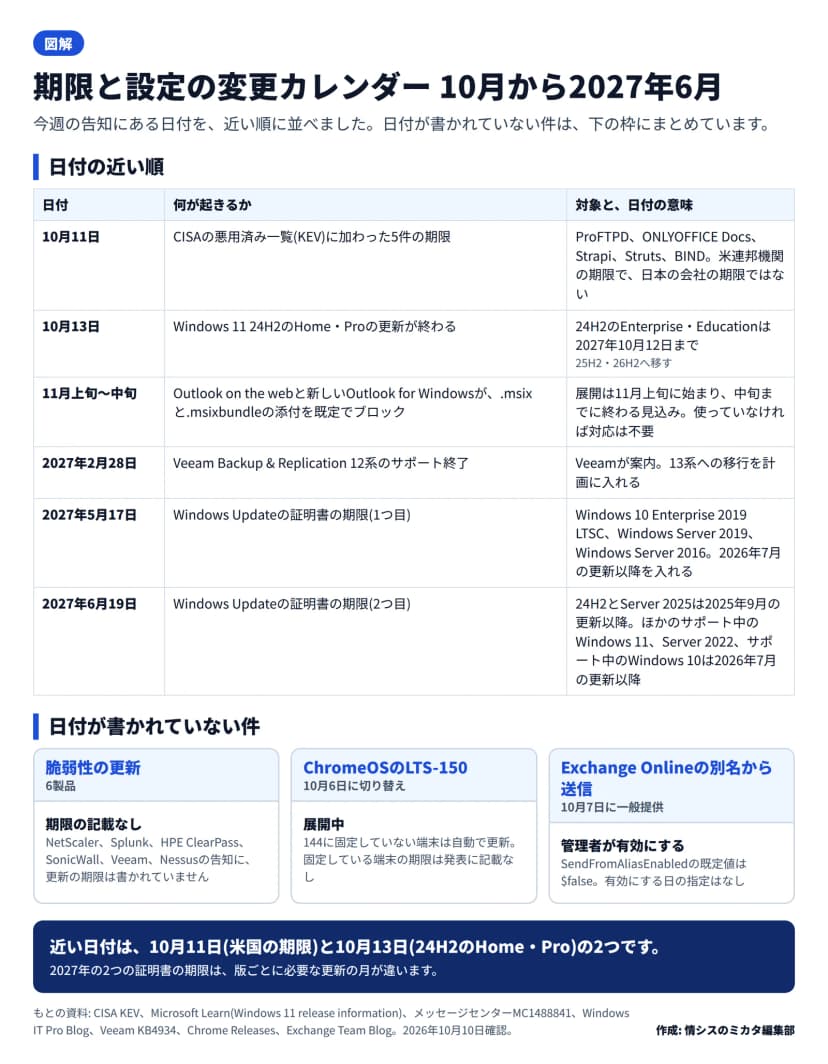 10月から2027年6月までの期限と設定の変更を日付の近い順に並べた表作成: 編集部 / もとの資料: 各社・機関の公式のページ(この記事の「出典・参考」の一覧)
| 日付 |
何が起きるか |
対象と、日付の意味 |
| 10月11日 |
CISAのKEVに加わった5件の期限 |
ProFTPD、ONLYOFFICE Docs、Strapi、Struts、BIND。米連邦機関の期限 |
| 10月13日 |
Windows 11 24H2のHome・Proの更新が終わる |
24H2のEnterprise・Educationは2027年10月12日まで |
| 11月上旬〜中旬 |
Outlook on the webと新しいOutlook for Windowsが、.msixと.msixbundleの添付を既定でブロック |
展開は11月上旬に始まり、中旬までに終わる見込み。使っていなければ対応は不要 |
| 2027年2月28日 |
Veeam Backup & Replication 12系のサポート終了 |
Veeamが案内 |
| 2027年5月17日 |
Windows Updateの証明書の期限(1つ目) |
Windows 10 Enterprise 2019 LTSC、Windows Server 2019、Windows Server 2016。2026年7月の更新以降を入れる |
| 2027年6月19日 |
Windows Updateの証明書の期限(2つ目) |
24H2とServer 2025は2025年9月の更新以降。ほかのサポート中のWindows 11、Server 2022、サポート中のWindows 10は2026年7月の更新以降 |
日付の記載がない件は、次のとおりです。
- 脆弱性6製品: 告知に、更新の期限は書かれていません
- ChromeOSのLTS-150: 10月6日に切り替え済みで展開中。144に固定していない端末は自動で更新され、固定している端末の期限は発表に書かれていません
- Exchange Onlineの別名から送信: 10月7日に一般提供。管理者が有効にする設定で、既定は無効です
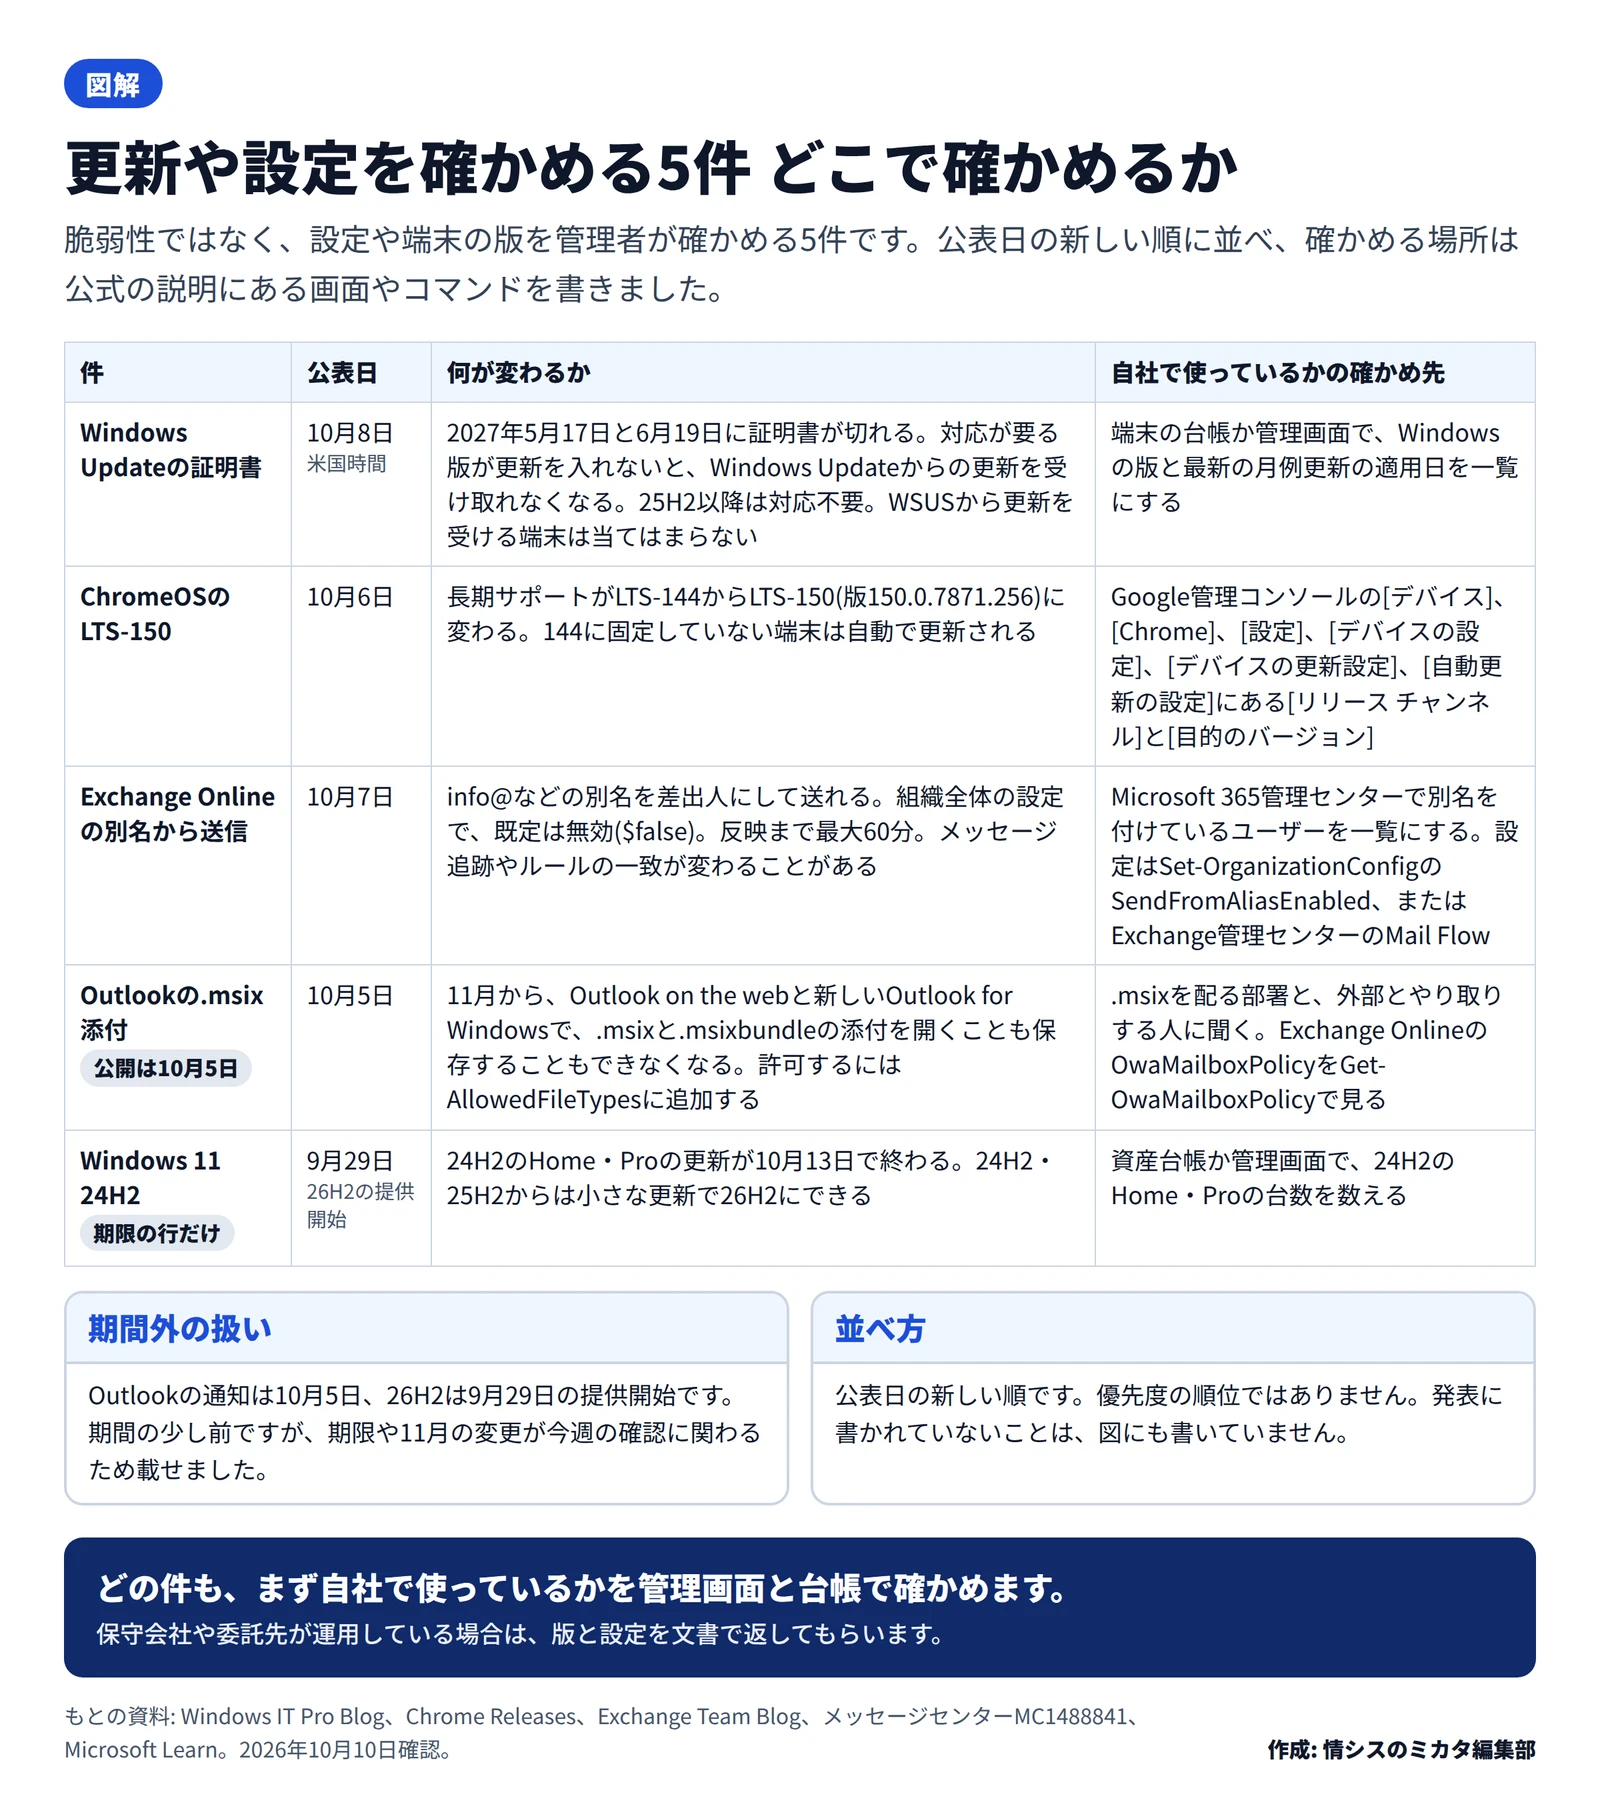
設定や端末の版を確かめる5件
脆弱性ではなく、設定や端末の版を管理者が確かめる5件です。公表日の新しい順です。Outlookの通知の公開は10月5日、Windows 11 24H2は9月29日の26H2の提供開始に伴う期限の行だけで、どちらも期間より少し前です。期限や11月の変更が今週の確認に関わるため載せました。
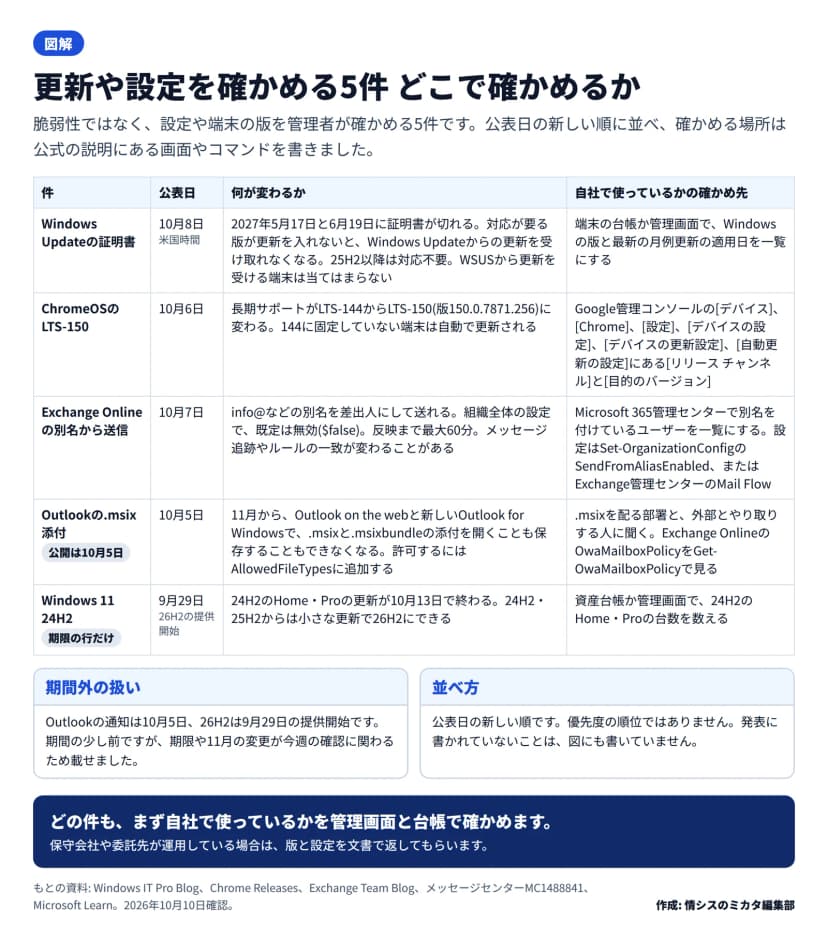 設定や端末の版を確かめる5件と、自社で使っているかの確かめ先作成: 編集部 / もとの資料: 各社・機関の公式のページ(この記事の「出典・参考」の一覧)
| 件 |
公表日 |
何が変わるか |
| Windows Updateの証明書 |
10月8日(米国時間) |
2027年5月17日と6月19日に証明書が切れる。対応が要る版が更新を入れないと、Windows Updateからの更新を受け取れなくなる。25H2以降は対応不要。WSUSから更新を受ける端末は当てはまらない |
| ChromeOSのLTS-150 |
10月6日 |
長期サポートがLTS-144からLTS-150(版150.0.7871.256)に変わる。144に固定していない端末は自動で更新される |
| Exchange Onlineの別名から送信 |
10月7日 |
info@などの別名を差出人にして送れる。組織全体の設定で既定は無効($false)。反映まで最大60分。メッセージ追跡やルールの一致が変わることがある |
| Outlookの.msix添付 |
10月5日 |
11月から、Outlook on the webと新しいOutlook for Windowsで、.msixと.msixbundleの添付を開くことも保存することもできなくなる。許可するにはAllowedFileTypesに追加する |
| Windows 11 24H2 |
9月29日(26H2の提供開始) |
24H2のHome・Proの更新が10月13日で終わる。24H2・25H2からは小さな更新で26H2にできる |
自社で使っているかの確かめ先
12件それぞれの記事に、確かめ方と保守会社への聞き方があります。ここでは、使っているかを調べる入口だけを並べます。
| 件 |
確かめ先 |
記事 |
| NetScaler |
ネットワーク機器の台帳、機器の管理画面の版、保守会社。SAMLの設定の確かめ方は、Citrixの告知で確かめる |
NetScalerの記事 |
| SonicWall SMA1000 |
資産台帳と保守契約の機器一覧、機器の管理画面の版、保守会社。SMA 100 Seriesと型番まで分けて見る |
SonicWallの記事 |
| HPE ClearPass |
ネットワーク図や認証の仕組み(802.1Xなど)の資料、保守会社 |
ClearPassの記事 |
| Veeam |
バックアップサーバーのビルド番号(KB2680の一覧に照らす)、保守会社、Cloud Connectの預け先 |
Veeamの記事 |
| Splunk |
ログ基盤の担当者、SOC・MSSPなどの委託先。検索ヘッドクラスタかどうか |
Splunkの記事 |
| Nessus |
自社の担当者と、診断を委託している会社。診断ツールは台帳に載っていないことがある |
Nessusの記事 |
| KEVの5件 |
資産台帳、21番ポートを開けているFTPサーバー、社内DNS、受託開発の業務システム、委託先への確認 |
KEVの5件の記事 |
| Outlookの.msix |
.msixを配る部署と、外部とやり取りする人への聞き取り。Exchange OnlineのOwaMailboxPolicy |
Outlookの記事 |
| Windows Updateの証明書 |
端末の台帳か管理画面での、Windowsの版と最新の月例更新の適用日 |
Windows Updateの記事 |
| ChromeOS |
Google管理コンソールの[デバイス]、[Chrome]、[設定]、[デバイスの設定]、[デバイスの更新設定]、[自動更新の設定]にある[リリース チャンネル]と[目的のバージョン] |
ChromeOSの記事 |
| Exchange Onlineの別名 |
Microsoft 365管理センターで別名を付けているユーザーの一覧。設定はSet-OrganizationConfigのSendFromAliasEnabled |
Exchange Onlineの記事 |
| Windows 11 24H2 |
資産台帳か管理画面での、24H2のHome・Proの台数 |
Windows 11 26H2の記事 |
前の週の発表は、10月第1週のAI・ITの発表を図解 情シスが確かめる13件と期限にまとめています。
今日からできること
- 上の確かめ先の表で、自社で使っている製品に印を付ける。分からないものは、保守会社や委託先に文書で聞く
- 脆弱性6製品とKEVの5件は、使っているものの版を、告知の対象の版と照らす
- Windows 11 24H2のHome・Proの台数を数える。更新は10月13日で終わる
- .msixや.msixbundleをメールで配っていないか、11月より前に社内に聞く
- ChromeOSとWindows Updateの証明書は、管理画面と台帳で、版と固定の有無を一覧にする
日本での提供は、各社の告知に書かれていない件が多くあります。書かれていないことは、各記事で「書かれていません」と書いています。