本文へ移動
情シスのミカタ
トレンド約9分で読めます

情シスが更新と設定を確かめる15件を図解 10月14日〜17日の悪用と期限

10月13日から17日の公式の告知から、情シスが更新や設定を確かめる15製品と期限8件を図解しました。Ivanti、PAN-OS、Cisco、Juniper、MikroTik、pfSense、MOVEit、SharePoint、TeamCity、ConnectWiseのM365バックアップなどの修正版と悪用の記載を表にします。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
情シスが更新と設定を確かめる15件を図解 10月14日〜17日の悪用と期限

この記事のまとめ

  • 10月13日から17日の公式の告知から、情シスが更新や設定を確かめる15製品を、2つの図と表にしました。
  • 悪用の報告があるのは、Ivanti、PAN-OS、Cisco、MikroTik(SSHの件)、ConnectWiseのM365バックアップの5製品です。pfSenseの20件は修正版がまだありません。
  • 次の日付は、10月20日(Oracleの定例の更新)、11月1日(e-Govの電子納付の休止)、11月10日(.NET 8・9とWindows 11 23H2)です。
こんな方に#30代#40代#50代#60代実務

10月13日から17日にかけて、VPN装置やファイアウォール、ファイル転送、開発の基盤、M365のバックアップで、情シスが更新や設定を確かめる告知が続きました。当サイトの記事から15製品を選び、版・深刻度・悪用の記載を公式のページで照らし直して、2つの図にしました。

前回の10月10日〜13日の図解に載せた製品は、状況が変わったものだけ本文で触れます。順位や優劣はつけません。表の公表日は、各社・機関の現地の日付です。確かめた日は2026年10月17日です。

15製品の版・修正版・悪用の記載

選んだ基準は、使っている会社が多いこと、悪用の報告があること、修正版がないことです。深刻度は各社・機関が付けた値で、CVSSの版や評価した機関が違うと、点数どうしは比べられません。
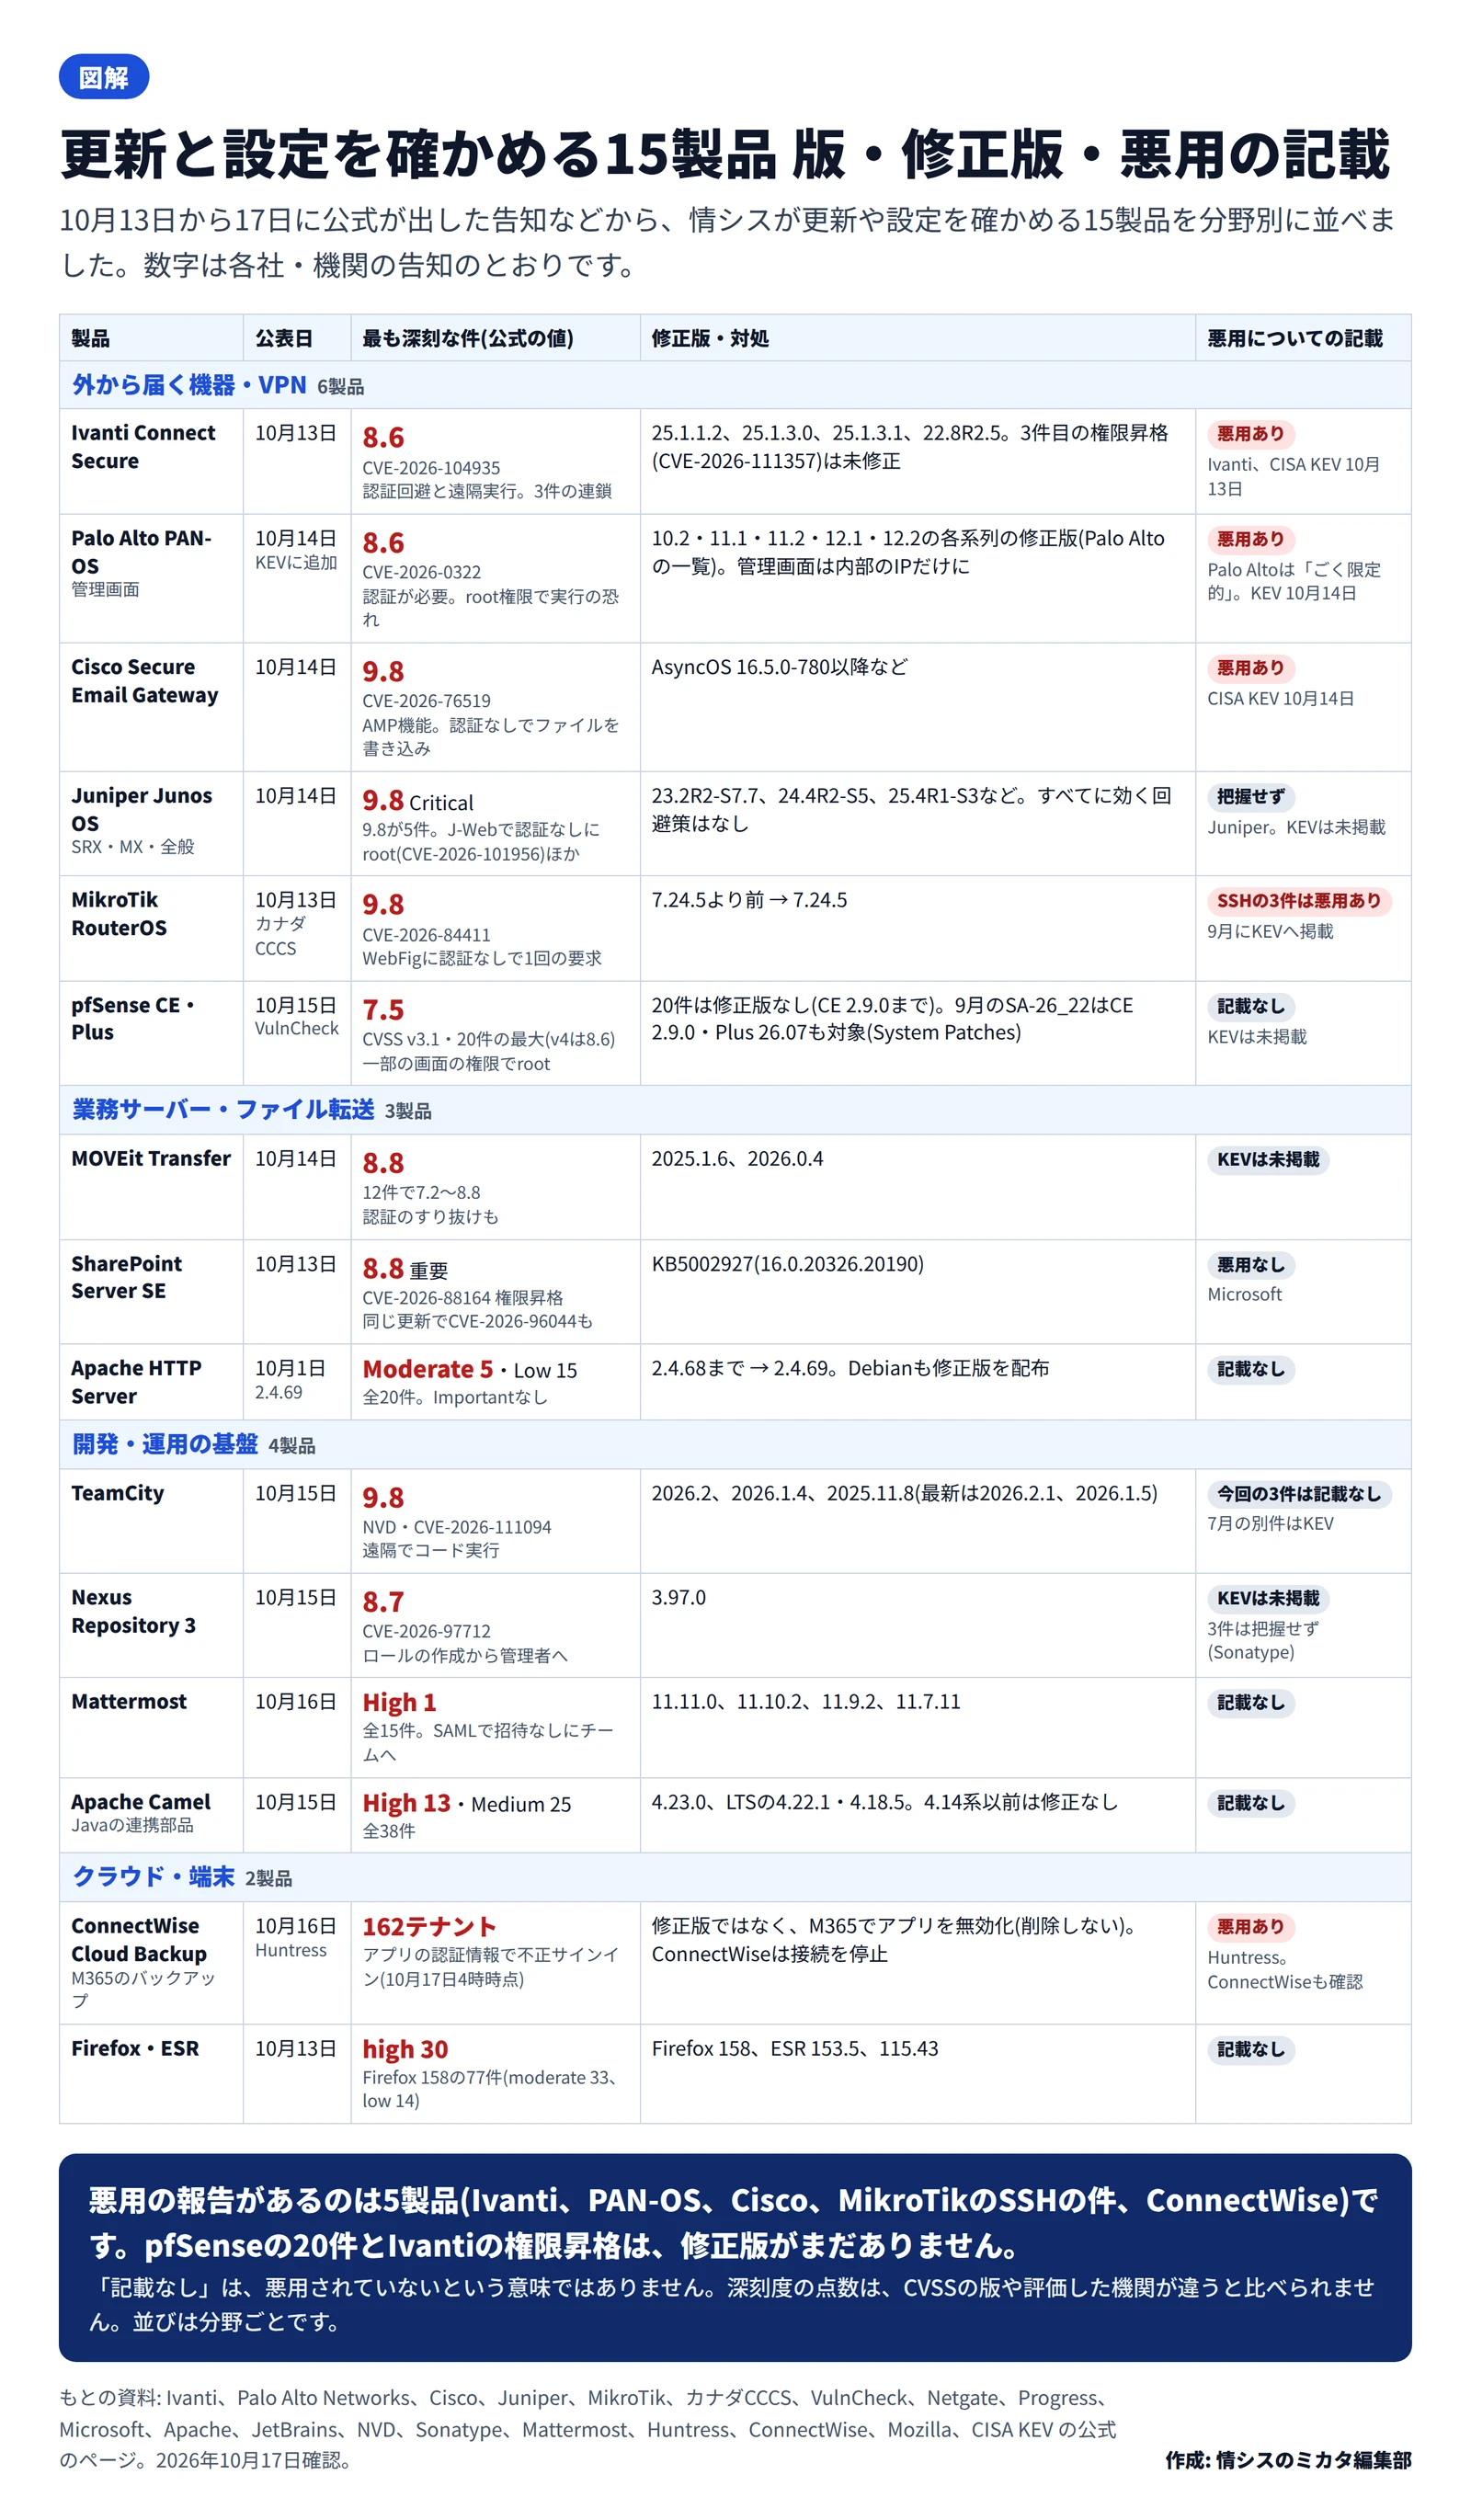
15製品の表。外から届く機器・VPN(Ivanti Connect Secure 8.6で悪用あり、Palo Alto PAN-OS 8.6で悪用あり、Cisco Secure Email Gateway 9.8で悪用あり、Juniper Junos OS 9.8が5件で把握せず、MikroTik RouterOS 9.8でSSHの3件は悪用あり、pfSense 20件で最大7.5・修正版なし)、業務サーバー・ファイル転送(MOVEit Transfer 8.8、SharePoint Server SE 8.8で悪用なし、Apache HTTP Server Moderate 5・Low 15)、開発・運用の基盤(TeamCity 9.8、Nexus Repository 3 8.7、Mattermost High 1、Apache Camel High 13・Medium 25)、クラウド・端末(ConnectWise Cloud Backupは162テナントで不正サインイン・悪用あり、Firefox 158はhigh 30)。各行に修正版や対処を並べる
更新と設定を確かめる15製品の深刻度・修正版・悪用の記載作成: 編集部 / もとの資料: 各社・機関の公式のページ(この記事の出典・参考の一覧)
製品 公表日 最も深刻な件(公式の値) 修正版・対処 悪用についての記載 記事
Ivanti Connect Secure 10月13日 CVSS 8.6。CVE-2026-104935(認証回避と遠隔実行) 25.1.1.2、25.1.3.0、25.1.3.1、22.8R2.5。3件目の権限昇格(CVE-2026-111357)は未修正 悪用あり(Ivanti、CISA KEV 10月13日) 記事
Palo Alto PAN-OS 10月14日(KEVに追加) CVSS 8.6。CVE-2026-0322(管理画面・認証が必要) 10.2・11.1・11.2・12.1・12.2の各系列の修正版 悪用あり(Palo Altoは「ごく限定的」、KEV 10月14日) 記事
Cisco Secure Email Gateway 10月14日 CVSS 9.8。CVE-2026-76519(AMP機能・認証なし) AsyncOS 16.5.0-780以降など 悪用あり(CISA KEV 10月14日) 記事
Juniper Junos OS 10月14日 CVSS 9.8が5件。CVE-2026-101956(J-Webで認証なしにroot)ほか 23.2R2-S7.7、24.4R2-S5、25.4R1-S3など Juniperは把握せず。KEVは未掲載 記事
MikroTik RouterOS 10月13日(カナダCCCS) CVSS 9.8。CVE-2026-84411(WebFigに認証なし) 7.24.5 SSHの3件は悪用あり(9月にKEVへ掲載) 記事
pfSense CE・Plus 10月15日(VulnCheck) CVSS v3.1で最大7.5(20件・v4は8.6) 20件は修正版なし。SA-26_22はSystem Patches 記載なし。KEVは未掲載 記事
MOVEit Transfer 10月14日 12件でCVSS 7.2〜8.8 2025.1.6、2026.0.4 KEVは未掲載 記事
SharePoint Server SE 10月13日 重要・CVSS 8.8。CVE-2026-88164(権限昇格) KB5002927(16.0.20326.20190) 悪用なし(Microsoft) 記事
Apache HTTP Server 10月1日 Moderate 5、Low 15(全20件) 2.4.69 記載なし 記事
TeamCity 10月15日 NVDで9.8。CVE-2026-111094(遠隔でコード実行) 2026.2、2026.1.4、2025.11.8 今回の3件は記載なし(7月の別件はKEV) 記事
Nexus Repository 3 10月15日 CVSS 8.7。CVE-2026-97712(権限昇格) 3.97.0 KEVは未掲載。3件は把握せず(Sonatype) 記事
Mattermost 10月16日 High 1(全15件・SAMLで招待なしに参加) 11.11.0、11.10.2、11.9.2、11.7.11 記載なし 記事
Apache Camel 10月15日 High 13、Medium 25(全38件) 4.23.0、4.22.1、4.18.5 記載なし 記事
ConnectWise Cloud Backup 10月16日(Huntress) 162テナントで不正サインイン(10月17日4時時点) M365でアプリを無効化(削除しない)。ConnectWiseは接続を停止 悪用あり(Huntress、ConnectWiseも確認) 記事
Firefox・ESR 10月13日 high 30、moderate 33、low 14(Firefox 158の77件) Firefox 158、ESR 153.5、115.43 記載なし 記事

今週の特徴は、修正版の「ない」件が目立ったことです。pfSenseは、最新のCE 2.9.0までを対象とする20件に修正版がなく、9月の助言SA-26_22もCE 2.9.0・Plus 26.07が対象です。Ivantiは、連鎖する3件のうち権限昇格の1件がまだ直っていません。ConnectWiseの件は、そもそも利用企業が当てる修正版がなく、M365でアプリを止めるのが対処です。

前回の図解に載せたAhsayCBSは、10月14日にCISAのKEVに加わりました(米連邦機関の期限は10月17日)。ほかに今週は、kin-openapiやBouncy Castle、AdobeのC2PA関連製品など、開発の部品の告知も続きました。
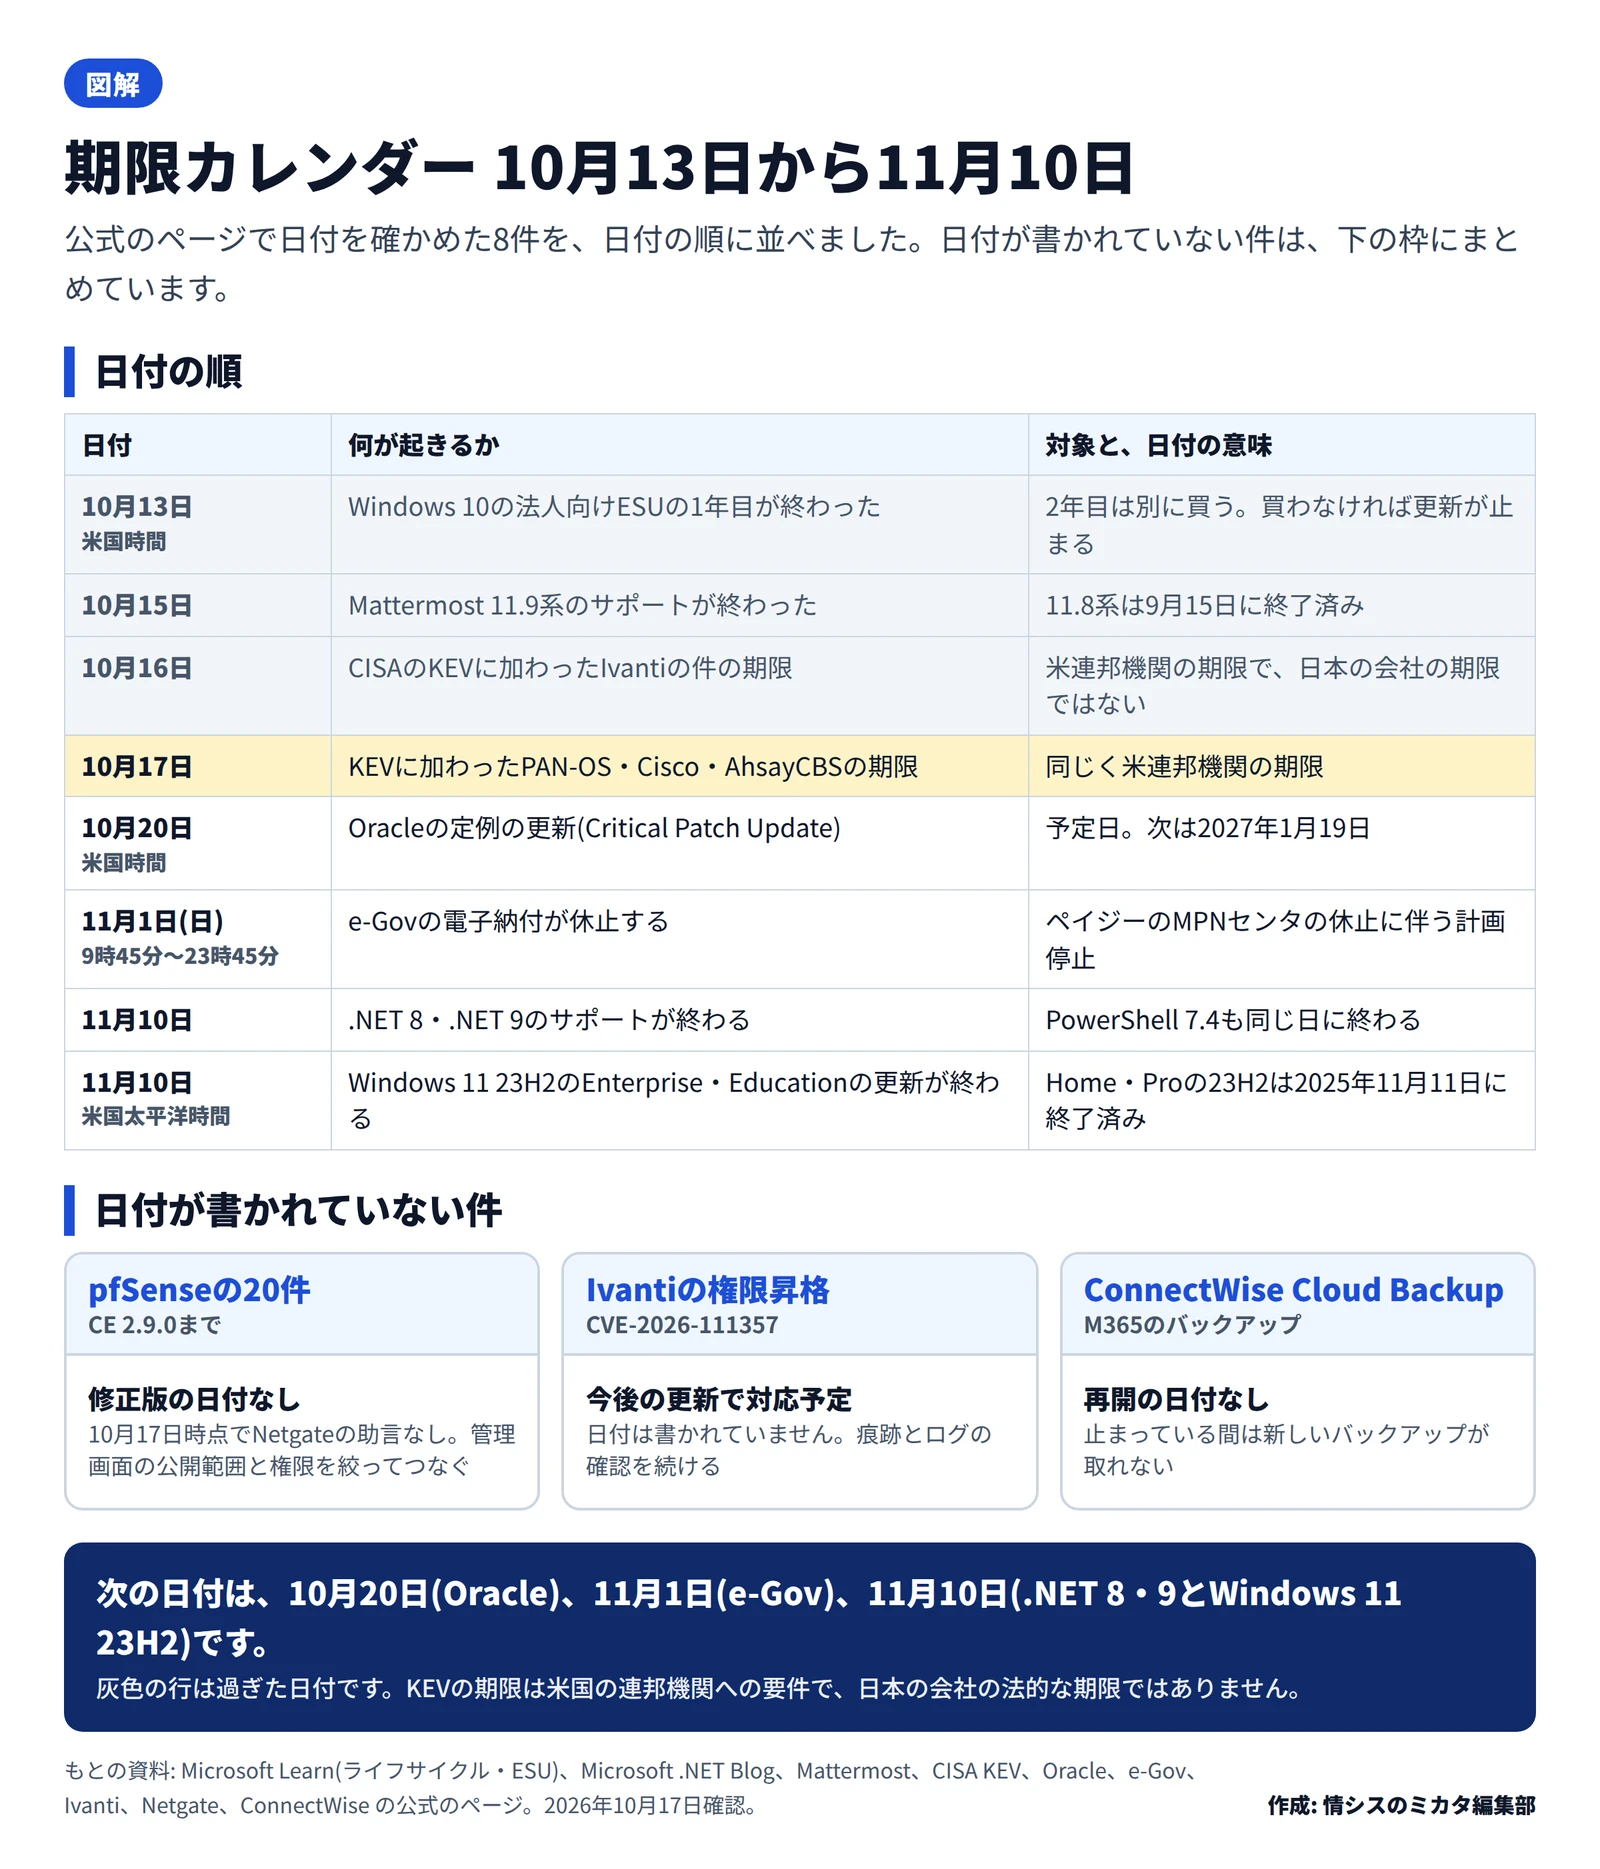
期限カレンダー 10月13日から11月10日

日付は、公式のページで確かめた8件です。日付がない件は、図の下の枠にまとめました。

日付順の表。10月13日Windows 10の法人向けESUの1年目終了、10月15日Mattermost 11.9系のサポート終了、10月16日IvantiのKEV期限、10月17日PAN-OS・Cisco・AhsayCBSのKEV期限、10月20日Oracleの定例の更新、11月1日e-Govの電子納付の休止(9時45分〜23時45分)、11月10日.NET 8・9のサポート終了、11月10日Windows 11 23H2のEnterprise・Educationの更新終了。日付なしはpfSenseの20件の修正版、Ivantiの権限昇格の修正、ConnectWise Cloud Backupの再開
10月13日から11月10日までの期限を日付の順に並べた表作成: 編集部 / もとの資料: 各社・機関の公式のページ(この記事の出典・参考の一覧)
日付 何が起きるか 日付の意味
10月13日 Windows 10の法人向けESUの1年目が終わった 米国時間。2年目は別に購入
10月15日 Mattermost 11.9系のサポートが終わった 11.8系は9月15日に終了済み
10月16日 CISAのKEVに加わったIvantiの件の期限 米連邦機関の期限
10月17日 KEVに加わったPAN-OS・Cisco・AhsayCBSの期限 米連邦機関の期限
10月20日 Oracleの定例の更新(Critical Patch Update) 米国時間の予定日。次は2027年1月19日
11月1日(日) e-Govの電子納付が休止 9時45分〜23時45分
11月10日 .NET 8・.NET 9のサポート終了 PowerShell 7.4も同じ日
11月10日 Windows 11 23H2のEnterprise・Educationの更新終了 米国太平洋時間

KEVの期限は、米国の連邦機関への要件です。日本の会社への法的な期限ではありません。ただし、悪用が確かめられた件なので、自社で使っていれば先に手を付ける目安になります。

先に手を付ける順の考え方

次の順は、編集部の整理です。公式の順位でも、深刻度の順位でもありません。

  1. 悪用の報告があるもの: Ivanti、PAN-OS、Cisco、MikroTik、ConnectWiseのM365バックアップです
  2. 外から届く機器: Juniper、pfSenseです。pfSenseは修正版がないので、入口と権限を絞ります
  3. 業務サーバーとファイル転送: MOVEit、SharePoint、Apache HTTP Serverです
  4. 開発の基盤と端末: TeamCity、Nexus、Mattermost、Camel、Firefoxです

影響する会社・しない会社

  • 影響する: 表の製品を、自社の機器、サーバー、開発の基盤、社用端末で使っている会社。版が表の対象に入るかを、保守会社や委託先にも聞きます
  • 影響する: M365の運用を外部に任せている会社。MSPや保守会社が、ConnectWise Cloud Backupなどのアプリを入れていることがあります
  • 影響しない: 該当の製品を使っていない会社。SaaSで使い、運用を提供元に任せている部分は、提供元の告知で対応の状況を確かめます
  • 影響しない: 告知の前提の機能を使っていない機器。JuniperのJ-WebやCiscoのAMPなどは、機能を有効にしているときだけ対象になる件があります

情シスが今日やること

  1. 表の製品を台帳と照らし、自社で使っているものに印を付ける。分からないものは、保守会社や委託先に文書で聞く
  2. 悪用の報告がある製品(Ivanti、PAN-OS、Cisco、MikroTik)は、版を確かめて更新する。Ivantiは、更新に加えて痕跡とログを確かめる
  3. M365の「エンタープライズ アプリケーション」で、ConnectWise・SkyKickのアプリがないかを探す。あれば削除せずに無効にする
  4. pfSenseを使っていれば、管理画面の公開範囲と、画面ごとに任せた権限を見直す。修正版の公開を待つ間のつなぎになります
  5. 11月10日に終わる.NET 8・9とWindows 11 23H2の台数を数え、移行の段取りを決める

悪用の有無や修正版の状況は、告知やCISAのKEVの更新で変わります。今週は「修正版がない」件が続いたため、更新だけでなく、入口と権限を絞る対処を、普段から手順にしておくと慌てずに済みます。

よくある質問

Q15製品の中で、どれから確かめればよいですか?

A公式の順位はありません。編集部の整理では、悪用の報告があるもの、外から届く機器、業務サーバー、開発の基盤、端末の順です。まず台帳で、自社で使っているかを仕分けます。

Q「記載なし」の製品は、悪用されていないのですか?

Aそうとは言えません。表の「記載なし」は、確かめた告知に悪用の記載がないという意味です。告知の更新やCISAのKEVで、その後の状況を確かめてください。

QpfSenseのように修正版がないときは、どうすればよいですか?

A修正版が出るまでは、入口と権限を絞ってつなぎます。pfSenseは管理画面の公開範囲と、画面ごとに任せた権限を見直します。Ivantiの権限昇格は未修正のため、更新に加えて痕跡とログの確認を続けます。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月17日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします