Microsoftの月例更新(Patch Tuesday)は、年々大型化しています。2026年10月の更新では、修正された脆弱性がCVE番号ベースで1413件に達しました。中小企業の限られた情シスにとって、本当の問題は「どれが危険か」よりも「すべてを同時には当てきれない」ことです。
当てきれないなら、順番を決めるしかありません。ここでは、件数や深刻度の点数に振り回されず、悪用性と自社の露出で優先順位をつける考え方と、続けられる月次の進め方を、公的機関の情報をもとに深掘りします。今月の具体的な中身は、Microsoftが10月のセキュリティ更新、悪用確認で適用優先度を見直しで整理しています。
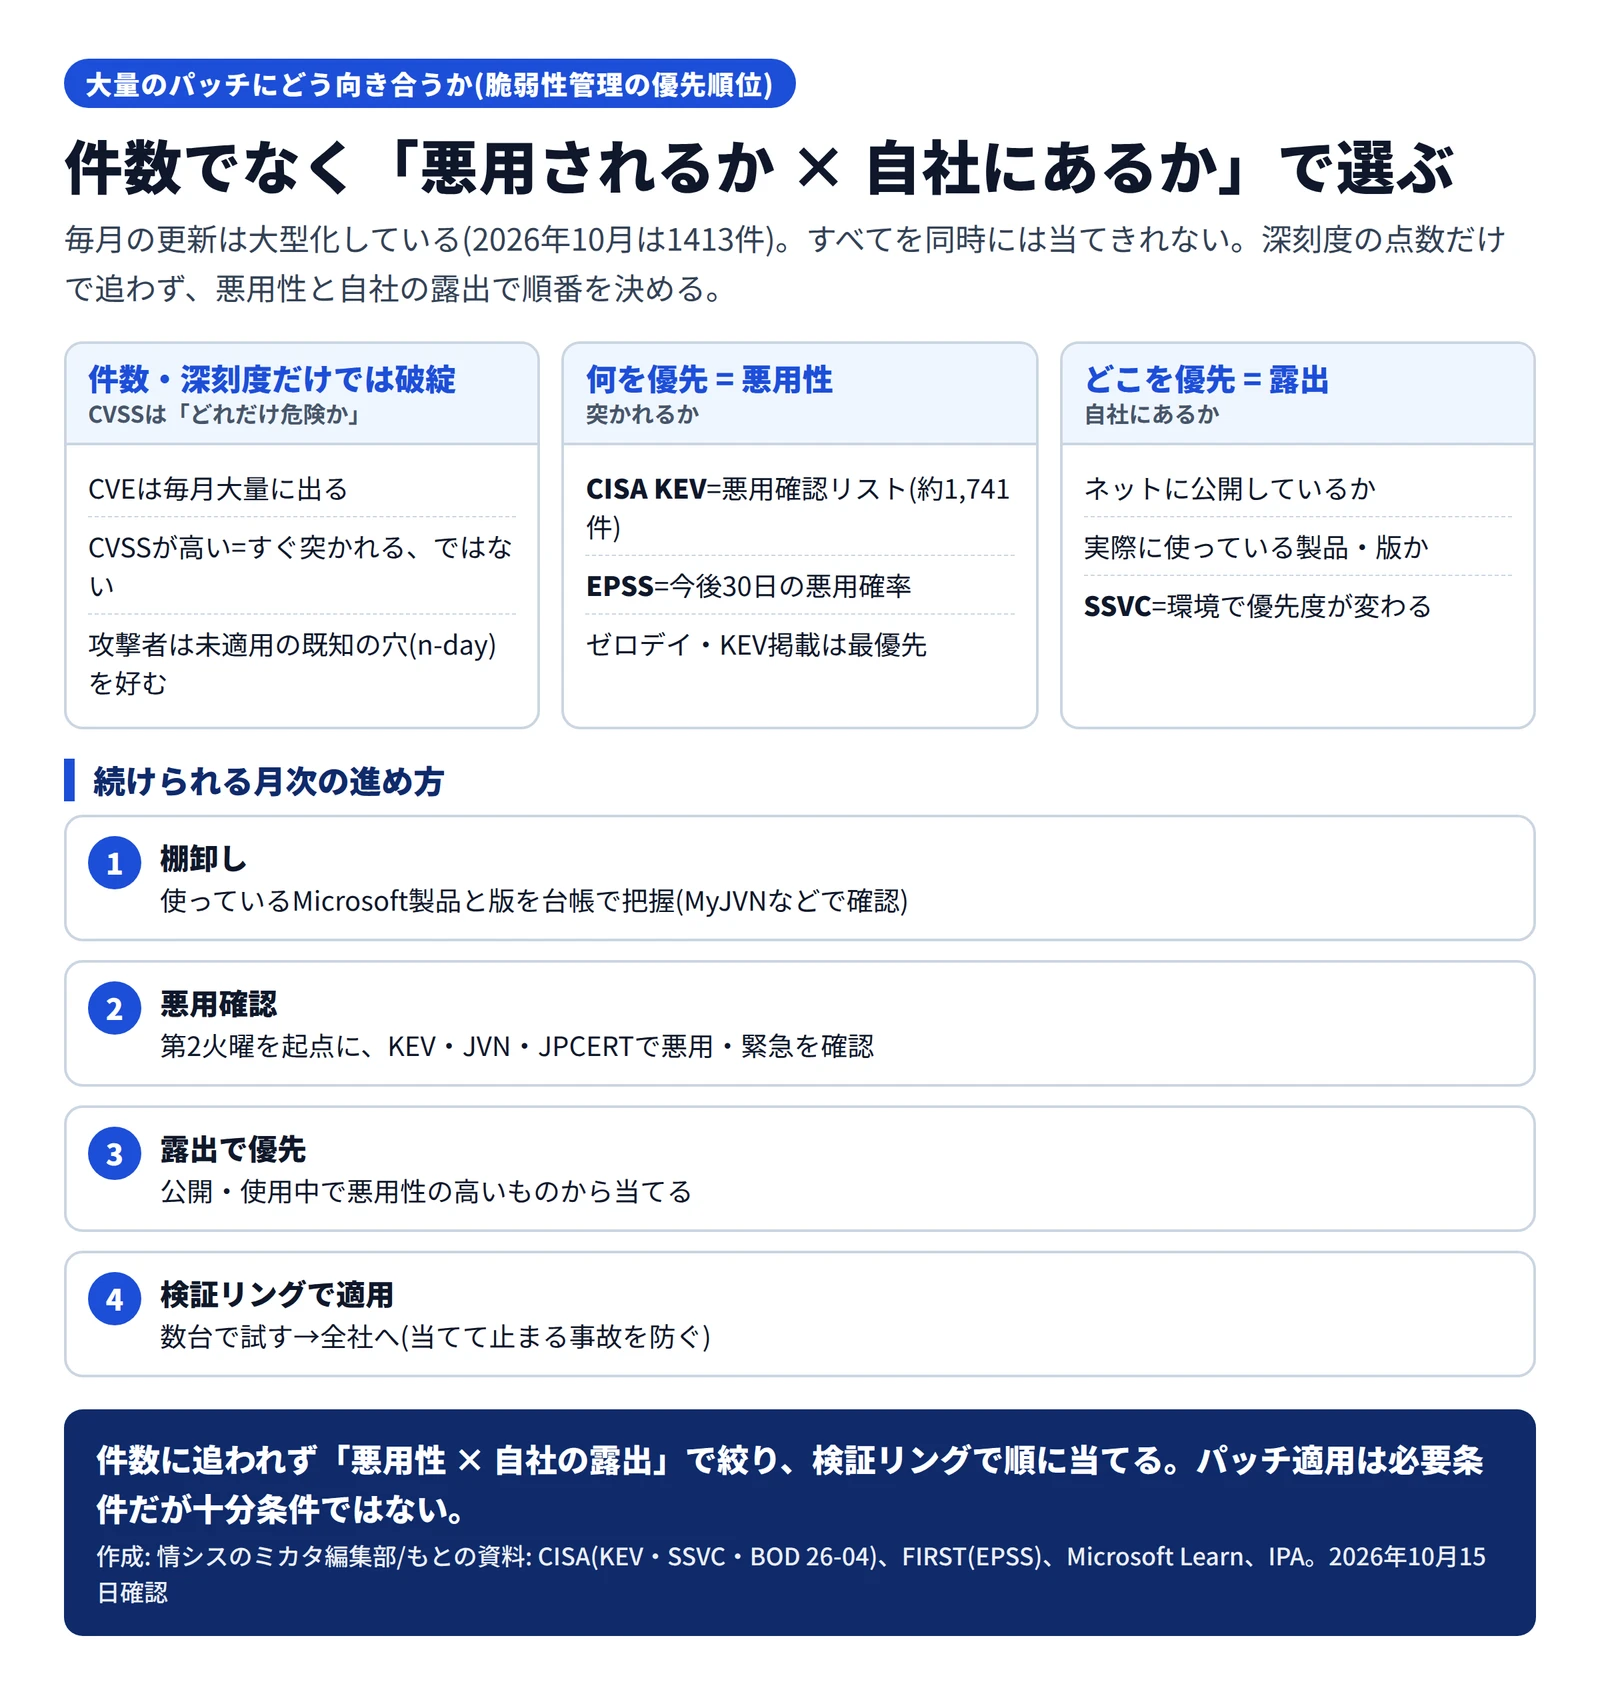
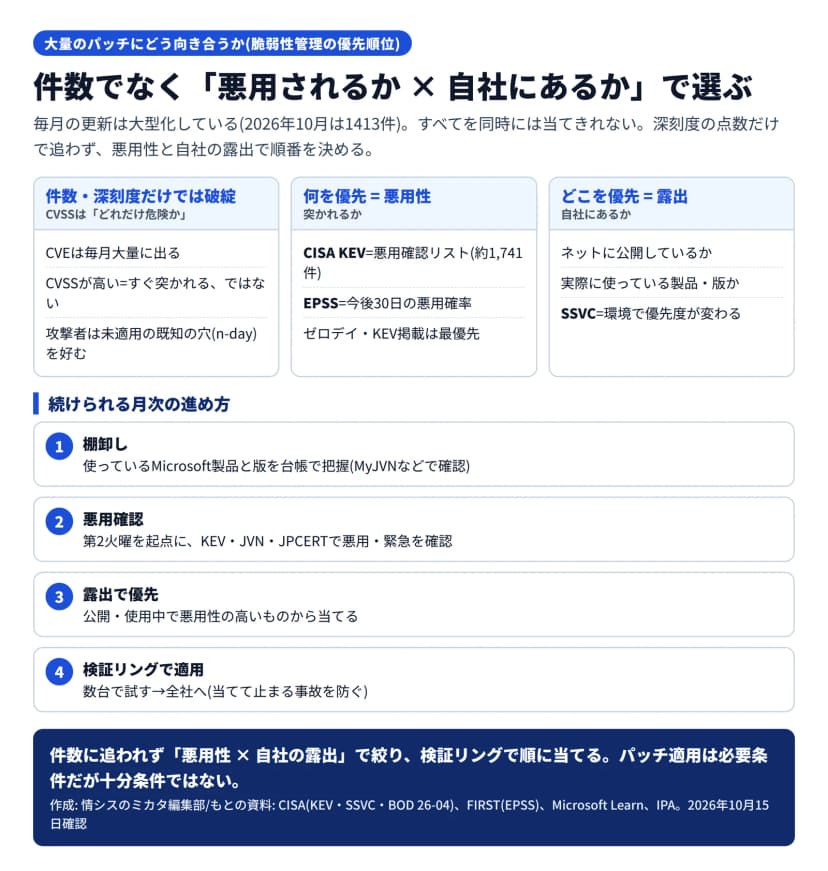 件数でなく「悪用性×自社の露出」で優先順位をつける考え方(編集部作成)作成: 編集部 / もとの資料: 情シスのミカタ編集部
毎月の更新を「当てきれない」のはなぜか
更新の件数は、月によっては数百から千件を超えます。すべてを即座に検証し、全端末へ一度に適用するのは、どの規模の会社でも現実的ではありません。そして攻撃者は、公表されたばかりの新しい穴(ゼロデイ)だけでなく、すでに修正が出ているのに適用されていない既知の穴(n-day)を好んで突きます。適用が遅れるほど、突かれる窓が長く開いたままになります。
この傾向は、調査でも裏づけられています。Verizonが公表している2025年の調査報告(DBIR)では、脆弱性の悪用が侵入の初期経路に占める割合は約20%で、前年から34%増えたとされています。これは、認証情報の悪用に次ぐ2番目に多い初期経路です。
国内でも同じ指摘があります。IPAの「情報セキュリティ10大脅威 2026」(組織編)では、「システムの脆弱性を悪用した攻撃」が組織向けの4位に挙げられています。解説では、侵入経路となった機器の調査で、最新のパッチが適用済みだったものが31件、未適用のパッチが残っていたものが40件あったと紹介し、「パッチ適用は必要条件だが十分条件ではない」と述べています。つまり、適用の遅れは実際の被害に直結し、かつ、パッチだけでは守りきれないということです。
件数や深刻度だけで追うと破綻する
多くの脆弱性情報には、深刻度を表すCVSSという点数がついています。ただしCVSSは「問題が起きたときにどれだけ危険か」を示す尺度であり、「実際に突かれるかどうか」とは別です。CVSSが高い脆弱性がすべて悪用されるわけではなく、逆に点数が中程度でも盛んに悪用される脆弱性があります。点数の高いものから機械的に当てていく進め方は、件数が多い月ほど破綻します。
そこで役立つのが、悪用の実態に基づく2つの指標です。
1つは、米国CISAが公開している「悪用が確認された脆弱性カタログ(KEV)」です。実際の攻撃での悪用が確認された脆弱性だけを集めた、権威ある一覧で、現在およそ1,741件が収録されています。CISAは、組織が脆弱性対応の優先順位を決める材料としてKEVを使うよう勧めています。無償で公開されており、日本の会社も参照できます。今回の10月更新で悪用が確認されたCVE-2026-96951も、公開の翌日にはKEVへ登録されました。
もう1つは、FIRSTが公開しているEPSS(Exploit Prediction Scoring System)です。これは「公表された脆弱性が、今後30日以内に実際に悪用される確率」を機械学習で推定し、毎日更新するものです。CVSSを置き換えるものではなく、「突かれやすさ」を補う指標として使います。
「悪用されるか × 自社にあるか」で絞る
優先順位は、悪用性だけでは決まりません。もう一つの軸が「自社に露出があるか」です。同じ脆弱性でも、インターネットに公開しているサーバーにあるのか、社内だけで使う端末にあるのか、そもそも自社がその製品・版を使っているのかで、緊急度は大きく変わります。
CISAは、この「環境によって優先度が変わる」考え方を、SSVCという判定モデルとして公開しています。悪用状況や自社での使われ方などを入力し、対応を「Act(すぐ対処)」「Attend(通常より早く対処)」「Track(通常の更新サイクルで対処)」などに振り分けます。同じ脆弱性でも、機器や使い方が違えば分類が変わる、という点がポイントです。
公的機関の運用自体も、この方向へ動いています。CISAは2026年6月、米国の連邦機関向けの指令を見直し、CVSSの点数で一律に期限を決める従来の方式から、リスクに基づいて優先度と期限を決める方式(BOD 26-04)へ切り替えました。最も緊急なもの(悪用され、ネットに公開され、自動化された攻撃が可能、など条件がそろうもの)には、数日という短い期限が設定されます。これは連邦機関向けの強制ですが、「件数やCVSSの高さではなく、悪用性と露出で優先する」という考え方は、どの会社にも応用できます。
検証リングで段階的に当てる
優先順位を決めたら、当て方にも順番をつけます。更新を一度に全端末へ当てると、まれに業務アプリや周辺機器との相性で不具合が出て、かえって業務が止まることがあります。かといって当てないのは危険です。
Microsoftは、この両方を避けるために「展開リング」という段階適用の考え方を公開しています。端末を複数のまとまり(リング)に分け、まず評価用の少数(Preview)、次に代表的な構成の一部(Limited)、最後に全社(Broad)へと、確認しながら広げていく方法です。
大がかりな仕組みがなくても、考え方は中小企業でも再現できます。第2火曜に更新が出たら、まず情シスや一部の検証用の数台に当てて数日様子を見て、問題がなければ全社へ広げる、という最小の2〜3段階です。悪用が確認された緊急の脆弱性は、この検証期間を短くしてでも早く広げる、と決めておきます。
影響する会社・しない会社
- 影響する: WindowsやMicrosoft製品を業務で使う、ほぼすべての会社です。毎月の更新の件数が多く、すべてを同時に当てきれない点は、規模を問わず共通します。
- 影響する: 社内に製品や版の棚卸しができていない会社です。何を使っているかが分からないと、悪用性と露出のどちらでも優先順位を判断できません。
- 影響しない: 特定の製品を使っていないから優先順位づけが不要になる、という条件はありません。考え方そのものは、OSやソフトの種類を問わず当てはまります。
情シスが続けられる月次の進め方
深掘りした考え方を、毎月続けられる手順に落とします。発表に必須の期限があるわけではなく、自社の体制に合わせて進めるための目安です。
- 使っている製品と版を棚卸しします。 IT資産台帳で、WindowsやMicrosoft製品の利用先と版を把握します。台帳がなければ、IPAが無償で公開しているMyJVNのような確認ツールも入口になります。何がどこにあるかが、すべての判断の土台です。
- 第2火曜を起点に、悪用の有無を確認します。 CISAのKEVに加え、日本語ではJVN(IPA・JPCERTが共同運営)やJPCERT/CCの注意喚起で、悪用や緊急の情報を確認します。KEVに日本語版はないため、国内ではJVNとJPCERTの注意喚起、IPAの情報を組み合わせて把握するのが実務的です。
- 悪用性と露出で、当てる順番を決めます。 悪用が確認されている、インターネットに公開している、実際に使っている、という条件が重なるものから優先します。CVSSの点数は、順番を決める材料の一つとして使い、それだけで決めません。
- 検証リングで段階的に当てます。 検証用の数台で試し、問題がなければ全社へ広げます。緊急のものは検証を短縮してでも早めます。適用後は、版と適用状況を台帳に記録します。
- パッチ以外の守りも合わせます。 IPAが指摘するとおり、パッチ適用は必要条件であって十分条件ではありません。アカウント管理やパスワード対策、公開範囲の見直しを同時に進めます。進め方の全体像は、IPAの「中小企業の情報セキュリティ対策ガイドライン」も参考になります。
毎月の件数に追われると、かえって手が止まります。「悪用されるか × 自社にあるか」で絞り、検証リングで順に当てる。この型を決めておくことが、限られた人数で大量の更新に向き合う近道です。