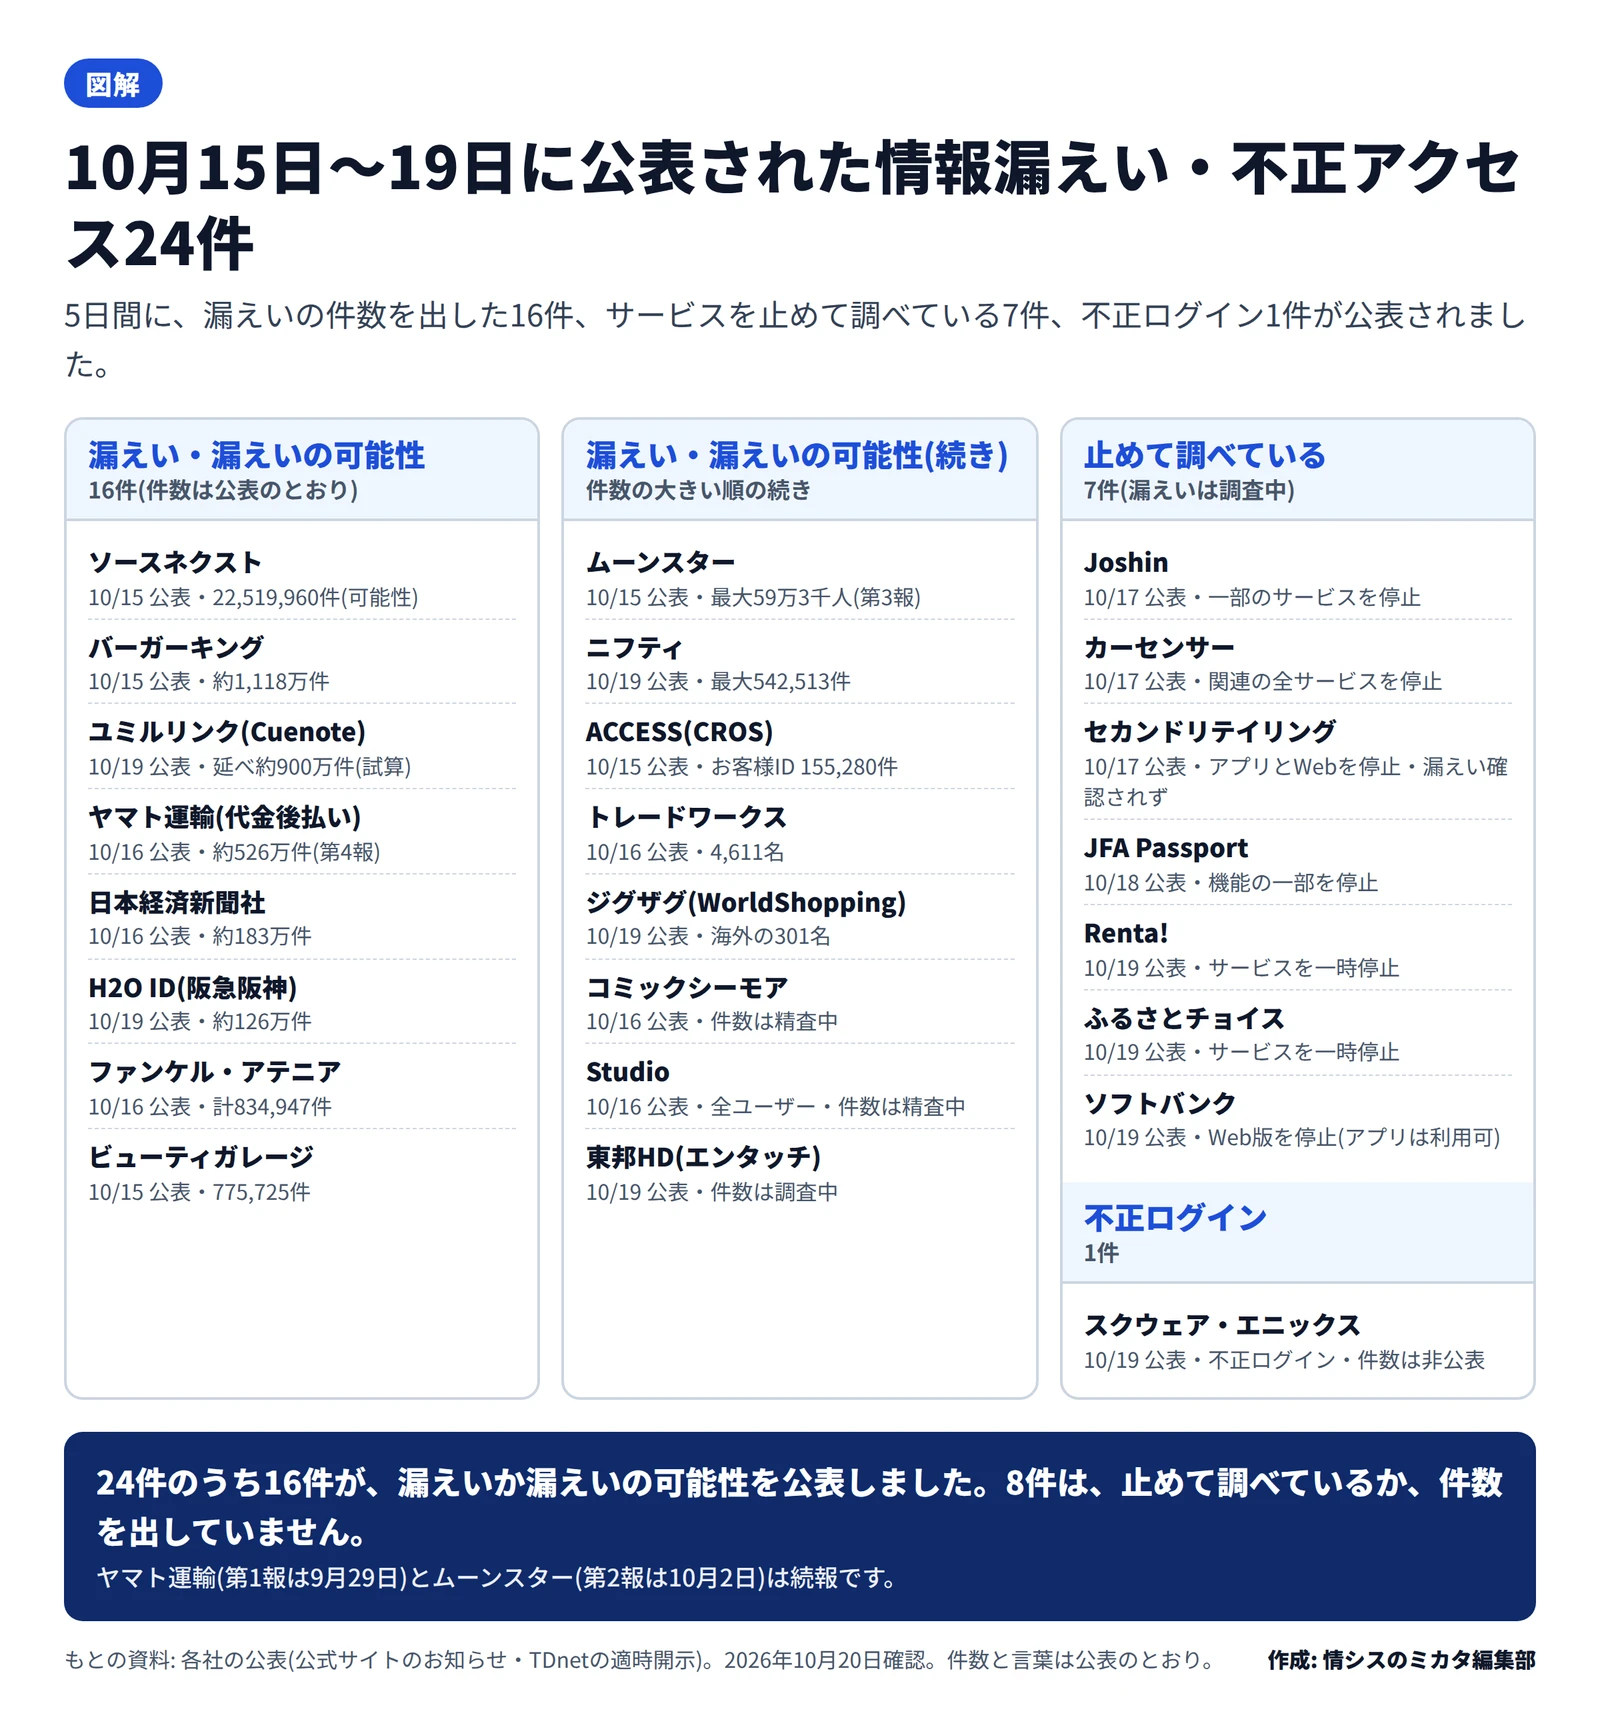
2026年10月15日から19日の5日間に、国内で情報漏えい・不正アクセス・サービス停止の公表が24件続きました。件数を出した漏えいが16件、サービスを止めて調べている件が7件、不正ログインが1件です。各社の公式の発表を確かめ直し、件数、原因として公表された言葉、気づいてから公表までの日数を図にまとめました。
9月末から10月14日までの分は、情報漏えい・不正アクセス12件を図解 9月末〜10月6日の件数・原因・公表日数などにまとめています。
24件の一覧 件数と状況は公表のとおり
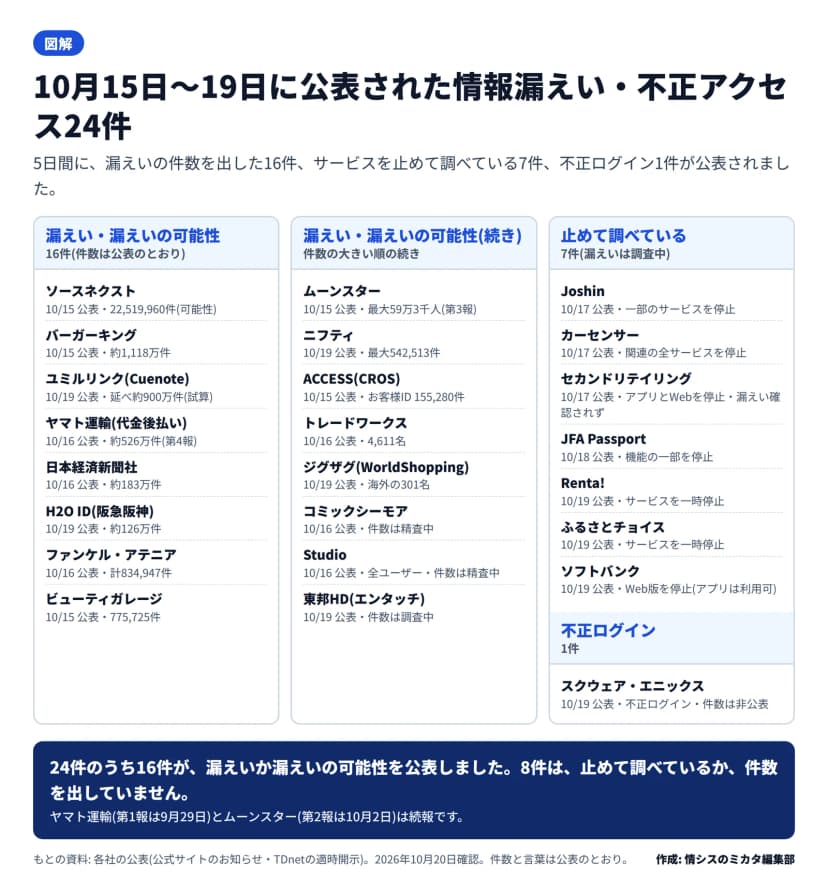 10月15日〜19日に公表された24件の一覧(編集部作成)作成: 編集部 / もとの資料: 各社の公表を編集部が整理
| 公表日 |
会社・サービス |
件数(公表のとおり) |
原因として公表された言葉 |
| 10月15日 |
ソースネクスト |
22,519,960件(流出した可能性) |
会員情報取得APIを不正に利用 |
| 10月15日 |
ビーケー・ジャパン(バーガーキング公式アプリ) |
約1,118万件 |
第三者による不正アクセス。経緯と詳しい原因は調査中 |
| 10月15日 |
ビューティガレージ |
775,725件 |
第三者からの不正アクセス。経緯は原因究明中 |
| 10月15日 |
ムーンスター(第3報) |
最大59万3千人 |
システムサーバーへの不正なログインと情報取得の可能性 |
| 10月15日 |
ACCESS(子会社のCROS) |
お客様ID 155,280件、カード1,305件 |
取引先の1社だけに提供していたBIツールが起点 |
| 10月16日 |
ヤマト運輸(第4報・代金後払い) |
約526万件 |
第三者による不正アクセス |
| 10月16日 |
日本経済新聞社 |
約183万件(うち個人情報約15万件) |
クラウドにアクセスする認証情報が何らかの手段で窃取 |
| 10月16日 |
ファンケル・アテニア |
計834,947件 |
原因の機能を特定して停止。攻撃の詳細は開示を控える |
| 10月16日 |
トレードワークス |
4,611名(可能性) |
システムの一部の管理機能の設定の不備を悪用 |
| 10月16日 |
コミックシーモア |
精査中 |
侵入経路と攻撃手法を特定(中身は非公表) |
| 10月16日 |
Studio |
全ユーザー(件数は精査中) |
一部の機能の脆弱性を悪用 |
| 10月19日 |
ユミルリンク(Cuenote) |
延べ約900万件(試算) |
プログラムの脆弱性。サポート担当者の認証情報を取得 |
| 10月19日 |
H2O ID(阪急阪神百貨店ほか) |
約126万件 |
予約サイトを経由して顧客管理システムへ |
| 10月19日 |
ニフティ |
最大542,513件 |
回線申込・受付管理システム(管理用ツール)への不正アクセス |
| 10月19日 |
ジグザグ(WorldShopping) |
海外の301名 |
メール配信システムと入力フォームの不備 |
| 10月19日 |
東邦ホールディングス(子会社エンタッチ) |
調査中 |
ランサムウェア攻撃を行う第三者による不正アクセス |
| 10月17日 |
Joshin |
調査中 |
ネットワークへの不正アクセス。一部のサービスを停止 |
| 10月17日 |
リクルート(カーセンサー) |
調査中 |
外部からの不審なアクセス。関連の全サービスを停止 |
| 10月17日 |
セカンドリテイリング(ゲオ・セカンドストリート) |
漏えいは確認されず(第2報) |
社内システムへの不正アクセス。アプリとWebを停止 |
| 10月18日 |
日本サッカー協会(JFA Passport) |
調査中 |
第三者による不正アクセス。機能の一部を停止 |
| 10月19日 |
パピレス(Renta!) |
調査中 |
外部からの不正なアクセスの可能性。サービスを一時停止 |
| 10月19日 |
トラストバンク(ふるさとチョイス) |
調査中 |
不正アクセスの疑いがある事象。サービスを一時停止 |
| 10月19日 |
ソフトバンク(My SoftBankほか) |
記載なし |
不正アクセスの試み。ウェブ版を停止(アプリは利用可) |
| 10月19日 |
スクウェア・エニックス |
非公表 |
他社で流出したとみられるIDとパスワードによる不正ログイン |
ヤマト運輸(第1報は9月29日)とムーンスター(第2報は10月2日)は、この期間に続報で件数を出した件です。
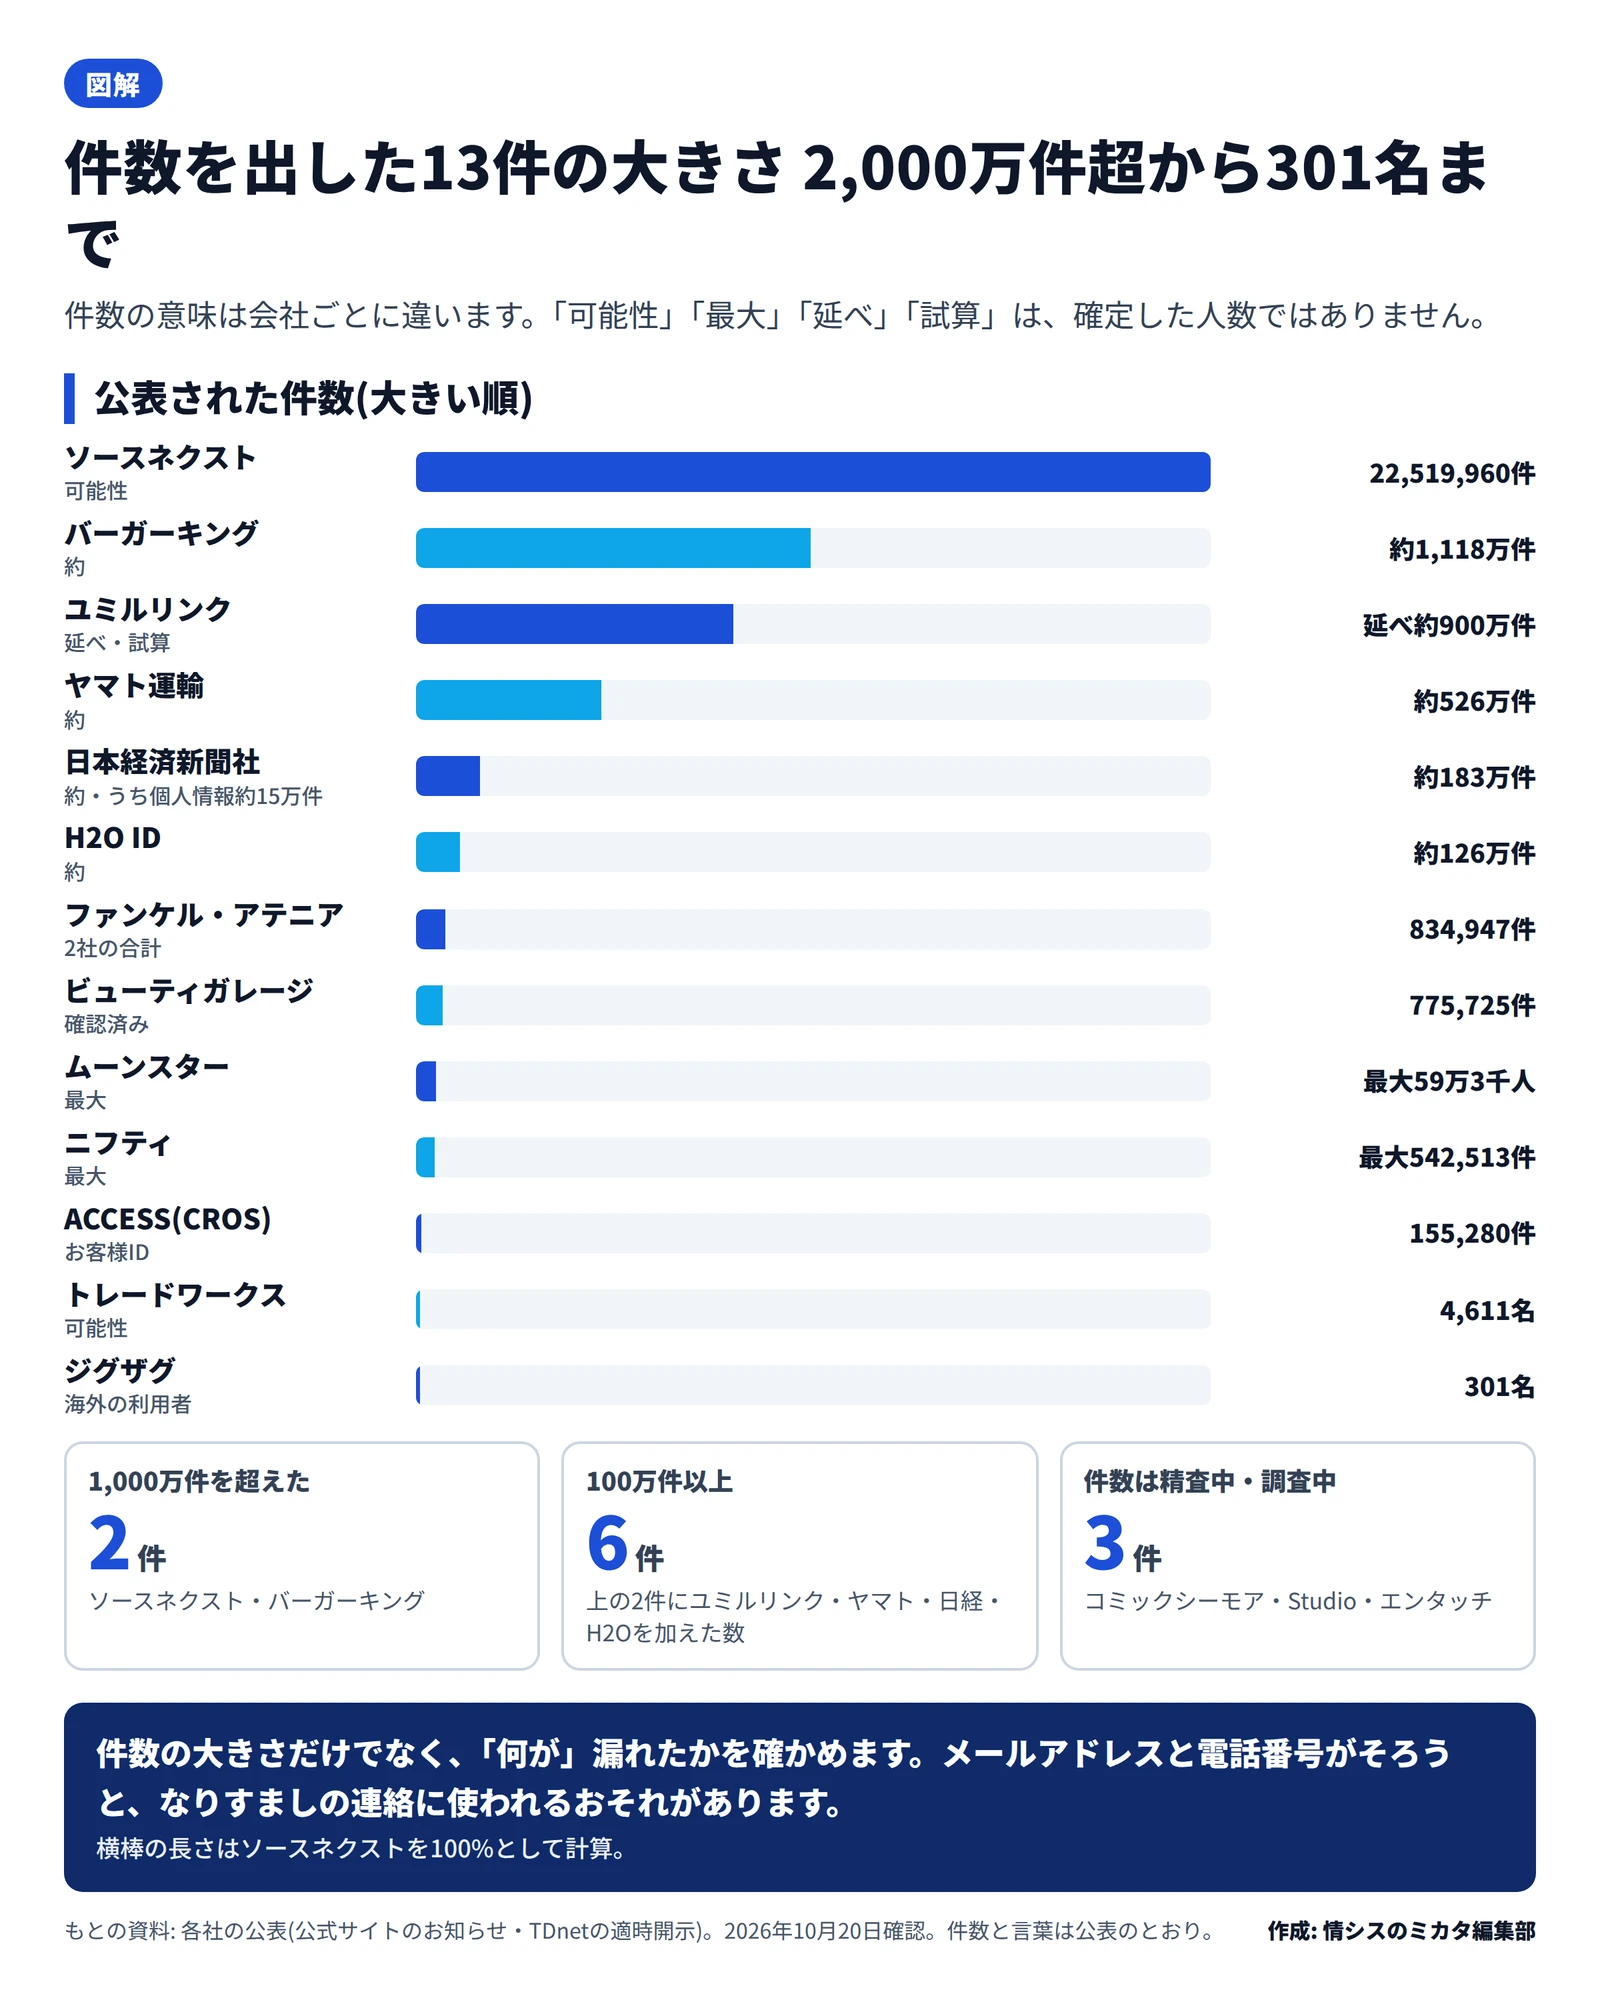
件数の大きさ 2,000万件超から301名まで
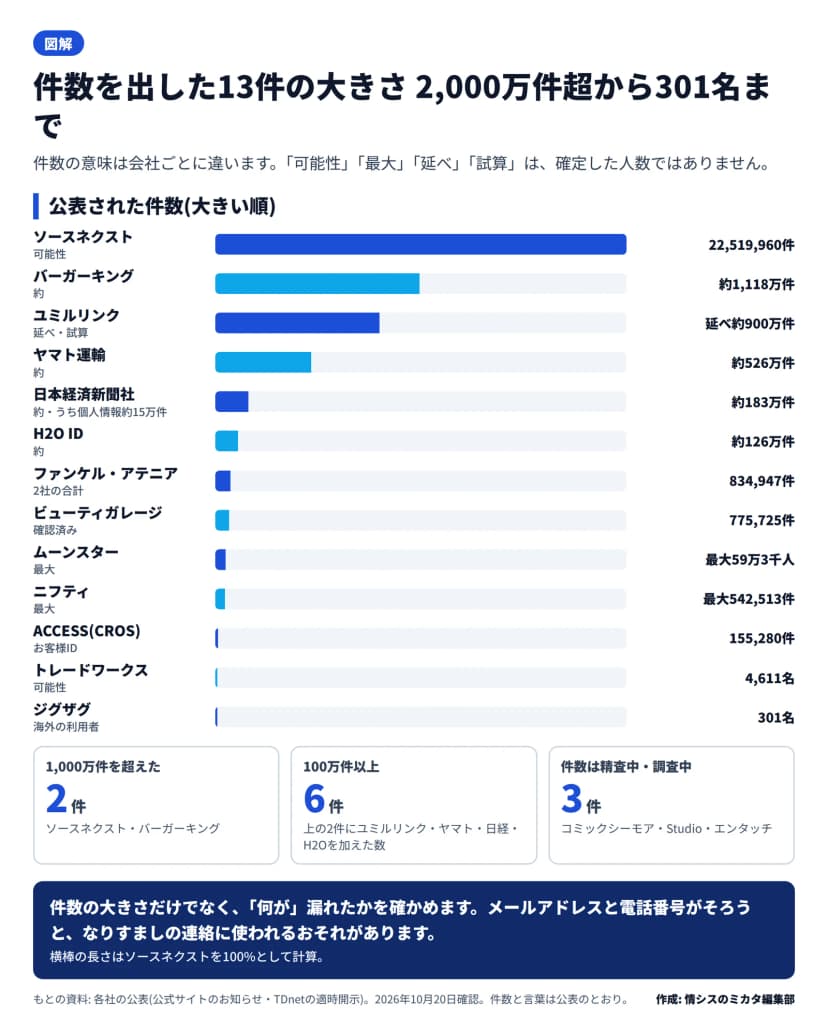 件数を出した13件の大きさ(編集部作成)作成: 編集部 / もとの資料: 各社の公表を編集部が整理
| 会社・サービス |
件数 |
件数の意味 |
| ソースネクスト |
22,519,960件 |
流出した可能性 |
| ビーケー・ジャパン |
約1,118万件 |
漏えい |
| ユミルリンク |
延べ約900万件 |
出力されたとの試算 |
| ヤマト運輸 |
約526万件 |
持ち出された(ほかに届け先約5万件、加盟店約4,100件) |
| 日本経済新聞社 |
約183万件 |
漏洩(うち個人情報約15万件) |
| H2O ID |
約126万件 |
漏えい(ほぼ全ての会員) |
| ファンケル・アテニア |
834,947件 |
漏えい(393,785件と441,162件の合計) |
| ビューティガレージ |
775,725件 |
確認されている漏洩 |
| ムーンスター |
最大59万3千人 |
漏洩の可能性 |
| ニフティ |
最大542,513件 |
漏えいの可能性 |
| ACCESS(CROS) |
155,280件 |
漏洩が確認されたお客様ID |
| トレードワークス |
4,611名 |
漏洩した可能性 |
| ジグザグ |
301名 |
漏えい |
1,000万件を超えたのは2件、100万件以上は6件です。件数は「可能性」「最大」「延べ」「試算」など意味が違い、同じ人が重ねて数えられていることもあります。件数の大きさよりも、漏れた項目が大事です。メールアドレスと電話番号、生年月日がそろうと、なりすましの連絡に使われるおそれがあります。
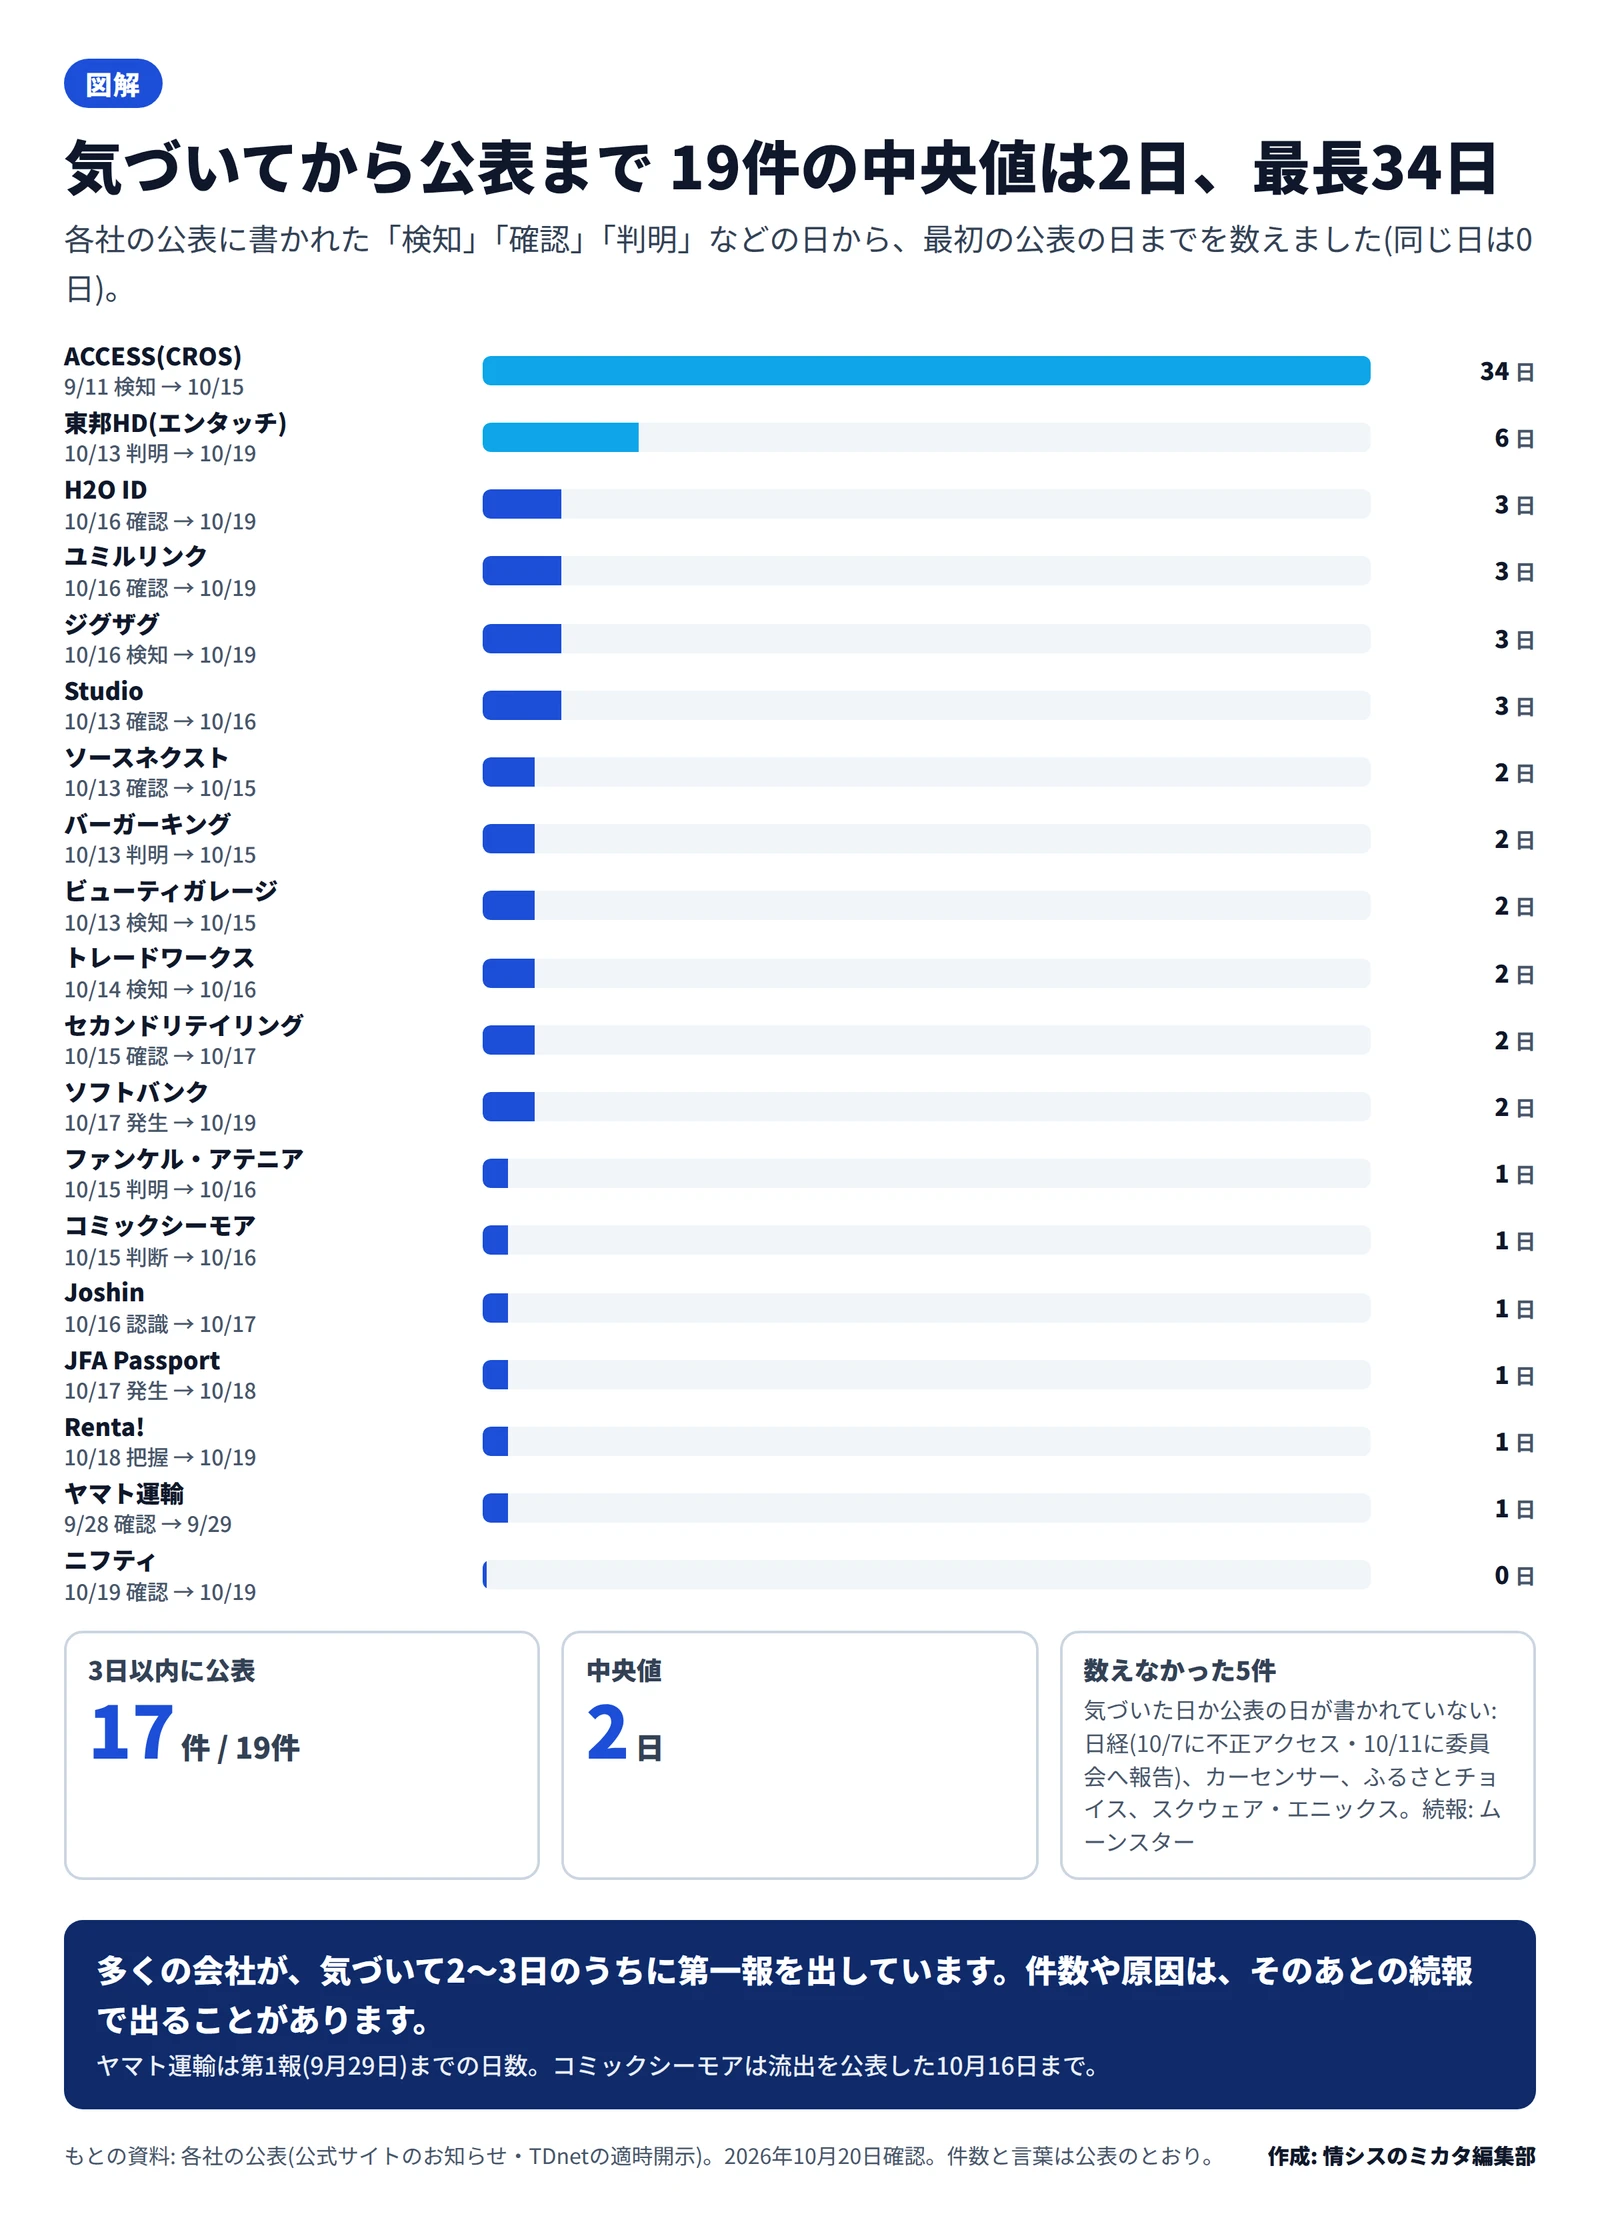
気づいてから公表まで 中央値は2日、最長34日
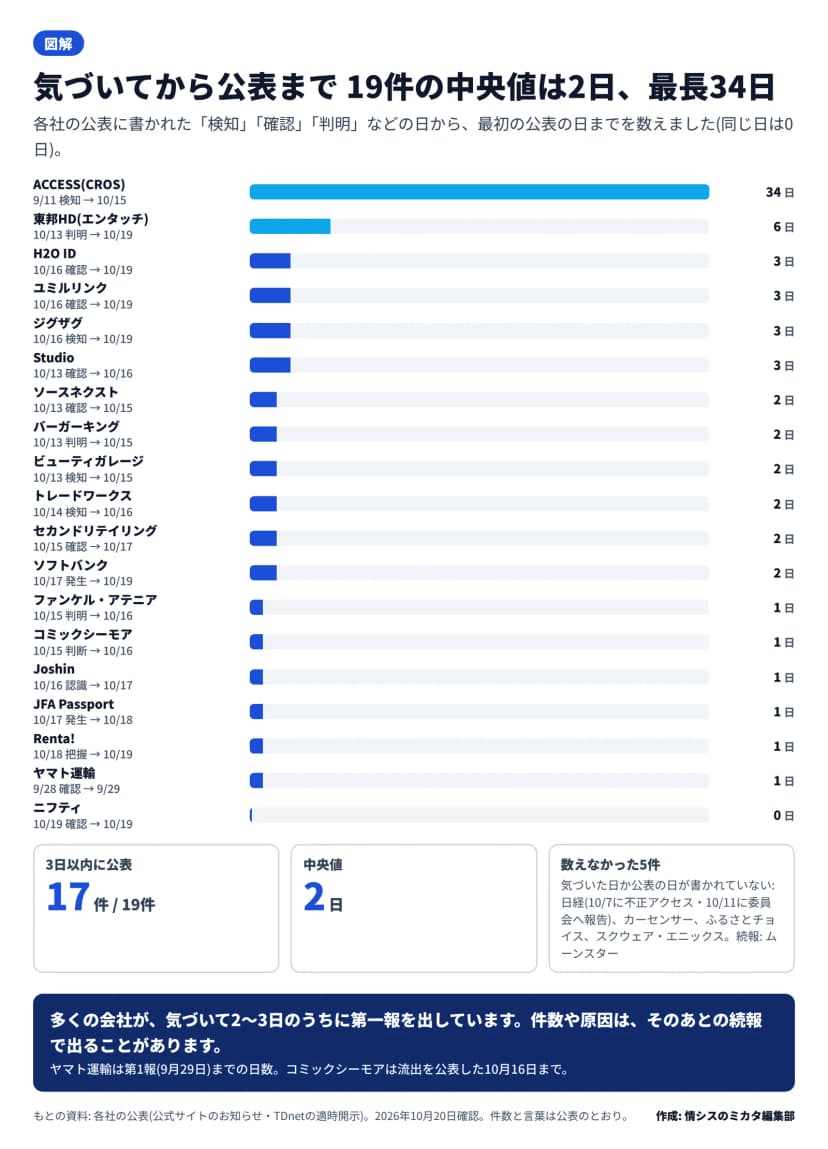 気づいてから最初の公表までの日数(編集部作成)作成: 編集部 / もとの資料: 各社の公表を編集部が整理
| 会社・サービス |
気づいた日(公表の言葉) |
最初の公表 |
日数 |
| ACCESS(CROS) |
9月11日 検知 |
10月15日 |
34日 |
| 東邦HD(エンタッチ) |
10月13日 発覚 |
10月19日 |
6日 |
| H2O ID |
10月16日 確認 |
10月19日 |
3日 |
| ユミルリンク |
10月16日 確認 |
10月19日 |
3日 |
| ジグザグ |
10月16日 検知 |
10月19日 |
3日 |
| Studio |
10月13日 確認 |
10月16日 |
3日 |
| ソースネクスト |
10月13日 確認 |
10月15日 |
2日 |
| ビーケー・ジャパン |
10月13日 判明 |
10月15日 |
2日 |
| ビューティガレージ |
10月13日 検知 |
10月15日 |
2日 |
| トレードワークス |
10月14日 検知 |
10月16日 |
2日 |
| セカンドリテイリング |
10月15日 確認 |
10月17日 |
2日 |
| ソフトバンク |
10月17日 発生 |
10月19日 |
2日 |
| ファンケル・アテニア |
10月15日 判明 |
10月16日 |
1日 |
| コミックシーモア |
10月15日 判断 |
10月16日(流出の公表) |
1日 |
| Joshin |
10月16日 認識 |
10月17日 |
1日 |
| JFA Passport |
10月17日 発生 |
10月18日 |
1日 |
| Renta! |
10月18日 把握 |
10月19日 |
1日 |
| ヤマト運輸 |
9月28日 確認 |
9月29日(第1報) |
1日 |
| ニフティ |
10月19日 確認 |
10月19日 |
0日 |
気づいた日と公表の日が分かる19件のうち、17件が3日以内に最初の公表を出しています。中央値は2日です。日経(10月7日に不正アクセス、11日に個人情報保護委員会へ報告)、カーセンサー、ふるさとチョイス、スクウェア・エニックスは、どちらかの日が書かれておらず数えていません。ムーンスターは3月に不正アクセスを公表し、10月2日の第2報で漏えいの可能性を知らせた続報です。
原因として公表された言葉 周辺の仕組みと認証情報
原因の中身を書いた件を並べると、共通する形が見えてきます。
| 形 |
当てはまる件(公表の言葉) |
| 周辺のツールやサイトが入口 |
ACCESS(BIツール)、H2O ID(予約サイト)、ニフティ(管理用ツール) |
| 認証情報の窃取・悪用 |
日経(クラウドの認証情報)、ユミルリンク(サポート担当者の認証情報)、ジグザグ(攻撃者が使った認証情報を無効化) |
| 脆弱性・設定の不備 |
Studio(機能の脆弱性)、トレードワークス(管理機能の設定の不備)、ユミルリンク(プログラムの脆弱性)、ジグザグ(フォームなどの不備) |
| APIの不正利用 |
ソースネクスト(会員情報取得API) |
| ランサムウェア |
東邦HD(エンタッチ) |
| 使い回しのパスワード |
スクウェア・エニックス |
止めて調べている7件は、漏えいの有無をまだ書いていません。セカンドリテイリングは10月19日の第2報で、漏えいは確認されなかったとしました。止める判断と、「漏れていない」と言える記録の残し方は、どの会社にも関わる点です。
1件ずつの記事
今日からできること
- 社員に注意の呼びかけを出します。 24件のサービスの名前を並べ、心当たりのある人に、パスワードの変更と、各社を名乗るメール・SMS・電話への注意を求めます。会社のメールアドレスで登録している人には、偽のメールが会社に届くおそれがあることも伝えます。
- 自社が委託している先が無いかを確かめます。 メール配信(ユミルリンク)、決済の後払い(ヤマト運輸)、越境EC(ACCESS・ジグザグ)、Web制作(Studio)のように、会社が預けたデータが含まれる件があります。契約の台帳でサービス名を探します。
- 自社の周辺のサイトと管理用ツールを点検します。 予約、応募、BIツール、社内の登録画面など、中心の顧客管理システムに届く小さな仕組みが入口になった件が続いています。外から届くか、認証と権限が足りているかを確かめます。
- クラウドとSaaSの認証情報を見直します。 開発用のクラウド、サポート担当者の権限、APIのキーなど、1つの認証情報で大量のデータに届く所が無いか。多要素認証と、使っていない鍵の失効を進めます。
- 止める判断の手順を決めておきます。 7件が、漏えいの確認の前にサービスを止めました。誰が止める判断をするか、利用者への知らせ方、「漏れていない」と言える記録の残し方を決めておきます。
2026年10月20日時点の内容です。件数と言葉は各社の公表のとおりで、続報で変わることがあります。