9月の終わりから10月の初めに、会員アプリや予約サイトへの不正アクセスの公表が続きました。2026年9月28日から10月6日に当事者が公表した12件を、公表文で確かめ直して並べます。件数、原因、漏れた項目、公表までの日数を見比べ、自社で確かめることにつなげます。
12件の一覧 件数と原因は公表のとおり
当サイトと姉妹サイト「西のITメディア」が記事にした件から選びました。この期間に起きた事故のすべてではありません。件数の単位(件・人・アカウント)と原因の言葉は、各社の公表のとおりです(2026年10月7日確認)。
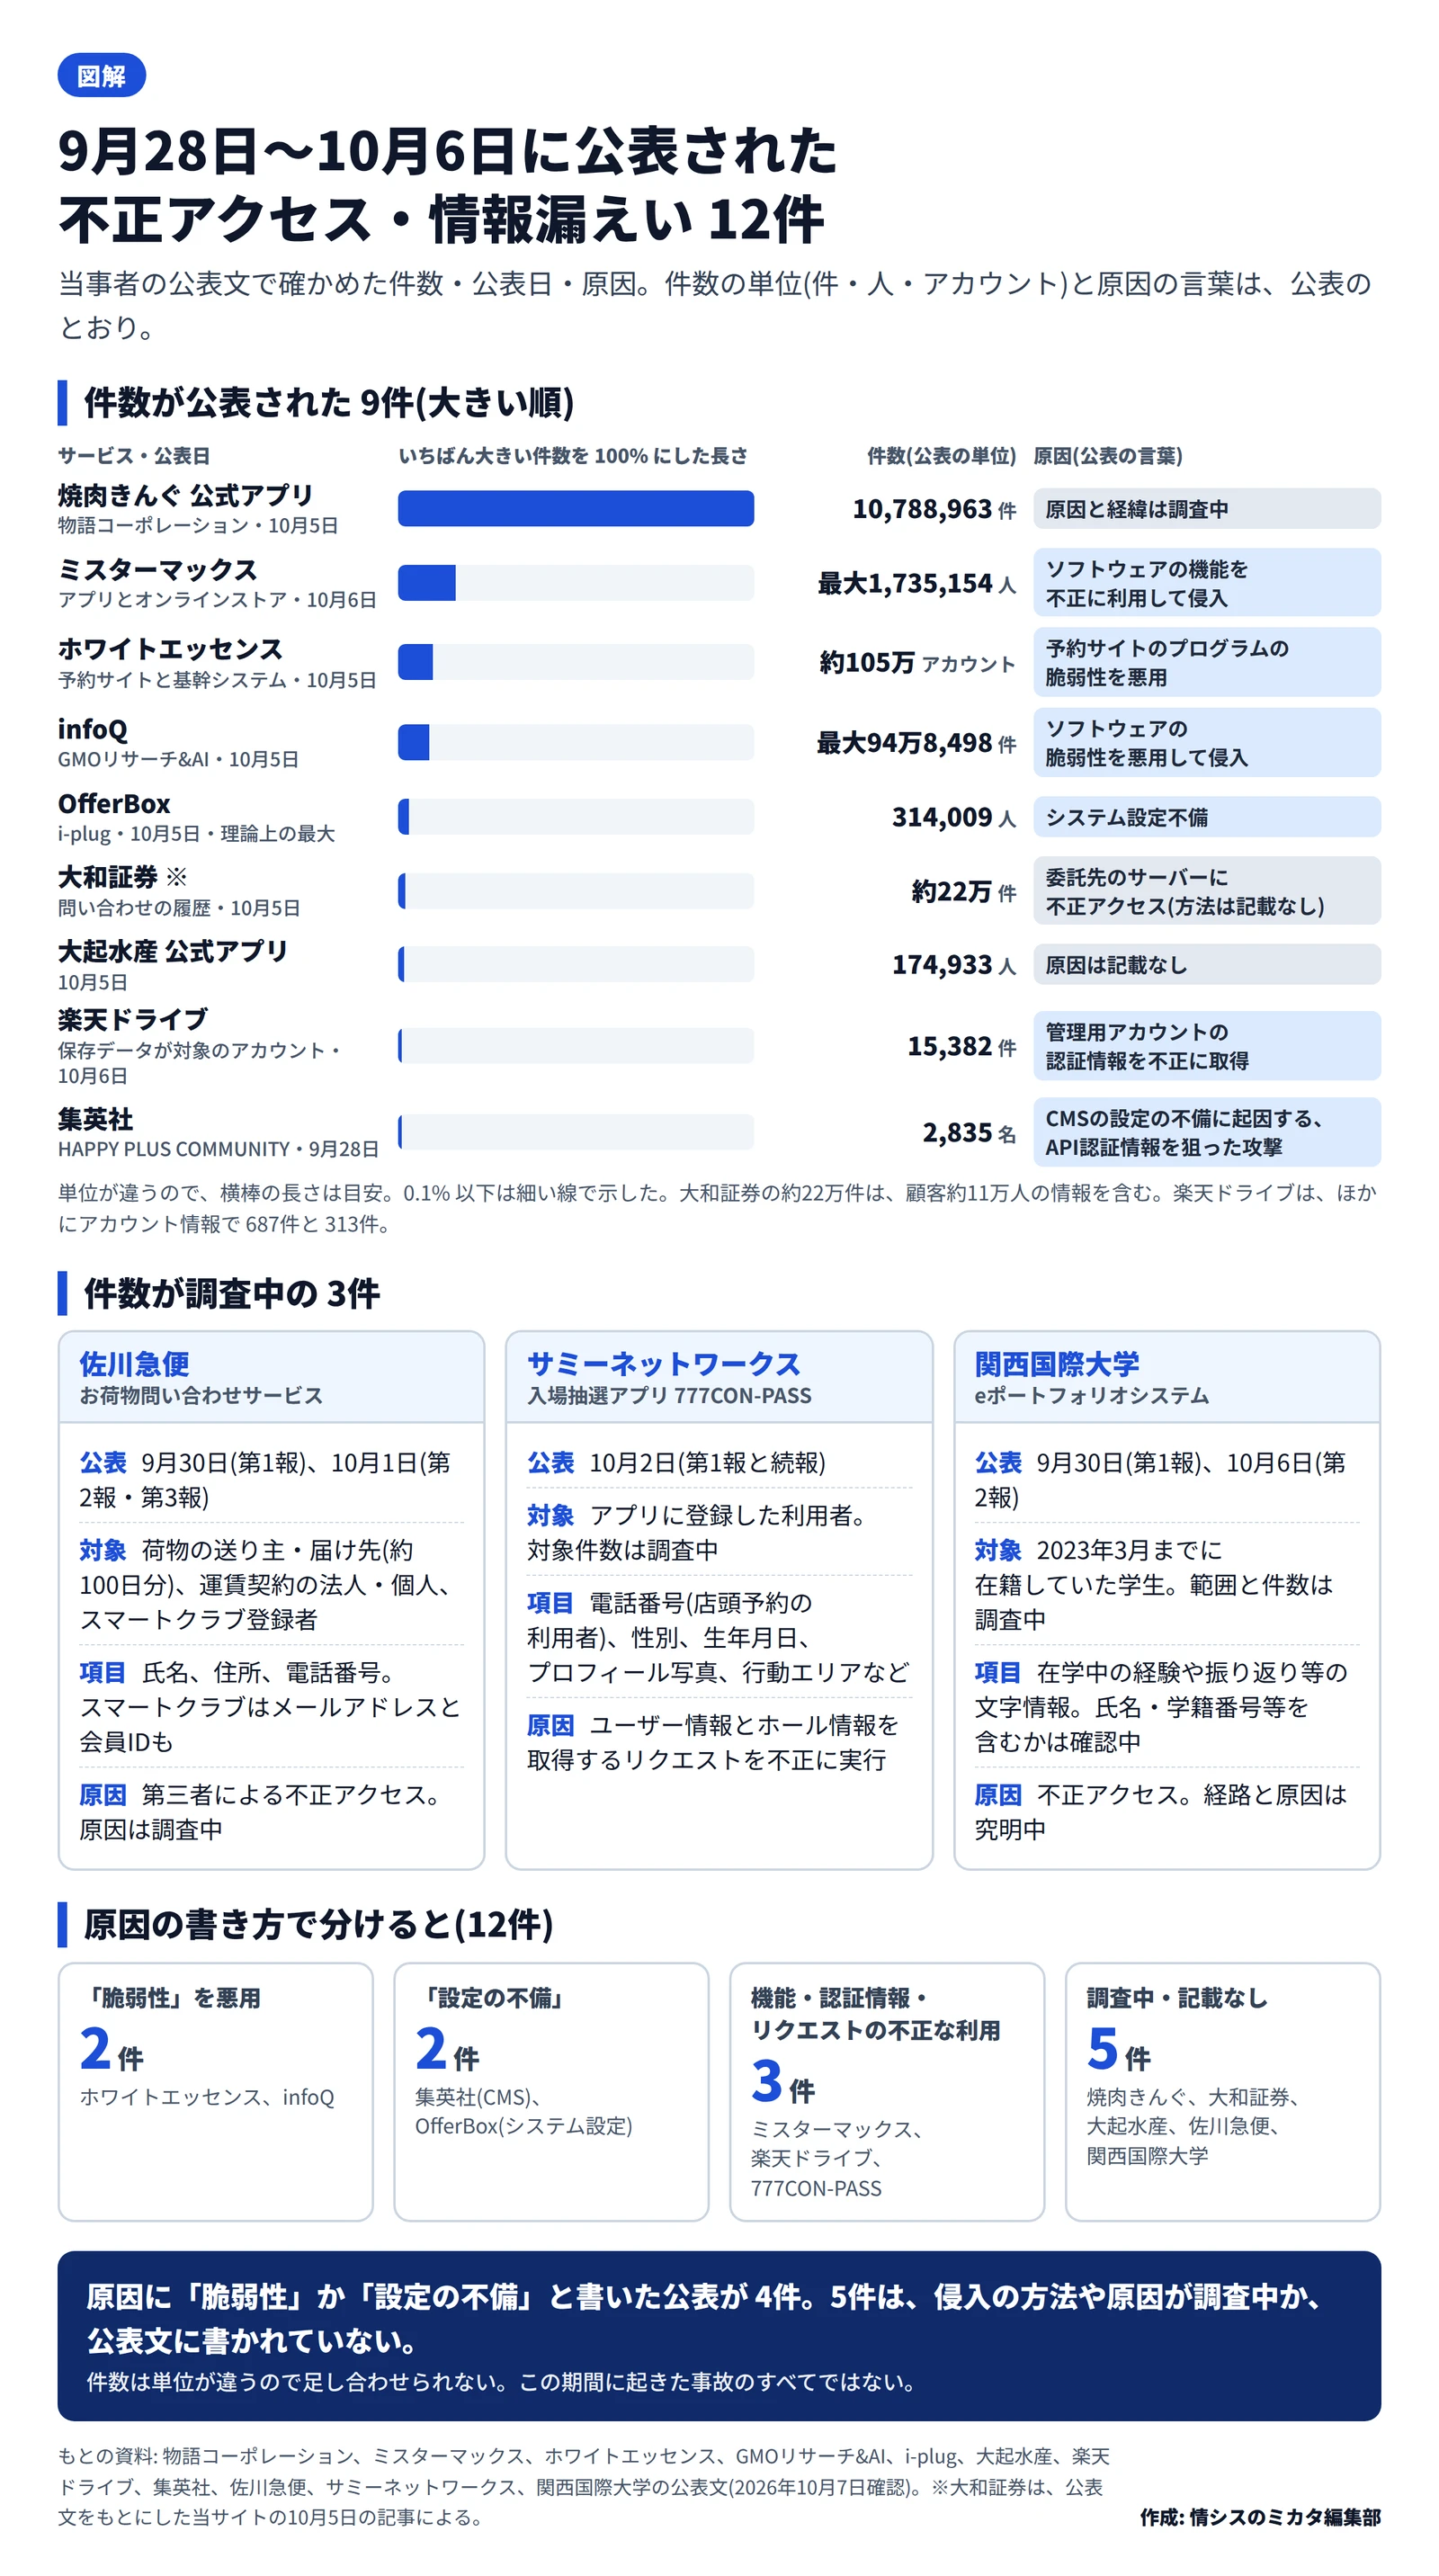
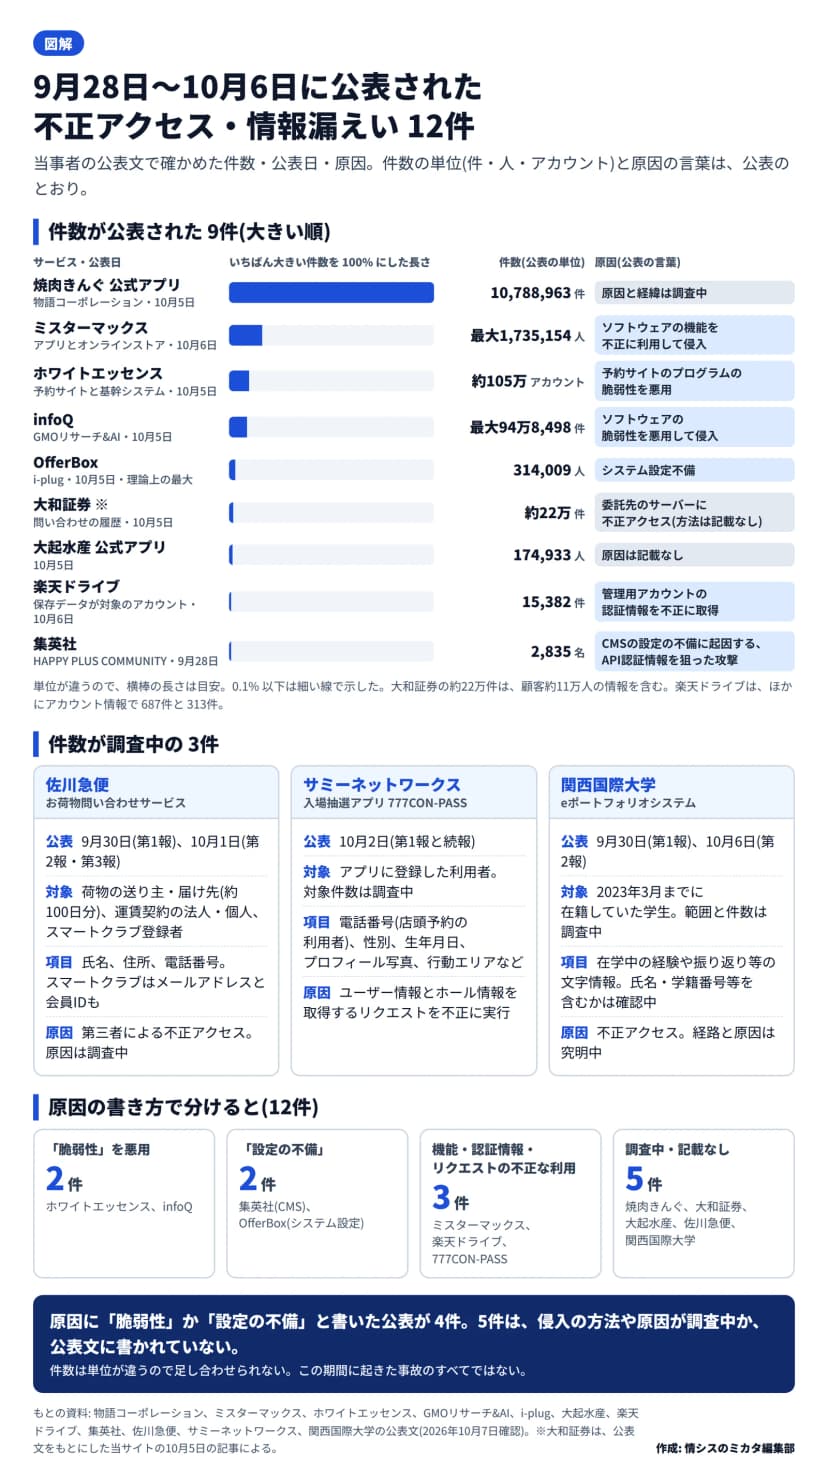 9月28日〜10月6日に公表された12件の件数・公表日・原因(公表のとおり)作成: 編集部 / もとの資料: 各社・大学の公表文(この記事の「出典・参考」の一覧)
| 公表日 |
会社・サービス |
件数 |
原因(公表の言葉) |
| 10月5日 |
物語コーポレーション「焼肉きんぐ」公式アプリ |
10,788,963件 |
第三者による不正アクセス。原因と経緯は調査中 |
| 10月6日 |
ミスターマックス(アプリとオンラインストア) |
最大1,735,154人 |
「本サービスを構成するソフトウェアの機能を不正に利用してサーバーに侵入」 |
| 10月5日 |
ホワイトエッセンス |
約105万アカウント |
「予約サイトのプログラムに存在した脆弱性を悪用され」、基幹システムに及んだ |
| 10月5日 |
GMOリサーチ&AI「infoQ」 |
最大94万8,498件 |
「当社サイトで使用していたソフトウェアの脆弱性を悪用して侵入」 |
| 10月5日 |
i-plug「OfferBox」 |
理論上の最大314,009人 |
「システム設定不備」 |
| 10月5日 |
大和証券 |
約22万件(顧客約11万人の情報を含む) |
委託先のサーバーへの不正アクセス。侵入の方法は記載なし |
| 10月5日 |
大起水産 公式アプリ |
174,933人 |
第三者による不正アクセス。原因は記載なし |
| 10月6日 |
楽天ドライブ |
15,382件(保存データの対象アカウント数)。ほかに687件と313件 |
「一部システムの管理用アカウントの認証情報を不正に取得」 |
| 9月28日 |
集英社「HAPPY PLUS COMMUNITY」 |
2,835名 |
「CMSの設定の不備に起因するAPI認証情報を狙った攻撃」 |
| 9月30日、10月1日 |
佐川急便「お荷物問い合わせサービス」 |
調査中 |
第三者による不正アクセス。原因は調査中 |
| 10月2日 |
サミーネットワークス「777CON-PASS」 |
調査中 |
「ユーザー情報およびホール情報を取得するリクエストを不正に実行」 |
| 9月30日、10月6日 |
関西国際大学 |
調査中 |
eポートフォリオシステムへの不正アクセス。経路と原因は究明中 |
原因の書き方で分けると、「脆弱性」が2件、「設定の不備」が2件です。機能、認証情報、リクエストの不正な利用を挙げたものが3件あります。残る5件は、侵入の方法や原因が調査中か、公表文に書かれていません。
単位が違うので、件数は足し合わせられません。大和証券の数字は、公表文をもとにした当サイトの10月5日の記事によります。
漏れた項目 名前とメールアドレスの両方は9件
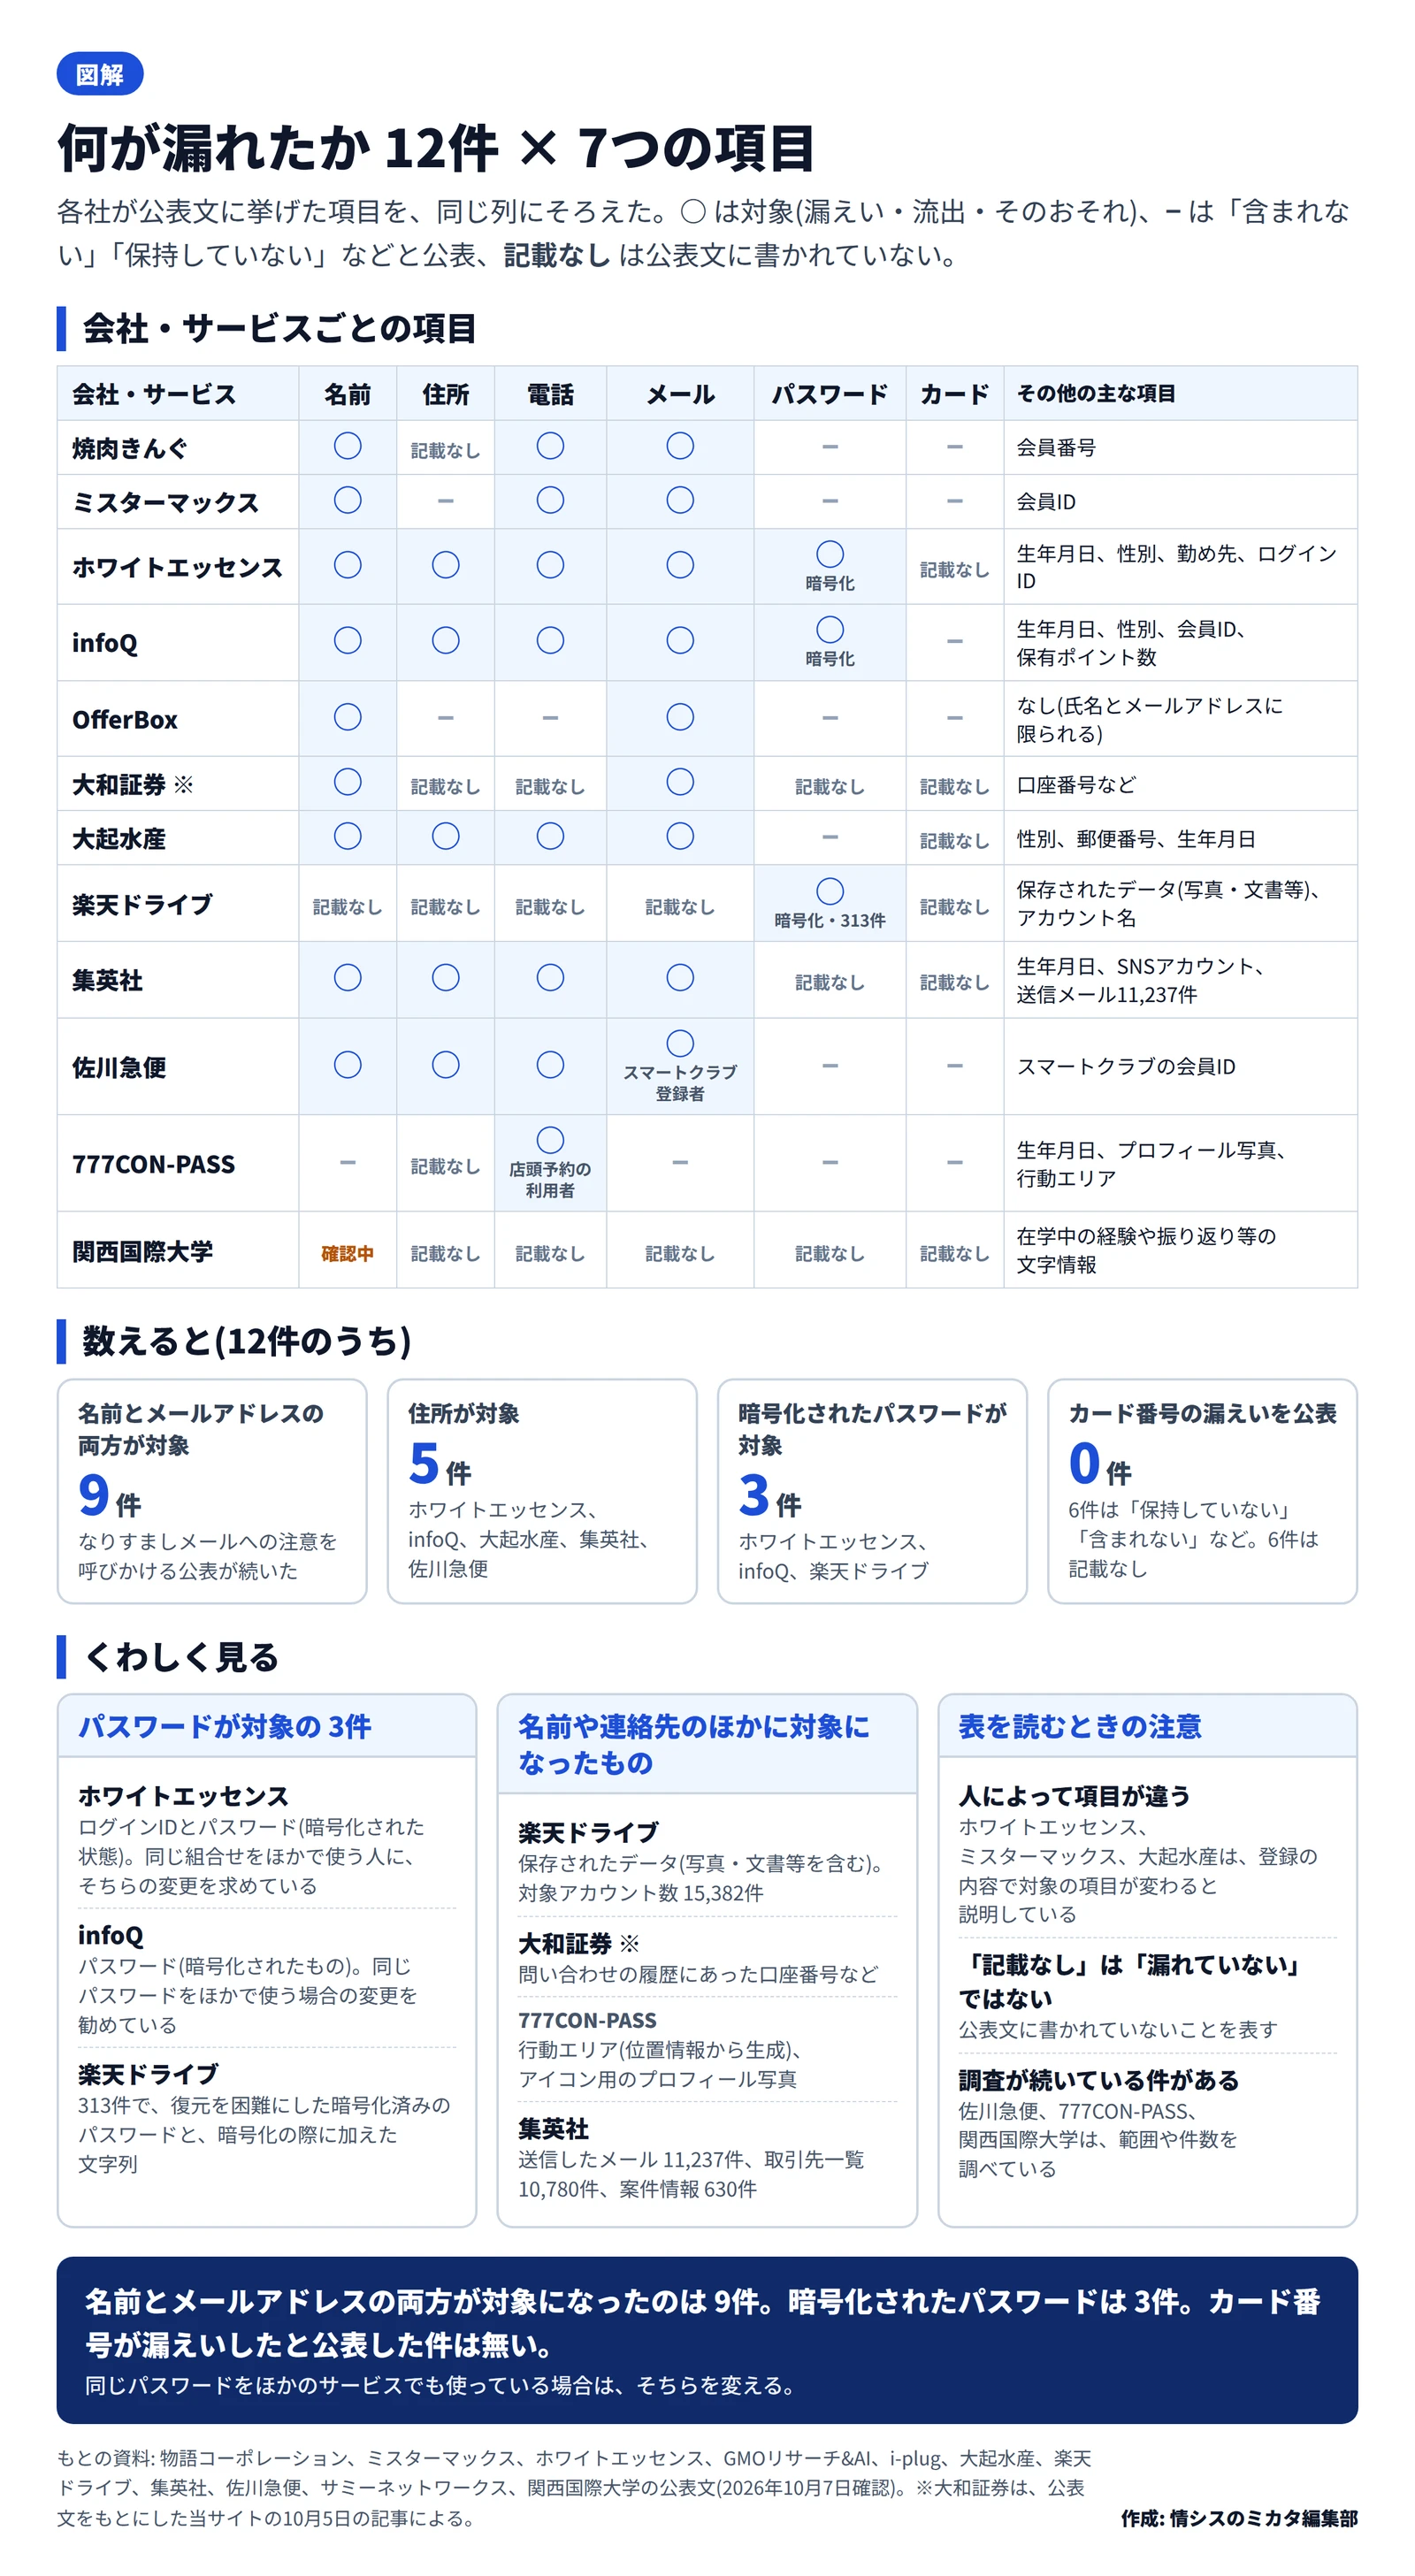
各社が挙げた項目を、7つの列にそろえました。○は対象、−は「含まれない」「保持していない」などと公表、「記載なし」は公表文に書かれていないことを表します。
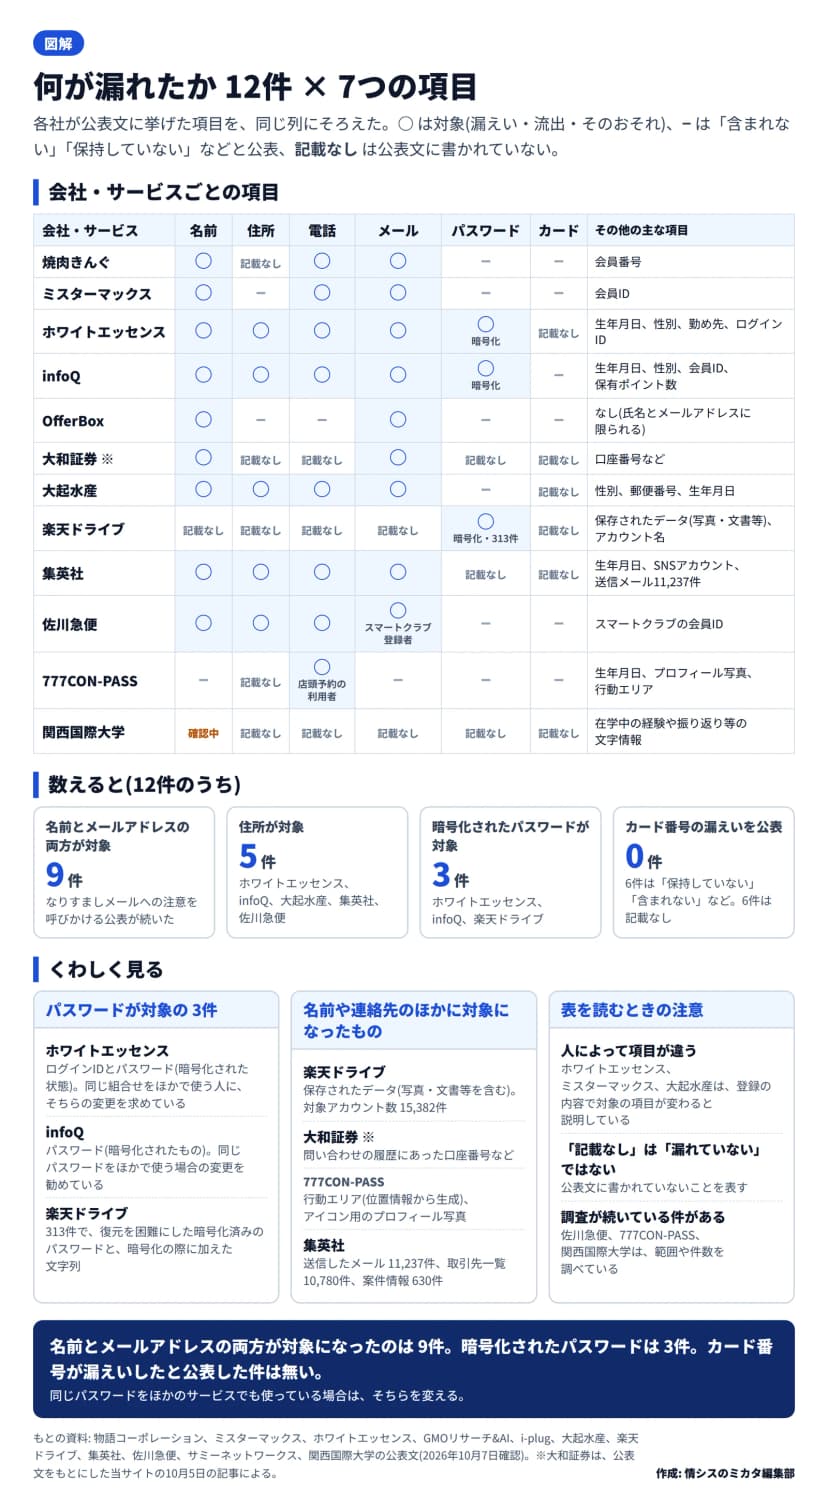 12件の漏れた項目を、名前・住所・電話・メール・パスワード・カードでそろえた表作成: 編集部 / もとの資料: 各社・大学の公表文(この記事の「出典・参考」の一覧)
| 会社・サービス |
名前 |
住所 |
電話 |
メール |
パスワード |
カード |
その他の主な項目 |
| 焼肉きんぐ |
○ |
記載なし |
○ |
○ |
− |
− |
会員番号 |
| ミスターマックス |
○ |
− |
○ |
○ |
− |
− |
会員ID |
| ホワイトエッセンス |
○ |
○ |
○ |
○ |
○(暗号化) |
記載なし |
生年月日、性別、勤め先、ログインID |
| infoQ |
○ |
○ |
○ |
○ |
○(暗号化) |
− |
生年月日、性別、会員ID、保有ポイント数 |
| OfferBox |
○ |
− |
− |
○ |
− |
− |
なし(氏名とメールアドレスに限られる) |
| 大和証券 |
○ |
記載なし |
記載なし |
○ |
記載なし |
記載なし |
口座番号など |
| 大起水産 |
○ |
○ |
○ |
○ |
− |
記載なし |
性別、郵便番号、生年月日 |
| 楽天ドライブ |
記載なし |
記載なし |
記載なし |
記載なし |
○(暗号化、313件) |
記載なし |
保存されたデータ(写真・文書等)、アカウント名 |
| 集英社 |
○ |
○ |
○ |
○ |
記載なし |
記載なし |
生年月日、SNSアカウント、送信メール11,237件 |
| 佐川急便 |
○ |
○ |
○ |
○(スマートクラブ登録者) |
− |
− |
スマートクラブの会員ID |
| 777CON-PASS |
− |
記載なし |
○(店頭予約の利用者) |
− |
− |
− |
生年月日、プロフィール写真、行動エリア |
| 関西国際大学 |
確認中 |
記載なし |
記載なし |
記載なし |
記載なし |
記載なし |
在学中の経験や振り返り等の文字情報 |
名前とメールアドレスの両方が対象になったのは9件です。物語コーポレーションとミスターマックスは、なりすましメールやフィッシングへの注意を呼びかけています。
暗号化されたパスワードが対象に入ったのは3件です。ホワイトエッセンスとGMOリサーチ&AIは、同じパスワードをほかのサービスで使っている人に、そちらの変更を呼びかけています。カード番号が漏えいしたと公表した件はありません。
気づいてから公表まで 最短1日、最長61日
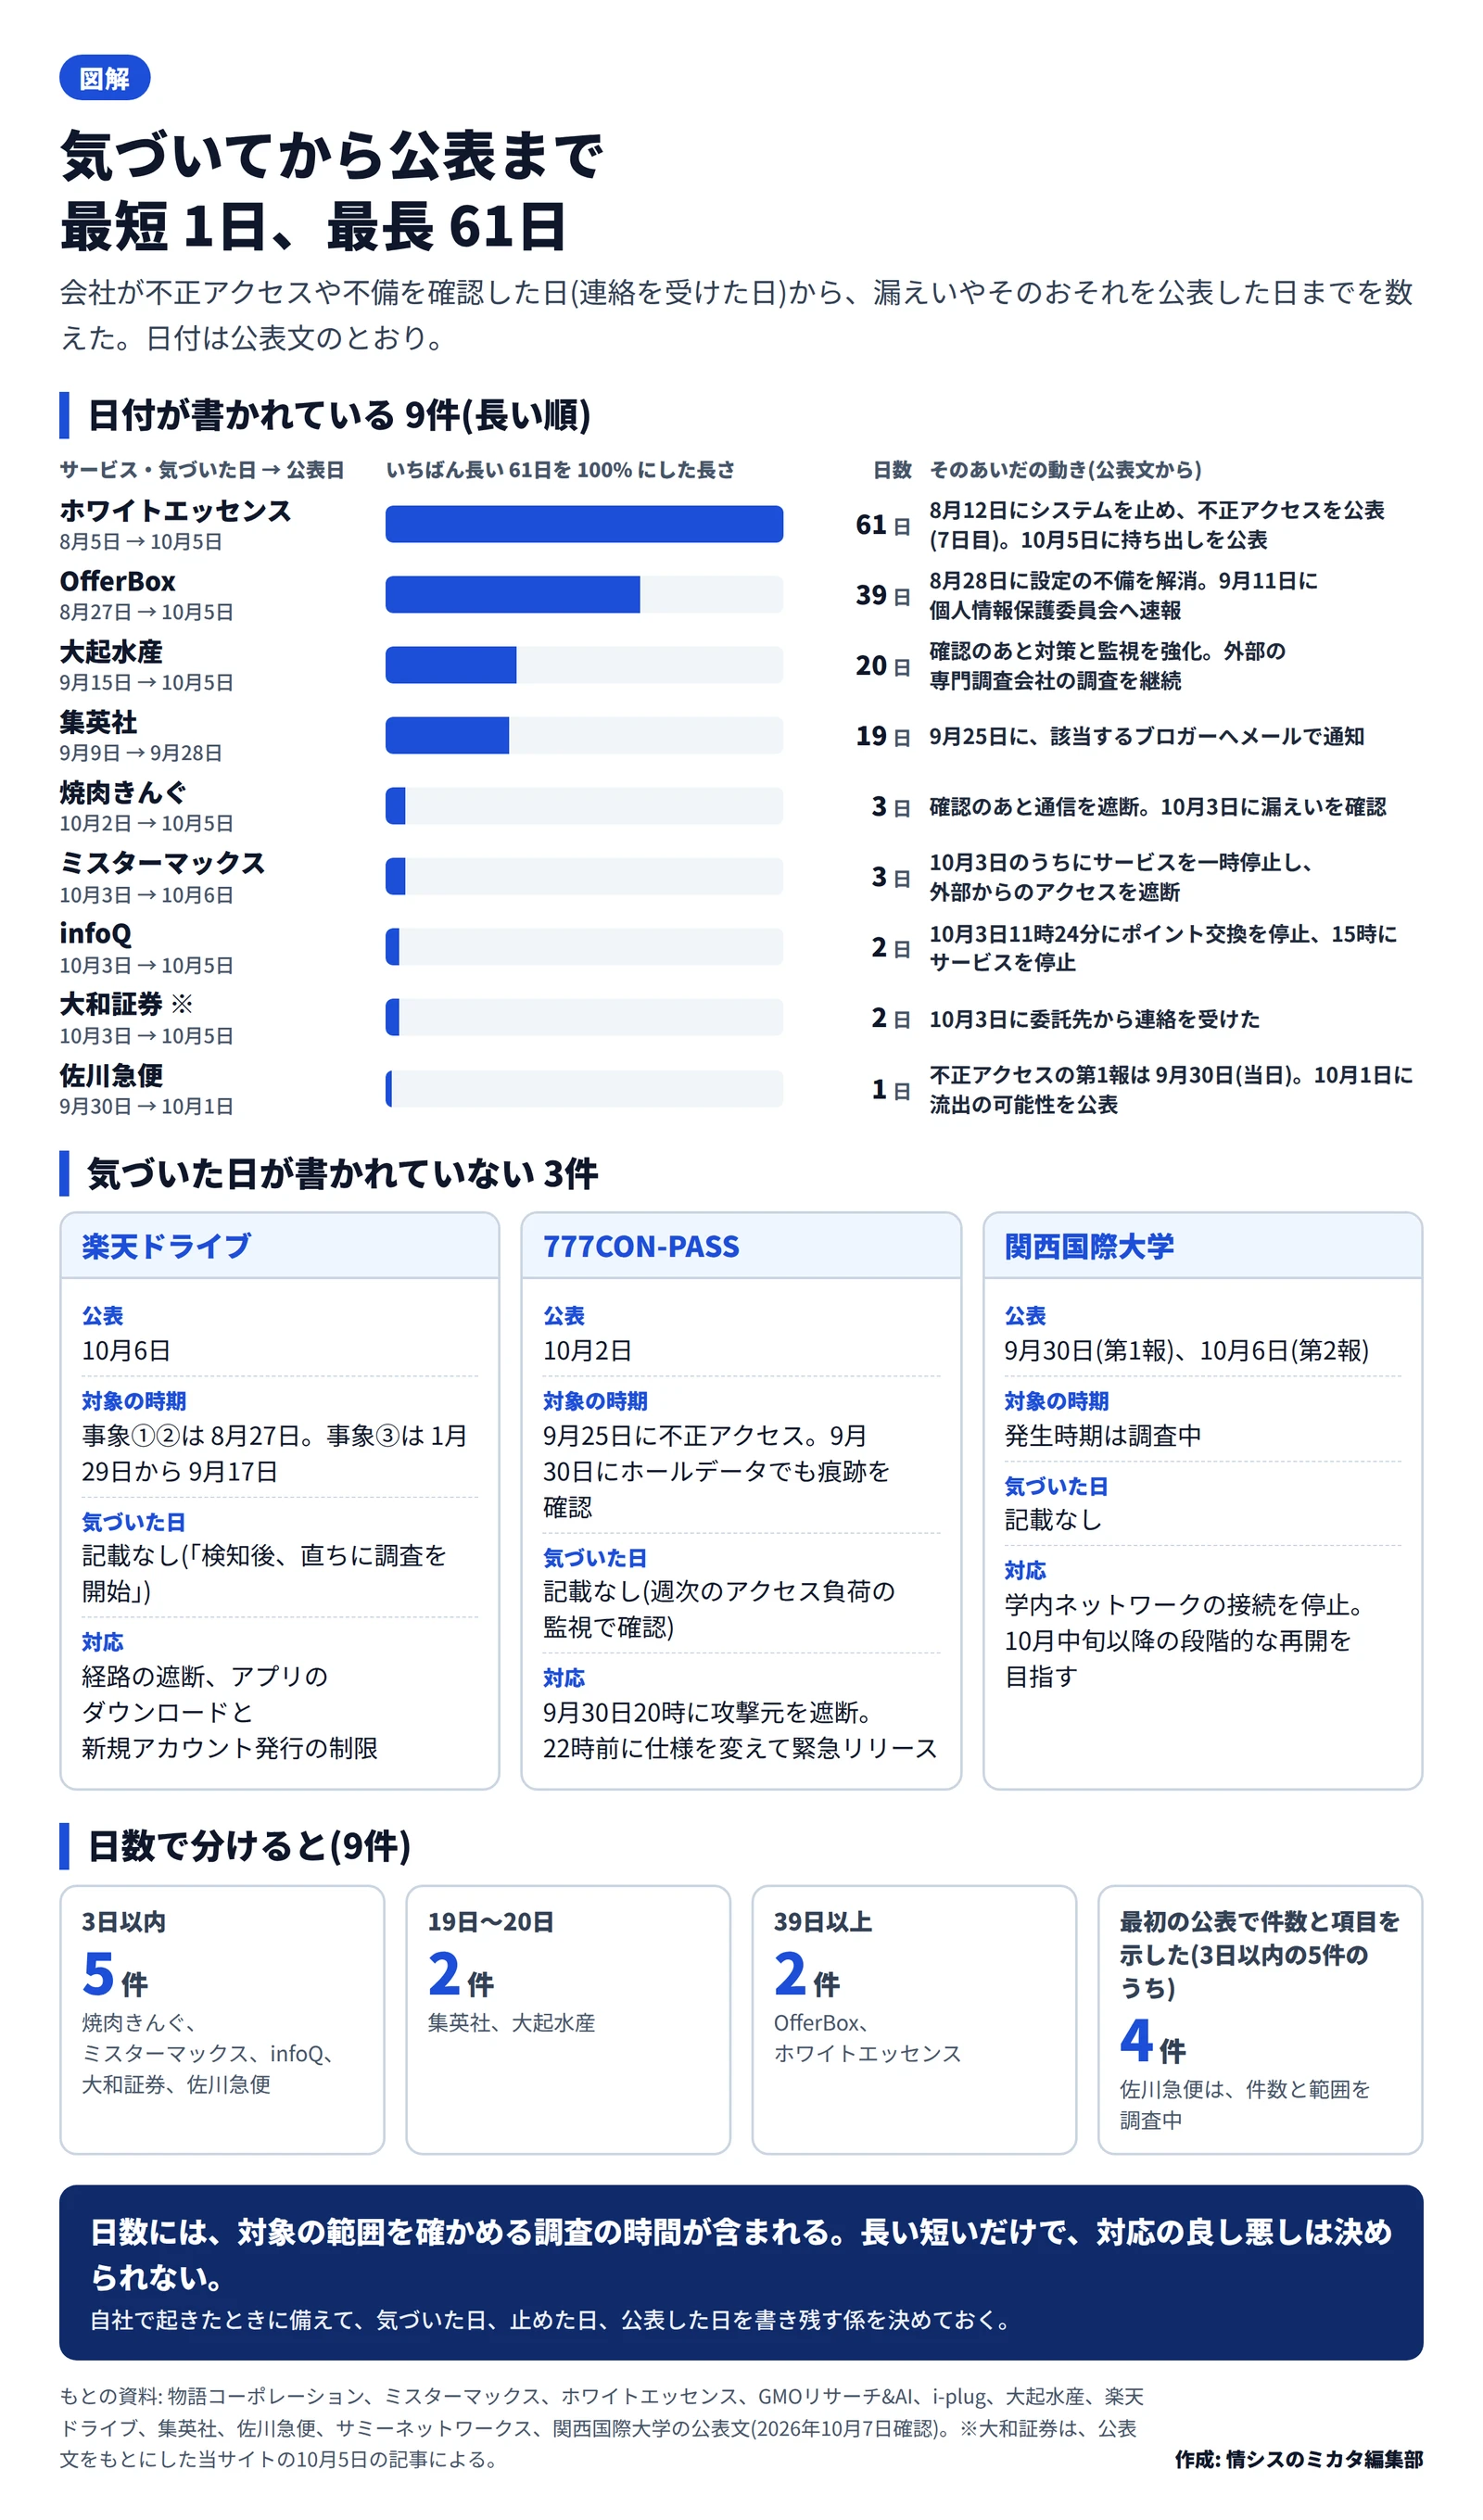
会社が不正アクセスや不備を確認した日(連絡を受けた日)から、漏えいやそのおそれを公表した日までを数えました。日付は公表文のとおりです。
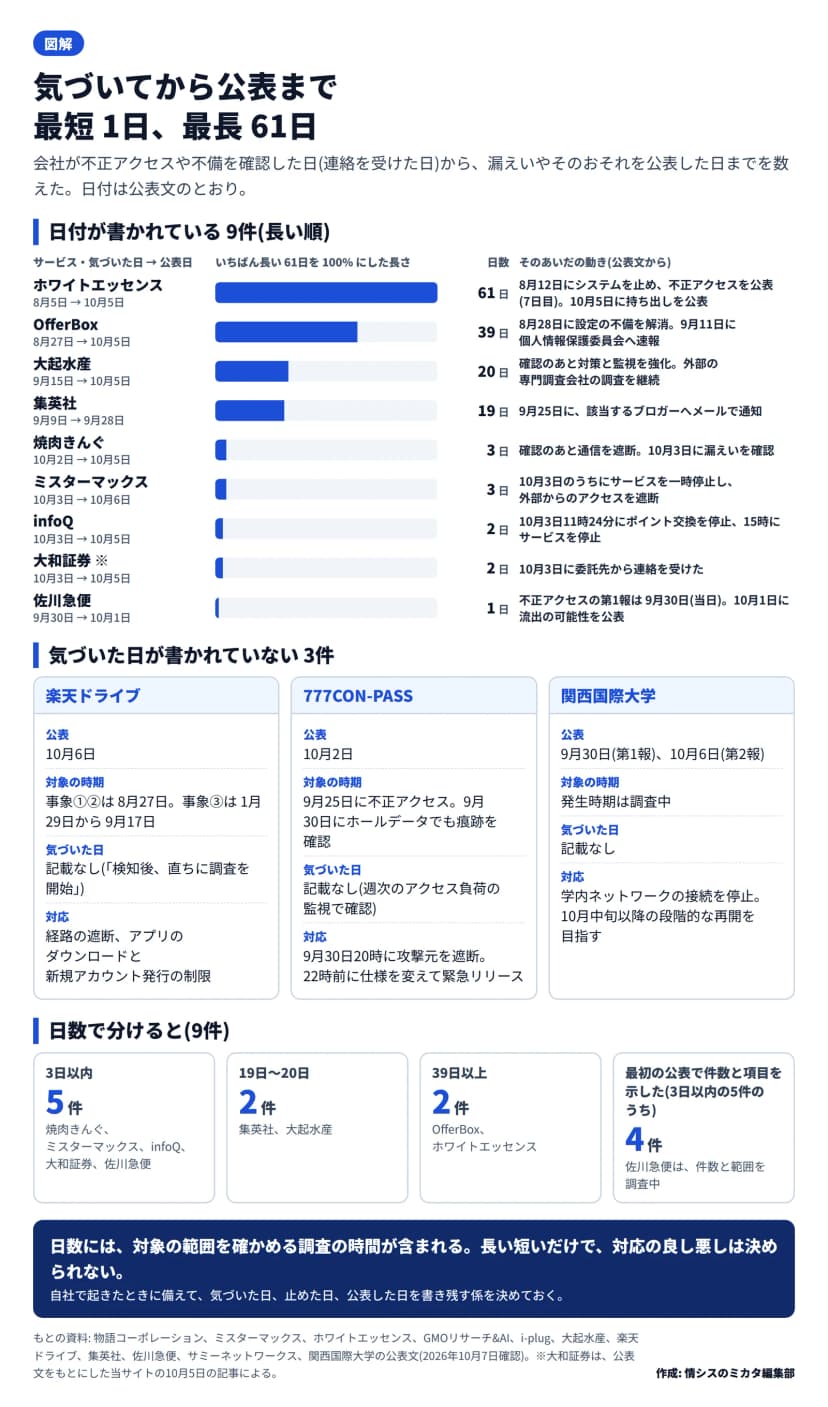 気づいた日から漏えいの公表までの日数。日付のある9件を長い順に並べた作成: 編集部 / もとの資料: 各社・大学の公表文(この記事の「出典・参考」の一覧)
| 会社・サービス |
気づいた日 |
漏えい(おそれ)の公表 |
日数 |
| ホワイトエッセンス |
8月5日 |
10月5日 |
61日(8月12日にシステム停止を公表) |
| OfferBox |
8月27日 |
10月5日 |
39日(8月28日に設定の不備を解消) |
| 大起水産 |
9月15日 |
10月5日 |
20日 |
| 集英社 |
9月9日 |
9月28日 |
19日(9月25日に本人へメールで通知) |
| 焼肉きんぐ |
10月2日 |
10月5日 |
3日 |
| ミスターマックス |
10月3日 |
10月6日 |
3日 |
| infoQ |
10月3日 |
10月5日 |
2日 |
| 大和証券 |
10月3日(委託先から連絡) |
10月5日 |
2日 |
| 佐川急便 |
9月30日 |
10月1日 |
1日(不正アクセスの第1報は当日) |
楽天ドライブと関西国際大学は、気づいた日が公表文に書かれていません。777CON-PASSは9月30日に攻撃元を遮断し、10月2日に公表しました。異常に気づいた日は書かれていません。
日数には、対象の範囲を確かめる調査の時間が含まれます。長い短いだけで、対応の良し悪しは決められません。3日以内に公表した5件のうち4件は、最初の公表で件数と項目を示しています。
事故のあとの報告と通知の期限は、委託先で個人情報が漏えいしたら?報告3〜5日・30日と本人通知の流れにまとめています。
1件ずつの記事
経緯と各社の対応は、次の記事で読めます。上の8本は当サイト、下の4本は西のITメディアの記事です。
関西国際大学は10月6日に第2報を出し、eポートフォリオシステムのファイルが外部に取得されたと公表しました。上の記事にも、第2報の内容を10月7日に追記しています。
今日からできること
- 12件のサービスに会社のメールアドレスや電話番号で登録した社員がいないかを聞く。各社を名乗るメールやSMSのリンクを開かないよう、今週中に知らせる
- ホワイトエッセンス、infoQ、楽天ドライブと同じパスワードを、会社のアカウントで使っていないかを確かめてもらう。使っていれば会社の側を変える
- 楽天ドライブを業務で使っている部署がないかを聞く。通知が届いていれば、保存していた書類の中身を確かめる
- 自社の会員サイトやアプリの、直近の脆弱性診断の日付と範囲を、開発の担当か委託先に聞く。CMSと管理用アカウントの設定も見直す
- 機能を出す前の確認に、画面の表示だけでなく通信データの中身が入っているかを聞く。i-plugが原因に挙げた点です
自社で事故が起きたときは、気づいた日、止めた日、公表した日を必ず聞かれます。時系列は、次の報告書にそのまま書き込めます。