美容室やサロン向けの商材をあつかうEC・卸のビューティガレージ(東証プライム・コード3180)が、自社ECサイトへの不正アクセスで、会員情報の一部が漏えいしたと公表しました。2026年10月15日の適時開示によるものです。現在確認されている漏えいは、約77万件にのぼります。
何が起きたのか
会社の発表によると、2026年10月13日に、ECサイトの顧客情報の一部が外部に流出するセキュリティ事故を検知しました。その後の調査で、2026年10月10日から12日にかけて、自社サーバーへの不正侵入を受けていたことが判明したとしています。原因は第三者による不正アクセスで、不正アクセスが可能となった経緯など、詳しい原因は引き続き調査中です。
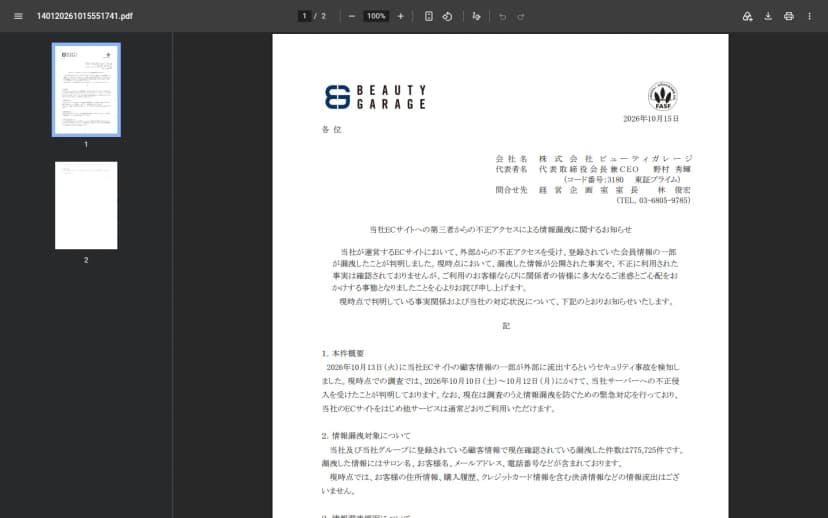 ビューティガレージが公表した不正アクセスのお知らせ(適時開示)出典: 株式会社ビューティガレージ(TDnet)(引用)
漏えいが確認されているのは775,725件で、サロン名、お客様名、メールアドレス、電話番号などが含まれます。一方で、住所情報、購入履歴、クレジットカード情報を含む決済情報の流出は、現時点では確認されていないとしています。会社は、使われた不正アクセスの経路を特定して遮断を完了し、個人情報保護委員会などの関係機関へ報告・相談を進めているとしています。ECサイトをはじめ他のサービスは、通常どおり利用できるとのことです。
影響する会社・しない会社
直接の当事者はビューティガレージですが、学べる点は広く共通します。関係するのは、自社でECサイトや会員サイトを運営し、顧客の連絡先などを預かっている会社です。インターネットに公開したサーバーやアプリを持つ会社ほど、同じ入口を抱えています。一方、ECを外部のサービス(ASP)に任せている会社でも、登録した会員情報がある以上、預け先の守りと自社の対応を無関係とは言えません。
情シスが今日やること
自社でECや会員サイトを運営している立場で見ると、今回はいくつかの示唆があります。
- 外部に開いた入口を点検する: 自社サーバーへの不正侵入が起点でした。インターネットに公開しているサーバーやアプリに、古い版や設定の不備が残っていないかを点検します。侵入の経路を特定できる記録(ログ)を、ふだんから残しているかも確認します。
- 持っている情報を把握する: 会員情報として、どんな項目を、どこに保管しているかを一覧にします。今回カード情報の流出がなかったように、「機微な情報をそもそも自社で持たない・分けて守る」設計が、被害の範囲を左右します。
- 検知から公表までの段取りを持つ: 今回は検知から数日で公表に至っています。事故を検知したときに、誰が何を調べ、いつ・何を知らせるかの流れを、あらかじめ決めておきます。
- 便乗の不審連絡に備える: 漏えいしたメールアドレスや電話番号は、なりすましや便乗の詐欺に使われることがあります。利用者向けの注意喚起と、問い合わせ窓口の案内を用意しておきます。
事故そのものは防ぎきれないことがありますが、「何を持っているか」「どこから入られうるか」「入られたらどう動くか」を日ごろから整理しておくことが、被害を小さくする備えになります。