阪急百貨店・阪神百貨店を運営する阪急阪神百貨店と、親会社のエイチ・ツー・オー リテイリングは、2026年10月19日、共通ID「H2O ID」の約126万件の個人情報の一部が漏えいしたと公表しました。入口は予約サイトで、そこから顧客管理システムに不正にアクセスされました。ほぼ全ての会員が対象で、通販の2つのサービスも止まっています。
10月19日に公表したこと
2社は連名で「第三者による不正アクセス発生と個人情報漏えいに関するお詫びとお知らせ」を出しました。
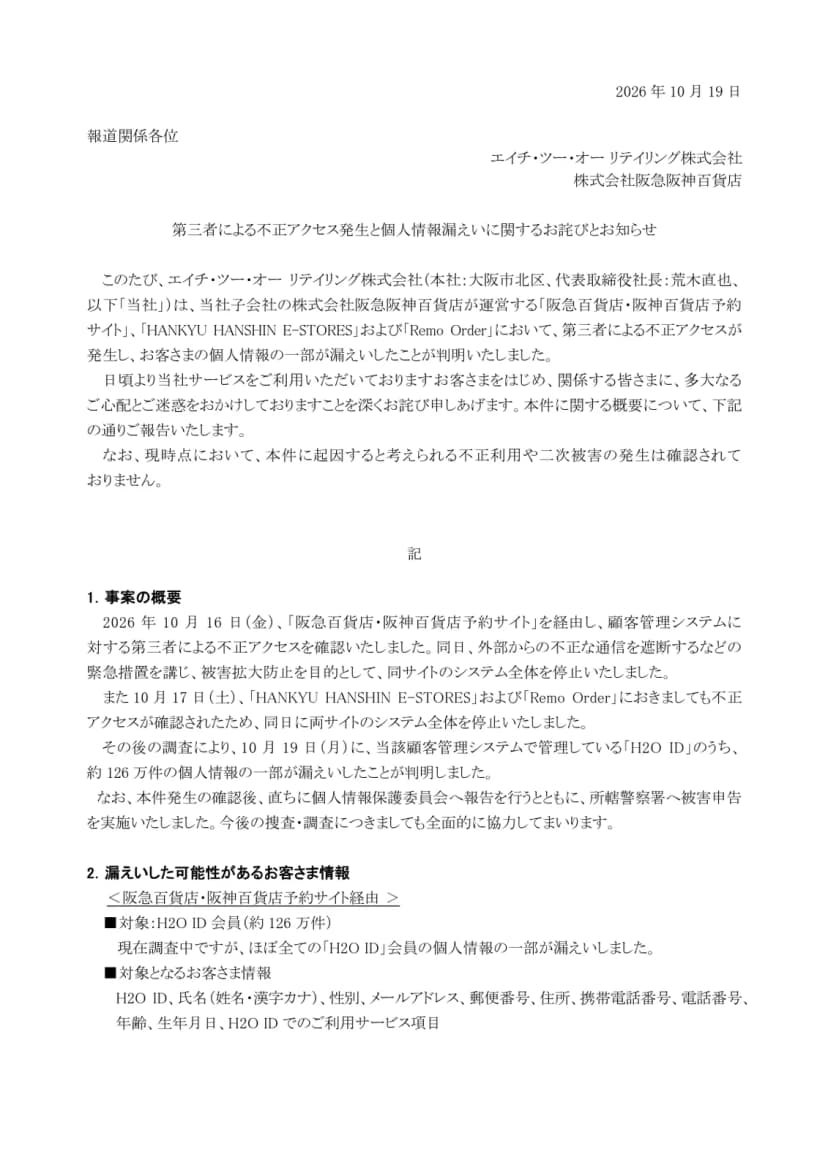 H2Oリテイリングと阪急阪神百貨店が10月19日に出したお知らせ(1ページ目)出典: エイチ・ツー・オー リテイリング・阪急阪神百貨店「第三者による不正アクセス発生と個人情報漏えいに関するお詫びとお知らせ」(引用)
| 日付 |
公表された経過 |
| 2026年10月16日(金) |
「阪急百貨店・阪神百貨店予約サイト」を経由した、顧客管理システムへの不正アクセスを確認。外部からの不正な通信を遮断し、予約サイトのシステム全体を停止 |
| 10月17日(土) |
「HANKYU HANSHIN E-STORES」と「Remo Order」でも不正アクセスを確認し、両サイトのシステム全体を停止 |
| 10月19日(月) |
調査で、顧客管理システムで管理するH2O IDのうち、約126万件の個人情報の一部の漏えいが判明。公表 |
2社は、確認のあとすぐに個人情報保護委員会へ報告し、所轄の警察署へ被害を申告したとしています。不正利用や二次被害は、今のところ確認されていません。
H2O IDは、エイチ・ツー・オー リテイリングが提供する、ひとつのIDでいろいろなサービスを使える会員サービスです。
漏れた項目と、調べている項目
予約サイトを経由した漏えいは、ほぼ全てのH2O ID会員が対象です。項目は次のとおりです。
| 区分 |
項目 |
| 漏えいした(予約サイト経由・約126万件) |
H2O ID、氏名(漢字・カナ)、性別、メールアドレス、郵便番号、住所、携帯電話番号、電話番号、年齢、生年月日、H2O IDで使っているサービスの項目 |
| 漏えいの有無を調査中(E-STORES・Remo Order) |
商品の注文履歴、クレジットカードの一部(種別・下4桁・名義・有効期限)、ポイントカードの一部(種別・下4桁)、アドレス帳の情報 |
| 確認されていない |
ログインパスワードの漏えい |
| 持っていない |
クレジットカード番号の全桁とセキュリティコード(決済情報を持たない仕組み) |
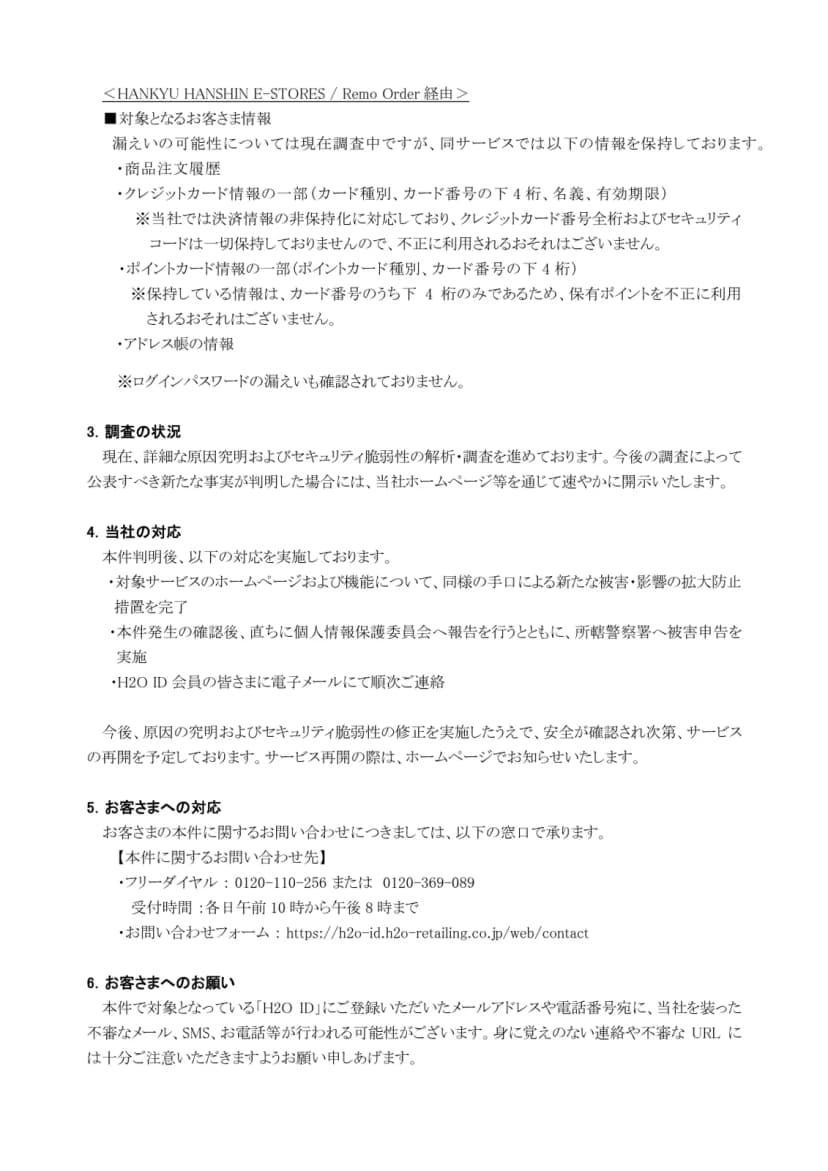 E-STORESとRemo Orderで持っている情報と、2社の対応(2ページ目)出典: エイチ・ツー・オー リテイリング・阪急阪神百貨店「第三者による不正アクセス発生と個人情報漏えいに関するお詫びとお知らせ」(引用)
E-STORESとRemo Orderでは、注文履歴やアドレス帳の情報も持っています。アドレス帳に何が入っているかは、公表に書かれていません。どちらも漏えいの有無は調査中です。
共通IDの1か所から、ほぼ全員分が出た
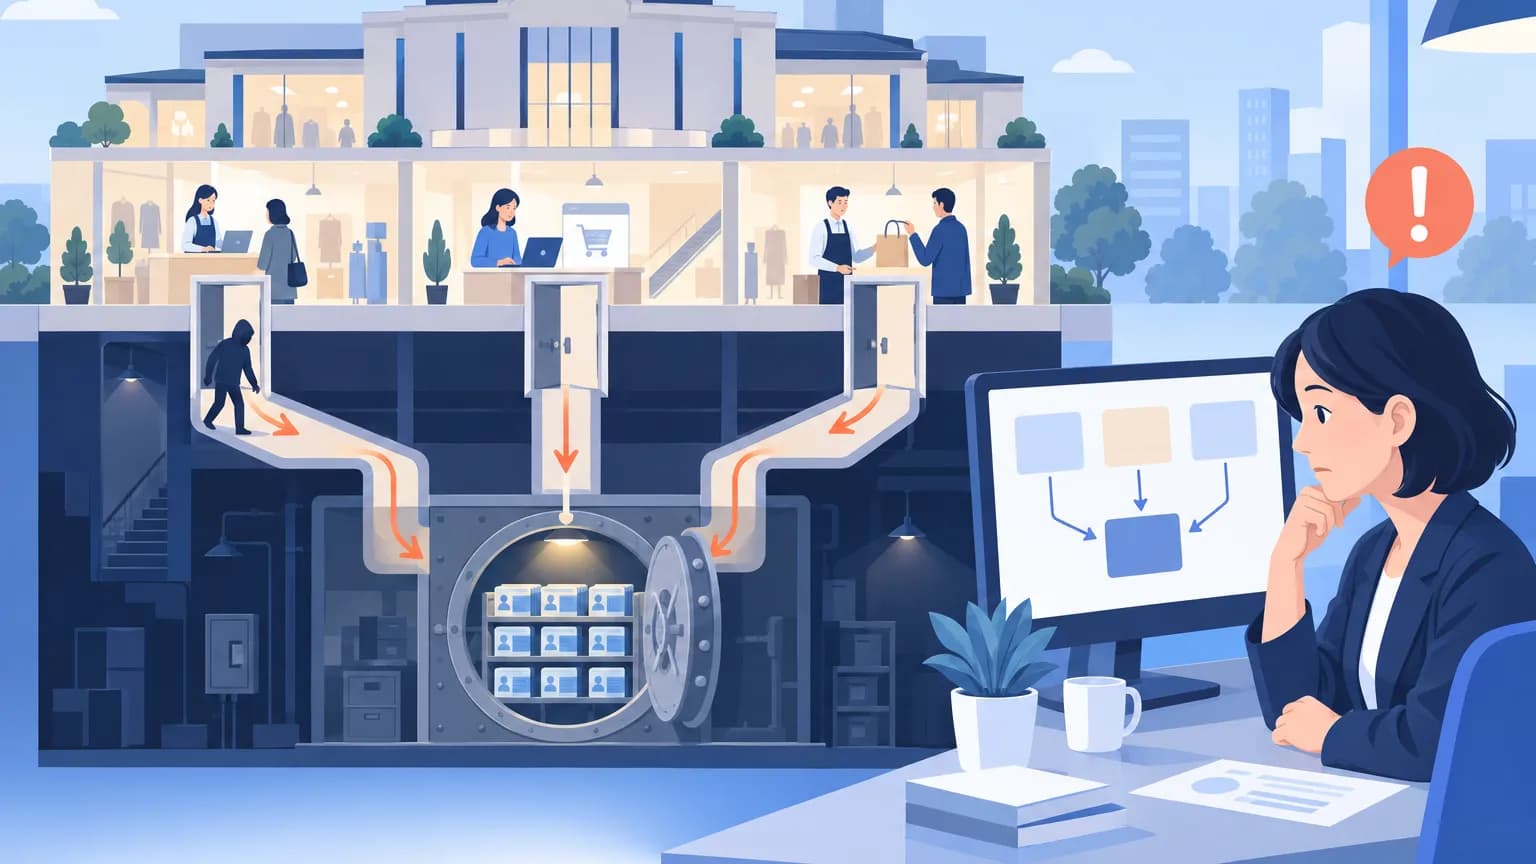
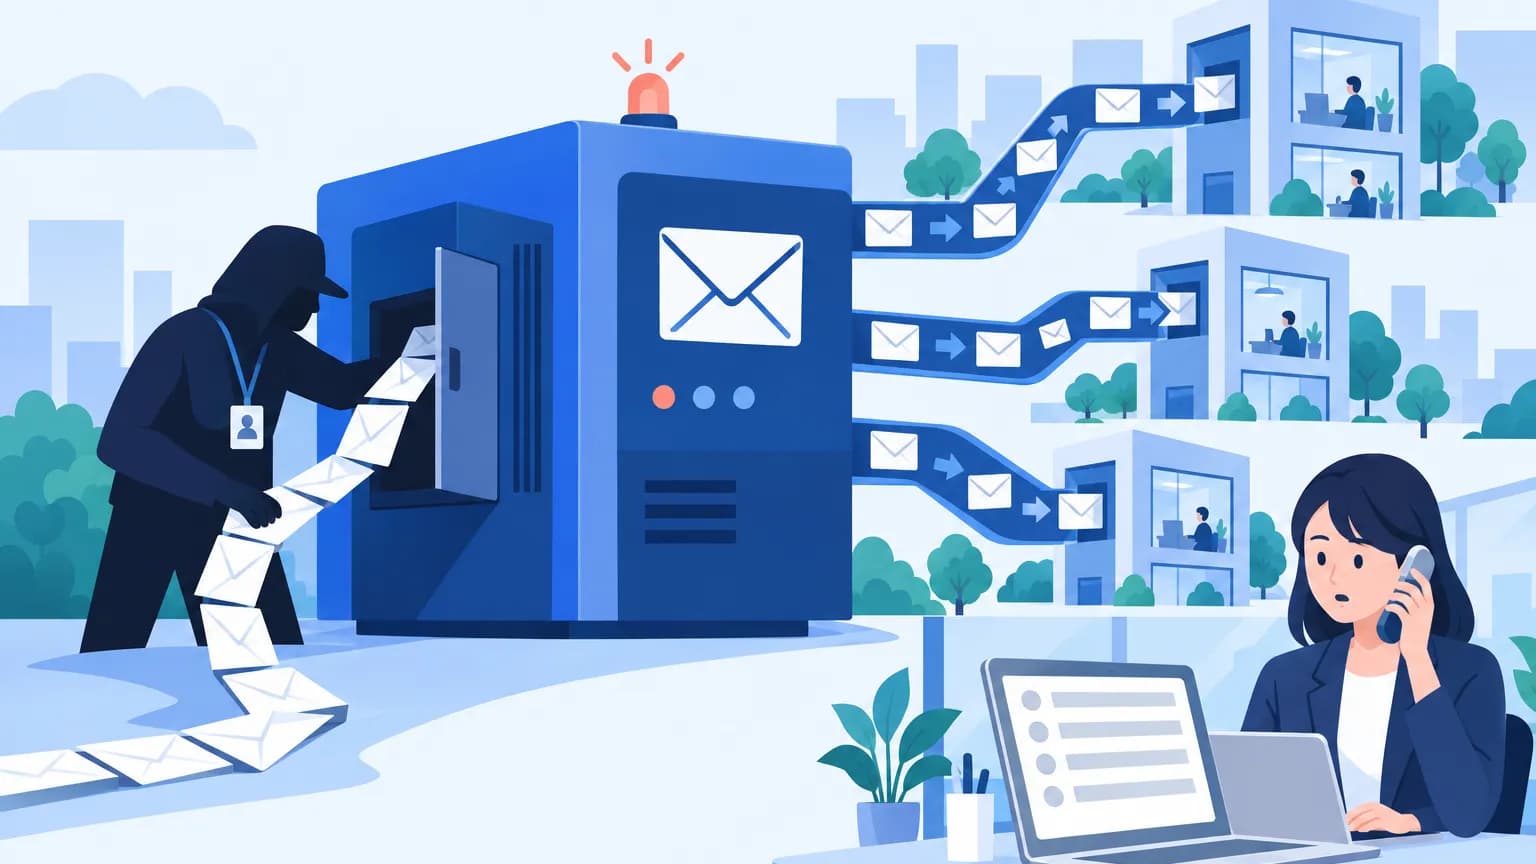
今回の入口は、予約サイトでした。予約サイトから、H2O IDをまとめて管理する顧客管理システムに届き、そこから会員のほぼ全員分の情報が出ています。どこにどんな弱点があったかは、調べている途中です。
ひとつのIDでたくさんのサービスを使える仕組みは、会員には便利です。その一方で、会員の情報が1か所にまとまります。周辺のサイトのどれか1つから中心の顧客管理システムに届くと、全員分が危うくなります。
送信元のアドレスを先に知らせた
2社は、会員への案内の送信元のメールアドレスを、noreply@h2o-retailing.co.jp と公表しました。これ以外の送信元からの連絡には注意するよう呼びかけています。
漏えいのあとは、本物のお詫びのメールと、それを装った偽のメールが同時に届きます。本物の送信元を先に決めて知らせておくと、受け取る人が見分けやすくなります。
影響する人・会社、しない人・会社
- 影響する: H2O IDの会員です。ほぼ全ての会員の氏名・住所・電話番号・生年月日などが漏えいしました。2社を名乗るメール・SMS・電話に注意が要ります。
- 影響する: H2O IDの会員である社員がいる会社です。会社のメールアドレスで登録していれば、そのアドレスに偽の連絡が届くおそれがあります。
- 影響する: E-STORESとRemo Orderの利用者です。注文履歴、カードの一部、アドレス帳の情報の漏えいの有無は調査中です。
- 影響する: 共通IDや会員の情報を1つのシステムにまとめ、複数のサイトからつないでいる会社です。周辺のサイトからの経路を見直す機会です。
- 影響しない: クレジットカード番号の全桁とセキュリティコードです。2社は持っていないとしています。
会社・情シスが今日やること
- 社員に短く知らせます。 「阪急・阪神の百貨店を名乗る連絡で、URLを開いたりカードの情報を入れたりしない。本物の案内の送信元は noreply@h2o-retailing.co.jp」と伝えます。
- 会社のメールアドレスあての偽メールに備えます。 メールのフィルターで、百貨店を名乗る送信元のなりすましを見張り、社員からの報告の窓口を案内します。
- 自社の顧客管理システムに届く経路を一覧にします。 予約、問い合わせ、応募、会員登録などのサイトと、そこから顧客管理システムへつながる仕組みを洗い出します。委託先が作ったサイトも含めます。
- 周辺のサイトの権限を絞ります。 予約のサイトが、予約に要らない会員の情報まで読める作りになっていないか。読める項目と件数を、用途に合わせて絞ります。
- お詫びの案内の送信元を決めておきます。 自社が当事者になったときに使う送信元のアドレスと、その知らせ方を、前もって決めておきます。
公表に書かれていないこと
- 予約サイトのどこに弱点があったか、侵入の手口と、始まった日時。
- E-STORESとRemo Orderで、漏えいがあったかどうか。
- 予約サイトと2つのサービスの再開の日。安全が確認でき次第、ホームページで知らせるとしています。
2026年10月19日時点の内容です。