バーガーキング の公式アプリから漏れた約1,118万件の会員情報には、氏名・生年月日・電話番号がそろって入っていました。同じ10月15日と16日には、生年月日を含む会員情報の漏えいの公表がほかにも3件続いています。この記事では、こうした項目を答えてもらって社員を確かめている社内の窓口が、何を変えればよいかを掘り下げます。
事実関係はバーガーキング、会員情報約1118万件漏えい 不審な連絡に注意 に、漏れた情報がフィッシング の材料になる点はカードもパスワードも無事、でも危険 1118万件漏えいの教訓 にまとめています。
バーガーキングの公表で分かっていること、まだ分からないこと
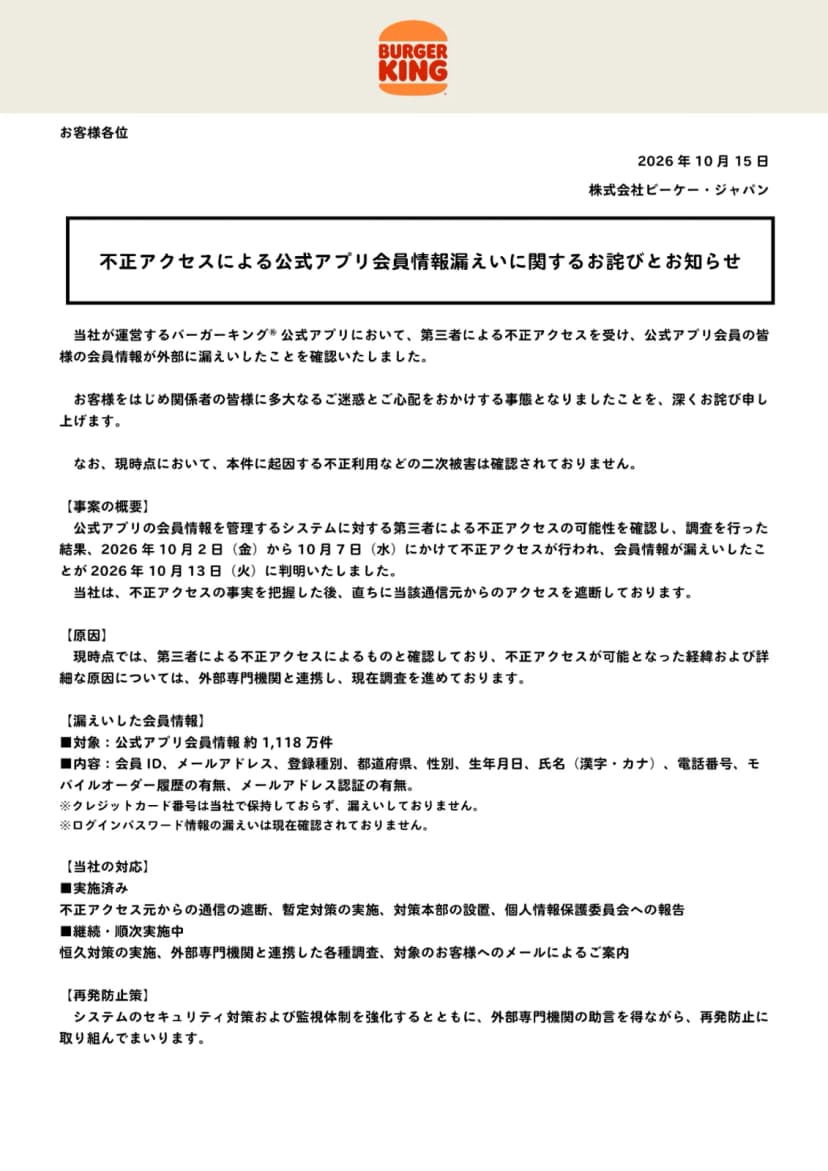
運営する株式会社ビーケー・ジャパンは、2026年10月15日にお詫びとお知らせを公表しました。不正アクセス は10月2日から7日にかけて行われ、会員情報の漏えいは10月13日に判明しています。同社は通信元からのアクセスを遮断し、個人情報保護 委員会への報告を済ませたとしています。
ビーケー・ジャパンが10月15日に公表したお詫びとお知らせ(1ページ目) 出典: 株式会社ビーケー・ジャパン「不正アクセスによる公式アプリ会員情報漏えいに関するお詫びとお知らせ」 (引用) 漏れた項目は、会員ID、メール アドレス、登録種別、都道府県、性別、生年月日、氏名(漢字・カナ)、電話番号、モバイルオーダー履歴の有無、メールアドレス認証の有無です。クレジットカード番号は同社で持っておらず、漏えいしていません。10月19日時点の公表を、分かっていることと、まだ分からないことに分けると次のとおりです。
項目
2026年10月19日時点の公表
件数
公式アプリ会員情報 約1,118万件
原因
第三者による不正アクセス。可能になった経緯と詳しい原因は、外部専門機関と調査中
ログインパスワード
漏えいは「現在確認されておりません」
二次被害
不正利用などは確認されていない
対象者への連絡
メールでの案内を継続・順次実施中
退会した人の情報
お知らせに記載なし
続報
同社のニュース一覧に、10月15日より後のお知らせはない(10月19日に編集部が確認)
同社は9月3日、公式アプリの会員が1,000万人を超えた記念のキャンペーンを知らせていました。漏えいは、その約1か月後に起きています。約1,118万件に退会した人の情報が含まれるかどうかは、お知らせからは分かりません。
10月15日と16日、生年月日を含む漏えいの公表が4件続いた
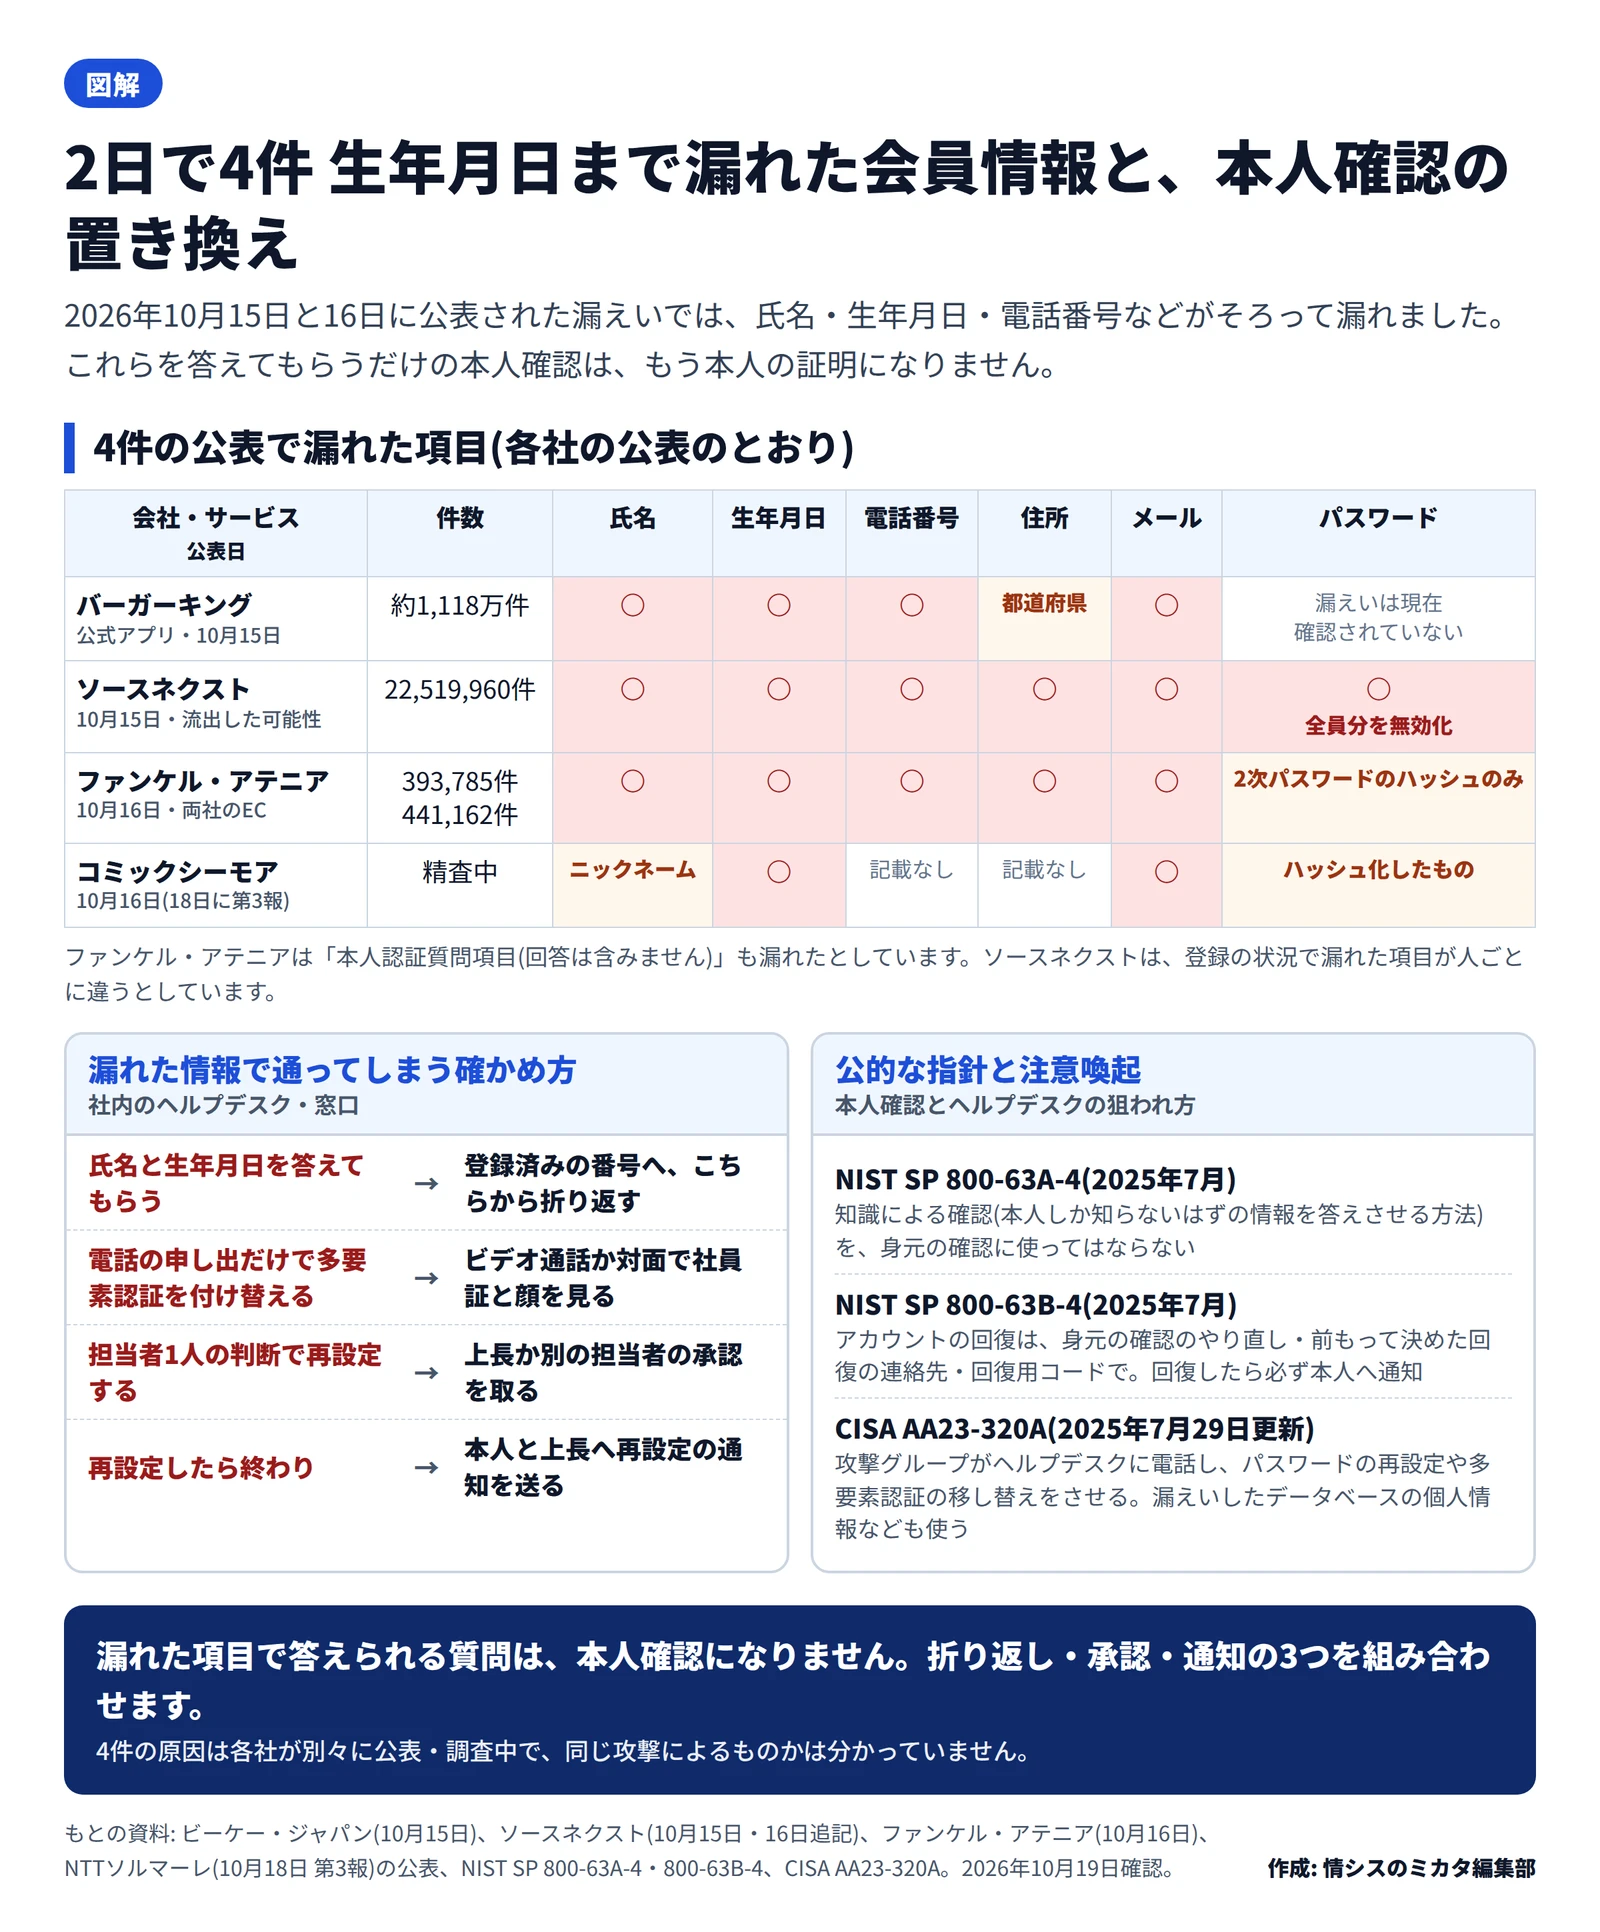
情シスのミカタが記事にしたものだけでも、この2日間に、生年月日を含む会員情報の漏えいの公表が4件ありました。漏れた項目を、各社の公表のとおりに並べます。
10月15日と16日の4件で漏れた項目と、本人確認の置き換え(編集部作成) 作成: 編集部 / もとの資料: ビーケー・ジャパン、ソースネクスト、ファンケル・アテニア、NTTソルマーレの公表、NIST、CISAの資料を編集部が整理
会社・サービス(公表日)
件数
氏名
生年月日
電話番号
住所
パスワード
バーガーキング公式アプリ(10月15日)
約1,118万件
○
○
○
都道府県のみ
漏えいは現在確認されていない
ソースネクスト(10月15日)
22,519,960件(流出した可能性)
○
○
○
○
○(全員分を無効化)
ファンケル・アテニア(10月16日)
393,785件・441,162件
○
○
○
○
一部の人の2次パスワード(ハッシュ化)
コミックシーモア(10月16日、18日に第3報)
精査中
ニックネーム
○
記載なし
記載なし
ハッシュ化したもの
4件とも、メールアドレスと性別も漏れています。ソースネクストは、会社名・役職名・部署名も流出した可能性のある項目に挙げています。ただし、登録の状況によって、人ごとに対象の項目は違うとしています。
目を引くのは、ファンケル・アテニアの項目にある「本人認証質問項目(回答は含みません)」です。答えは漏れていなくても、どんな質問で本人を確かめているかが外に出ました。その答えが生年月日や電話番号のような情報なら、ほかの漏えいから手に入るおそれがあります。
4件の原因の公表は、それぞれ違います。ソースネクストは、会員情報を取得するAPI(システム同士がデータをやり取りする窓口)の不正利用としました。ファンケル・アテニアは被害拡大を防ぐため詳細の開示を控え、コミックシーモアは侵入経路と手口を特定したとしつつ、中身は公表していません。
同じ攻撃者によるものかどうかは、どの会社も書いていません。相次ぐ不正アクセスについては、JPCERT/CCが10月8日に注意喚起を出し、15日に攻撃元の調査を公表しています(JPCERT/CCが攻撃元を調査 Androidアプリ解析とAPI攻撃の痕跡 )。ただし、どの事案がそれに当たるかは示されていません。
生年月日と電話番号は「本人だけが知る情報」ではなくなった
電話やチャットで本人を確かめるとき、氏名・生年月日・登録した電話番号を答えてもらう方法があります。答えられれば本人とみなす、という考え方です。今回の4件では、まさにその項目が、数十万件から2,000万件を超える単位で外に出ました。
同じ人が複数のサービスに登録していれば、漏れた項目どうしがメールアドレスでつながるおそれもあります。バーガーキングで漏れた住所は都道府県だけでした。それでも、ほかのサービスから番地まで漏れていれば、組み合わせで補われるおそれがあります。
米国のCISA(サイバーセキュリティ・インフラストラクチャー安全保障庁)は、ヘルプデスクを狙う攻撃グループ「Scattered Spider」について、次のように書いています。
These social engineering attempts are enriched by access to personal information derived from social media, open-source information, commercial intelligence tools, and database leaks.
出典: CISA「Scattered Spider」(AA23-320A、2025年7月29日更新)
CISAによると、このグループは社員やヘルプデスクに電話をかけ、パスワードの再設定に何が要るかを聞き出します。そのうえでヘルプデスクの担当者を説得し、パスワードの再設定や多要素認証の移し替えをさせます。引用の部分は、その電話の材料に、SNSや公開情報、漏えいしたデータベースの個人情報などが使われるという指摘です。
本人確認の指針にも、同じ考え方がはっきり書かれています。米国立標準技術研究所(NIST)が2025年7月に出したデジタルの本人確認の指針 SP 800-63-4 には、身元の確認について次の一文があります。
Knowledge-based verification (KBV) or knowledge-based authentication SHALL NOT be used for identity verification.
出典: NIST SP 800-63A-4「Digital Identity Guidelines: Identity Proofing and Enrollment」
本人しか知らないはずの情報を答えさせる確かめ方(知識による確認)を、身元の確認に使ってはならない、という意味です。同じ指針の SP 800-63B-4 は、アカウントの回復の方法として、身元の確認のやり直し、前もって決めた回復用の連絡先、回復用コードを挙げています。回復したときは、必ず本人へ通知が送られるようにするとしています。
米国の政府機関向けの指針ですが、社内のヘルプデスクの手順を考えるときの物差しになります。
社員がアプリの会員なら、会社に何が起きうるか
漏れたのは、個人で使うアプリの会員情報です。それでも、会社に関わる道筋は2つあります。
1つ目は、会社のメールアドレスで登録している社員です。そのアドレスに、バーガーキングなどを名乗る偽のメールやSMSが届くおそれがあります。
2つ目は、社員を名乗る電話です。例えば「経理の山田です。スマホを替えたので、多要素認証を付け替えてほしい」という電話が、ヘルプデスクにかかってきたとします。氏名と生年月日と携帯番号を尋ね、全部合えば付け替える手順なら、漏れた情報だけで通れてしまいます。
ヘルプデスクを外部に委託している会社は、委託先の手順も同じように確かめます。CISAは、このグループが、委託先のITヘルプデスクとの信頼関係も悪用するとしています。
社内の本人確認をどう変えるか
置き換えの考え方は、漏れた情報を知っているだけでは通れない手順にすることです。場面ごとに、今の確かめ方と置き換え先を並べます。
場面
漏れた情報で通ってしまう確かめ方
置き換える確かめ方
パスワードの再設定
氏名・生年月日・社員番号を答えてもらう
前から登録してある番号へ、こちらから折り返す
多要素認証の付け替え
電話の申し出だけで付け替える
ビデオ通話か対面で、社員証と顔を見て確かめる
役員・管理者のアカウント
担当者1人の判断で再設定する
上長か、別の担当者の承認を取ってから行う
再設定のあと
何もしない
本人の別の連絡先と上長へ、再設定したことを知らせる
委託先のヘルプデスク
委託先の手順に任せる
手順書を取り寄せ、自社と同じ基準にそろえる
折り返す番号は、電話の相手が言った番号ではなく、人事や情シスの台帳に前から登録してある番号にします。相手が「今は社用の携帯を持っていない」と言うときは、その場で再設定しません。上長に、本人かどうかを確かめてもらいます。
生年月日を尋ねること自体を、やめる必要はありません。ただし、それだけで本人と決めないようにします。
うちの会社は関係あるか
影響する: 電話・チャット・メールで申し出を受け、社員のパスワードや多要素認証を再設定している会社です。規模や業種は問いません。
影響する: ヘルプデスクを外部に委託している会社です。委託先の本人確認の手順を確かめます。
影響する: 自社の顧客の窓口で、生年月日や電話番号を答えてもらって本人とみなしている会社です。顧客になりすました問い合わせにも、同じことが言えます。
影響しない: 再設定を、本人が前もって登録した手段(回復用コードや、登録済みの別の認証)だけで行う会社です。今回漏れた項目だけでは、その手順は通れません。ただし、偽のメールへの注意の呼びかけは要ります。
続報はいつごろ出るか
個人情報保護委員会は、漏えいの報告を2段階で求めています。速報は、知った時からおおむね3〜5日以内です。確報は30日以内で、不正の目的で行われたおそれがある漏えいは60日以内です。ガイドラインは、この「不正の目的」に当たる例に、不正アクセスによる漏えいを挙げています。
確報の期限は、知った日を1日目として数えます。同社の公表どおり10月13日を知った日とすると、60日目は12月11日です。これは委員会への報告の期限で、原因を公表する期限ではありません。
今日からできること
ヘルプデスクの再設定の手順書を開く。 パスワードと多要素認証の再設定で、氏名・生年月日・電話番号・社員番号を答えるだけで通る手順がないかを確かめます。当面の決まりを、今日のうちに窓口へ伝える。 手順書の改訂を待たず、「電話だけでは多要素認証を付け替えない」「登録済みの番号へ折り返す」の2つを先に決めます。委託先に同じ質問を送る。 ヘルプデスクを委託しているなら、本人確認の手順書と、ここ1か月の再設定の件数を出してもらいます。再設定の知らせが届くか試す。 テスト用のアカウントで再設定をして、本人と上長に知らせが届くかを確かめます。届かなければ、ID管理の仕組みの通知の設定を見直します。社員に短く知らせる。 下の文面をそのまま使えます。
件名: 漏えいした個人情報を使った「なりすまし」にご注意ください
10月15日と16日に、バーガーキング公式アプリなど複数のサービスで、氏名・生年月日・電話番号を含む会員情報の漏えいが公表されました。
各社を名乗るメールやSMSのURLは開かず、公式アプリや公式サイトから確かめてください。情報システム部門が、電話でパスワードを尋ねることはありません。
パスワードや多要素認証の再設定は、登録済みの番号への折り返しで本人を確かめてから行います。
2026年10月19日時点の内容です。