インターネット接続サービス「@nifty」のニフティは、2026年10月19日、回線申込・受付管理システムが外部から不正アクセスを受けたと公表しました。最大542,513件の個人情報が漏えいした可能性があるとしています。不正アクセスを確かめたその日のうちの公表で、漏れた情報の中身は調査中です。
ニフティが10月19日に公表したこと
同社は、10月19日(月)10時20分ごろ、システムへの外部からの不正アクセスを確かめました。すぐに通信元からのアクセスを遮断し、同じ日に第一報を出しています。
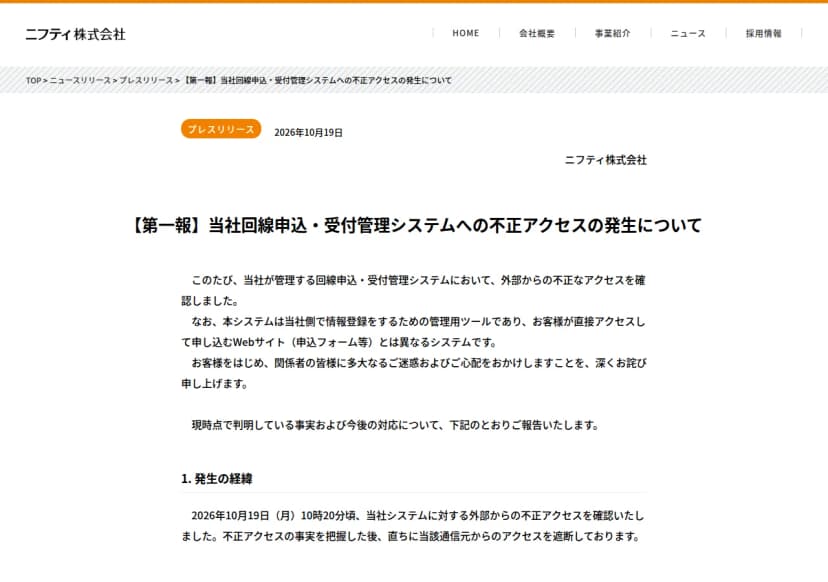 ニフティが10月19日に公表した第一報の冒頭出典: ニフティ株式会社「【第一報】当社回線申込・受付管理システムへの不正アクセスの発生について」(引用)
第一報の主な中身は、次のとおりです。
| 項目 |
第一報の内容 |
| 狙われたシステム |
回線申込・受付管理システム。ニフティの側で情報を登録するための管理用ツールで、お客様が直接使う申込フォームとは別 |
| 気づいた日時 |
2026年10月19日(月)10時20分ごろ |
| 件数 |
最大542,513件(漏えいした情報は調査中) |
| 対象の人 |
2019年以降に回線を申し込んだ人(ニフティのWebサイトからの申し込みは除く) |
| 対象のサービス |
@nifty光、@nifty MAX光、@nifty auひかりプラス |
| 項目 |
会員ID、氏名、性別、生年月日、住所、電話番号、メールアドレス |
| 含まれないもの |
口座とクレジットカードの情報(該当のシステムで持っていない) |
| 実施済みの対応 |
通信元からの通信の遮断、被害の拡大を防ぐ暫定対策 |
| 続けている対応 |
外部の専門機関と詳しく調査、個人情報保護委員会への報告の手続き |
| 問い合わせ |
@nifty専用ダイヤル 0120-924-719(10時から18時・毎日。10月19日は20時まで) |
542,513件は、漏えいした可能性のある最大の件数です。第一報は、項目も「漏えいした可能性のある情報の全項目」で、実際に漏れた情報は調査中だとしています。
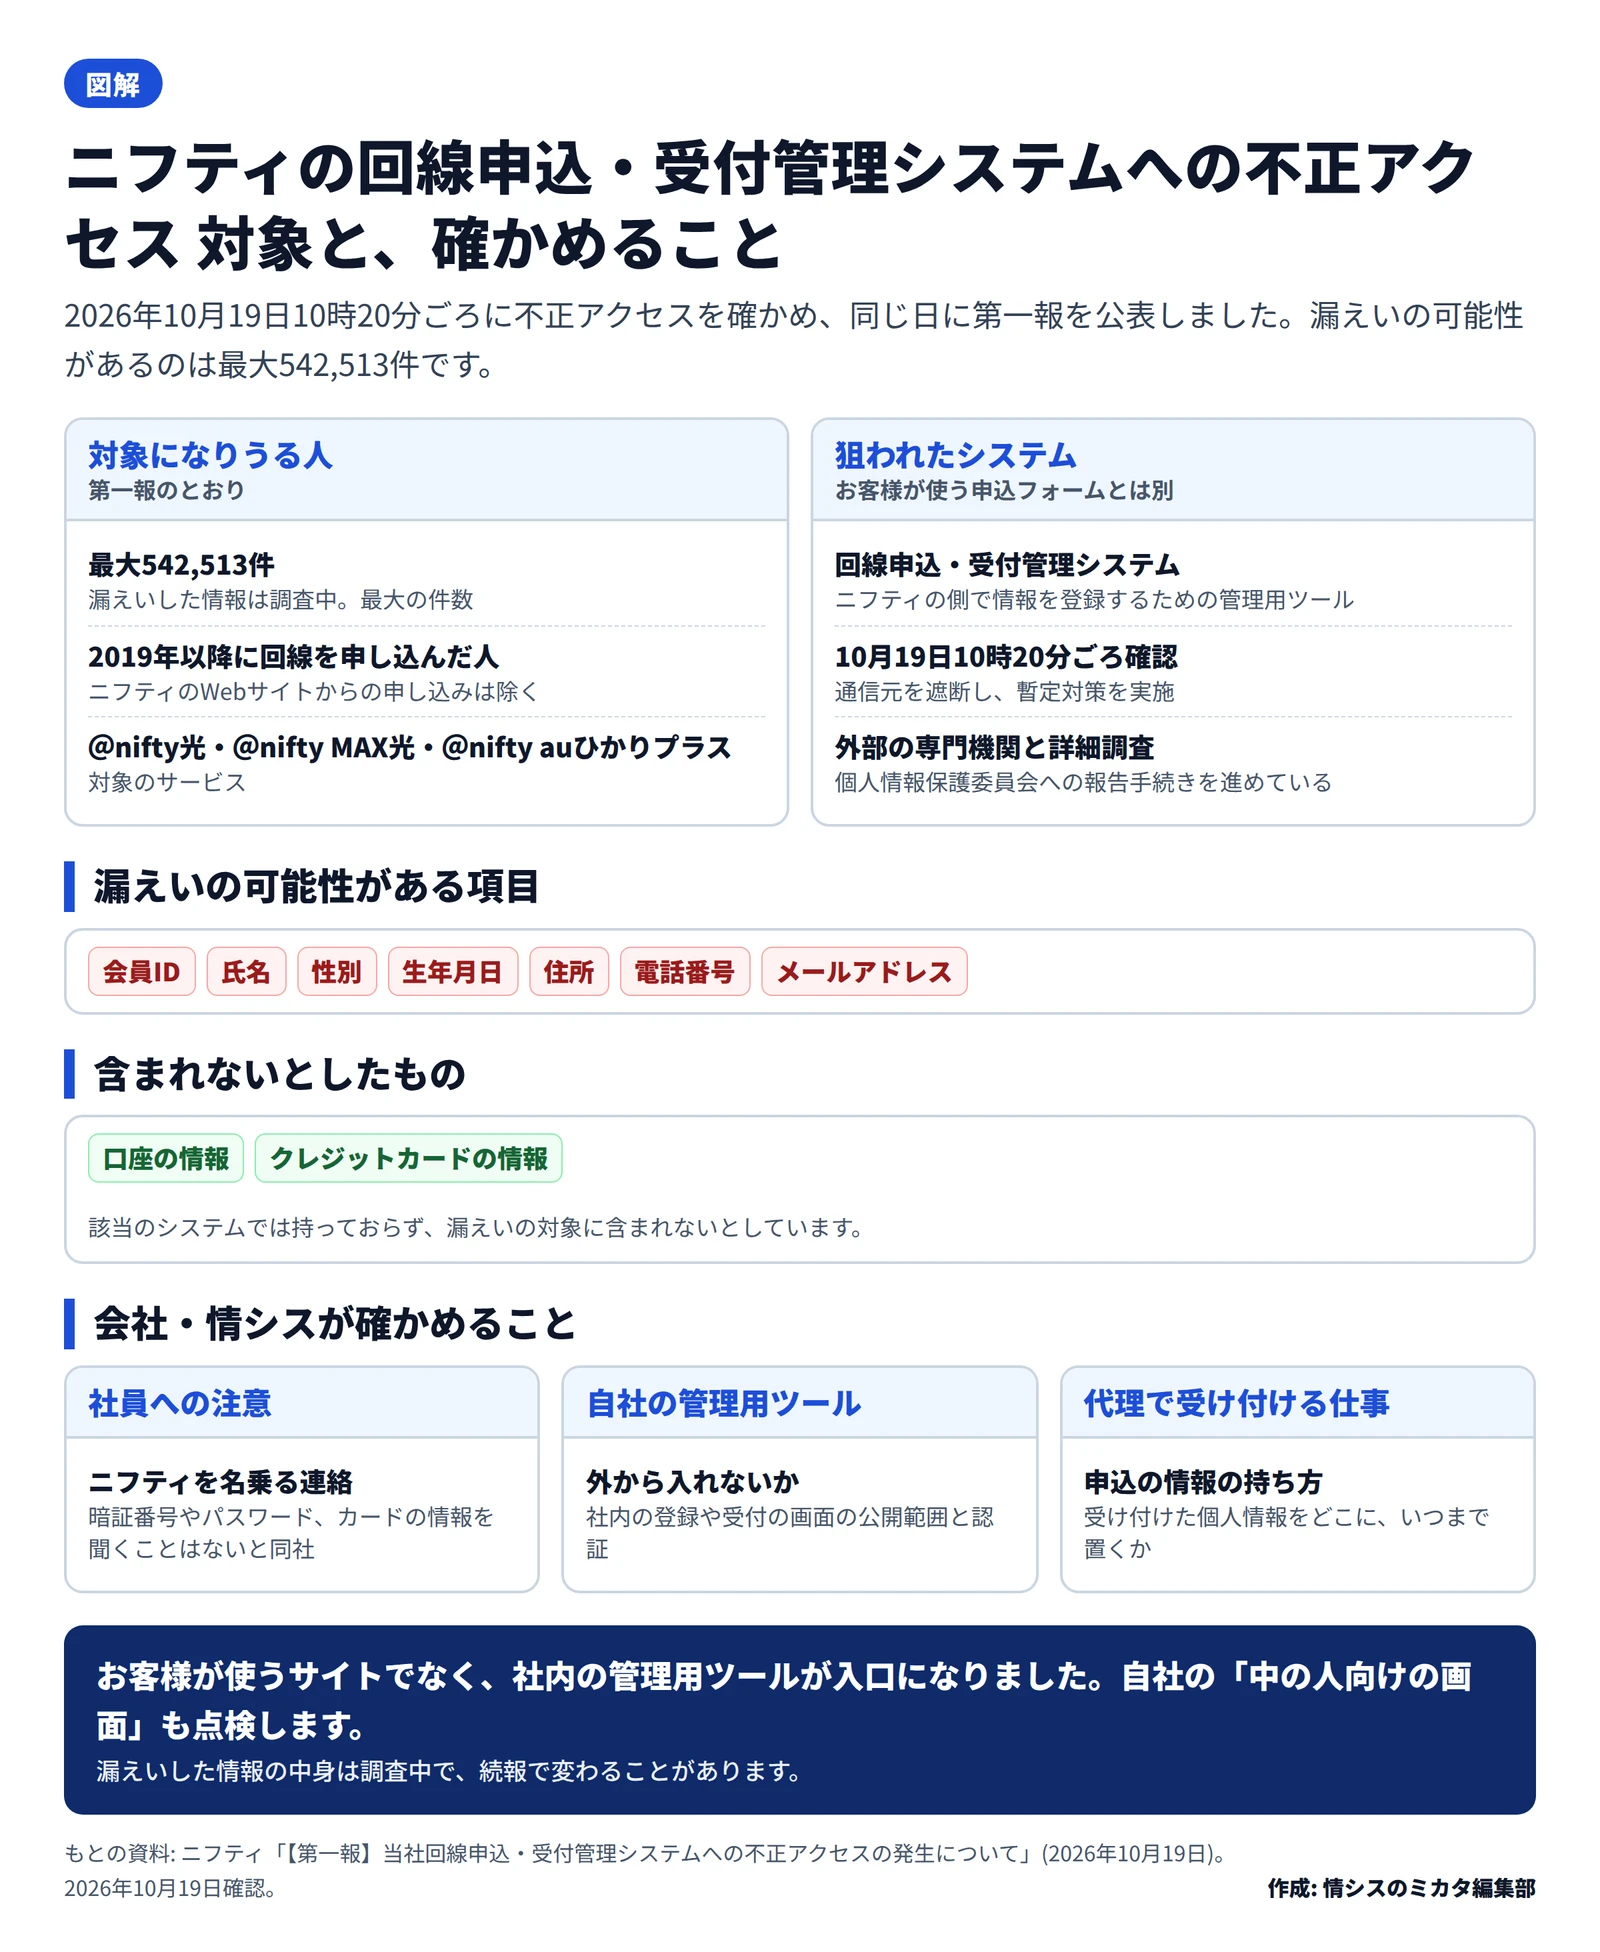
 対象になりうる人、漏えいの可能性がある項目と、会社で確かめること(編集部作成)作成: 編集部 / もとの資料: ニフティの第一報を編集部が整理
対象になる人は「Webサイト以外から申し込んだ人」
対象は、2019年以降に回線を申し込んだ人のうち、ニフティのWebサイトから申し込んだ人を除いた人です。どの経路の申し込みが含まれるかは、第一報には書かれていません。
漏えいの可能性がある項目には、氏名・生年月日・住所・電話番号・メールアドレスがそろっています。これだけの項目があれば、ニフティや回線の会社を名乗る、もっともらしい連絡を作れます。同社も、不審なメール・電話・SMSに注意し、書かれたURLを開かず個人情報を入れないよう呼びかけています。
狙われたのは、社内向けの管理用ツール
第一報は、狙われたシステムを「当社側で情報登録をするための管理用ツール」と説明しています。お客様が申し込むWebの画面ではなく、社内の担当者が申込の情報を入れる側の仕組みです。どこから、どのように入られたかは書かれていません。
社内向けのツールは、使う人が限られるため、外から見られることを前提にしていない作りのことがあります。それでも、インターネットから届く所にあれば、攻撃の入口になりえます。JPCERT/CCも10月8日の注意喚起で、インターネットから見える管理画面やAPIの点検を求めています(JPCERT注意喚起を情シスの週次点検に API・管理画面・BIツールの確認先)。ただし、今回の件がその注意喚起の事案に当たるかは、示されていません。
6月のメールサービスの件とは、別のシステム
ニフティは2026年6月23日にも、@niftyのメールサービスへの不正アクセスを公表しています。7月6日の第二報によると、メールサービスで使う基盤のシステムはKDDIが提供していて、そこへの不正アクセスでした。
今回の対象は回線申込・受付管理システムで、6月のメールの基盤とは別のシステムです。両者の関係は、第一報には書かれていません。
影響する人・会社、しない人・会社
- 影響する: 2019年以降に、@nifty光・@nifty MAX光・@nifty auひかりプラスを、ニフティのWebサイト以外から申し込んだ人です。氏名・住所・電話番号などが漏えいした可能性があります。
- 影響する: こうした人が社員にいる会社です。自宅の回線の契約者の名前や連絡先を使った偽の連絡が、社員に届くおそれがあります。在宅勤務の回線の切り替えなどを口実にした連絡にも注意が要ります。
- 影響する: 社内向けの登録や受付の管理用ツールを、インターネットから使える形で置いている会社です。今回と同じ種類の入口がないかを確かめる機会です。
- 影響しない: ニフティのWebサイトから申し込んだ人と、対象の3つ以外のサービスだけを使う人です(第一報のとおり)。
- 影響しない: 口座とクレジットカードの情報です。該当のシステムで持っておらず、漏えいの対象に含まれないとしています。
会社・情シスが今日やること
- 社員に短く知らせます。 「ニフティや回線の会社を名乗る連絡で、パスワードやカードの情報を聞かれても答えない。URLは開かず、公式サイトから確かめる」と伝えます。
- 自社の管理用ツールの公開範囲を確かめます。 社内の担当者だけが使う登録・受付・顧客管理の画面が、インターネットから届く所にないか。あるなら、接続元の制限と多要素認証が入っているかを確かめます。
- 代理で受け付けた個人情報の置き場所を見直します。 申込書や受付の情報を、いつまで、どのシステムに置いているか。使い終わったものを消す決まりがあるかを確かめます。
- 管理用ツールのログを見られるようにします。 誰が、いつ、どれだけの件数を見たかを記録し、ふだんと違う大量の閲覧に気づける形にします。
- 自社が当事者になったときの初動を確かめます。 今回、同社は気づいた日のうちに通信を遮断し、公表しました。遮断の判断をする人と、公表の文面の型を、前もって決めておきます。
第一報に書かれていないこと
- 不正アクセスの入口と手口、始まった日時。
- 実際に漏えいした件数と項目(調査中)。
- 対象の人への個別の連絡の予定。
- 警察への届け出。
2026年10月19日時点の内容です。