本文へ移動
情シスのミカタ
事故・障害約2分で読めます

日経新聞に不正アクセス 約183万件が流出 認証情報の窃取が起点

日本経済新聞社は、システム開発に使うクラウドサービスへの不正アクセスで、約183万件の情報が流出したと公表しました。クラウドにアクセスするための認証情報が窃取されたのが起点です。流出の内訳、クレジットカードが含まれない点、情シスがクラウドの認証で確かめることを公式から整理します。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
日経新聞に不正アクセス 約183万件が流出 認証情報の窃取が起点

この記事のまとめ

  • 日本経済新聞社は2026年10月16日、システム開発に使うクラウドサービスが不正アクセスを受け、16日時点で約183万件の情報が漏えいしたと公表しました。クラウドにアクセスするための認証情報が、何らかの手段で窃取されたのが起点です。
  • 約183万件のうち、氏名・メールアドレス・住所・電話番号・生年月日のいずれかを含む個人情報は約15万件(うちメールアドレスを含むもの約12万件)です。残る約168万件は、単体では個人を特定できない識別子のみで、クレジットカード情報は含まれていません。
  • 情シスは、1つの認証情報が盗まれるとクラウド上の大量のデータに届いてしまう構図を踏まえ、クラウドやSaaSの認証情報の守り方、多要素認証、アクセスの監視を、自社で確かめます。
こんな方に#20代#30代#40代#50代#60代実務

日本経済新聞社は、システムの開発に使うクラウドサービスが不正アクセスを受け、約183万件の情報が流出したと公表しました。きっかけは、そのクラウドにアクセスするための認証情報が盗まれたことです。1つの認証情報が、クラウド上の大量のデータへの入口になった、という構図です。この記事は、同社の公式のお知らせに書かれていることだけをまとめます。

何が起きたか

日経は、システム開発に使うクラウドサービスにアクセスするための認証情報が、何らかの手段で窃取されたとしています。2026年10月7日の未明から朝にかけて不正アクセスを受け、クラウド上に保管していた個人情報が漏えいしました。公表は10月16日です。
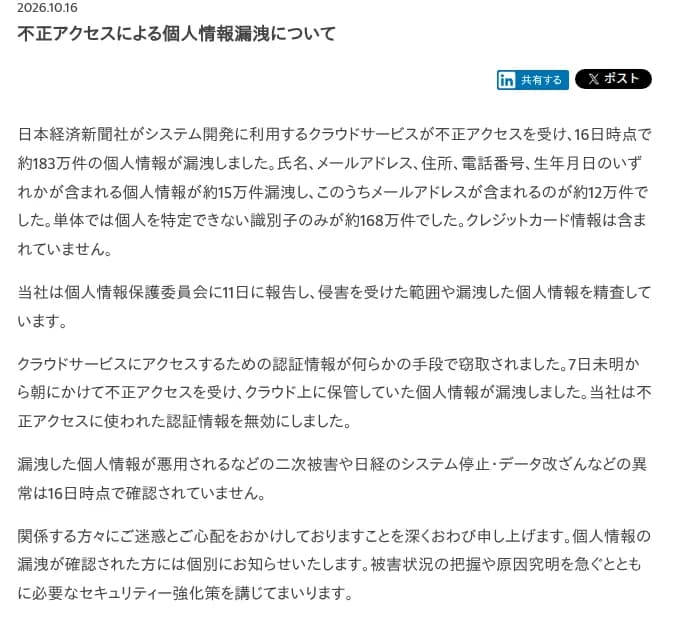
日本経済新聞社の2026年10月16日のお知らせ。システム開発に利用するクラウドサービスが不正アクセスを受け、16日時点で約183万件の個人情報が漏洩、氏名・メールアドレス・住所・電話番号・生年月日のいずれかを含む個人情報が約15万件(うちメールアドレスを含むもの約12万件)、単体では個人を特定できない識別子のみが約168万件で、クレジットカード情報は含まれないと書く。個人情報保護委員会に11日に報告し範囲を精査中、クラウドにアクセスするための認証情報が何らかの手段で窃取され10月7日未明から朝にかけて不正アクセスを受けた、認証情報は無効化した、二次被害やシステム停止・データ改ざんは16日時点で確認されていない、と記す
日経のお知らせ。不正アクセスによる個人情報漏洩の本文出典: 日本経済新聞社「不正アクセスによる個人情報漏洩について」(引用)

認証情報がどのように盗まれたか(フィッシングか、マルウェアか、使い回しか)、どのクラウドサービスか、多要素認証があったかどうかは、公表されていません。この記事も、中身を推測しません。なお、日経グループは近い時期に別の事案も公表していますが、今回の件と同一の攻撃とする発表はありません。

流出の内訳と、含まれない情報

区分 件数
合計 約183万件
うち 個人情報(氏名・メール・住所・電話・生年月日のいずれか) 約15万件(うちメールアドレスを含むもの約12万件)
単体では個人を特定できない識別子のみ 約168万件

クレジットカード情報は含まれていないと明記しています。約183万件という数字の大きさに対して、氏名などの個人情報を含むのは約15万件で、残りは単体では個人を特定できない識別子です。件数の大きさと、中身の重さは、分けて見る必要があります。

影響する会社・しない会社

  • 影響する: 日経のサービスに情報を登録していた人で、今回の対象に含まれる人です。漏えいが確認された人には、個別に知らせるとしています。
  • 影響する: システム開発や業務に、クラウドサービスやSaaSを使っている会社です。認証情報が1つ盗まれると、クラウド上の広い範囲に届く、という構図は、自社にも当てはまります。
  • 影響しない: クレジットカード情報です。含まれていないと発表されています。
  • 影響しない(可能性が高い): クラウドの認証に多要素認証を入れ、不審なアクセスを監視している会社です。ただし、本当に全部のクラウドで効いているかは、確かめないと分かりません。

情シスが今日やること

  • クラウド・SaaSの認証情報の棚卸し。開発や業務で使うクラウドの、ログイン情報やアクセスキーが、どこに、いくつあるか。古いものや、使い回しが残っていないかを確かめます。
  • 多要素認証。クラウドの管理画面や、アクセスキーを使う経路に、多要素認証や追加の確認が効いているか。ID・パスワードだけで入れる状態になっていないかを見ます。
  • 鍵の保管。アクセスキーや認証情報を、ソースコードや設定ファイルに平文で書いていないか。盗まれにくい形で保管しているかを確かめます。
  • アクセスの監視。クラウドが、いつもと違う場所・時間・量のアクセスを受けたときに、気づける仕組みがあるか。ログが残り、警報が出るかを確かめます。

よくある質問

Qクレジットカード情報は漏れましたか。

A日経は、クレジットカード情報は含まれていないと明記しています。約183万件のうち、氏名・メールアドレス・住所・電話番号・生年月日のいずれかを含む個人情報は約15万件(うちメールアドレスを含むもの約12万件)で、残る約168万件は、単体では個人を特定できない識別子のみとしています。

Q原因は何ですか。

A日経は、システム開発に使うクラウドサービスにアクセスするための認証情報が、何らかの手段で窃取されたと説明しています。2026年10月7日の未明から朝にかけて不正アクセスを受け、クラウド上に保管していた個人情報が漏えいしたとしています。認証情報がどう盗まれたか、どのクラウドサービスか、多要素認証があったかは公表されていません。この記事も推測しません。

Qいま、どういう状況ですか。

A日経は、不正アクセスに使われた認証情報を無効にし、侵害を受けた範囲や漏えいした個人情報を精査しているとしています。16日時点で、情報が悪用されるなどの二次被害や、システムの停止・データの改ざんといった異常は確認されていないとしています。個人情報保護委員会へは10月11日に報告済みで、漏えいが確認された人には個別に知らせるとしています。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月16日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします