航空券の比較・予約サイト「skyticket」を運営する株式会社アドベンチャーは2026年10月9日、異なる経路による3件の不正アクセスで、お客様の個人情報が流出したこと、または流出したおそれがあると公表しました。最も大きい件は、約1,464万件が対象です。
この記事は、出張の手配で予約サイトを使う会社の情シスの目線で書きます。根拠は、アドベンチャーのお知らせ2件と、東証への適時開示です。2026年10月9日時点の内容で、報道は根拠にしていません。同じ日の別の事案との共通点は、ブックオフの不正アクセスの記事にまとめています。
公表の内容を整理する
お知らせは、3件を「それぞれ異なる経路」と書いています。表にすると次のとおりです。
| 項目 |
(1)当社サーバー |
(2)業務管理システム |
(3)バス予約 |
| 発生 |
2026年10月2日〜10月4日 |
2026年9月20日 |
2026年8月3日〜10月1日 |
| 発覚 |
10月5日 |
9月28日 |
10月1日 |
| 原因(公表のとおり) |
一部の管理機能を不正に操作され、他のサーバーとクラウド上のデータにアクセスされた |
業務管理システムの脆弱性を悪用された |
予約完了ページがログインなしで表示できる状態で、機械的に閲覧された(10月1日に修正済み) |
| 対象 |
約1,464万件(うちログインパスワードを含むもの約413万件) |
17,780件(重複を含む。このほか件数を調査中のものがある) |
ご予約 約12,000件(同行者を含むと人数は多くなる) |
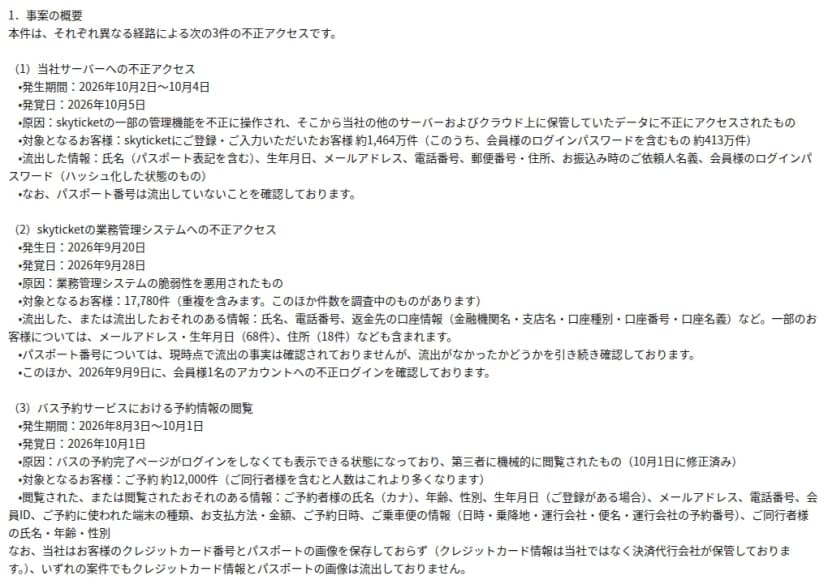 skyticketのお知らせにある、3件の事案の概要の部分出典: 出典: 株式会社アドベンチャー skyticketウェブサイト(2026年10月9日)(引用)
3件それぞれの項目
(1)で流出した情報は、氏名(パスポート表記を含む)、生年月日、メールアドレス、電話番号、郵便番号・住所、お振込み時のご依頼人名義、会員のログインパスワード(ハッシュ化した状態のもの)です。パスポート番号は流出していないことを確認しているとしています。
(2)で流出した、または流出したおそれのある情報は、氏名、電話番号、返金先の口座情報(金融機関名・支店名・口座種別・口座番号・口座名義)などです。一部のお客様は、メールアドレス・生年月日(68件)、住所(18件)も含まれます。パスポート番号は、現時点で流出の事実は確認されていないが、引き続き確認しているとのことです。
(3)で閲覧された、または閲覧されたおそれのある情報は、予約者の氏名(カナ)、年齢、性別、生年月日(登録がある場合)、メールアドレス、電話番号、会員ID、予約に使った端末の種類、お支払方法・金額、予約日時、乗車便の情報(日時・乗降地・運行会社・便名・運行会社の予約番号)、同行者の氏名・年齢・性別です。
クレジットカードについては、お知らせは次のように書いています。
なお、当社はお客様のクレジットカード番号とパスポートの画像を保存しておらず(クレジットカード情報は当社ではなく決済代行会社が保管しております。)、いずれの案件でもクレジットカード情報とパスポートの画像は流出しておりません。
出典: アドベンチャー「不正アクセスによるお客様情報の流出に関するお詫びとお知らせ」
件数は足し合わせない
3件の件数は、数え方が違います。(1)は登録・入力いただいたお客様の件数、(2)は重複を含む件数で調査中のものが別にあり、(3)は予約の件数です。お知らせに合計は書かれていません。編集部でも、1つの数字にはしていません。「1,400万件超」と言われるのは、(1)の約1,464万件です。
悪用の中身
悪用は、2026年9月9日に会員1名のアカウントへの不正ログインが確認されたことだけです。お知らせは、この1件を除いて、流出した情報が悪用された二次被害は確認されていないと書いています。この不正ログインは(2)の項に書かれていますが、(1)の流出との関係は、公表されていません。
会社の対応と、公表されていないこと
会社の対応は、次のとおりです。
- 不正アクセスの経路を遮断し、脆弱性への対策を実施した
- 2026年10月7日18時ごろ、保存済みクレジットカードによる支払いと、カード情報の保存機能を停止した。不正ログインで保存済みのカードを使った不正な購入を防ぐため、としている
- 対象のお客様に、電子メールで順次連絡している。連絡が届かないお客様は、このお知らせをもって案内に代える
- 個人情報保護委員会に報告している
問い合わせ窓口は、メールの info@skyticket.com です。電話の窓口は書かれていません。業績への影響は、精査中と適時開示に書かれています。
次の点は、公表されていません。
- (1)で、管理機能がどのように不正に操作されたか
- 流出したパスワードの、具体的なハッシュ化の方式
- (2)の「このほか件数を調査中のもの」の件数
- 3件の間の関係(別経路としか書かれていません)
影響する人・会社、しない人・会社
- 影響する: skyticketで会員登録、または予約の入力をしたことがある社員。個人のアカウントで出張を手配していても、(1)の対象になりえます。
- 影響する: skyticketに会社名義のカードを登録していた会社。カード番号は流出していないとされていますが、保存済みカードの支払いは10月7日に止められています。
- 影響する: 返金を受けたことがある人。(2)は返金先の口座情報が含まれます。
- 影響する: skyticketのバスを予約した社員。(3)は予約番号や乗車便の情報を含みます。
- 影響しない: skyticketを使っていない会社。ただし、航空会社や銀行を装う偽メールは、どの会社にも届きます。
- 影響しない: カード番号の流出を心配する人。公表では、いずれの案件でもクレジットカード情報は流出していません。
出張で予約サイトを使う会社の確認点
1. 誰が、どのサイトを、どの名義で使っているか
出張の手配が各自に任されていると、会社は、社員がどの予約サイトに登録しているかを把握できません。今回のような公表があっても、対象の社員を探せません。
決めておくことは、次のとおりです。
- 出張の手配に使ってよいサイトと、使ってはいけない方法(個人のアカウントに会社のカードを登録する、など)
- 予約に使うメールアドレス(会社のアドレスか、手配専用のアドレスか)
- 予約サイトのパスワードは、他のサービスと使い回さない。使い回しの危険は、ブックオフの記事に書いています
(1)のログインパスワードは、ハッシュ化されていたものの、お知らせは「解析によりパスワードが判明し」同じパスワードを使う他のサービスへの不正ログインに悪用されるおそれがあると書いています。
2. 会社のカードの利用明細と、予約履歴を確かめる
お知らせは、お客様へのお願いとして、マイページの予約履歴とクレジットカードの利用明細の確認を求めています。会社のカードでは、次の順で確かめます。
- 経理に、skyticketやその決済代行の名目の請求が、いつ、いくらあるかを出してもらう
- 出張の申請や承認の記録と、請求を突き合わせる。申請のない請求を探す
- 各社員に、skyticketのマイページの予約履歴を見てもらう。身に覚えのない予約があれば、お知らせの窓口(info@skyticket.com)に連絡する
- 身に覚えのない請求があれば、カード会社に連絡する。カード会社の窓口は、会社の契約書にあります
口座に身に覚えのない入出金があった場合は、取引の金融機関に相談するよう、お知らせは書いています。
3. お知らせメールを装う偽メールの見分け方
流出の公表のあとは、お知らせを装うフィッシングメールが増えます。アドベンチャーは、本物のメールについて、次の特徴を公表しています。
- 送信元アドレス: info@skyticket.com
- 送信日時: 2026年10月8日19時ごろから順次
- 件名は次の4通り(いずれも日本語と英語が併記)
- 【重要】不正アクセスによるお客様情報流出のお詫びとパスワード変更のお願い
- 【重要】不正アクセスによるお客様情報(銀行口座情報を含む)流出のお詫びとパスワード変更のお願い
- 【重要】不正アクセスによるお客様情報流出のお詫び
- 【重要】不正アクセスによるお客様情報(銀行口座情報を含む)流出のお詫び
そのうえで、お知らせは次のように求めています。
パスワードの変更は、メール内のリンクからではなく、skyticketの公式サイトまたは公式アプリにログインのうえ、直接お手続きください。当社から、メールや電話などでパスワード、クレジットカード番号、口座の暗証番号などをお尋ねすることはございません。
出典: アドベンチャー「【重要】skyticketよりお送りした「個人情報の流出に関するお知らせ」メールについて」
本物のメールにも、パスワードを入力させるリンクは記載されていないと、お知らせは書いています。リンクは開かず、公式サイトか公式アプリを自分で開いて手続きします。
お知らせは、返金や補償を名目に、振込みや手数料の支払い、アプリのインストールを求める連絡には応じないよう求めています。会社から、本件に関して金銭の支払いをお願いすることはない、とも書いています。
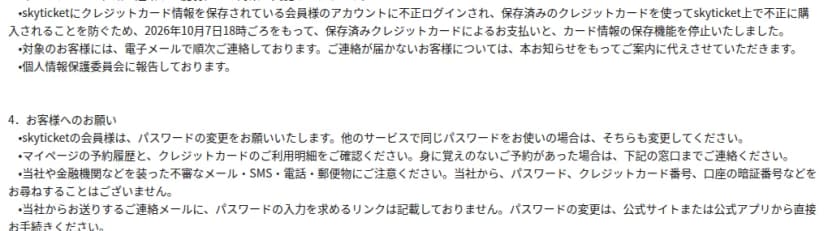 skyticketのお知らせにある、お客様へのお願いの部分出典: 出典: 株式会社アドベンチャー skyticketウェブサイト(2026年10月9日)(引用)
会社・情シスが今日やること
以下は、公表内容にもとづく確認手順です。アドベンチャーが他社に求めたものではありません。
- 社員に、skyticketの利用の有無を聞く。 個人のアカウントでも、出張で使ったことがあれば対象になりえます。お知らせメールが届いたかも聞きます。
- 会員の社員に、パスワードの変更を頼む。 skyticketの公式サイトか公式アプリにログインして、直接手続きします。同じパスワードを使う他のサービスも変えます。
- 会社のカードの利用明細と、予約履歴を突き合わせる。 申請のない請求は、カード会社とskyticketの窓口に連絡します。
- お知らせメールを装う偽メールの注意を、全社に流す。 本物の送信元と件名は、上のとおりです。リンクは開かず、公式サイトから手続きします。パスワードやカード番号を聞くメールは、偽物として扱います。
- 出張手配のルールを、この機会に決める。 使ってよい予約サイト、会社のカードの登録のしかた、手配に使うメールアドレスを決めて、社員に伝えます。
続報の確認先
アドベンチャーは、調査を進め、新たな事実が判明すれば速やかに知らせるとしています。skyticketのお知らせ(2026年10月9日)と、お知らせメールについて(2026年10月9日)を確認してください。
委託先や外部サービスの事故で、会社が報告を求められる場合の流れは、委託先で個人情報が漏えいしたら?報告3〜5日・30日と本人通知の流れにあります。相次ぐ漏えいと「返金します」を装う詐欺メールは、9月末から相次ぐ情報漏えい一覧 「返金します」詐欺メールの見分け方を参照してください。