越境ECを支援するジグザグは、2026年10月19日、同社の「WorldShopping」が不正アクセスを受け、海外の利用者301人分の個人情報が漏えいしたと公表しました。WorldShoppingは、海外に住む人が日本の通販サイトの商品を買えるサービスです。日本のEC事業者から預かっている情報は、今の調査では対象に含まれていないとしています。
ジグザグが10月19日に公表したこと
ジグザグは東証グロースに上場する会社です。東証の開示(TDnet)で「不正アクセスによる海外のお客様の個人情報漏えいに関するお詫びとお知らせ」を出しました。
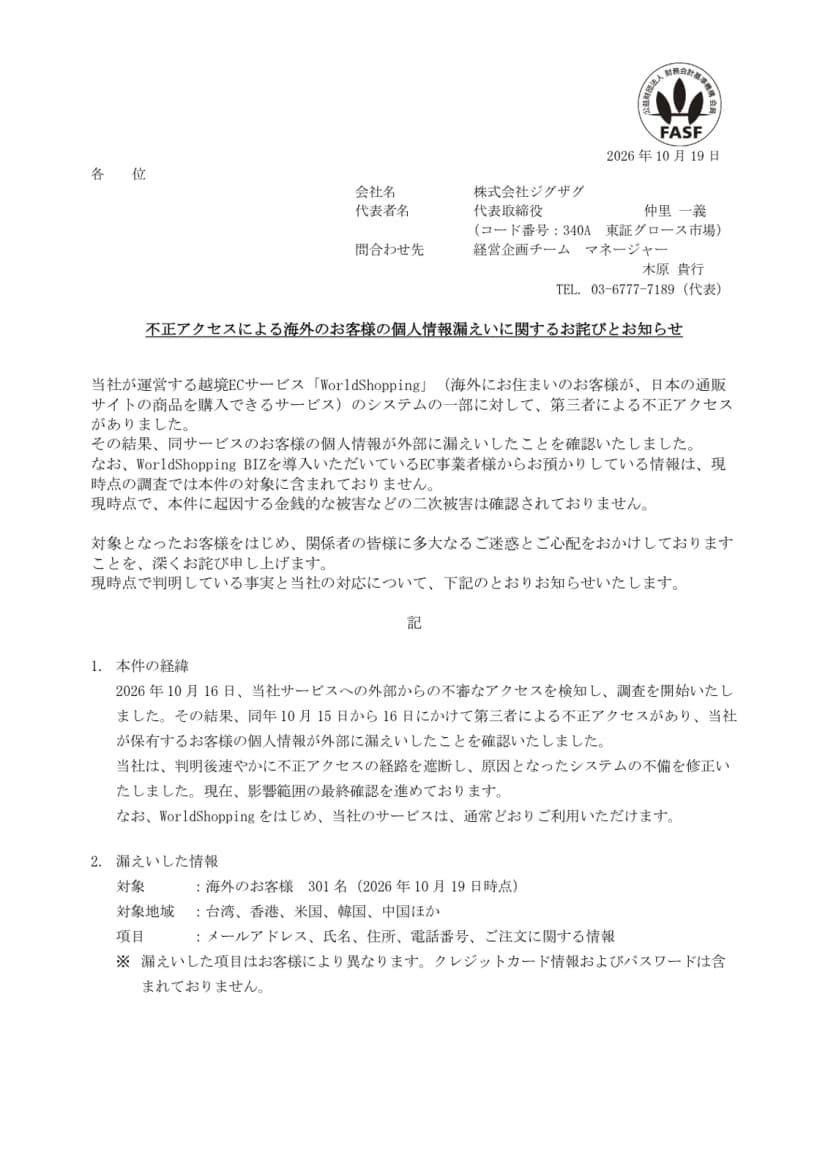 ジグザグが10月19日に開示したお詫びとお知らせ(1ページ目)出典: 株式会社ジグザグ「不正アクセスによる海外のお客様の個人情報漏えいに関するお詫びとお知らせ」(引用)
| 項目 |
公表の内容 |
| 気づいた日 |
2026年10月16日。外部からの不審なアクセスを検知して調査を始めた |
| 不正アクセスの期間 |
10月15日から16日にかけて |
| 対象 |
海外の利用者301人(10月19日時点) |
| 地域 |
台湾、香港、米国、韓国、中国ほか |
| 項目 |
メールアドレス、氏名、住所、電話番号、注文に関する情報(人によって違う) |
| 含まれないもの |
クレジットカードの情報とパスワード。WorldShopping BIZを導入しているEC事業者から預かっている情報(今の調査で) |
| 二次被害 |
金銭的な被害などは確認されていない |
| サービス |
WorldShoppingを含め、通常どおり使える |
| 業績への影響 |
精査中 |
直した箇所は「メール配信システム」と「入力フォーム」
同社は、判明したあとすぐに不正アクセスの経路を遮断し、原因になったシステムの不備を直したとしています。対応の中身は次のとおりです。
- 不正アクセスに使われた経路を遮断し、メール配信システムと入力フォームの不備を修正した。
- 攻撃者が使った認証情報を無効にし、発行し直した。
- 個人情報保護委員会と、法令で報告が要る国や地域の当局に、順に報告している。
- 対象の利用者には、メールで個別に連絡している。
- 外部の専門家の助言を受け、セキュリティ診断を含む再発防止策を作っている。
どんな不備だったか、攻撃者がどの認証情報をどう手に入れたかは、公表に書かれていません。メール配信システムが自社で作ったものか、外部のサービスかも書かれていません。この記事も推測しません。
海外の利用者の情報は、海外の当局への報告もかかる
今回の対象は、海外に住む利用者です。同社は、個人情報保護委員会に加え、法令で報告が要る国や地域の当局にも順に報告しているとしています。どの国や地域に報告したかは書かれていません。
海外の顧客の情報を持つ会社は、日本の個人情報保護法だけでなく、相手の国や地域の決まりがかかることがあります。報告の期限や、本人への知らせ方は国や地域で違います。漏えいが起きてから調べると、期限に間に合わないおそれがあります。
影響する人・会社、しない人・会社
- 影響する: WorldShoppingを使った海外の利用者のうち、対象の301人です。同社からメールで個別に連絡があります。同社や関係する会社を名乗る不審な連絡に注意が要ります。
- 影響する: 海外の顧客の個人情報を持つ会社です。国や地域ごとの報告の決まりを、前もって確かめておく機会です。
- 影響する: 入力フォームやメール配信の仕組みを、インターネットから使える形で持っている会社です。認証情報の管理と、不正な使われ方に気づく仕組みを見直します。
- 影響しない: WorldShopping BIZを導入しているEC事業者です。預かっている情報は、今の調査では対象に含まれていないとしています(影響範囲は最終確認中)。
- 影響しない: クレジットカードの情報とパスワードです。漏えいした情報に含まれていないとしています。
会社・情シスが今日やること
- WorldShopping BIZを使っているなら、続報を見る担当を決めます。 今は対象外とされていますが、影響範囲は最終確認中です。同社からの連絡の受け口を決めておきます。
- 自社の入力フォームとメール配信の仕組みを洗い出します。 問い合わせ、注文、資料請求などのフォームと、確認メールを送る仕組みを一覧にし、誰が管理しているかを確かめます。
- そこで使う認証情報を確かめます。 メール配信のサービスのAPIのキーやパスワードが、フォームのプログラムやサーバーに書き込まれたままになっていないか。使っていないキーは無効にし、必要なものは発行し直します。
- 海外の顧客の情報がある国や地域を把握します。 顧客の住所の国を集計し、法務と、漏えいのときにどこへいつまでに報告するかを決めておきます。
- 不審な送信に気づける形にします。 メール配信の仕組みで、ふだんと違う宛先や件数の送信があれば知らせが届くかを確かめます。
公表に書かれていないこと
- 不備の中身と、攻撃者が認証情報を手に入れた方法。
- メール配信システムが自社のものか外部のサービスか。
- 報告した海外の国や地域の名前。
2026年10月19日時点の内容です。