靴メーカーのムーンスターは、システムサーバーへの不正アクセスで、最大59万3千人の顧客情報が漏えいした可能性があると公表しました。きっかけは、客に届いた偽メールでした。そこに、本人と会社しか知らないはずの過去の注文情報が書かれていたのです。この記事は、同社の公式の発表(初報・第2報・第3報)に書かれていることだけをまとめます。
何が起きたか
ムーンスターは、2026年10月15日の第3報で、「弊社システムサーバー」への不正なログインと情報の取得があった可能性を公表しました。2026年5月14日〜19日に、このサーバーを経由して個人情報が漏えいした可能性が高いとしています。対象は最大59万3千人で、これは漏えいした可能性のある人数の最大値で、確定した数ではありません。
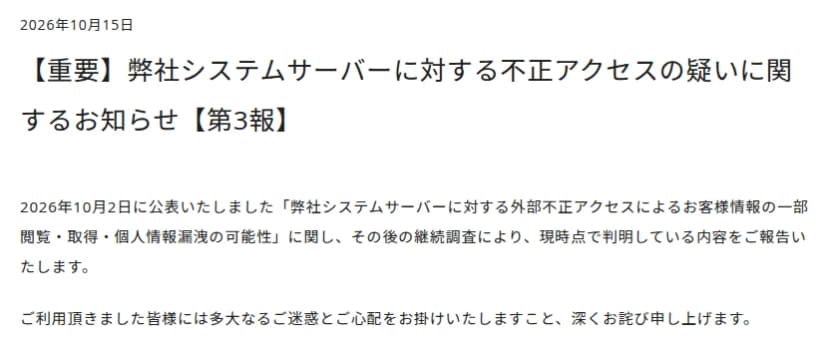 ムーンスターの第3報(2026年10月15日)の題名と冒頭出典: ムーンスター「【重要】弊社システムサーバーに対する不正アクセスの疑いに関するお知らせ【第3報】」(引用)
侵入の手口や対象システム、弱点など技術的な中身は、記載を差し控えるとしています。この記事も、中身を推測しません。
漏れた可能性のある情報と、含まれないもの
| 区分 |
内容 |
| 漏れた可能性がある |
氏名、住所、電話番号、メールアドレス、過去の注文情報 |
| 含まれない |
クレジットカード情報、ECサイトのログインパスワード(対象のサーバーに保存していない) |
| 対象の店(計8店) |
楽天市場・Yahoo!ショッピング・au PAYマーケットの各公式ショップ、MOONSTAR ONLINE STORE、MOONSTAR LIFESTYLE EC STORE、ムーンスター アウトレット、Qoo10とAmazonの公式ショップ(この2店は閉店済み) |
なお、第3報の中では、別の箇所で過去の注文情報を除いた4項目で書かれた部分もあります。この記事は、対象の情報を列挙した章の記載に合わせています。
注文情報入りの偽メールという手口
発覚は、客からの問い合わせでした。2026年9月20日前後に寄せられた問い合わせで、その客に届いた偽メールに「お客様と弊社しか知り得ない個人情報を含む過去のご注文情報」が書かれていたことから、情報が取られたと判断したとしています。会社はこれをフィッシングメールと呼び、一部の客に届いたことを認めています。
9月24日には、同社のEC2店で、ECサイトを装って支払いを求めるなどのなりすましメールへの注意を呼びかけていました。ただし、このメールと第3報の偽メールが同じものかどうかは、公式には書かれていません。
時系列
| 日付 |
出来事 |
| 2026年3月26日 |
初報。一部サーバーへの不正アクセスの疑いを公表(顧客情報が取られた事実は確認されていないとした) |
| 2026年5月14日〜19日 |
このサーバーを経由して個人情報が漏えいした可能性が高い期間(第3報) |
| 2026年9月20日前後 |
客から、過去の注文情報が書かれた偽メールの問い合わせ |
| 2026年9月24日 |
自社EC2店で、なりすましメールへの注意を呼びかけ |
| 2026年10月2日 |
第2報。漏えいの可能性を公表(件数は未記載) |
| 2026年10月15日 |
第3報。最大59万3千人、対象8店、漏えいの時期、個人情報保護委員会への報告を公表 |
公表文の日付の上では、初報で不正アクセスの疑いを公表してから約7週間後に、漏えいした可能性が高い期間があります。3月の侵入と5月の漏えいの関係は公表されていません。同社は、サーバーの外部との接続の遮断とパスワードの強制変更、専門事業者との調査、多重の防御、社内ルールの見直しと教育を進めるとしています。問い合わせ先は、カスタマーセンター 0800-800-1792(平日10時〜17時)です。
影響する会社・しない会社
- 影響する: ムーンスターの対象の店で買い物をした客です。氏名・住所・電話番号・メールアドレス・過去の注文情報が対象で、注文履歴入りの偽メールに注意が要ります。
- 影響する: 自社ECに加えて、モールの注文も自社のサーバーに集めている会社です。閉店した販路のデータまで対象になった点は、データをいつまで持つかを見直すきっかけになります。
- 影響する: 客からの「注文情報入りの偽メールが届いた」という問い合わせを、窓口だけで処理している会社です。漏えいの兆しとして、情シスに上がる仕組みが要ります。
- 影響しない: クレジットカード情報とECのログインパスワードです。対象のサーバーに保存していないと発表されています。
情シスが今日やること
- 客の問い合わせを兆しとして扱う。「注文内容が書かれた偽メールが届いた」という問い合わせを、窓口で終わらせず、漏えいの疑いとして情シスに上げる経路を決めておきます。
- 閉じた販路のデータを消す。閉店したモール店などのデータを、いつまで持ち、いつ消すかを決めます。持っていないデータは漏れません。
- 侵入に気づいた後の監視を続ける。不正アクセスの疑いを見つけたあとも、追加の取得がないかを監視し続ける体制があるかを確かめます。
- 通知メールの作り方を見直す。お詫びや案内のメールと、偽メールが同じ時期に届きます。会社からの通知にはリンクを入れない、などの工夫で、客が見分けやすくします。