ポイントサービスの「Gポイント」が、システムへの不正アクセスを受けて止まっています。運営するジー・プランは、会員を見分ける識別子が最大約7万件漏えいした可能性があると公表しました。その後、個人情報の漏えいの対象になった会員にも個別に連絡するとしています。ほかの会社のポイントやサービスと交換できる仕組みのため、提携先のサービスにも影響が出ています。同社の公表と、サポートセンターのよくある質問から整理します。
何が起きたか
ジー・プランは2026年9月30日、「Gポイント」のシステムが外部から不正アクセスを受けていたと公表しました。
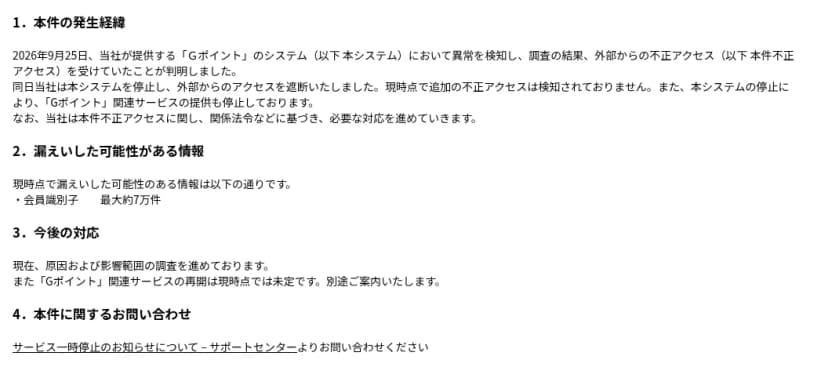 ジー・プランの9月30日の公表。漏えいの可能性は会員識別子の最大約7万件出典: ジー・プラン「「Gポイント」システムへの不正アクセス発生について」(引用)
公表によると、9月25日にシステムの異常に気づき、調べた結果、外部からの不正アクセスが分かりました。同日システムを止め、外からのアクセスを遮断しています。その後、追加の不正アクセスは見つかっていないとしています。システムを止めたため、Gポイントの関連サービスも止まりました。漏えいした可能性があるとした情報は、会員識別子の最大約7万件です。原因と影響の範囲は調べているところです。
サポートセンターのよくある質問によると、会員識別子は、システムの中で会員を管理し見分けるための記号(英数字などの番号)です。氏名、住所、電話番号、メールアドレスなどの個人情報は含まれず、識別子だけから第三者が個人を特定することはできない、としています。
10月16日の更新で、個別の連絡を始めた
ジー・プランは10月16日、Gポイントのサイトのお知らせを更新しました。
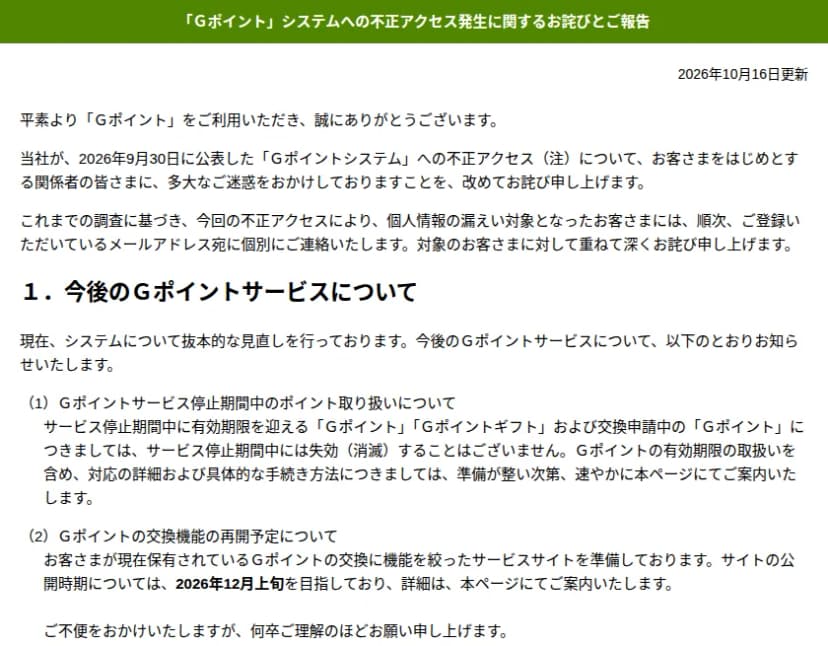 10月16日の更新。個人情報の漏えいの対象者に個別に連絡し、交換に絞ったサイトは12月上旬めど出典: ジー・プラン「「Gポイント」システムへの不正アクセス発生に関するお詫びとご報告」(引用)
これまでの調べに基づき、今回の不正アクセスで個人情報の漏えいの対象になった会員には、登録のメールアドレスへ順に、個別に連絡するとしています。9月30日の公表では漏えいした可能性のある情報を会員識別子だけとしていましたが、識別子のほかに個人情報が漏れた会員もいるとみられます。対象の人数や項目は、公表されていません。案内のメールは迷惑メールのフォルダに入ることがあるため、あわせて確かめるよう呼びかけています。
サービスについては、システムを根本から見直しているとしたうえで、次のように案内しています。
- 停止中に有効期限を迎えるGポイント・Gポイントギフトや、交換の申請中のGポイントは、停止中に失効しない。有効期限の扱いや手続きは、準備が整いしだい案内する
- 持っているGポイントの交換に機能を絞ったサイトを準備しており、2026年12月上旬の公開を目指す
- パスワードの変え方は、交換の機能の準備が整いしだい、トップページで案内する。今後についてのお知らせのメールは、送る予定がない
時系列
- 2026年9月25日: システムの異常に気づき、外部からの不正アクセスと判明。同日システムを止め、Gポイントの関連サービスも停止
- 2026年9月30日: 不正アクセスを公表。漏えいした可能性があるのは会員識別子の最大約7万件
- 2026年10月14〜18日: サポートセンターに、停止中のポイントの扱いや、不審な連絡への注意などのよくある質問を順に掲載
- 2026年10月16日: お知らせを更新。個人情報の漏えいの対象者への個別の連絡と、交換に絞ったサイトを12月上旬に公開する目標を案内
止まっているもの
Gポイントは、ほかの会社のポイントや料金の支払いに交換できる仕組みです。よくある質問によると、停止中は次のようなことができません。
- Gポイントから、ほかの会社のポイントへの交換
- BIGLOBEの利用料金の支払いへの交換、BIGLOBEのページでのGポイントの残高の表示、BIGLOBEのページで案内しているGポイントのサービス
- アンケートやゲームなど、ポイントをためるサービス
問い合わせのフォームや電話での交換の申請も受け付けていません。停止中にBIGLOBEを退会してもGポイントは失効しませんが、BIGLOBE IDでのログインはできなくなるため、交換の機能が整ったらGポイントIDとパスワードで手続きするよう案内しています。交換の手数料の返却分の扱いは、決まりしだい案内するとしています。
影響する会社・しない会社
- 影響する: Gポイントの会員です。個人情報の漏えいの対象になっていれば、登録のメールアドレスに個別の連絡が届きます。
- 影響する: Gポイントとポイントの交換や料金の支払いでつながっている提携先です。停止中は交換や残高の表示ができず、会員からの問い合わせを受ける側にもなります。
- 影響する: 自社で、ほかの会社とポイントを交換できる会員サービスを運営している会社です。会員の識別子を提携先とどうやり取りしているかを見直す機会になります。
- 影響しない(現時点): Gポイントを使っていない人と会社です。
ポイントの交換が絡む事故では、GMOリサーチ&AIのinfoQ、持ち出しは89万4,082件と確定 会員は使い回し確認をも参考になります。
情シスが今日やること
- 識別子の作り方を見直す。ジー・プランは、識別子だけでは個人を特定できないと説明しています。自社でも、会員の識別子が、提携先や外に出る画面・URLで、そのまま使われていないかを確かめます。提携先ごとに別の番号に置き換えて渡していれば、漏れたときに突き合わせられる範囲が狭くなります(当社の見立て)。
- 交換を止める手順を決めておく。今回は、システムを止めたことで、提携先への交換もまとめて止まりました。不正が分かったときに、交換やポイントの付与だけを止められるか、提携先へ誰がどう知らせるかを決めておきます。
- 交換の量を見張る。ポイントは、ほかの会社のポイントや支払いに換えられるため、不正に交換されると金銭の被害になります。会員ごとや時間ごとの交換の量に、いつもと違う増え方が無いかを見張る仕組みがあるかを確かめます。
- 社員と会員に、不審な連絡への注意を伝える。Gポイントのサポートは、同社を装ったメール・電話・SMSに注意し、パスワードやカード情報、暗証番号を同社から聞くことは無いとしています。私用で会員になっている社員にも、個別の連絡のメールを装ったフィッシングに気をつけるよう伝えます。