飲食チェーンの公式アプリから、1,000万件を超える会員情報が漏れる。バーガーキングの運営会社、株式会社ビーケー・ジャパンが2026年10月15日に公表したこの事案は、「カード番号もパスワードも漏れていない」のに、なぜ注意が必要なのか、という問いを投げかけます。事実関係はバーガーキング、会員情報約1118万件漏えい なりすまし連絡に注意にまとめました。本記事では、背景と、会員基盤を持つ会社が学べる教訓を深掘りします。
何が漏れ、何が漏れていないか
同社のお詫びによると、漏えいしたのは公式アプリの会員情報 約1,118万件です。
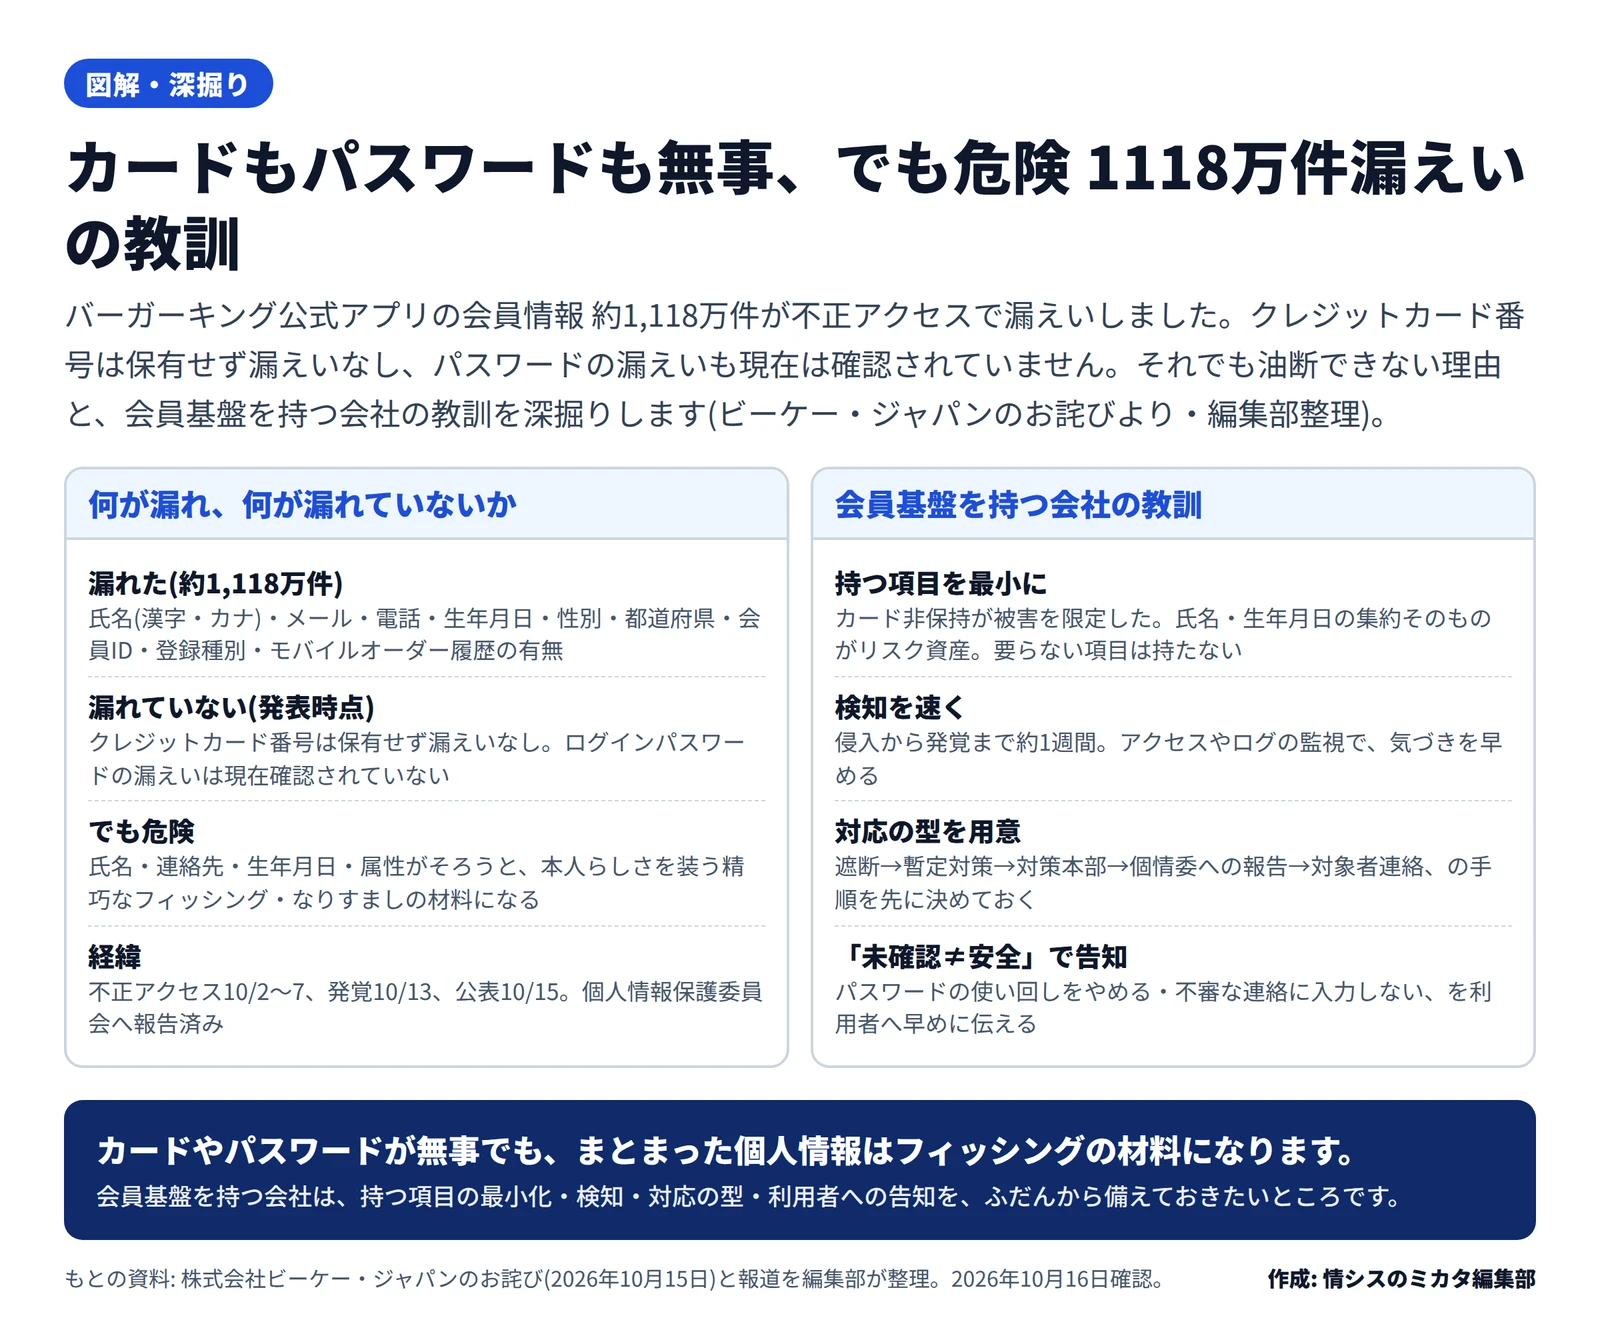
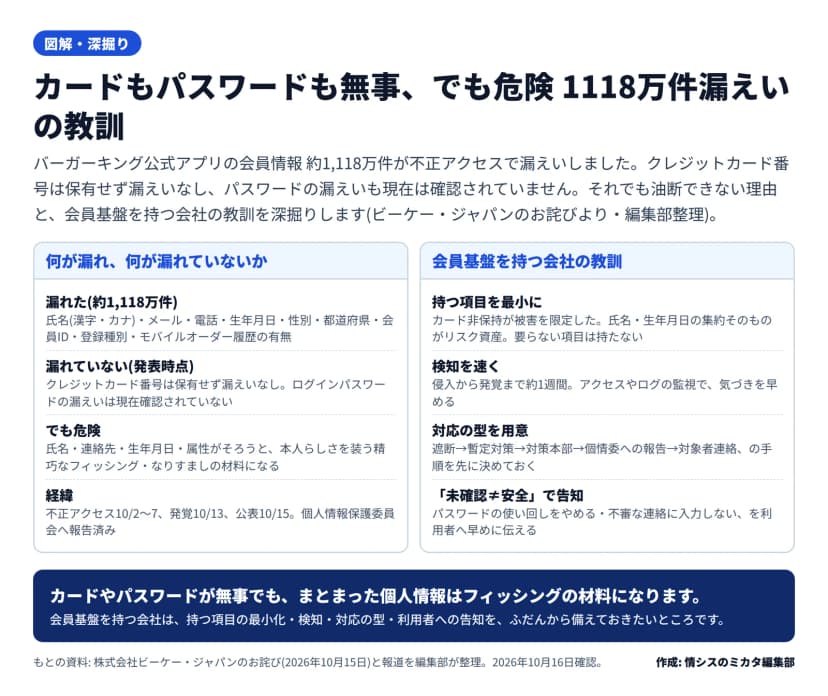 1118万件漏えいの要点と、会員基盤を持つ会社の教訓(編集部作成)作成: 編集部 / もとの資料: 株式会社ビーケー・ジャパンのお詫びと報道を編集部が整理
項目は、会員ID、メールアドレス、登録種別、都道府県、性別、生年月日、氏名(漢字・カナ)、電話番号、モバイルオーダー履歴の有無、メールアドレス認証の有無です。一方で、クレジットカード番号は保有しておらず漏えいはなく、ログインパスワードの漏えいも現在は確認されていないとされています。不正アクセスは2026年10月2日から7日に発生し、10月13日に判明、15日に公表されました。同社は不正アクセス元の通信を遮断し、個人情報保護委員会への報告も済ませています。
カード・パスワードが無事でも危ういわけ
「カードもパスワードも無事」と聞くと、被害は小さいように感じます。しかし、今回漏れた情報は、本人らしさを装う連絡を作るのに十分です。氏名・メール・電話番号・生年月日・住んでいる都道府県がそろえば、攻撃者は「○○様、先日のご注文について」といった、もっともらしいメールやSMSを作れます。受け取った人は、本物の連絡だと信じてURLを開き、パスワードや決済情報を入力してしまう。これがフィッシングの典型です。
つまり、今回の本当のリスクは「カードやパスワードが直接盗まれたこと」ではなく、漏れた個人情報が、次の詐欺の精度を上げる素材になることです。同社が、自社を装う不審なメール・SMS・電話への注意を強く呼びかけているのは、このためです。「パスワードの漏えいは確認されていない」という説明も、「確認されていない」のであって「絶対に漏れていない」ではない点に、注意が必要です。
影響する会社・しない会社
学びがある: 自社でアプリの会員、ポイント、メール配信の名簿など、個人情報を集めた基盤を運用しているすべての会社。業種は問いません。集めた個人情報は、便利さと同時に、攻撃者にとっての価値(名簿としての価値)も高めます。
直接は関係しない: 個人情報を集めた基盤を持たない会社。ただし、取引先や従業員の情報を預かっている以上、「他人ごと」ではありません。
情シスがやること
- 持つ項目を最小にする: 今回、カードを保有していなかったことが、被害の範囲を限定しました。これは「持たない情報は漏れない」という原則の実例です。自社の会員基盤でも、本当に必要な項目だけに絞り、不要な生年月日や属性を持ちすぎていないかを見直します。
- 検知を速くする: 今回は、侵入(10月2日〜7日)から判明(10月13日)まで約1週間ありました。アクセスログやデータベースへの異常なアクセスを監視し、気づきを早める仕組みを整えます。
- 対応の型を先に決める: 同社の対応は、通信の遮断、暫定対策、対策本部の設置、個人情報保護委員会への報告、対象者への連絡、という流れでした。これを自社のインシデント対応の手順(プレイブック)の雛形として、事前に用意しておきます。
- 「未確認≠安全」で利用者に告知する: パスワードの漏えいが未確認でも、利用者には、パスワードの使い回しをやめること、不審な連絡に情報を入力しないことを、早めに伝えます。自社が漏えいの当事者になったときの告知文の準備にもつながります。
大量の個人情報を預かる会社にとって、漏えいは「起きたら終わり」ではなく、「起きる前提でどう備えるか」の問題です。カードやパスワードを守るだけでなく、集めた情報そのものを減らし、早く気づき、落ち着いて対応する。その備えが、被害と信頼の低下を小さくします。