交通系ICカード「nimoca」の利用履歴照会サービスが、第三者の不正アクセスを受け、521件のカード番号・生年月日・メールアドレスが漏えいしました。サービスが自動で送るメールが使われた形で、利用者からの「身に覚えのないメールが届いた」という問い合わせで分かりました。株式会社ニモカの公表(10月6日)と、サービスの停止・再開のお知らせから整理します。
何が起きたか
株式会社ニモカによると、2026年10月4日(日)の0時ごろから17時40分にかけて、利用履歴照会サービスが第三者による不正アクセス(公開Webサービスへの攻撃)を受けました。
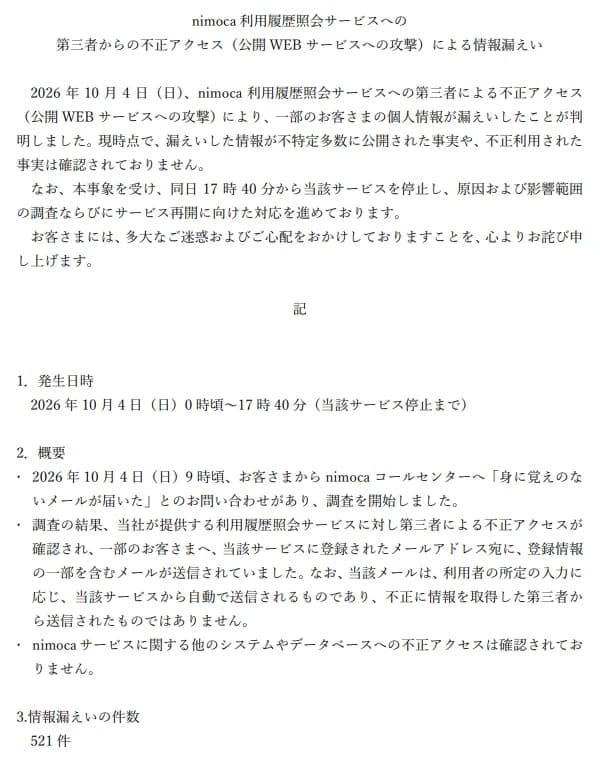 ニモカの10月6日の公表。発生日時・概要・漏えいの件数(521件)出典: 株式会社ニモカ「nimoca利用履歴照会サービスへの第三者からの不正アクセス(公開WEBサービスへの攻撃)による情報漏えい」(引用)
その結果、一部の利用者へ、サービスに登録したメールアドレス宛てに、登録情報の一部を含むメールが送られていました。このメールは、利用者の所定の入力に応じてサービスから自動で送られるもので、不正に情報を取得した第三者が送ったものではない、と同社は説明しています。nimocaのサービスにかかわるほかのシステムやデータベースへの不正アクセスは、確認されていません。
公表の文面には、第三者がどのような手順で情報を得たのかの詳しい説明はありません。再開のお知らせでは、再発防止の対策として「自動プログラムによる不正アクセスへの対策」と「プログラムの改修」を挙げています。
時系列
- 2026年10月4日(日)0時ごろ: 利用履歴照会サービスへの第三者による不正アクセスが始まる
- 10月4日 9時ごろ: 利用者からnimocaコールセンターへ「身に覚えのないメールが届いた」と問い合わせ。調査を始める
- 10月4日 17時40分: 利用履歴照会にかかわるすべてのサービス(新規登録・利用履歴照会など)を停止
- 10月6日: 521件の情報の漏えいを公表
- 10月15日: 自動プログラムへの対策とプログラムの改修を行い、安全性を確かめたとしてサービスを再開
漏えいした情報と、含まれない情報
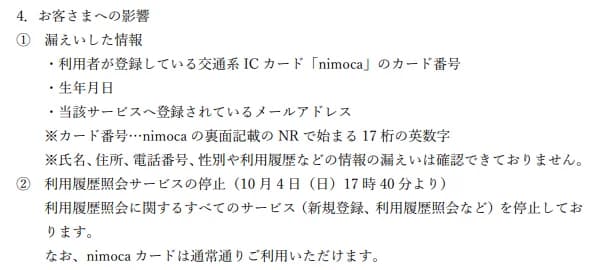 漏えいした情報。カード番号・生年月日・メールアドレス出典: 株式会社ニモカ「nimoca利用履歴照会サービスへの第三者からの不正アクセス(公開WEBサービスへの攻撃)による情報漏えい」(引用)
- 漏えいした: nimocaのカード番号(カードの裏面にある、NRで始まる17桁の英数字)、生年月日、サービスに登録したメールアドレス。521件
- 漏えいは確認されていない: 氏名、住所、電話番号、性別、利用履歴など
- 漏えいの事実は無い: 利用履歴照会サービスのパスワード。同社は、パスワードを変える必要は無いとしています
漏えいした情報が不特定多数に公開されたり、不正に使われたりした事実は、10月6日時点で確認されていません。10月15日のお知らせでも、二次被害は確認されていないとしています。nimocaのカードは、通常どおり使えます。
会社の対応と、利用者へのお願い
- 10月4日17時40分にサービスを止め、原因と影響の範囲を調べました。
- 自動プログラムによる不正アクセスへの対策と、プログラムの改修を行い、10月15日に再開しました。セキュリティ対策と監視の体制を強めるとしています。
- パスワードを変えたい場合や退会したい場合は、nimocaコールセンター(050-3616-2155、8時〜20時、年中無休)に連絡し、登録情報を消してもらう手順です。パスワードを変えるには、そのあと改めて新規登録が要ります。
- 身に覚えのないメールや、ニモカを装うメールのURLを開かない、個人情報や認証情報を入力しない、添付ファイルを開かない、よう呼びかけています。
影響する会社・しない会社
- 影響する: 社員がnimocaの利用履歴照会サービスに、会社のメールアドレスで登録している会社です。521件に入っていれば、会社のメールアドレスとカード番号・生年月日の組み合わせが知られたことになります。ニモカを装う不審なメールへの注意を呼びかけます。
- 影響する: 照会サービスや会員ページを、インターネットに公開している会社です。今回は、サービスが自動で送るメールの仕組みが、第三者の攻撃に使われました。同じ型の作りは、どの会社のサービスにもありえます。
- 影響しない(現時点): nimocaの利用履歴照会サービスに登録していない人です。カードの利用そのものや、ほかのシステムへの不正アクセスは確認されていません。
機械的な連続のアクセスが原因になった事故は、アエナのECアプリに不正アクセス 最大約81万人分の会員情報に閲覧のおそれでも起きています。
情シスが今日やること
以下は、自社のサービスで同じ型の事故を防ぐための確認です。今回の事故の原因の詳しい手順は公表されていないため、確認の観点は当社の見立てを含みます。
- 自動送信のメールに載せる情報を見直す。登録の確認、パスワードの再設定、照会の結果などの自動のメールに、カード番号や生年月日のような、本人確認に使う情報をそのまま載せていないかを確かめます。載せるなら、一部を伏せる形にします。
- 入力の口に、機械的な連続の入力への備えを入れる。照会やメールの再送を求める入力の口に、同じ接続元からの回数の制限、短い時間の試行の上限、ボット対策の仕組みが入っているかを確かめます。再開にあたって同社が挙げたのも、自動プログラムへの対策でした。
- 自動送信の数を見張る。今回の発覚は、利用者からの問い合わせ(9時ごろ)で、停止はその約8時間40分後でした。自動のメールの送信数や、入力の失敗の数が急に増えたら知らせる仕組みがあれば、利用者より先に気づけます。
- 範囲を絞れる記録を残す。どの入力に応じて、どのアドレスへ、何を送ったかを記録しておくと、件数(今回は521件)と対象者を早く特定できます。
- 利用者が自分で直せる作りにする。今回、パスワードを変えるには、コールセンターで登録を消してもらい、新規登録し直す必要があります。事故のときに利用者が自分でパスワードやメールアドレスを変えられないと、窓口に問い合わせが集中します。