ソフトウェア販売のソースネクストは、自社サイトが不正アクセスを受け、会員情報が流出した可能性があると公表しました。第三者が「会員情報取得API」を不正に利用して情報を取得したもので、対象は最大で約2252万件とされています。この記事は、同社の公式のお知らせに書かれていることだけをまとめます。
何が起きたか
同社のお知らせは、2026年10月15日の公表で、10月16日に追記があります。第三者が、会員情報を取得するためのAPI(プログラム同士が情報をやり取りする仕組み)を不正に利用し、会員情報を取得したとしています。
対象の件数は、22,519,960件(約2252万件)です。これは「流出した可能性がある」最大の件数で、全員の全項目が流出したと確認されたものではなく、登録状況によって対象の項目は異なる、としています。
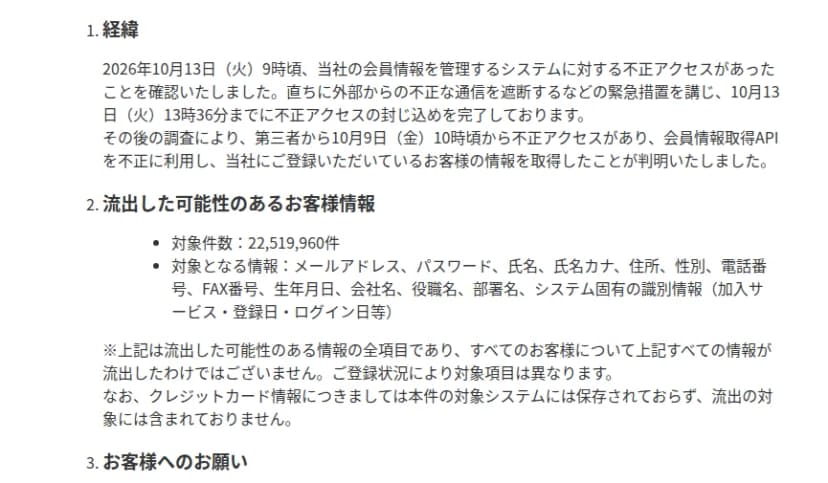 ソースネクストのお知らせの経緯と、流出した可能性のある情報出典: ソースネクスト「当社サイトへの不正アクセスによるお客様情報流出のお詫びとお知らせ」(引用)
侵入の起点(認証の不備なのか、脆弱性なのか、盗まれた認証情報なのか)は、公表時点で特定されておらず、外部専門機関と調査中とされています。この記事も、原因を推測しません。
流出した可能性のある情報と、含まれない情報
| 区分 |
内容 |
| 流出した可能性がある |
メールアドレス、パスワード、氏名、氏名カナ、住所、性別、電話番号、FAX番号、生年月日、会社名、役職名、部署名、システム固有の識別情報(加入サービス・登録日・ログイン日など) |
| 含まれない |
クレジットカード情報(対象システムに保存しておらず、流出の対象に含まれない) |
パスワードの保存方式について
流出した可能性のある情報に「パスワード」が含まれます。ただし、保存の方式(平文か、暗号化・ハッシュ化か)は、お知らせに明記されていません。公表資料で確認できないので、この記事も断定しません。
ソースネクストは、全利用者のパスワードを無効化し、再設定を案内しています。利用者には、同じメールアドレスとパスワードの組み合わせを他のサービスで使っている場合、そちらも変えるよう呼びかけています。パスワードが漏れた前提で、使い回しによる二次被害(ほかのサービスへのログイン試行)を防ぐための対応です。
時系列
| 日時 |
出来事 |
| 2026年10月9日 10時頃 |
不正アクセスが始まった(事後の調査で判明) |
| 2026年10月13日 9時頃 |
不正アクセスを検知 |
| 2026年10月13日 13時36分まで |
封じ込めを完了。以降の追加の不正アクセスは確認されず |
| 2026年10月15日 |
公表。個人情報保護委員会へ報告 |
| 2026年10月16日 |
所轄警察署へ被害申告(予定)。お知らせに追記 |
検知までに数日かかっています。会員情報を返すAPIが、通常と違う大量のアクセスを受けていたことに、どれだけ早く気づけるかが分かれ目になります。
影響する会社・しない会社
- 影響する: ソースネクストの会員です。メールアドレス、パスワード、氏名、住所、電話番号、生年月日などが、流出の可能性の対象です。とくに、同じメールアドレスとパスワードを他社でも使っている人は、そちらの変更が必要です。
- 影響する: 会員情報を返すAPIを公開している会社です。認証・認可やアクセス数の制限、監査ログの点検が、自社でも効くか確かめる価値があります。
- 影響しない: クレジットカード情報です。対象システムに保存しておらず、流出の対象に含まれないと発表しています。
- 影響しない(可能性が高い): ソースネクストと、メールアドレス・パスワードの組み合わせを共有していないサービスです。ただし、共有していないかは、自分で確かめないと分かりません。
情シスが今日やること
- 会員情報を返すAPIの棚卸し。自社に、会員や顧客の情報を返すAPIが無いか。あるなら、認証・認可が正しく効いているか、1つの資格情報で大量の情報を引けてしまわないかを確かめます。
- アクセス数の制限と監視。APIが短時間に大量のアクセスを受けたとき、制限や警報が働くか。ログに残り、気づける形になっているかを確かめます。
- パスワードの保存方式。自社の利用者パスワードを、平文や元に戻せる形で持っていないか。ソルト付きの強いハッシュ(bcrypt、argon2 など)になっているかを確かめます。
- カード情報の持ち方。カード情報を、ふだん使うシステムに保存していないか。決済代行に任せ、自社では持たない形が、範囲を狭めます。