ゲーム大手のスクウェア・エニックスが、「スクウェア・エニックス アカウント」への不正ログインを確認したと告知しました。ほかのサービスから流出したとみられるIDとパスワードの組み合わせを試す、いわゆるパスワードリスト型攻撃です。被害が疑われるアカウントのログインを止め、不正アクセスが増え続ければ、全アカウントのパスワードをリセットする可能性もあるとしています。同社の告知とサポートの案内から整理します。
何が起きたか
スクウェア・エニックスは2026年10月19日、ファイナルファンタジーXIVの公式サイト「ザ・ロードストーン」で、「[重要]不正アクセスとアカウント管理に関するご注意」を出しました。
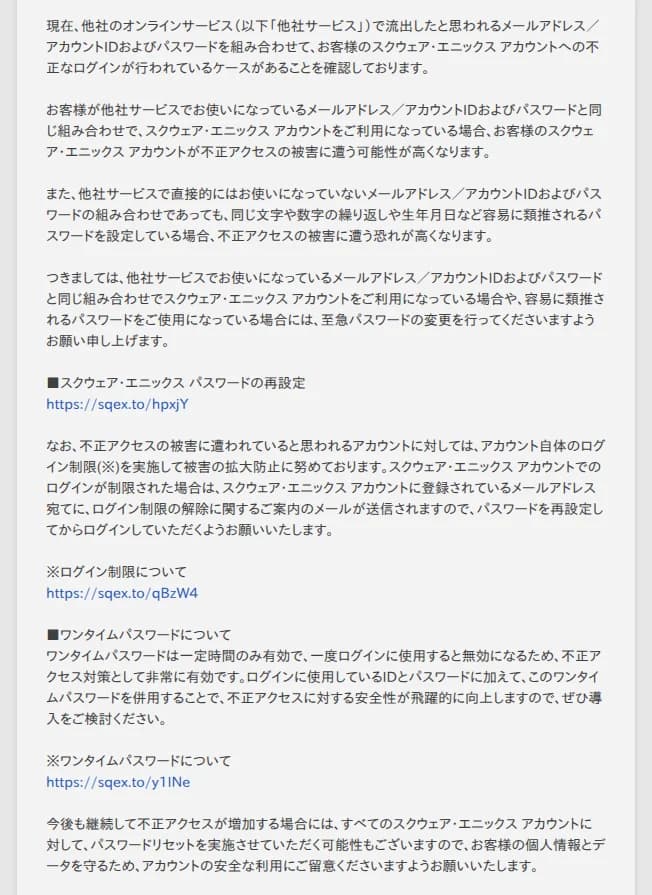 スクウェア・エニックスの10月19日の告知(ザ・ロードストーン)出典: スクウェア・エニックス「[重要]不正アクセスとアカウント管理に関するご注意」(引用)
告知によると、ほかのオンラインサービスで流出したとみられるメールアドレス・アカウントIDとパスワードを組み合わせて、スクウェア・エニックス アカウントへの不正なログインが行われているケースを確認したとしています。不正ログインを受けたアカウントの数や、いつから起きているかは書かれていません。スクウェア・エニックス自身のシステムから情報が漏れた、という内容でもありません。
被害に遭いやすいのは、次のような利用者だとしています。
- ほかのサービスと同じメールアドレス・アカウントIDとパスワードの組み合わせで、スクウェア・エニックス アカウントを使っている
- ほかのサービスでは使っていない組み合わせでも、同じ文字や数字の繰り返し、生年月日など、推測しやすいパスワードにしている
同社の対応
- ログインの制限: 被害が疑われるアカウントは、アカウントそのもののログインを制限しています。サポートの案内によると、ファイナルファンタジーXIVやドラゴンクエストXで不審なアクセスを検知すると、アカウント全体が止まり、同じアカウントで使うほかのゲームにも入れなくなります。解除は、登録のメールアドレスに届く案内に沿って、本人がパスワードを再設定する必要があり、サポートセンターは手続きを代われません。
- パスワードの変更とワンタイムパスワード: 該当する利用者に、至急パスワードを変えるよう求めています。あわせて、ログインのたびに6桁の数字を入れるワンタイムパスワード(キーホルダー型のセキュリティトークン、またはGoogle AuthenticatorやMicrosoft Authenticatorなどの認証アプリ)の併用を勧めています。
- 全アカウントのリセットの可能性: 今後も不正アクセスが増え続ける場合は、すべてのスクウェア・エニックス アカウントで、パスワードのリセットを行う可能性があるとしています。
ログインを制限する仕組みについて、同社は、ワンタイムパスワードを入れると制限がかかる頻度を下げられるとする一方、何を検知したかは、守りのために答えられないとしています。
影響する会社・しない会社
- 影響する: スクウェア・エニックス アカウントを使っている社員がいる会社です。会社のメールアドレスで登録し、会社のサービスと同じパスワードを使っていれば、同じ組み合わせが社内のサービスにも試されるおそれがあります。
- 影響する: 自社で会員サービスを運営している会社です。ほかで流出したIDとパスワードは、ゲームに限らず、どの会員サービスにも試されます。
- 影響しない(現時点): スクウェア・エニックス アカウントを使っておらず、ほかのサービスとパスワードを使い回していない人です。今回の告知は、スクウェア・エニックスのシステムからの流出を伝えるものではありません。
情シスが今日やること
- 社員に、使い回しの確認を呼びかける。とくに会社のメールアドレスで私用のサービスに登録している場合は、会社のサービスと同じパスワードにしていないかを確かめてもらいます。社内のサービスでも、流出したパスワードの一覧と照らす機能や、多要素認証の必須化が使えるかを見直します。
- 自社の会員サービスの守りを点検する。スクウェア・エニックスの対応は、不審なログインの検知、アカウント単位のログインの制限、本人による再設定での解除、ワンタイムパスワードの用意、という組み合わせです。自社の会員サービスに、同じ順番の仕組みと、解除の案内を出す窓口があるかを確かめます。
- 全員のリセットの段取りを決めておく。不正ログインが増え続けたときに、全会員のパスワードをリセットするか、誰が・どの基準で決めるか、利用者への案内の文面と問い合わせの受け方を、事前に用意しておくと慌てずに済みます。
- 便乗の詐欺に注意する。社員にも、ログインの制限やパスワードの再設定を装うメールのリンクは開かず、ブックマークや公式アプリから入るよう呼びかけます。
パスワードの使い回しへの備えは、ブックオフに不正アクセス、最大約643万件 社員の使い回しに備える確認点でも整理しています。