ノーコードでWebサイトをつくれるツールのStudioが、不正アクセスを受けたと公表しました。登録している全ユーザーの情報が、外部に流出した可能性があるとしています。とくに情シスにとって重いのは、フォームに送信された内容や、ほかのサービスとつなぐためのAPIキーまで、対象に含まれる点です。この記事は、同社の公式のお知らせ(第一報)に書かれていることだけをまとめます。
何が起きたか
STUDIOは、第三者がStudioの一部機能の脆弱性を悪用して、自社のクラウド環境に不正にアクセスし、環境内のデータを外部から取得できる状態にしていたことを確認した、としています。
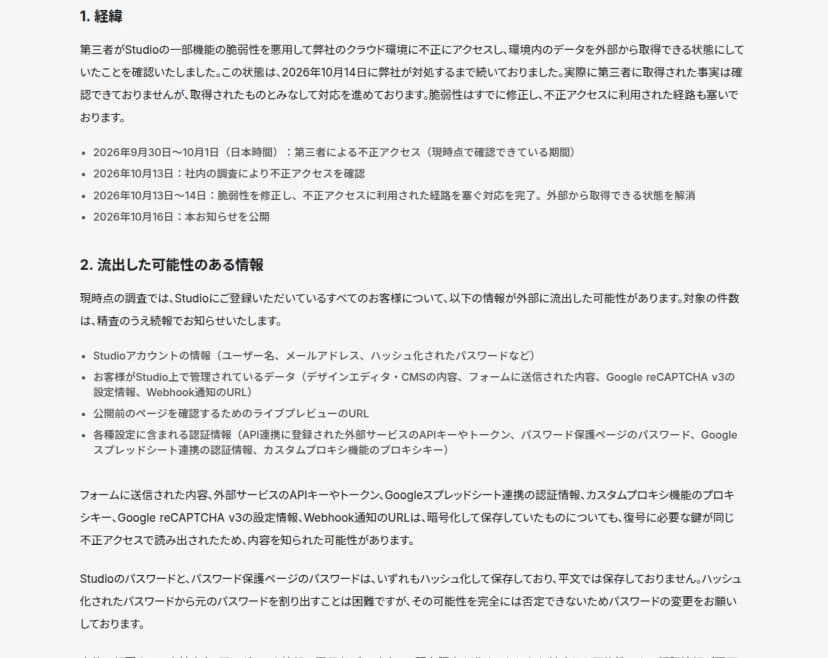 Studioの第一報の経緯と、流出した可能性のある情報出典: STUDIO「不正アクセスによる情報流出に関するお詫びとお願い(第一報)」(引用)
時系列は、次のとおりです。
- 2026年9月30日〜10月1日(日本時間): 第三者による不正アクセス(現時点で確認できている期間)
- 2026年10月13日: 社内の調査で不正アクセスを確認
- 2026年10月13日〜14日: 脆弱性を修正し、経路を塞ぐ対応を完了。外部から取得できる状態を解消
- 2026年10月16日: お知らせを公開
実際に第三者が取得した事実は確認されていないものの、取得されたものとみなして対応を進めているとしています。件数や脆弱性の詳細は、精査のうえ続報で知らせるとしています。
流出した可能性のある情報
公式は、登録している全ユーザーについて、次の情報が流出した可能性があるとしています。
| 区分 |
内容 |
| アカウント情報 |
ユーザー名、メールアドレス、ハッシュ化されたパスワードなど |
| Studio上で管理するデータ |
デザインエディタ・CMSの内容、フォームに送信された内容、Google reCAPTCHA v3の設定、Webhook通知のURL |
| プレビュー |
公開前のページを確認するためのライブプレビューのURL |
| 各種設定の認証情報 |
API連携に登録した外部サービスのAPIキー・トークン、パスワード保護ページのパスワード、Googleスプレッドシート連携の認証情報、カスタムプロキシのプロキシキー |
Studioのパスワードと、パスワード保護ページのパスワードは、ハッシュ化され、平文では保存していないとしています。元のパスワードを割り出すのは困難としつつ、可能性を完全には否定できないため、変更を呼びかけています。
影響する会社・しない会社
- 影響する: Studioに登録している全ユーザーです。アカウント情報のほか、フォームの送信内容や、連携したAPIキーなどが流出の可能性の対象です。
- 影響する: Studioに、外部サービスのAPIキーやトークン、Webhookの通知先を登録していた会社です。これらは原則、すべて再発行・無効化が必要です。
- 影響する: Studioのフォームで、問い合わせや申し込みの個人情報を集めていた会社です。送信内容が流出した前提で、対象者への連絡が要ります。
- 影響しない(可能性が高い): Google・Facebookのログインだけを使い、API連携やフォームを使っていないユーザー。ただし、念のため公式の案内の確認が要ります。
情シスが今日やること
- 預けたキーを、すべて再発行する。Studioに登録していた、外部サービスのAPIキー・トークン、プロキシキー、Webhookの通知先URLを洗い出し、再発行・無効化します。暗号化していたから大丈夫、とは考えません。
- フォームの中身を確かめる。Studioのフォームで集めた情報に、個人情報や機密が含まれていないか。含まれるなら、流出した前提で、対象者への連絡と、連携(Googleスプレッドシートなど)の解除を進めます。
- パスワードとプレビューURL。Studioのログインパスワードを変え、使い回しの先も変えます。発行済みのライブプレビューURLは削除し、必要なら再発行します。
- 装うメールに注意。Studioを装うフィッシングが来る前提で、社内に注意喚起します。Studioが認証情報を求めることはない、と公式は案内しています。