ヤマト運輸(ヤマトホールディングス)は、通販の支払いを後払いにできる「クロネコ代金後払いサービス」への不正アクセスについて、調査結果(第4報)を公表しました。2026年10月16日の発表で、不正に持ち出された情報の範囲と件数が示されました。この記事は、同社の公式のお知らせに書かれていることだけをまとめます。
何が起きたか
ヤマトは、2026年9月28日に「クロネコ代金後払いサービス」が第三者による不正アクセスを受けたことを確認し、同日、外部からのアクセスを制限しました。第1報(9月29日)から段階的に報告し、10月9日にサービスを再開(第3報)、今回の第4報で、不正に持ち出された情報の範囲と件数を報告しています。
侵入の具体的な手口や、外部の委託先が関わったかどうかは、お知らせに書かれていません。この記事も、中身を推測しません。
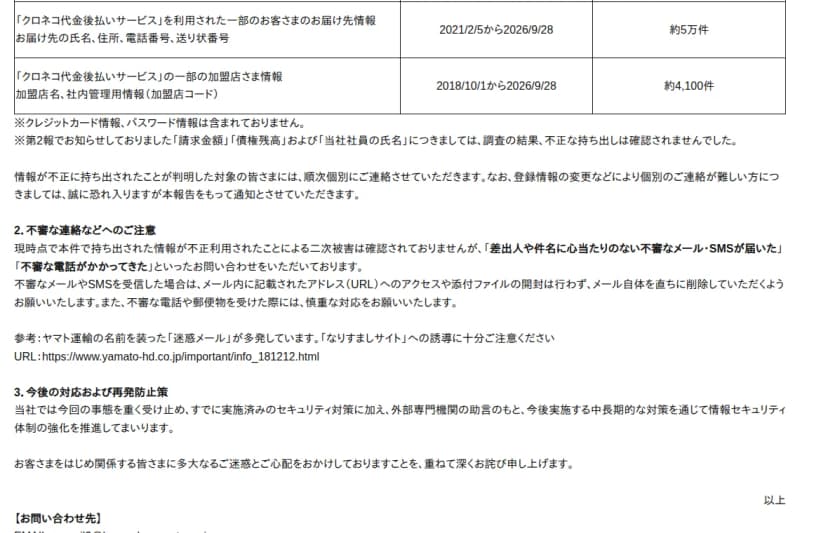 ヤマトの第4報。持ち出された情報とカード/PW不含、不審な連絡への注意出典: ヤマトホールディングス「【第4報】クロネコ代金後払いサービスへの不正アクセスに関する調査結果と今後の対応」(引用)
持ち出された情報と、含まれない情報
不正に持ち出された情報は、次の3区分です。
| 区分 |
対象期間 |
件数 |
主な内容 |
| 利用者情報 |
2018年10月1日〜2026年9月28日 |
約526万件(うちメールアドレスを含むもの約49万件) |
氏名、住所、電話番号、メールアドレス、商品明細、社内管理用情報(申込番号・受注日・与信番号など) |
| お届け先情報 |
2021年2月5日〜2026年9月28日 |
約5万件 |
氏名、住所、電話番号、送り状番号 |
| 加盟店情報 |
2018年10月1日〜2026年9月28日 |
約4,100件 |
加盟店名、加盟店コード |
クレジットカード情報とパスワード情報は含まれていないと明記しています。第2報で漏えいの可能性があるとしていた「請求金額」「債権残高」、および「当社社員の氏名」は、調査の結果、不正な持ち出しは確認されなかったと訂正しています。
情シスが今日やること
今回の事案は、後払いのような与信・決済の仕組みを自社やグループで持つ会社に、見直しの材料になります。
- 社内管理用の情報の範囲。漏えいの対象に、申込番号・受注日・与信番号といった社内管理用の情報が含まれました。顧客データだけでなく、社内の管理番号まで漏れる前提で、影響範囲を考えます。
- 後払い・与信の仕組みの保護。後払いや分割の与信を扱うシステムは、カード情報を持たなくても、取引内容や連絡先が集まります。ここへのアクセス制御・監視が効いているかを確かめます。
- 委託先の監視と連絡。決済や後払いを外部に委託している場合、委託先での不正アクセスをどう検知し、どう連絡が来るか。段取りを確かめます。
- 装うメールへの備え。漏れた連絡先と取引情報で、本物らしい偽の請求・督促が届きます。自社や取引先を装うメールに注意するよう、顧客や社内へ案内できる形にしておきます。
影響する会社・しない会社
- 影響する: クロネコ代金後払いサービスを利用した通販の購入者です。氏名・住所・電話・メール・商品明細と、社内管理用情報が、流出の対象です。
- 影響する: 後払いや与信・決済の仕組みを、自社やグループで持つ会社です。社内管理用の情報まで漏れる範囲を、自社に当てはめて見直す価値があります。
- 影響する: 決済・後払いを外部に委託している会社です。委託先での事故の検知と連絡の段取りを確かめます。
- 影響しない: クレジットカード情報とパスワード情報です。ヤマトは含まれていないと発表しています。