JavaでJSONを読み書きするライブラリ「Jackson」の中心の部品jackson-databindに、2026年6月、8件の脆弱性が公表されました。主な修正版は6月4日に出ていて、新しい脆弱性ではありません。それでも、Jacksonを組み込んだ製品の更新が10月に入っても続いていて、ドイツの連邦情報セキュリティ庁(BSI)のCERT-Bundは10月19日にも告知を改めました。
8件の脆弱性の中身と、直る版
FasterXML(Jacksonの開発の団体)のGitHubで出た勧告をもとに、8件を並べます。CVSSはGitHubの勧告の値です。
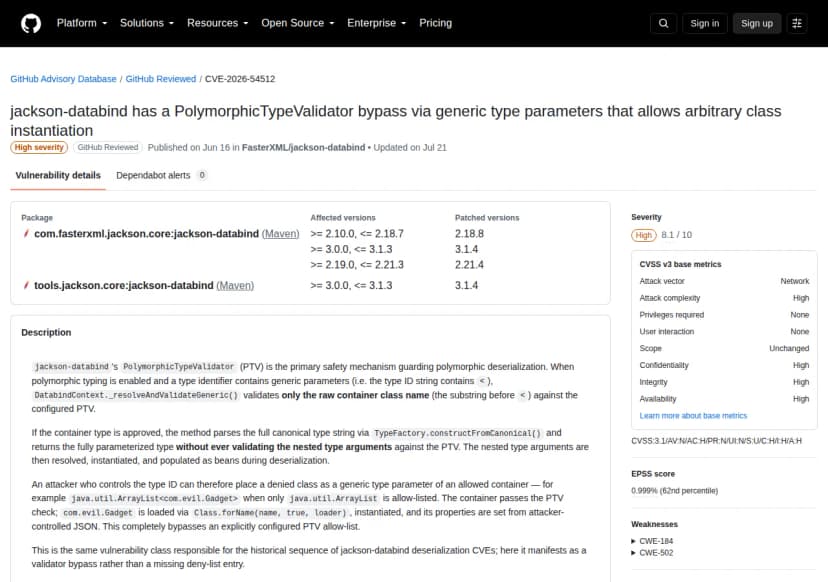 GitHubに出たCVE-2026-54512の勧告(影響する版と直る版)出典: GitHub Advisory Database「GHSA-j3rv-43j4-c7qm」(引用)
| CVE |
中身 |
CVSS |
直る版 |
| CVE-2026-54512 |
型の検証(PolymorphicTypeValidator)を、ジェネリクスの型の指定ですり抜けられる。許していないクラスを作らされる |
8.1 |
2.18.8、2.21.4、3.1.4 |
| CVE-2026-54513 |
型の検証で配列を許す設定(allowIfSubTypeIsArray)にすると、配列の中身の型が検証されない |
8.1 |
2.18.8、2.21.4、3.1.4 |
| CVE-2026-50193 |
深く入れ子にしたJSONを木の形で読み、toString()で書き出すと、スタックがあふれて止まる |
7.5 |
2.14.0 |
| CVE-2026-54518 |
見せる項目を絞る設定(@JsonView)を、一部の書き方ですり抜けられる |
6.5 |
2.21.4、3.1.4 |
| CVE-2026-54514 |
JSONを読むだけで、相手が決めたホスト名のDNSの問い合わせが出る |
5.3 |
2.18.8、2.21.4、3.1.4 |
| CVE-2026-54515 |
大文字小文字を区別しない設定と組み合わせると、無視するはずの項目に書き込める |
5.3 |
2.18.9、2.21.5、2.22.1(2系は6月4日の版より後)、3.1.4 |
| CVE-2026-54516 |
名前を変えた項目で、無視するはずの設定をすり抜けて書き込める |
5.3 |
2.21.4、3.1.4 |
| CVE-2026-54517 |
@JsonViewの設定を、setterのない項目ですり抜けられる |
5.3 |
2.21.4、3.1.4 |
影響する版は、CVEごとに違います。CVE-2026-50193は2.10.0から2.13.5までの問題で、2.14.0以降は当たりません。CVE-2026-54516・54517・54518は、2.21系と3系の問題です。ほかの4件は、2.18系以前を含む広い範囲が対象です。
Jacksonの3系は、グループID(部品の名前の前半)が com.fasterxml.jackson.core から tools.jackson.core に変わっています。勧告も両方の名前で出ています。
急ぐのは「型の情報つきでJSONを読む」アプリ
CVSSが8.1の2件は、JSONの中に「どのクラスとして読むか」を書ける使い方(ポリモーフィックな型付け)をしているアプリの問題です。この使い方では、JSONの中の型の名前を、型の検証で許したものだけに絞って守ります。今回の2件は、その検証をすり抜けられるというものです。
勧告は、攻撃者が型の名前を操れる場合、許していないクラスを作らせて中身を書き込めるとしています。条件によっては、認証なしで外から命令を動かせるおそれがあるとしています。Jacksonで過去に何度も出た、読み込み(デシリアライズ)の脆弱性と同じ種類です。
型の情報をJSONに入れない、ふつうの使い方なら、この2件は当たりません。残りの6件は、無視するはずの項目に書き込まれる、DNSの問い合わせが出る、止まる、といった中身で、どれも特定の設定や書き方と組み合わさったときに起きます。
Red HatはCVE-2026-54512の重要度をImportantとしています。攻撃には管理者の権限(manage-realmの役割)がすでに要る、というのが理由です。これは同社の製品での見方で、自社で作ったアプリでの危なさは、使い方で決まります。
10月に入っても、製品の更新が続いている
Jacksonは多くのJavaの製品に部品として入っています。部品の修正版が出ても、製品のメーカーがそれを組み込んで出し直すまで、利用者の環境は直りません。
CERT-Bundの告知は6月24日(日本時間)に出ました。10月19日までの改訂の記録は、最初の版を含めて35件です。最初の版のあとの34件は、どれも新しい製品の更新を加えたものです。
| メーカー・配布元 |
告知に加わった主な更新 |
| Red Hat |
改訂20回分。CVE-2026-54512のページでは、修正の対象は64の製品・版(7月8日から10月6日)。RHEL、JBoss EAP、Keycloak、Satellite、Data Grid、AMQ、Streams for Apache Kafka、OpenShift Developer Toolsなど |
| IBM |
改訂8回分。MQ Operator、Integration Bus、App Connect Enterprise、Business Automation Workflow、Operational Decision Manager、Tivoli Network Manager IP Edition。10月16日にSPSS Modeler 19.0.0.0 |
| Dell |
Secure Connect Gateway(5.36.00.16で修正) |
| Linuxの配布元 |
Oracle Linux、SUSE、openSUSE、Fedora、Rocky Linux |
Red Hatの一覧には、修正を出していない製品の「影響あり」も残っています(10月19日確認)。IBMの10月16日の告知は、SPSS Modelerが54516と54517の影響を受けるとし、修正を出しています。
影響する会社・しない会社
- 影響する: jackson-databindを使うJavaのアプリを、自社や委託先で作って動かしている会社です。間接的に入っている場合も含みます。
- 影響する: 型の情報つきでJSONを読む設定(activateDefaultTypingや、@JsonTypeInfoでクラス名を使う指定)をしているアプリです。CVSS 8.1の2件が当たるので、急いで直します。
- 影響する: Red Hat、IBM、Dellなど、上の表のメーカーの製品を使っている会社です。各社のセキュリティ情報で、使っている版に修正があるかを確かめます。
- 影響しない: Javaのアプリや、Jacksonを組み込んだ製品を使っていない会社です。
- 影響しない: すでに2.18.9、2.21.5、2.22.1、3.1.4以降(または同じ系統の新しい版)にしているアプリは、8件とも直っています。
情シスが今日やること
- 自社で作ったアプリの版を調べます。 開発の担当か委託先に、Mavenなら mvn dependency:tree -Dincludes=com.fasterxml.jackson.core、Gradleなら dependencyInsight で、jackson-databindの版を出してもらいます。SBOMがあれば、それで探します。
- 型の情報つきの読み込みを使っていないか聞きます。 activateDefaultTypingや、クラス名を使う@JsonTypeInfoの設定がある、外から受け取るJSONを読むアプリを先に直します。
- 直る版へ上げる段取りを決めます。 使っている系統で、2.18.9、2.21.5、2.22.1、3.1.4以降にそろえます。Spring Bootなどの枠組みが版を決めている場合は、枠組みの側の更新も確かめます。
- 買った製品は、メーカーの情報で確かめます。 製品の台帳から、Red Hat・IBM・Dellなどの製品を拾い、各社のセキュリティ情報(Red HatのCVEのページ、IBMのSecurity Bulletin、DellのDSA)で修正の有無と版を見ます。
- 次から気づける仕組みにします。 GitHubのDependabotなど、依存関係の脆弱性を知らせる仕組みを、自社のリポジトリで有効にします。
2026年10月19日時点の内容です。