メール配信サービス「Cuenote(キューノート)」を運営するユミルリンクは、2026年10月19日、自社のシステムが不正アクセスを受け、個人情報が外部に持ち出されたと公表しました。5つのシステムから、メールアドレスを含む情報が延べ約900万件出力されたと試算しています。多くの会社がメールマガジンや通知の配信に使うサービスのため、配信を任せている会社にも関わります。
ユミルリンクが10月19日に公表したこと
ユミルリンクは東証グロースに上場するメール配信の会社です。10月19日に、東証の開示(TDnet)と、Cuenoteのサイトで「当社システムへの不正なアクセスに関するご報告(第一報)」を出しました。
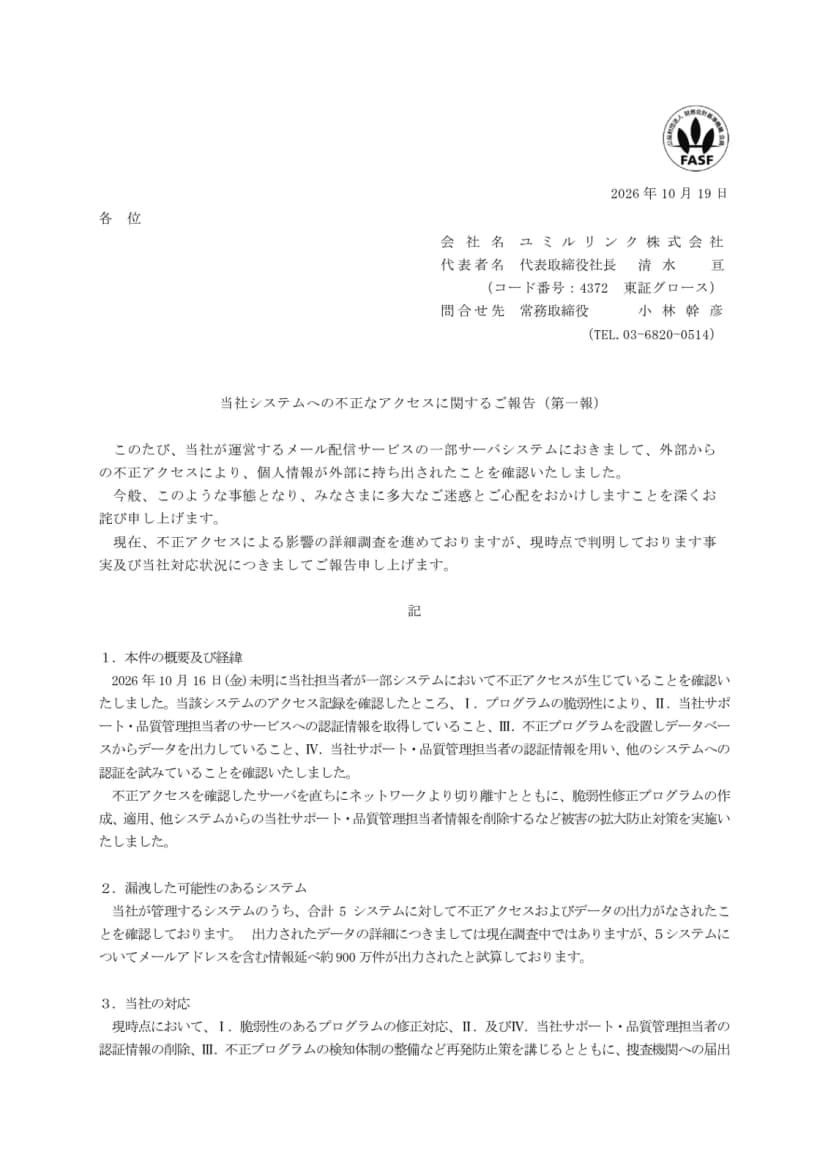 ユミルリンクが10月19日に開示した第一報(1ページ目)出典: ユミルリンク株式会社「当社システムへの不正なアクセスに関するご報告(第一報)」(引用)
公表の主な中身は、次のとおりです。
| 項目 |
第一報の内容 |
| 気づいた日 |
2026年10月16日(金)未明。同社の担当者が、一部のシステムでの不正アクセスを確かめた |
| 対象 |
同社が管理するシステムのうち、合計5システムで不正アクセスとデータの出力を確認 |
| 件数 |
5システムで、メールアドレスを含む情報が延べ約900万件出力されたと試算。詳細は調査中 |
| 直後の対応 |
不正アクセスを確かめたサーバーをネットワークから切り離した。脆弱性の修正プログラムを作って当てた |
| 届出 |
捜査機関へ届け出た |
| 今後 |
外部の専門家の協力で詳しく調べる。新しい事実が分かれば改めて報告する |
| 業績への影響 |
2026年12月期の業績への影響は精査中 |
| 問い合わせ |
不正アクセス専用の窓口。電話 03-6820-0088(平日9時から20時)、メール support@cuenote.ne.jp |
「延べ」とあるので、同じメールアドレスが複数のシステムで重ねて数えられている可能性があります。何人分かは、公表からは分かりません。
侵入は4つの段階で進んだ
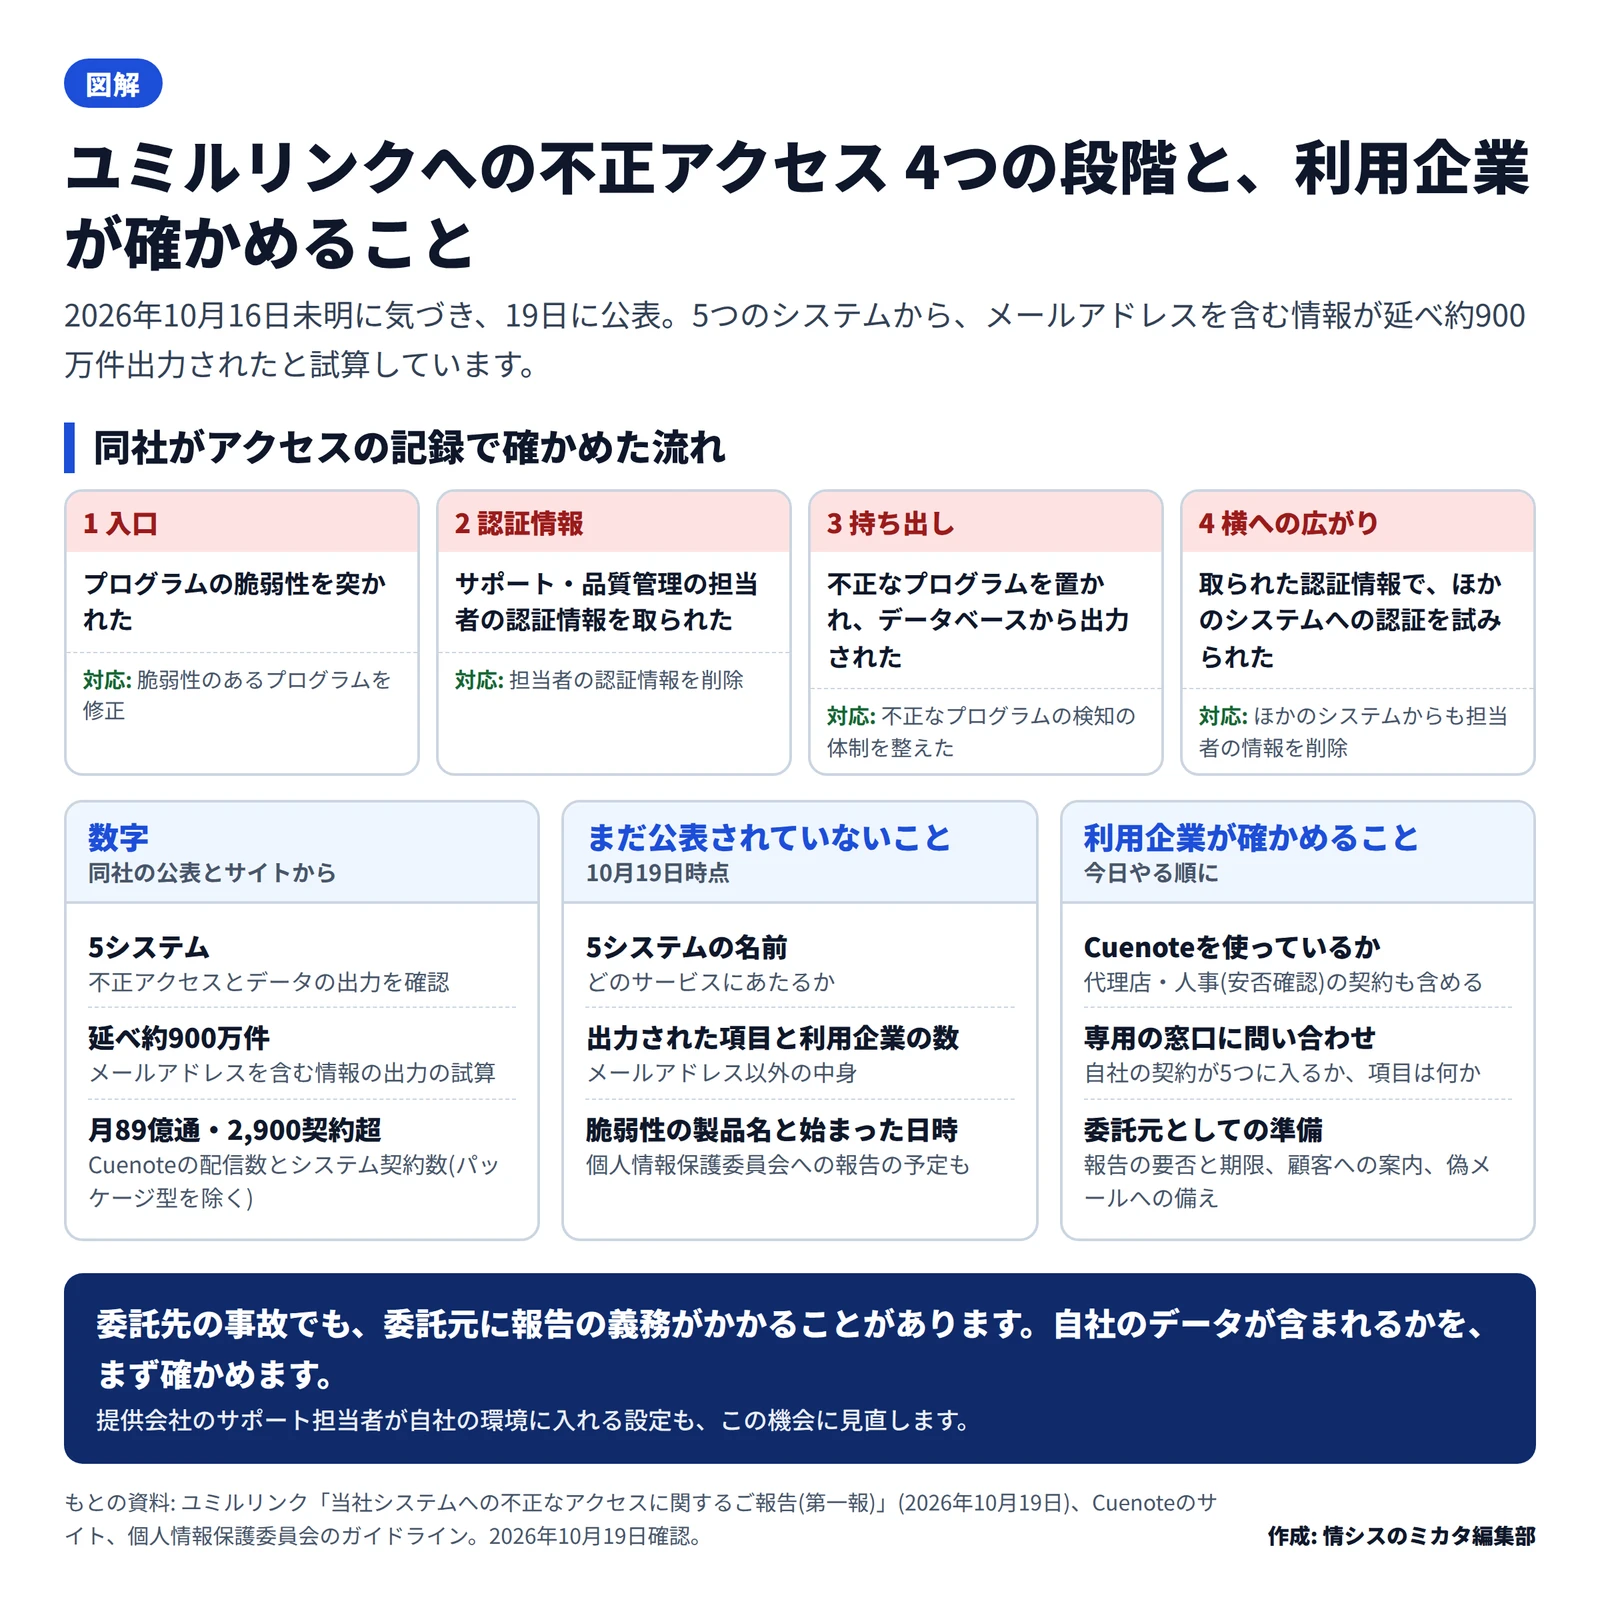
同社は、アクセスの記録から、次の4つを確かめたとしています。
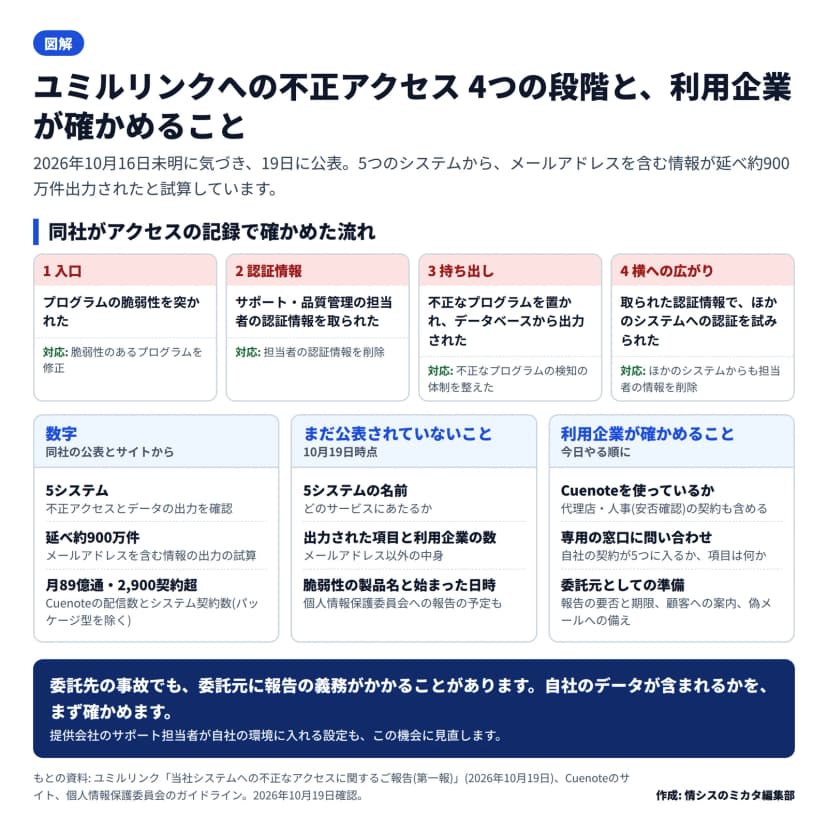 不正アクセスの4つの段階と、利用企業が確かめること(編集部作成)作成: 編集部 / もとの資料: ユミルリンクの第一報・Cuenoteのサイト・個人情報保護委員会のガイドラインを編集部が整理
| 段階 |
同社が確かめたこと |
同社の対応 |
| 1 |
プログラムの脆弱性を突かれた |
脆弱性のあるプログラムを修正 |
| 2 |
同社のサポート・品質管理の担当者が使う、サービスへの認証情報を取られた |
担当者の認証情報を削除 |
| 3 |
不正なプログラムを置かれ、データベースからデータを出力された |
不正なプログラムを見つける体制を整えた |
| 4 |
取られた担当者の認証情報で、ほかのシステムへの認証を試みられた |
ほかのシステムからも担当者の情報を削除 |
どのプログラムのどんな脆弱性か、5つのシステムがどのサービスにあたるかは、公表に書かれていません。この記事も推測しません。
なぜ利用企業に関わるのか
Cuenoteは、メール配信、メールの送信の中継、SMS配信、アンケート、安否確認などのサービスを持っています。同社のサイトは、月に89億通を配信し、システムの契約は2,900を超えるとしています(パッケージ型の製品を除く数字)。
利用企業は、配信先のメールアドレスなどをCuenoteに預けて配信します。つまり、持ち出された情報には、利用企業が預けた顧客や会員の情報が含まれるおそれがあります。ただし、どの利用企業のデータが含まれるかは、10月19日時点では公表されていません。
報告の期限は、速報がおおむね3〜5日以内、確報が30日以内です。不正の目的で行われたおそれがある漏えいは、確報が60日以内になります。利用企業の側でも、この期限を意識して段取りを決めます。
サポート担当者の認証情報が狙われた意味
今回の流れで目を引くのは、2つ目と4つ目の段階です。攻撃者は、同社のサポート・品質管理の担当者が持つ認証情報を取り、それでほかのシステムにも入ろうとしました。
サービスの提供会社の担当者は、障害の調べや設定の手伝いのため、利用企業の環境に入れることがあります。こうした担当者の権限は広く、取られたときの影響も大きくなります。Cuenoteに限らず、自社が使うクラウドのサービスで、提供会社の担当者がどこまで入れるかを確かめる機会になります。
影響する人・会社、しない人・会社
- 影響する: Cuenoteのサービス(メール配信、送信の中継、SMS、アンケート、安否確認など)を契約している会社です。自社のデータが5つのシステムに入っていたかを確かめます。
- 影響する: Cuenoteを使う会社のメールマガジンや通知を受け取っている人です。メールアドレスなどが持ち出された情報に含まれるおそれがあり、その会社を名乗る偽のメールに注意が要ります。
- 影響する: 自社が直接の契約者でなくても、メールの配信を代理店や制作会社に任せている会社です。その先でCuenoteを使っていないかを確かめます。
- 影響しない: Cuenoteを使っていない会社と、そのメールの受け取り手です。ただし、配信を任せている先が何を使っているかは、聞かないと分からないことがあります。
会社・情シスが今日やること
- 自社がCuenoteを使っているかを確かめます。 契約の台帳や請求書で「ユミルリンク」「Cuenote」を探します。マーケティング部門や人事(安否確認)、代理店経由の契約も含めます。
- 使っているなら、同社の専用の窓口に問い合わせます。 自社の契約のシステムが5つに入っているか、出力されたのはどの項目か、いつ分かるかを、文書で答えてもらうよう頼みます。
- 委託元としての報告と案内の段取りを決めます。 法務と個人情報の担当で、個人情報保護委員会への報告の要否と期限、顧客への案内の文面、問い合わせの窓口を決めておきます。
- 自社の名前を使った偽のメールに備えます。 メールアドレスが持ち出された場合、自社を名乗るフィッシングが届くおそれがあります。顧客向けの注意の文面と、送信ドメイン認証(SPF・DKIM・DMARC)の設定を確かめます。
- 提供会社の担当者の権限を見直します。 Cuenoteに限らず、使っているクラウドのサービスで、提供会社のサポートが自社の環境に入れる設定になっていないか、その記録が見られるかを確かめます。
公表に書かれていないこと
- 5つのシステムの名前と、どのサービスにあたるか。
- 出力されたデータの項目(メールアドレス以外に何が含まれるか)と、利用企業の数。
- 脆弱性があったプログラムの名前と、不正アクセスが始まった日時。
- 個人情報保護委員会への報告と、利用企業や本人への連絡の予定。
2026年10月19日時点の内容です。