今週は、悪用が確認された脆弱性の数が一気に増えました。米国のCISAは10月28日と29日の2日で、4件を悪用が確認された脆弱性の一覧(KEV)に加えました。米国の連邦機関に求めた期限は、早いもので10月31日です。
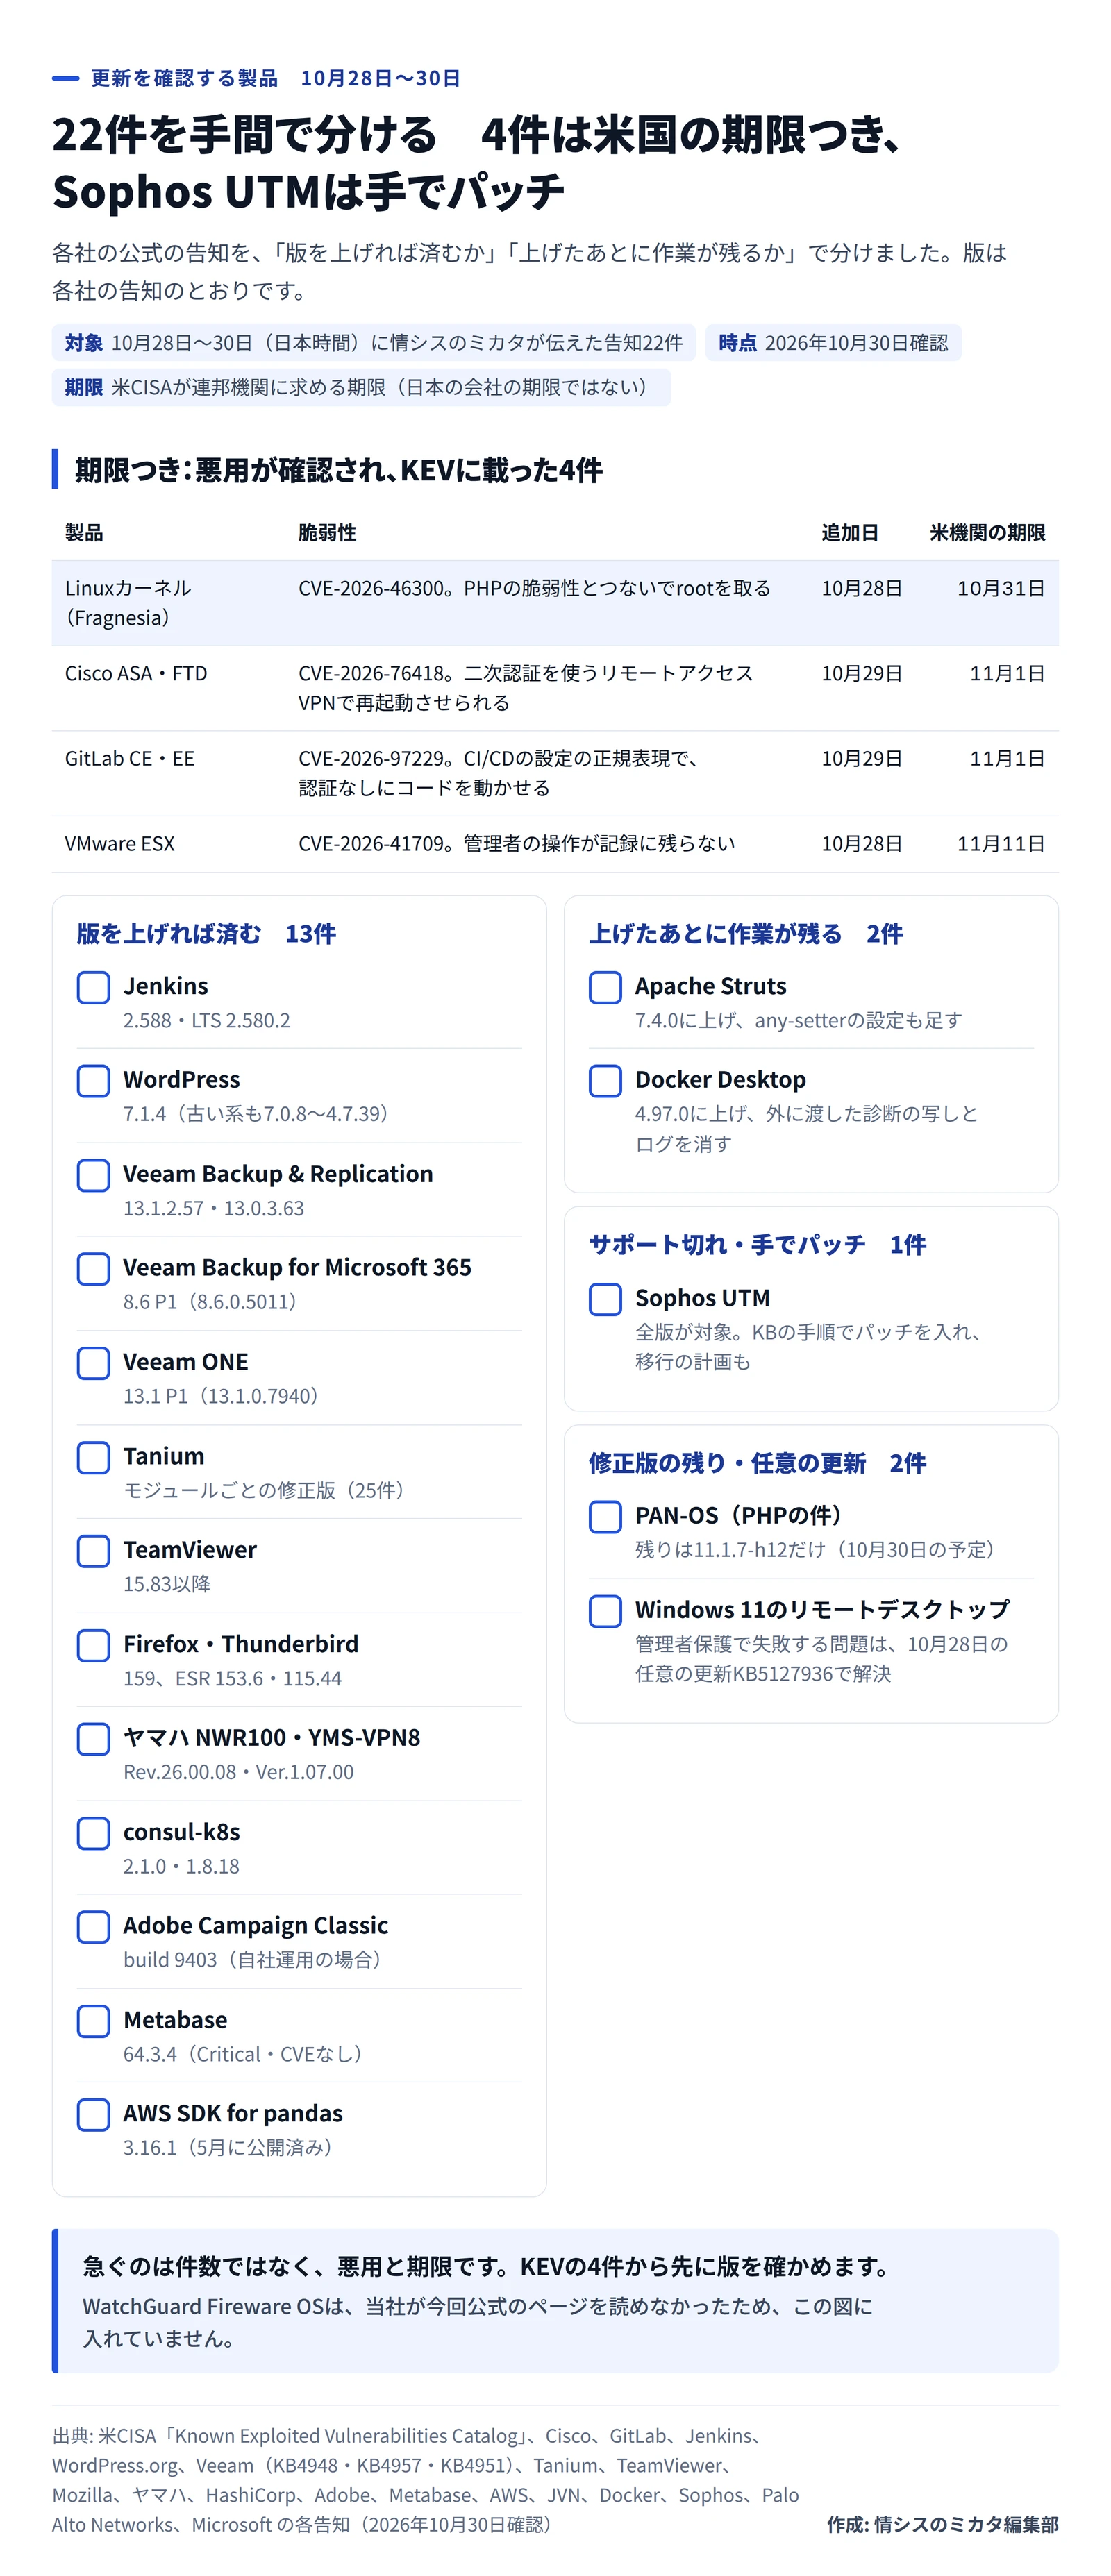
一方で、同じ3日間に出た告知の多くは、版を上げれば済むものでした。10月28日から30日(日本時間)に情シスのミカタが伝えた公式の告知22件を、更新に要る手間で分けたのが次の図です。
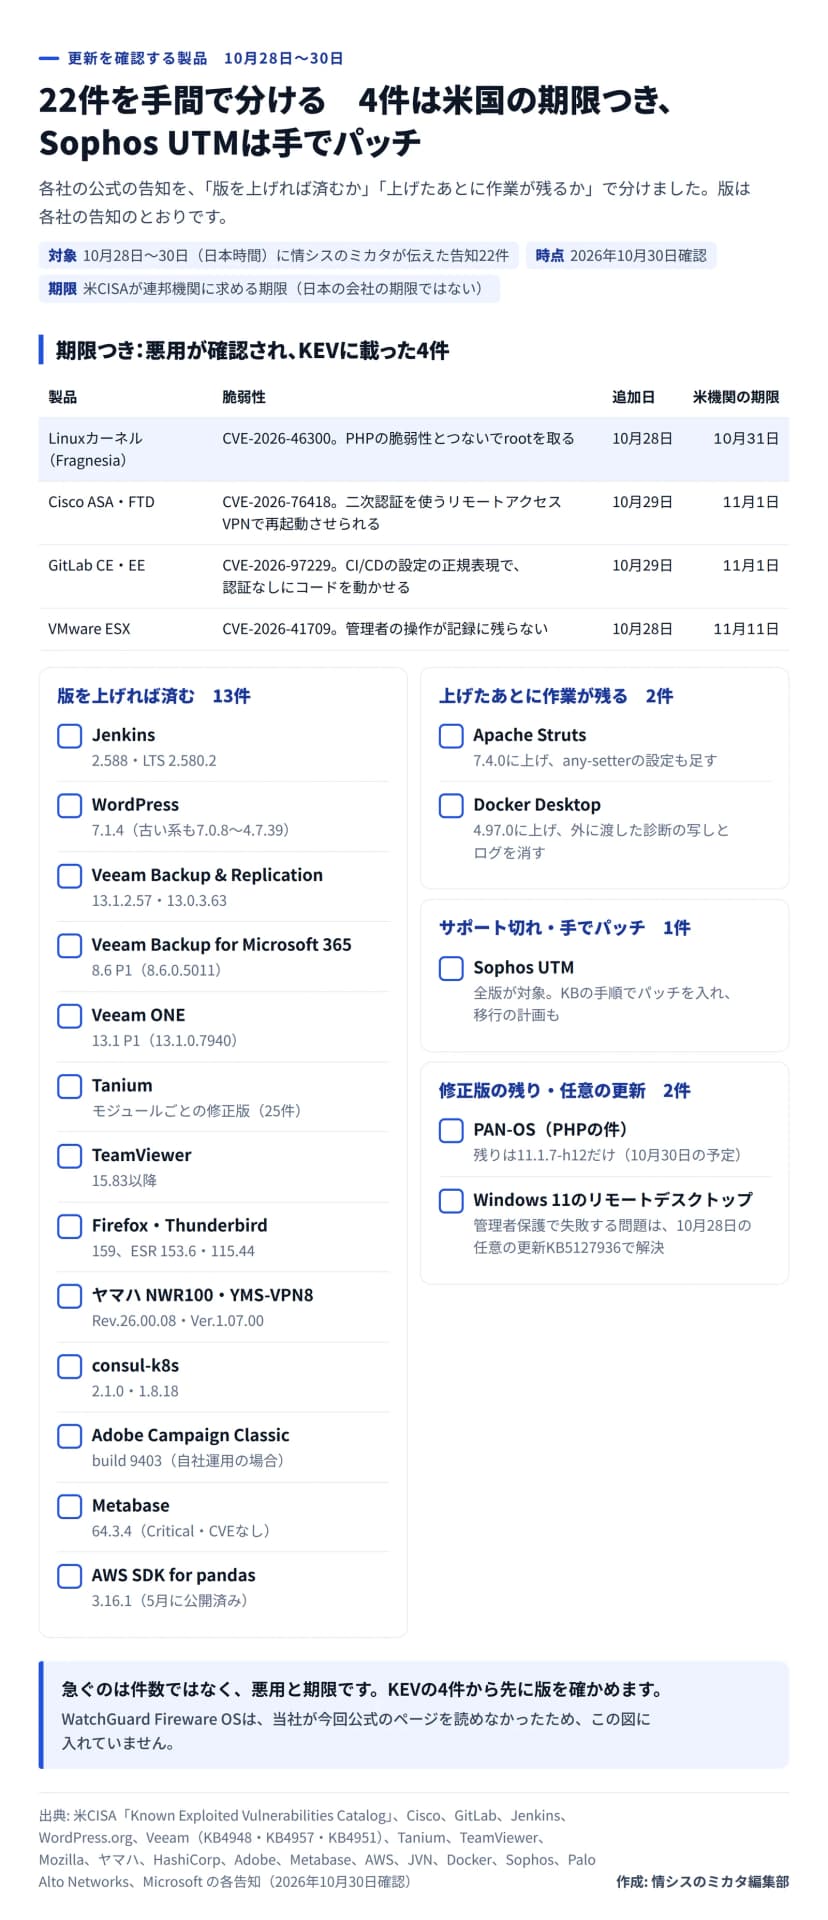 22件を更新の手間で分けた図。KEVの4件は米国の期限つき作成: 編集部 / 出典: 情シスのミカタ編集部(各社の公式の告知をもとに作成)
KEVに載った4件は、期限が11月11日まで
KEVの期限は米国の連邦機関に向けたもので、日本の会社に義務はありません。ただ、悪用の証拠がある印なので、社内の順番を決める目安になります。
| 製品 |
脆弱性 |
KEVに追加 |
米機関の期限 |
記事 |
| Linuxカーネル(Fragnesia) |
CVE-2026-46300。PHPの脆弱性とつないでrootを取る |
10月28日 |
10月31日 |
Fragnesiaの記事 |
| Cisco ASA・FTD |
CVE-2026-76418。二次認証を使うリモートアクセスVPNで再起動させられる |
10月29日 |
11月1日 |
Cisco ASAの記事 |
| GitLab CE・EE |
CVE-2026-97229。CI/CDの設定の正規表現で、認証なしにコードを動かせる |
10月29日 |
11月1日 |
GitLabの記事 |
| VMware ESX |
CVE-2026-41709。管理者の操作が記録に残らない |
10月28日 |
11月11日 |
ESXの記事 |
CISAは、LinuxカーネルとGitLabの2件に、侵害の跡を調べる要件も付けています。GitLabの修正版は10月12日に出た19.4.2・19.3.5・19.2.8で、2週間あまりたってから悪用の確認が加わった形です。KEVの記載は、同じRubyの正規表現の問題が、ほかの製品にも及びうるとしています(Rubyの正規表現の記事)。
Cisco ASA・FTDは、トンネルグループに二次認証を設定しているときだけ当たります。条件に当たらない会社でも、版を確かめておけば、次の告知のときに判断が速くなります。
版を上げれば済む13件
| 製品 |
公表 |
修正版・対処 |
記事 |
| Jenkins |
10月28日 |
2.588、LTS 2.580.2。本体の15件 |
Jenkinsの記事 |
| WordPress |
10月28日 |
7.1.4。22件で、7.0.8〜4.7.39の各系にも修正版 |
WordPressの記事 |
| Veeam Backup & Replication |
10月27日 |
13.1.2.57、13.0.3.63。4件で、最大はCVSS v4.0で9.1 |
Veeam 13系の記事 |
| Veeam Backup for Microsoft 365 |
10月27日 |
8.6 P1(8.6.0.5011)。4件で、最大は9.0 |
Veeam M365の記事 |
| Veeam ONE |
10月27日 |
13.1 P1(13.1.0.7940)。多要素認証の回避 |
同上 |
| Tanium |
10月27日 |
モジュールごとの修正版。25件(High 11・Medium 10・Low 4) |
Taniumの記事 |
| TeamViewer |
10月27日 |
15.83以降。本体3件と管理のアドオン6件 |
TeamViewerの記事 |
| Firefox・Thunderbird |
10月27日 |
Firefox 159、ESR 153.6・115.44、Thunderbird 159・153.6。Firefox 159は167件 |
Firefox 159の記事 |
| ヤマハのNWR100・YMS-VPN8 |
10月28日 |
NWR100はRev.26.00.08、YMS-VPN8はVer.1.07.00 |
ヤマハの記事 |
| consul-k8s |
10月26日 |
2.1.0、1.8.18 |
consul-k8sの記事 |
| Adobe Campaign Classic |
10月15日(版の公開) |
自社運用はbuild 9403 |
Campaign Classicの記事 |
| Metabase |
10月28日 |
64.3.4(Critical・CVEの番号なし) |
Metabaseの記事 |
| AWS SDK for pandas |
10月28日 |
3.16.1(5月に公開済み) |
AWS SDK for pandasの記事 |
表の公表日は、各社の告知の日付(現地時間)です。Adobe Campaign Classicは、セキュリティの修正を含むbuild 9403が出た日です。
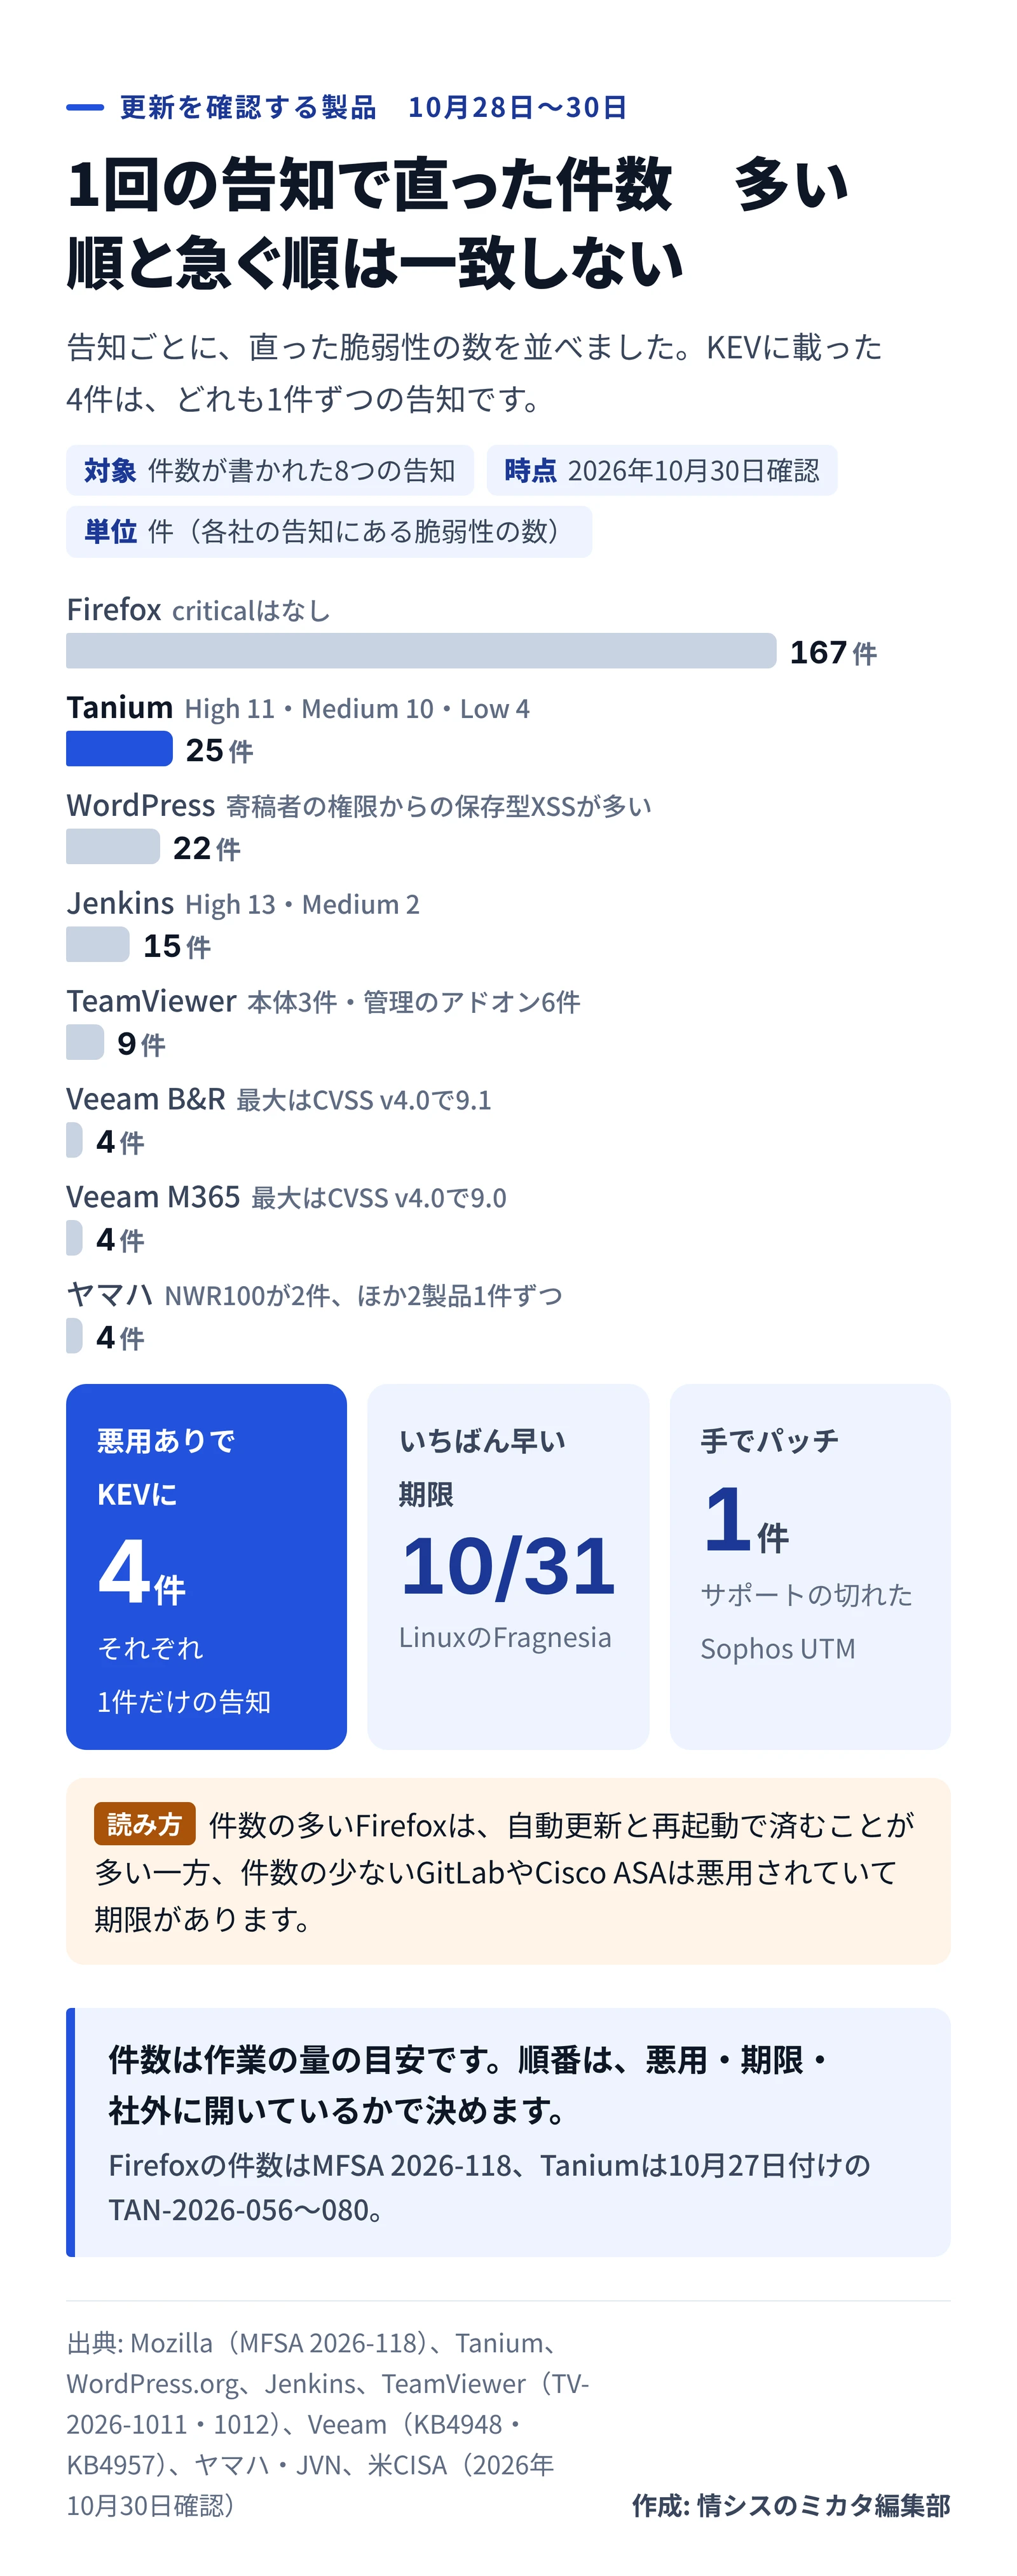
件数の多さと、急ぐ順は別
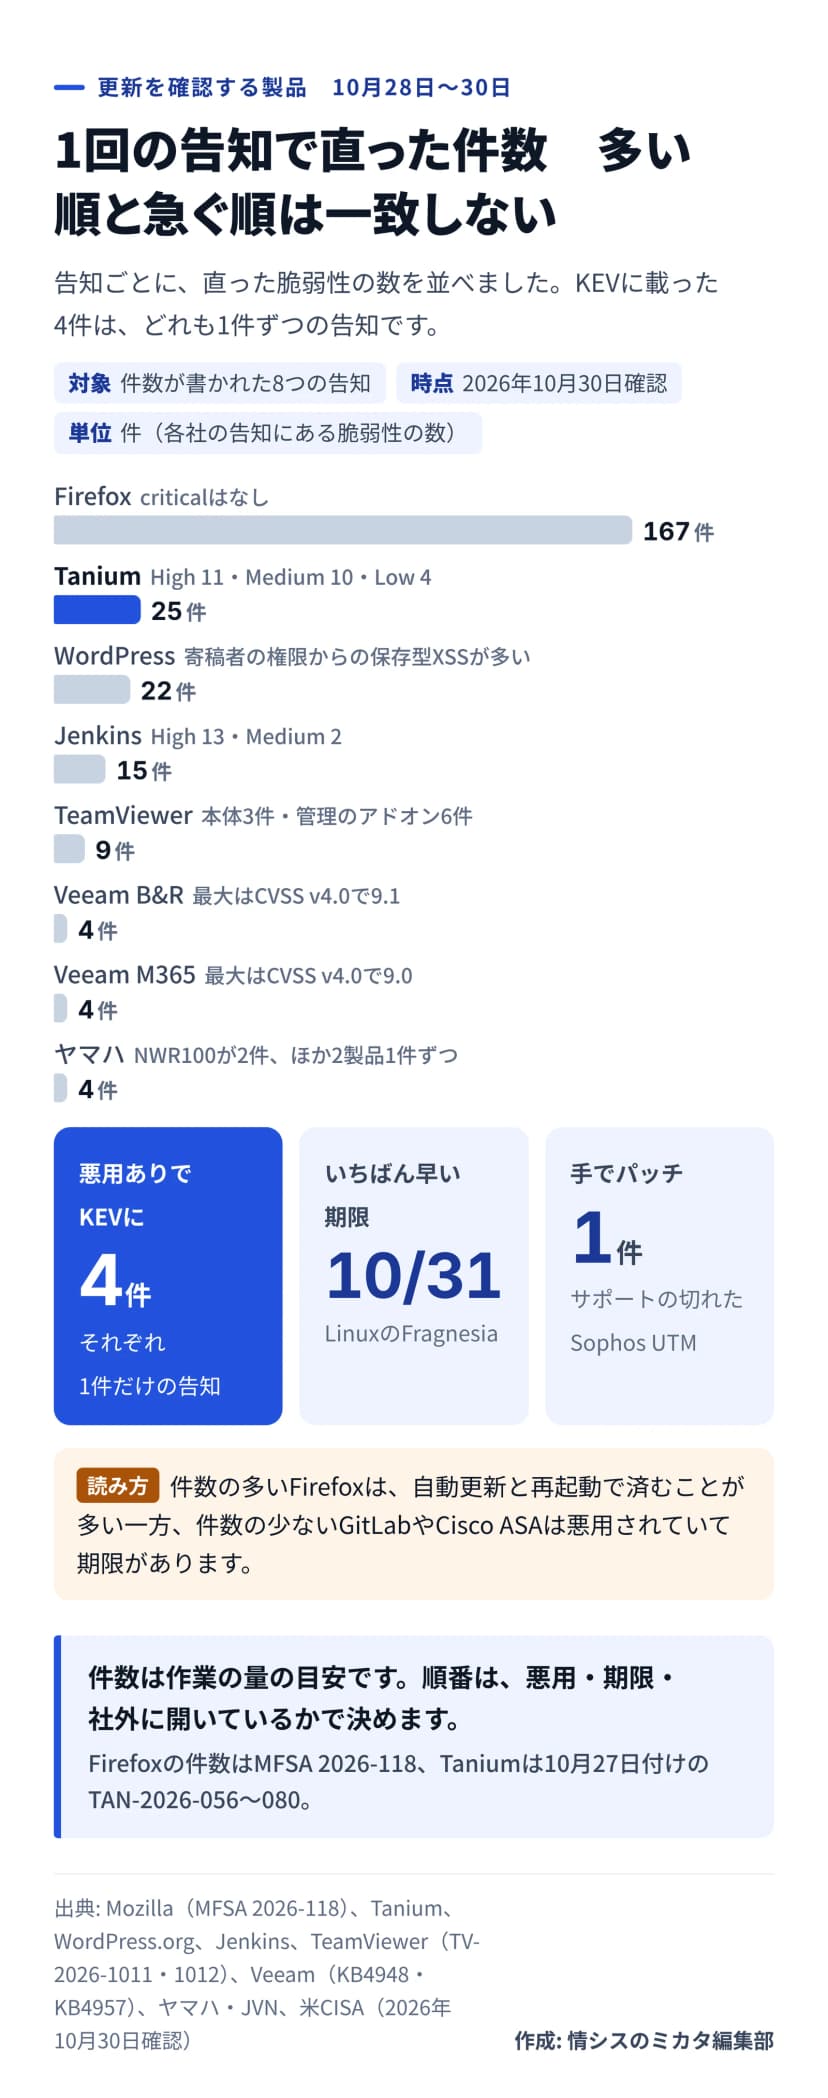 1回の告知で直った件数。多い順と急ぐ順は一致しない作成: 編集部 / 出典: 情シスのミカタ編集部(各社の公式の告知をもとに作成)
| 告知 |
件数 |
補足 |
| Firefox 159 |
167件 |
criticalはなし |
| Tanium |
25件 |
High 11・Medium 10・Low 4 |
| WordPress 7.1.4 |
22件 |
寄稿者の権限からの保存型XSSが多い |
| Jenkins |
15件 |
High 13・Medium 2 |
| TeamViewer |
9件 |
本体3件・管理のアドオン6件 |
| Veeam Backup & Replication |
4件 |
最大はCVSS v4.0で9.1 |
| Veeam Backup for Microsoft 365 |
4件 |
最大はCVSS v4.0で9.0 |
| ヤマハ |
4件 |
NWR100が2件、YMS-VPN8とLAN Monitorが1件ずつ |
件数がいちばん多いFirefoxは、自動更新と再起動で済むことが多い製品です。逆に、GitLabやCisco ASA・FTDの告知は1件だけですが、悪用が確認され、期限があります。件数は作業の量の目安にとどめ、順番は悪用・期限・社外から届くかで決めます。
上げたあとに作業が残る2件と、手でパッチを入れる1件
Apache Strutsは、JVNが10月29日に公表した問題(JVN#82782759)で、7.4.0に上げたあとに設定の追加が要ります。「struts.rest.anySetter.requireAnnotations=true」を設定し、any-setterとして使うメソッドに注釈を付けるまで、確認は働きません(Strutsの記事)。
Docker Desktopは4.97.0で、外部のAPIキーやOAuthのトークンが、ログや診断の写しに平文で残る問題(CVE-2026-114409)を直しました。この版は手元のログを片づけますが、4.96.x以前で作って人に渡した診断の写しや、別の場所に写したログは残ります。Dockerは、それらを消すか、中身を消すよう求めています(Docker Desktopの記事)。
Sophos UTMは、全版が対象のCVE-2026-118633(Critical)で、サポートが終わっているため、パッチを手で入れます。メールのプロキシをスキャンありで使っていると、認証のない攻撃者にroot権限でコマンドを動かされるおそれがあります。手順と移行の判断は、Sophos UTMの記事にまとめています。
PAN-OSの残りは1つ、RDPの失敗は任意の更新で
Palo Alto Networksは10月29日、PHPの件のhotfixのうち、10.2.7-h39など5つを出し終えたと告知を更新しました。残りは11.1.7-h12だけで、予定は10月30日です(PAN-OSの記事)。
Windows 11で、管理者保護を有効にした端末にリモートデスクトップでつなぐと、管理者でない利用者が失敗する問題は、10月28日の任意の更新KB5127936で解決したと、Microsoftが明らかにしました。11月の定例の更新を待つこともできます(RDPの記事)。
WatchGuardのFireware OSの18件は、当社が今回、公式のページを読めなかったため、図と表に入れていません。中身はWatchGuardの記事を見てください。前の週の分は、10月24日〜27日の図解にあります。
影響するのは自社で動かすサーバーと機器、SaaSは提供元の案内を
影響するのは、表の製品を自社のサーバーや機器で動かしている会社です。GitLab、Jenkins、WordPress、Veeam、Struts、Sophos UTM、Cisco ASA・FTD、ヤマハのルーターは、どれも社内か委託先が版を上げる製品です。
クラウドで提供元が運用する形(GitLab.comやVeeam Data Cloudなど)は、提供元の案内を確かめます。PCに入れるFirefox、TeamViewer、Docker Desktopは、配布の仕組みで版がそろっているかを見ます。
今週中に確かめる手順
- KEVの4件から始めます。Linuxのサーバー、Cisco ASA・FTD、GitLab、VMware ESXの版を一覧にし、修正版になっていないものは今週の保守の時間に入れます。
- GitLabとLinuxカーネルは、版を上げる前に、侵害の跡を調べるかを決めます。CISAは連邦機関に調べることを求めています。
- 社外から届くサーバーと機器(WordPress、Jenkins、Veeam、ヤマハのNWR100)を次に上げます。
- Strutsは7.4.0のあとの設定、Docker Desktopは古い診断の写しの削除まで、作業の範囲に入っているかを委託先と確かめます。
- Sophos UTMを使っている会社は、パッチを入れる日と、Sophos Firewallなどへ移す時期を、同じ打ち合わせで決めます。