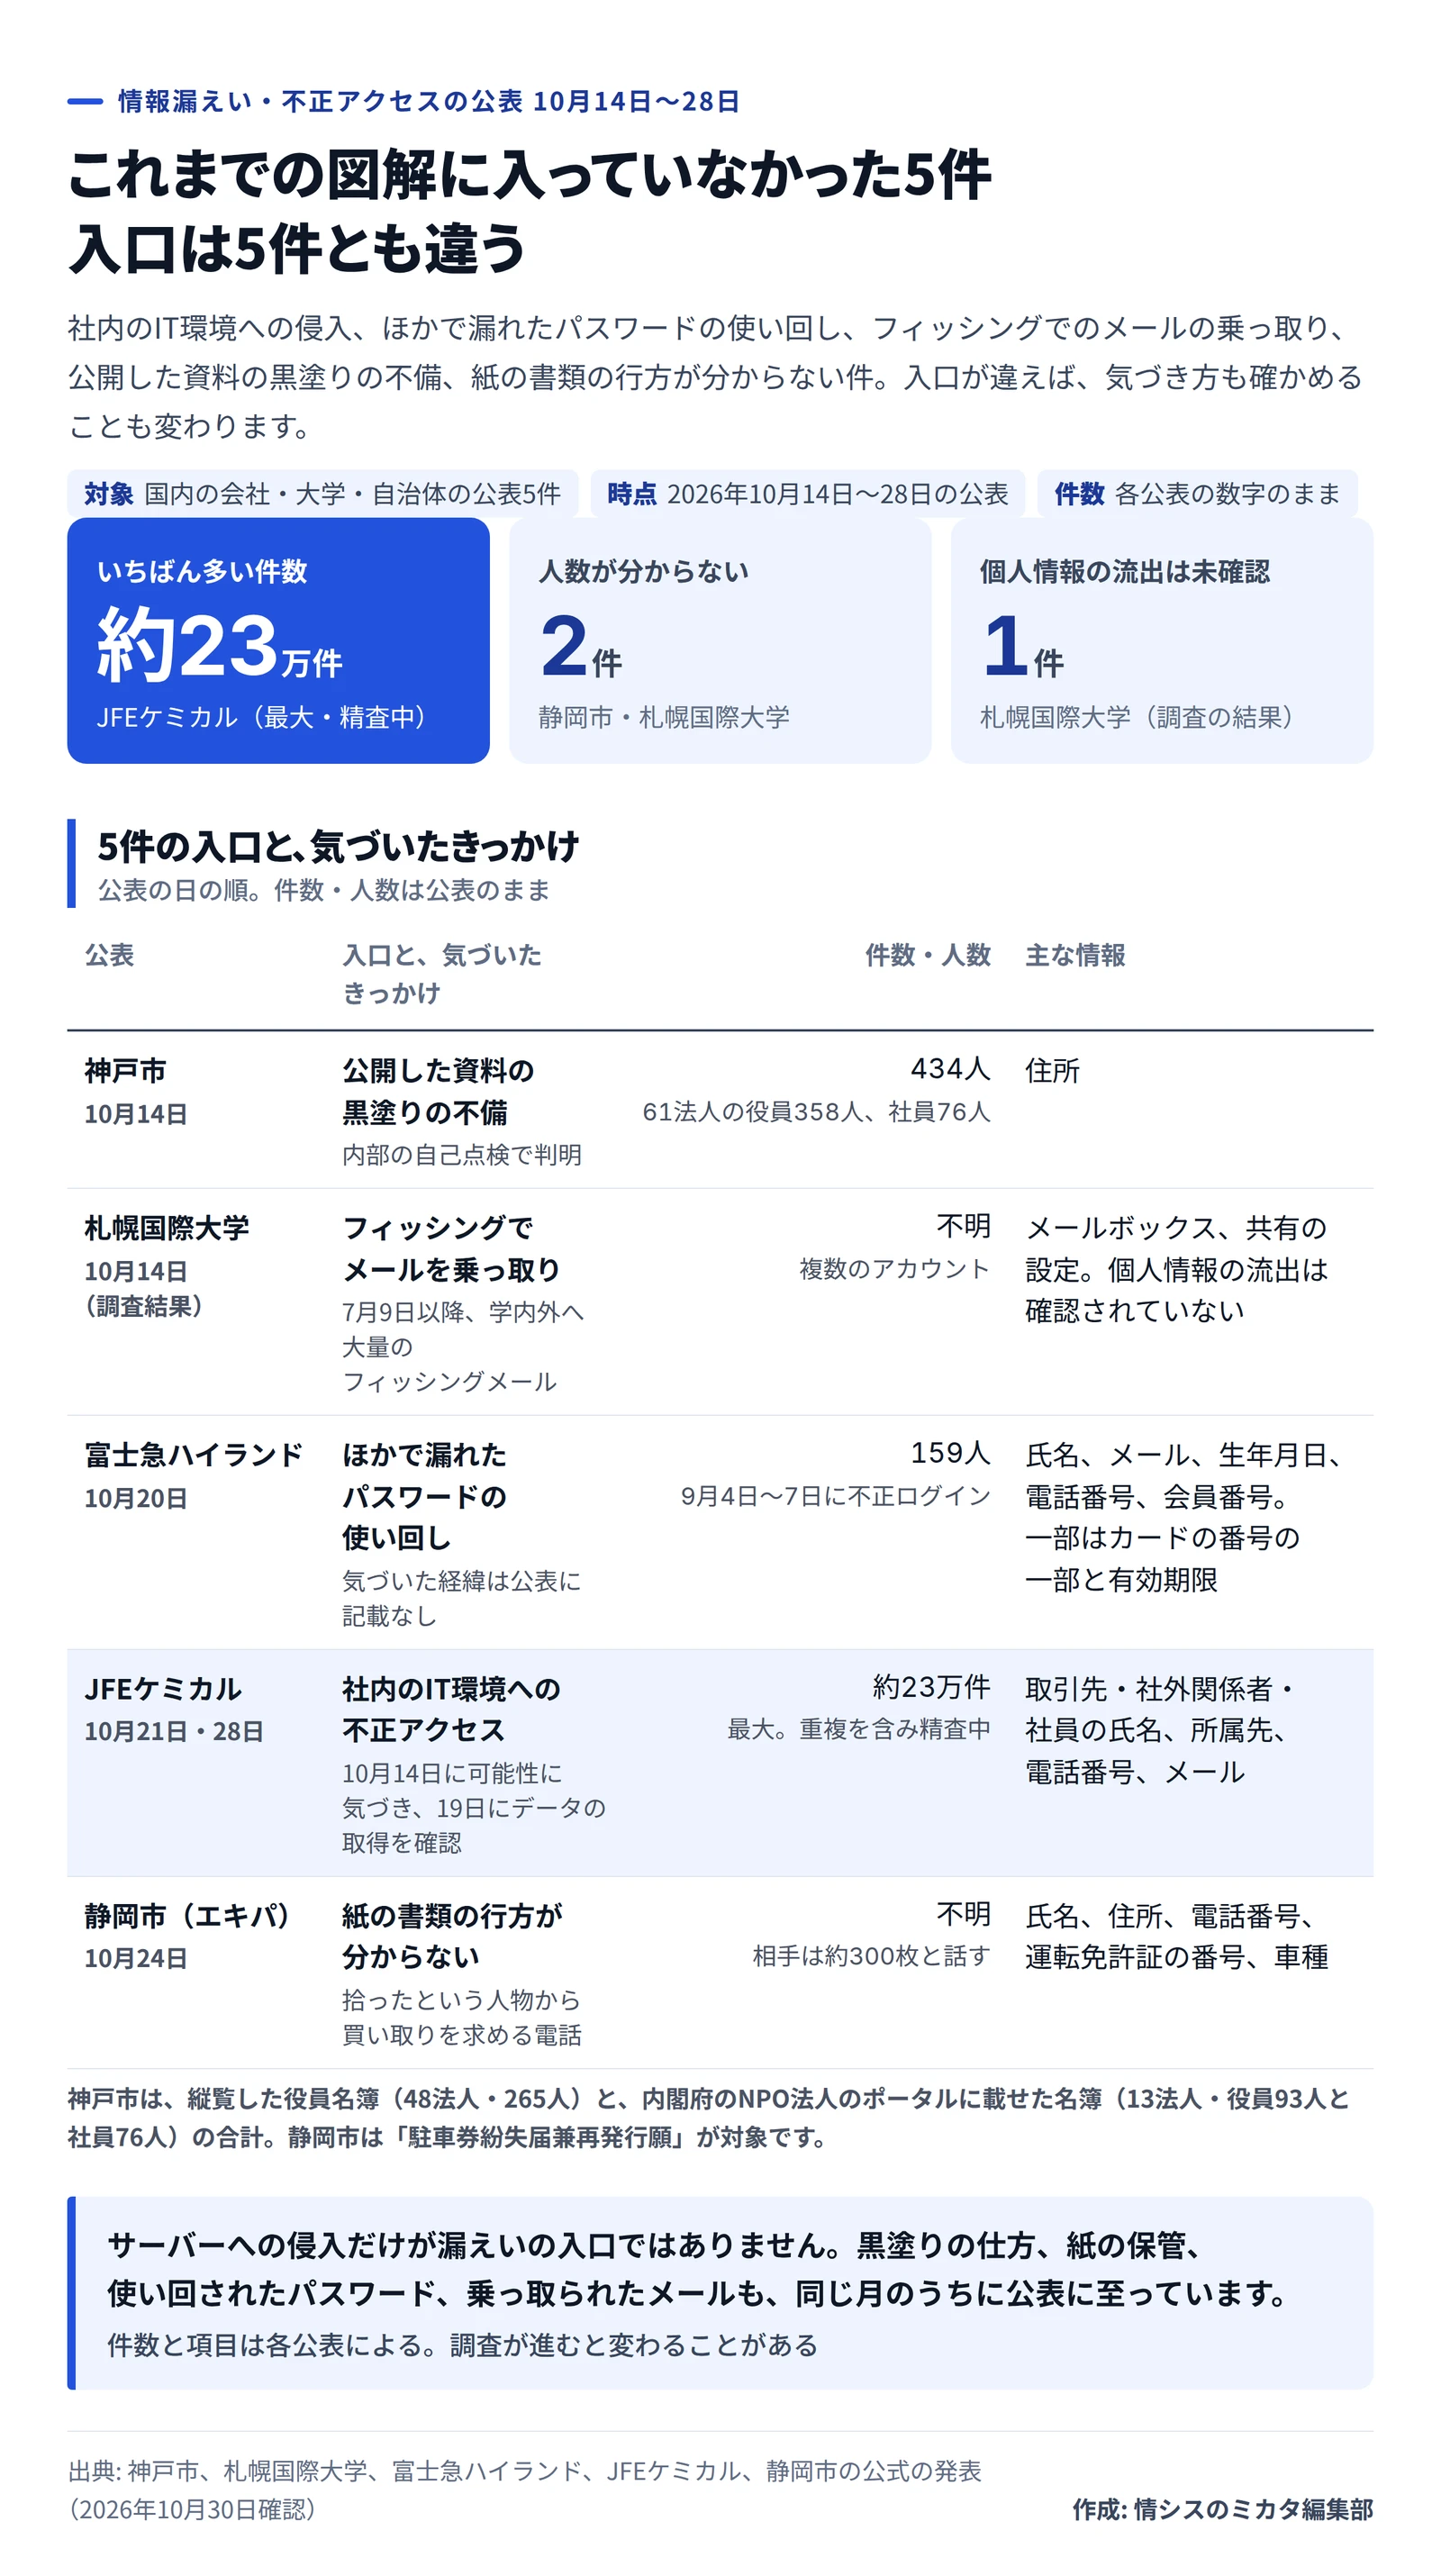
漏えいの入口は、サーバーへの侵入だけではありません。10月14日から28日までに公表され、これまでのミカタの図解に入っていなかった5件を並べると、入口が1件ずつ違っていました。社内のIT環境への侵入、ほかで漏れたパスワードの使い回し、フィッシングで乗っ取られたメール、公開した資料の黒塗りの不備、行方の分からない紙の書類です。
件数がいちばん多いのは、JFEケミカルが10月28日の第二報で示した最大約23万件です。一方で、静岡市と札幌国際大学は、対象の人数をまだ示していません。入口が違うと、気づき方も、確かめる担当も変わります。
5件の入口と、件数
 5件の入口と件数。入口は5件とも違う作成: 編集部 / 出典: 情シスのミカタ編集部(もとの資料: 各社・各団体の公式の発表)
| 公表 |
入口 |
気づいたきっかけ |
件数・人数 |
見られた・漏れたおそれのある主な情報 |
| 神戸市(10月14日) |
公開した資料の黒塗りの不備 |
内部の自己点検 |
434人(61法人の役員358人、社員76人) |
住所 |
| 札幌国際大学(10月14日、調査結果) |
フィッシングでメールを乗っ取り |
7月9日以降、学内外へ大量のフィッシングメール |
不明(複数のアカウント) |
メールボックス、共有の設定。個人情報の流出は確認されていない |
| 富士急ハイランド(10月20日) |
ほかで漏れたパスワードの使い回し |
公表に記載なし |
159人 |
氏名、メール、生年月日、電話番号、会員番号。一部はカードの番号の一部と有効期限 |
| JFEケミカル(10月21日・28日) |
社内のIT環境への不正アクセス |
10月14日に可能性に気づき、19日にデータの取得を確認 |
最大約23万件(重複を含み精査中) |
取引先・社外関係者・社員の氏名、所属先、電話番号、メール |
| 静岡市(10月24日) |
紙の書類の行方が分からない |
拾ったという人物から買い取りを求める電話 |
不明(相手は約300枚と話す) |
氏名、住所、電話番号、運転免許証の番号、車種 |
JFEケミカル: 取引先の連絡先が、最大約23万件
化学品メーカーのJFEケミカルは、10月21日に第一報、28日に第二報を出しました。10月14日に不正アクセスの可能性に気づいて調べたところ、19日に、社内のIT環境からデータが取られたと分かりました。
第二報によると、取られた、またはそのおそれのある個人情報は、10月27日の時点で最大約23万件です。中身は、取引先、社外関係者、社員の氏名、所属先、電話番号、メールアドレスなどのいずれか、または複数です。同じ人の重複や、それだけでは個人を特定できないデータも含まれていて、精査を続けています。取引先と社外関係者については、カード番号や銀行口座の漏えいは見つかっていないとしています。
入口がどこだったのかは、まだ公表されていません。データの公開や二次被害も確認されていないとしています。取引先の担当者の名前と所属が漏れると、その会社を名乗って請求書や振込先の変更を頼む連絡が作りやすくなります。JFEケミカルと取引のある会社は、経理と購買に、振込先の変更の連絡を電話で確かめるよう伝えておきます。
富士急ハイランド: ほかで漏れたパスワードで159人
富士急ハイランドは10月20日、公式アプリと会員サイト「CLUBフジQ」で、159人の会員のアカウントに不正なログインがあったと公表しました。期間は9月4日から7日で、外で手に入れたメールアドレスとパスワードの一覧を使う「リスト型攻撃」でした。
同社は、サーバーやデータベースへの侵入と、会員データの一括の流出は確認されていないとしています。見られた可能性があるのは、氏名、メールアドレス、生年月日、性別、電話番号、郵便番号、都道府県、会員番号です。一部の会員は、購入履歴、カードの情報の一部(番号の一部、有効期限、名義)、チケットの情報も対象です。カード番号の全体とセキュリティコードは含まれません。
会社の側に穴が無くても、会員が別のサービスと同じパスワードを使っていれば、入られます。会員サイトを持つ会社は、ログインの失敗の急な増え方を監視する仕組みと、多要素認証やパスキーの用意が対策になります。
札幌国際大学: 乗っ取られたメールの「後片付け」
札幌国際大学は10月14日、7月に起きたメールの乗っ取りの調査結果を公表し、通常の運用に戻しました。7月9日以降、学生と教職員がフィッシングメールの偽サイトにアクセスしてアカウントを使われ、そのアカウントから学内外へ大量のフィッシングメールが送られていました。
調査では、メールボックスへの不正なアクセス、不審なファイルの設置、共有の設定の変更の跡が見つかりました。攻撃者は、パスワードを変えられても入り続けられるよう、不正なアプリと端末の登録、メールの自動転送の設定もしていました。大学は、これらを取り除き、SharePointやOneDriveに置かれた誘導用のファイルを消しました。個人情報が外に出た跡は、今のところ見つかっていません。
大学は、全員のパスワードを一斉に初期化し、多要素認証を必須にして、パスキーの導入も進めています。Microsoft 365のライセンスも、保護の機能の多いものに上げました。パスワードを変えただけでは、登録されたアプリや転送の設定が残ります。乗っ取りのあとに何を調べるかを、先に手順にしておくと慌てずに済みます。
神戸市: 黒塗りが「一定の手順」で読めた
神戸市は10月14日、ホームページなどで公開していたNPO法人の資料で、黒塗りしたはずの住所が読める状態だったと公表しました。内部の自己点検で分かったものです。
対象は2つです。1つは、設立の認証の申請のときに縦覧した役員名簿で、2024年4月〜2026年8月の48法人の役員265人分です。もう1つは、内閣府のNPO法人のポータルに載せた役員名簿と社員の名簿で、2026年9月9日〜10日の13法人の役員93人と社員76人分です。市は公開を止めてデータを差し替え、外からの指摘や不正な利用は確認されていないとしています。
再発防止に市が挙げたのは、適切な編集ソフトで確実に黒塗りすることと、公開の前に複数の職員で確かめることです。図形で上から隠しただけのPDFは、文字を選んだり写したりすると下の文字が読めます。社外に資料を出す会社にも、そのまま当てはまります。
静岡市: 紙の書類を「拾った」という電話
静岡市は10月24日、静岡駅前地下駐車場(エキパ)の書類から、個人情報が外に出たおそれがあると公表しました。10月23日、管理業務の受託者に、駐車券の紛失届を約300枚拾ったという人物から、買い取りを求める電話がありました。相手は2人分の氏名や住所、運転免許証の番号などを読み上げ、その後の電話で、個人情報を広めるとほのめかしました。
市と受託者が保管の状況を調べましたが、相手が示した日付の書類は見つかっていません。読み上げられた2人は、その日に実際に駐車券を紛失していました。書類には、氏名、住所、電話番号、運転免許証の番号、車種が書かれています。実際の枚数は確認できておらず、市は警察に相談しています。
受付や窓口で書いてもらう紙は、システムの点検から漏れがちです。委託先が現場で受け取る書類も、保管の場所、期間、捨て方を、契約で決めておく必要があります。
同じ期間の続報
10月29日には、すでにミカタで扱った2件に続報がありました。どちらも、当社は公式の発表の本文を確かめられていないため、報道に拠ります。
同じ期間に公表された次の3件は、単独の記事にしています。
うちの会社に当たるか、入口ごとに見る
5件の公表そのものに関係するのは、JFEケミカルと取引のある会社と、その担当者です。名前と所属が漏れた可能性があるので、JFEケミカルや取引先を名乗る連絡に注意が要ります。富士急ハイランドの会員の社員は、同じパスワードを会社のアカウントに使っていないかを確かめます。
5件と直接の取引が無い会社も、入口に置きかえると当てはまる所があります。会員サイトを持つ会社は富士急ハイランド、Microsoft 365などのメールを使う会社は札幌国際大学、PDFで資料を公開する会社は神戸市、紙の申込書を受け取る会社は静岡市の件が参考になります。影響しないのは、5件の誰とも取引が無く、どの入口も持たない会社だけです。
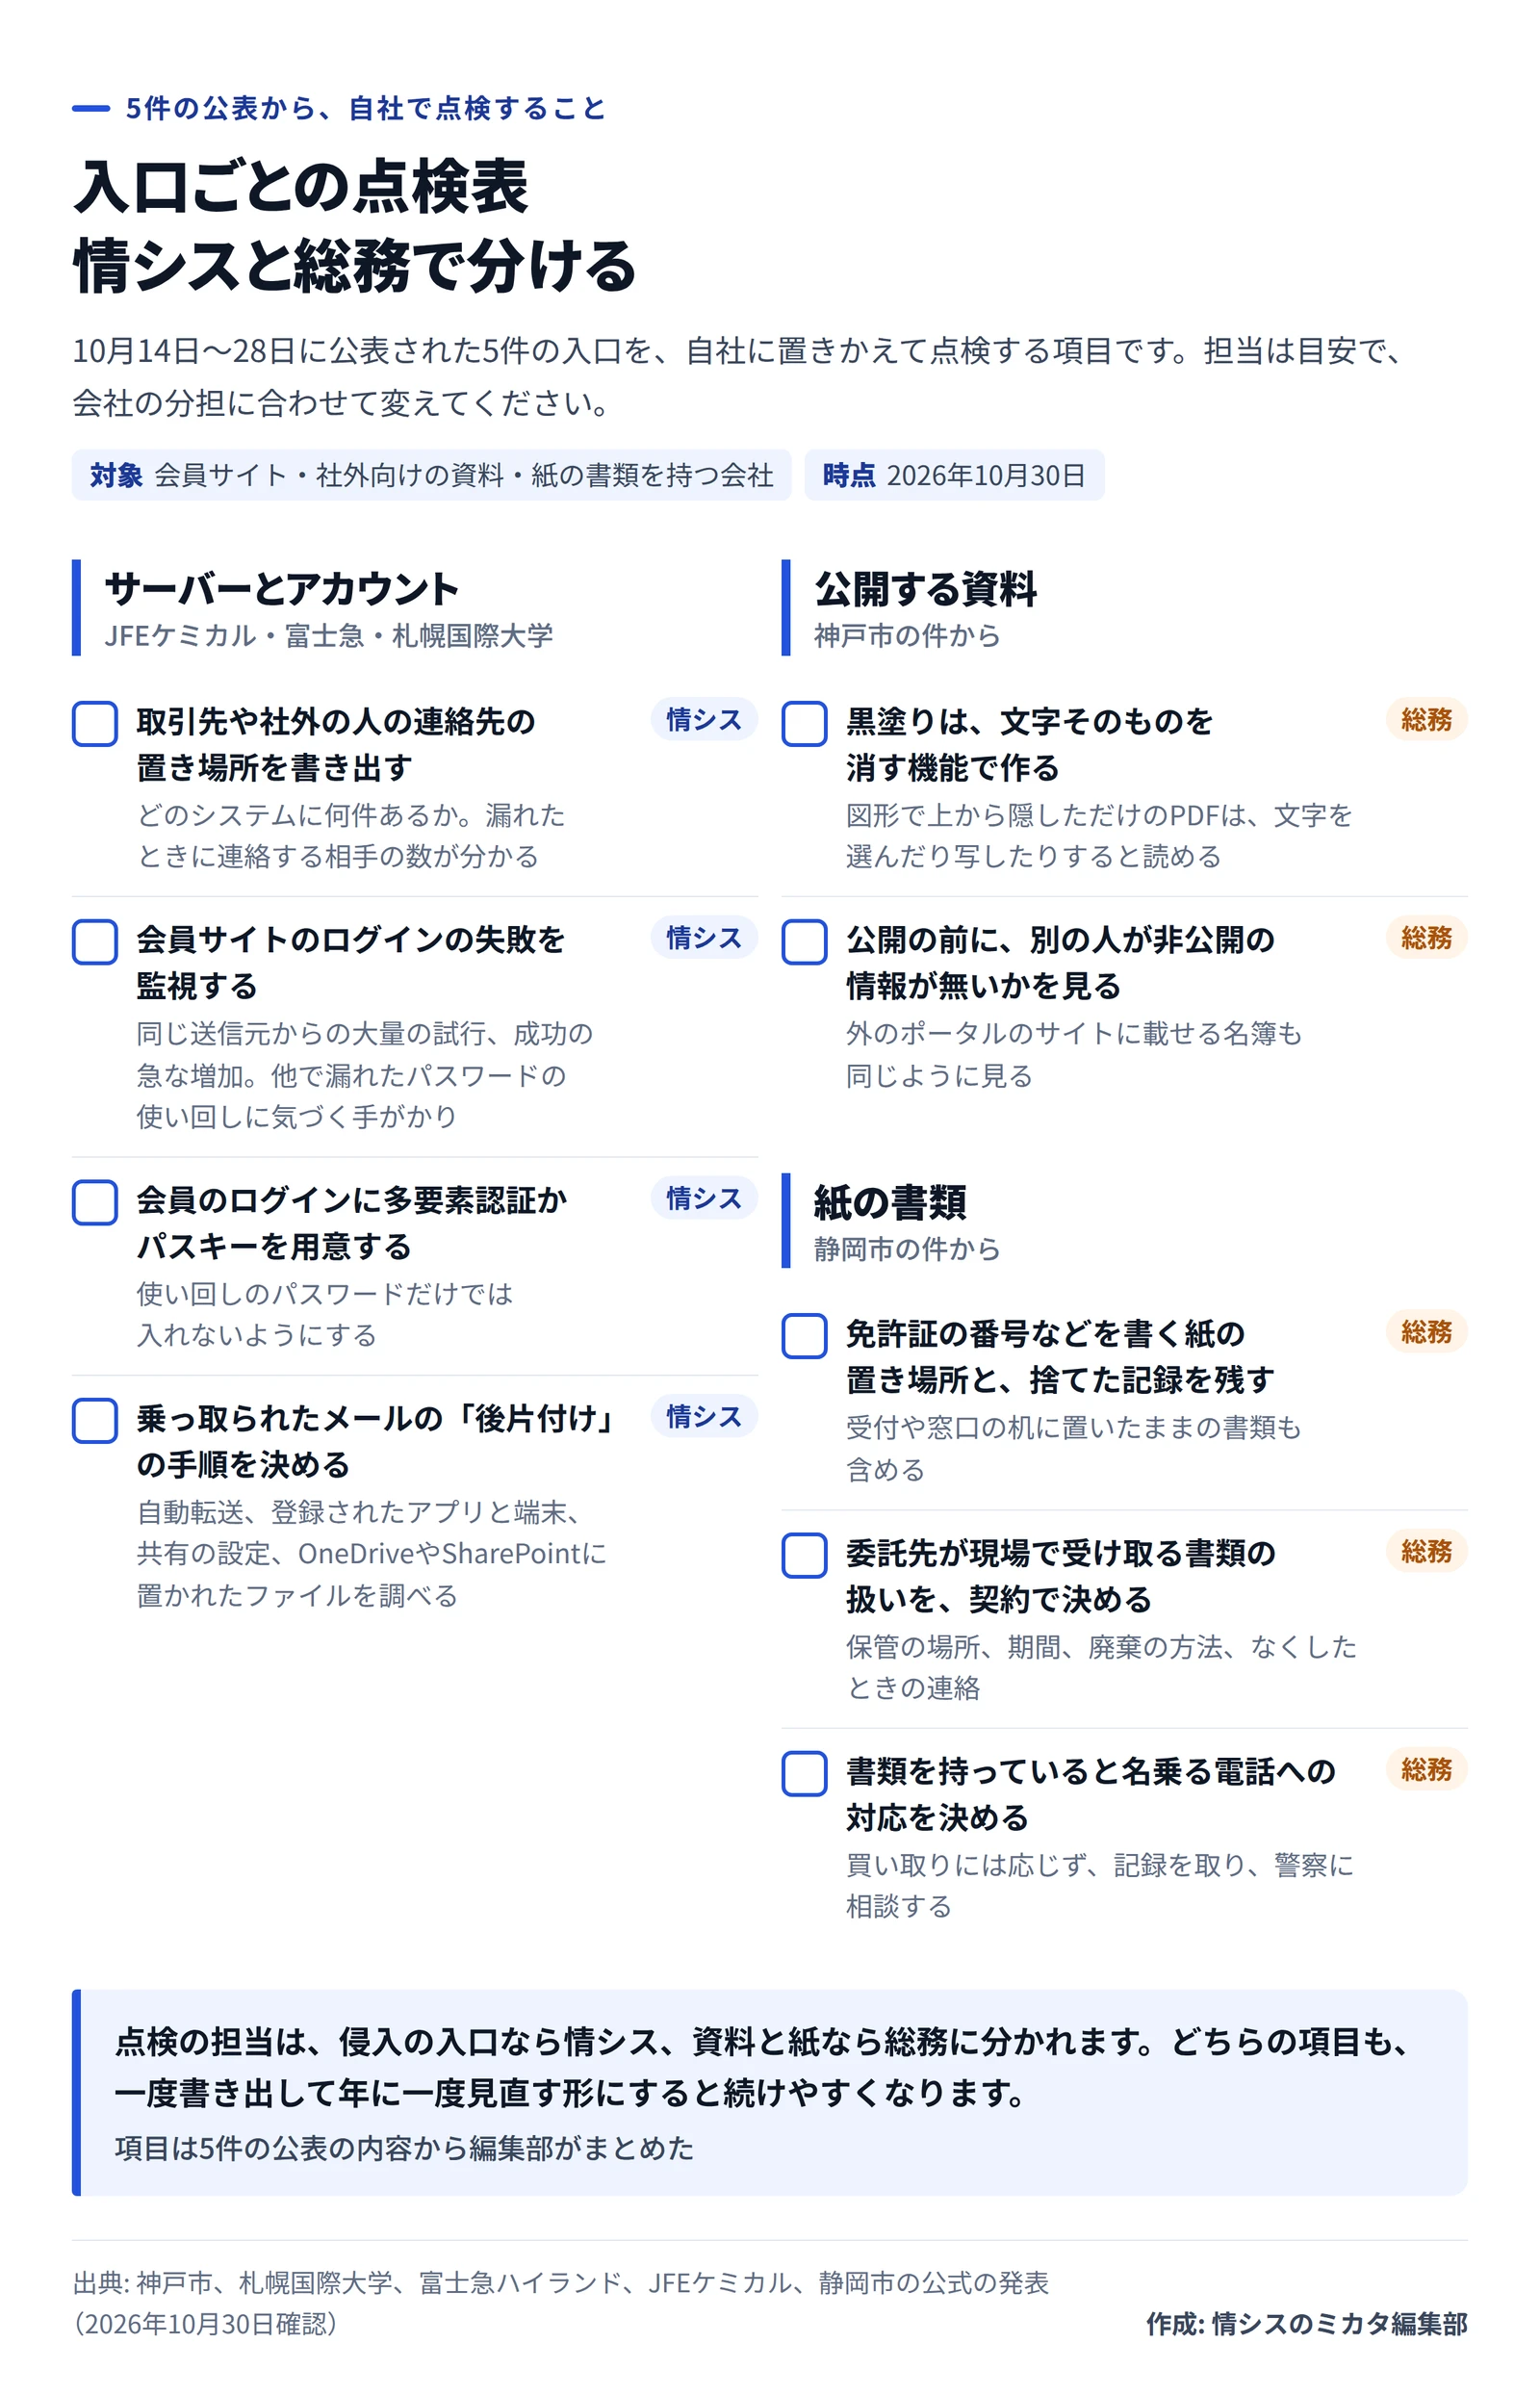
情シスと総務で分ける点検の手順
 入口ごとの点検表。侵入は情シス、資料と紙は総務作成: 編集部 / 出典: 情シスのミカタ編集部(もとの資料: 各社・各団体の公式の発表)
- 情シスは、取引先や社外の人の連絡先がどのシステムに何件あるかを書き出します。漏れたときに、誰に何件連絡するかがすぐ分かります。
- 会員サイトを持つ会社の情シスは、ログインの失敗の急な増え方を監視する設定と、多要素認証かパスキーの用意を確かめます。
- 情シスは、メールのアカウントが乗っ取られたときに調べる項目(自動転送、登録されたアプリと端末、共有の設定、置かれたファイル)を手順書にします。
- 総務は、社外に出すPDFの黒塗りの作り方を決め、公開の前に別の人が見る手順を入れます。外のポータルのサイトに載せる名簿も同じように扱います。
- 総務は、免許証の番号などを書く紙の書類の置き場所と捨てた記録を確認し、委託先が受け取る書類の扱いを契約に書きます。書類を持っていると名乗る電話には応じず、記録を取って警察に相談する、と窓口に伝えておきます。