Fireboxを使っていても、Criticalの7件がすべて当たるわけではありません。7件はどれも、Active Directoryとの認証、SIPプロキシ、Access Portal、FireClusterといった、特定の機能を使う機器だけが対象です。ただ、修正版は系列ごとに1つにまとまっていて、上げてしまえば18件が一度に片づきます。
WatchGuard Technologiesは日本時間2026年10月28日未明(米国時間27日)、同社のセキュリティ勧告のサイトで18件を公表しました。Fireboxで動くFireware OSの脆弱性が17件、Windows向けのSSL VPNのクライアントの脆弱性が1件です。CVSS 4.0の評価で、Criticalが7件、Highが7件、Mediumが4件。どれも悪用は把握していないとしています。
Criticalの7件と、当たる条件
| CVE |
部品 |
当たる機器 |
攻撃者に要る立場 |
CVSS |
| CVE-2026-103594 |
WireGuardの設定の処理 |
FireCloud Gatewayとして使う機器(2026.2以降と12.12以降だけ) |
FireboxとWatchGuard Cloudのあいだで、TLSを復号して中間に入る |
9.5 |
| CVE-2026-93866 |
Access PortalのWebSocketの処理 |
Access Portalを有効にした機器 |
認証なし。ネットワーク越しに細工した要求を送る |
9.2 |
| CVE-2026-93857 |
SIPプロキシ |
SIPプロキシを使うポリシーがある機器 |
認証なし。そのポリシーを通る通信を送る |
9.2 |
| CVE-2026-93865 |
FireClusterの同期の仕組み |
FireClusterを組んだ機器 |
認証なし。FireClusterの管理用IPへ要求を送る |
9.2 |
| CVE-2026-112709、CVE-2026-112710 |
認証のサービス |
Active Directoryを認証サーバーに設定した機器 |
ADサーバーとの通信を握るか、横取りする |
9.2 |
| CVE-2026-103593 |
ログのサービス |
FIPSモードで、外部のログサーバーを設定した機器 |
隣のネットワークから、ログサーバーになりすますか通信を横取りする |
9.1 |
表からは、2つの組に分かれることが分かります。
外から直接狙いやすいのは、Access PortalとSIPプロキシでしょう。Access Portalは社外から使うために公開することが多く、SIPプロキシは外とのVoIPの通信を通します。FireClusterの1件も認証なしで当たります。ただ、入口はFireClusterの管理用IPで、社内の側に置いている会社が多いはずです。
もう1つの組は、攻撃者がまず通信の途中に入らなければなりません。AD認証とログのサービス、FireCloud Gatewayの3つです。とはいえ、AD認証の2件は任意のコードを実行されるおそれがあり、ログの1件はrootの権限でコードを実行されるとしています。後回しにしてよい理由にはなりません。
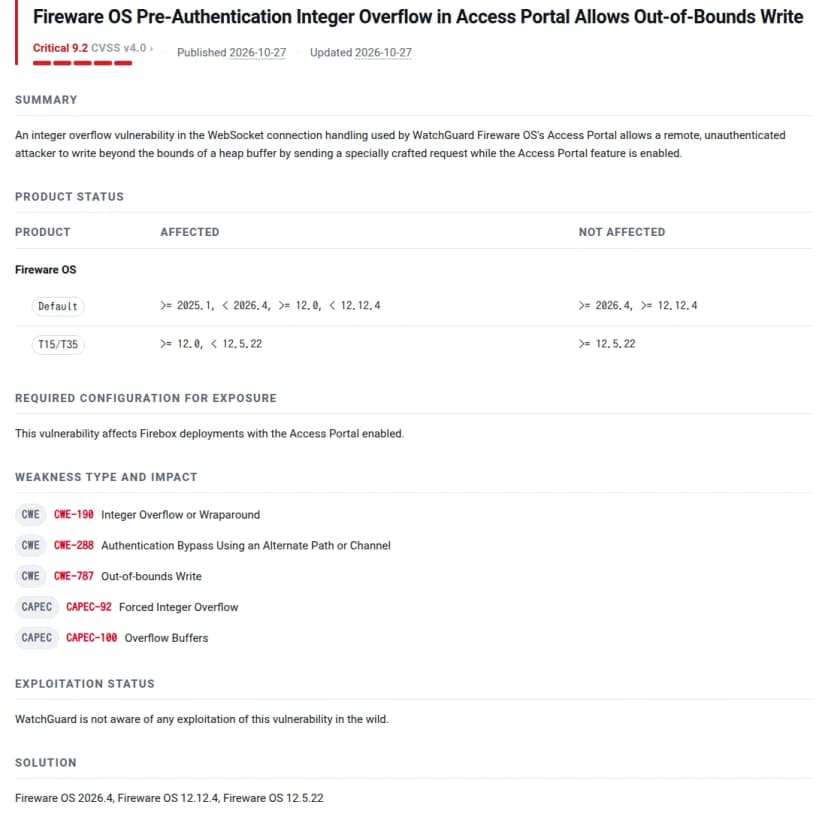 CVE-2026-93866の勧告。Access Portalを有効にした機器が対象で、認証なしで狙える出典: WatchGuard Technologies「CVE-2026-93866 Fireware OS Pre-Authentication Integer Overflow in Access Portal Allows Out-of-Bounds Write」(引用)
管理画面とSSHの2件は、認証なしで当たる
High・Mediumの11件では、管理のアクセスにかかわる2件が目を引きます。管理画面のログインの処理(CVE-2026-111107)は、届けば認証なしで管理のサービスを落とせます。通信の処理は止まりませんが、繰り返されると管理者のセッションがすべて切れ、機器を管理できなくなるおそれがあります。SSHの認証(CVE-2026-93434)は、XPathインジェクションで、設定の中の秘密の情報を認証なしで抜き出せるというもの。
管理画面やSSHをインターネットから開けている機器なら、Criticalと同じくらい急ぎたいところです。
| CVE |
部品 |
条件と攻撃者 |
深刻度 |
| CVE-2026-111107 |
管理画面のログイン |
管理画面に届けば認証なし。管理のサービスが落ちる |
High 8.7 |
| CVE-2026-93434 |
SSHの認証 |
管理用のSSHに届けば認証なし。設定の秘密の情報を抜き出せる |
High 8.7 |
| CVE-2026-90465 |
FireClusterの同期 |
クラスターの接続の線にいる攻撃者が、rootで管理の操作を呼び出せる |
High 8.7 |
| CVE-2026-90442 |
証明書を扱うcertd |
管理画面にログインできる攻撃者が、サービスを落とす。コードを実行されるおそれも |
High 8.6 |
| CVE-2026-90464 |
診断のコマンド |
読み取りだけの管理者(Device Monitor)でもCLIから、rootでファイルを作る・書き換える(中身は数値だけ) |
High 7.2 |
| CVE-2026-93862 |
FireClusterの同期 |
クラスターの接続の線から、同期の処理を落とし続けられる |
High 7.2 |
| CVE-2026-93864 |
firewalld |
機器の中で権限の低いコードを動かせる攻撃者が、rootでファイルを上書きする |
High 7.1 |
| CVE-2026-113881 |
Mobile VPNのNetwork Access Control |
NACを有効にした機器(12.9以降)。認証済みのVPN利用者が、サービスを落とすか権限の低いコードを実行する |
Medium 6.1 |
| CVE-2026-104381 |
FireClusterの状態の同期 |
FireClusterでBOVPNを使う機器。同期の線から、VPNのトンネルを切れる |
Medium 6.0 |
| CVE-2026-115495 |
Mobile VPN with SSLのWindows版クライアント |
PCの中のループバックの通信を見られる攻撃者が、VPNのユーザー名とパスワードを得る |
Medium 5.7 |
| CVE-2026-82332 |
AuthPointの多要素認証 |
AuthPointと連携した機器(12.7以降)。被害者がプッシュ通知を承認すると、別の人の認証中のセッションを乗っ取れる |
Medium 5.6 |
FireClusterにかかわるものは、Criticalの1件を合わせて4件あります。2台で冗長化している会社は、同期の線がほかのネットワークとつながっていないかも見ておきたいところです。
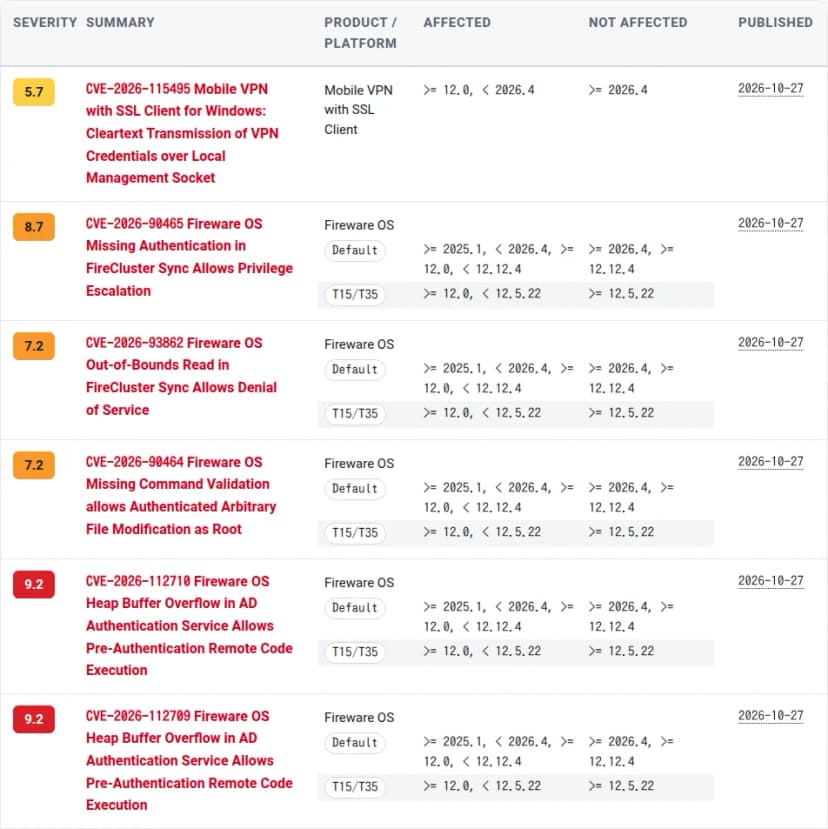 勧告の一覧の上から6件。27日に公開された18件の一部で、AD認証の2件がCritical 9.2出典: WatchGuard Technologies「Security Advisories」(引用)
修正版は3つの系列に分かれる
| 系列 |
対象の版 |
修正版 |
| Fireware OS(2026系) |
2025.1以降、2026.4より前 |
2026.4 |
| Fireware OS(12系) |
12.0以降、12.12.4より前 |
12.12.4 |
| T15・T35 |
12.0以降、12.5.22より前 |
12.5.22 |
| Mobile VPN with SSLのWindows版クライアント |
12.0以降、2026.4より前 |
2026.4 |
対象の始まりが新しい版の脆弱性もあります。FireCloud GatewayのWireGuardの件は2026.2以降と12.12以降、Mobile VPNのNACの件は12.9以降、AuthPointの件は12.7以降です。この3件は、T15・T35には当たりません。勧告には、修正版のほかに回避策の記載はありませんでした。
10月28日朝の時点で、JVNとJPCERT/CCの注意喚起、米CISAの悪用が確認された脆弱性の一覧に、この件は載っていません。
影響を受けるのは、Fireboxを運用する会社
- 影響する: Fireboxを自社で運用している会社です。版が上の表の範囲なら、18件のどれかが当たります。
- 影響する: 保守会社やMSPに運用を任せている会社です。WatchGuard Cloudで管理されている機器も対象で、版と使っている機能は先方に聞くのが早いでしょう。
- 影響する: 店舗や小さな拠点にT15・T35を置いている会社。修正版は12.5.22です。
- 影響する: 社員のWindowsのPCでMobile VPN with SSLのクライアントを使う会社です。Fireboxとは別に、クライアントの更新が要ります。
- 影響が小さい: AD認証、SIPプロキシ、Access Portal、FireCluster、FireCloud Gateway、FIPSモードのどれも使わず、管理画面とSSHを社内からしか開けない機器です。Criticalの7件と、認証なしで当たる2件は、当たらないか届きにくい構成になります。ただ、残りの脆弱性は版だけで当たるので、更新は要ります。
- 影響しない: WatchGuardのエンドポイントの製品だけを使う会社です。今回の対象はFireware OSとSSL VPNのクライアントで、エンドポイントの製品の脆弱性は別の記事で扱いました。
今週のうちに確認すること
- Fireware Web UIのダッシュボードか、WatchGuard Cloudの機器の一覧で、Fireware OSの版を機器ごとに書き出します。2026.4、12.12.4、T15・T35は12.5.22より前なら対象です。
- 設定の画面で、使っている機能を洗い出します。見るのは、認証サーバーのActive Directory、SIPプロキシを使うポリシー、Access Portal、FireCluster、FireCloud Gateway、FIPSモードでの外部のログサーバーの6つです。当てはまる機器から、更新の日を決めます。
- 管理画面とSSHに入れる送り元を、社内の決まったアドレスに絞ります。認証なしで当たる2件の入口がなくなります。Access Portalを使っていないなら、止めておくとCriticalの1件の入口も消えます。
- FireClusterの機器は、2台とも修正版にそろえます。あわせて、クラスターの接続の線が、ほかのネットワークとつながらない構成かを確認します。
- Mobile VPN with SSLのWindows版クライアントを2026.4に上げる段取りを決めます。社員のPCへの配り方と、更新したかの確認の方法を決めておくと、取りこぼしが減ります。
- 運用を任せている会社は、版と2の機能を保守会社に問い合わせ、更新の予定日をもらいます。
Criticalが7件と聞くと身構えますが、最初に開くのは自社のFireboxの設定の画面です。どの機能を使っているかが分かれば、急ぐ機器と、通常の保守の日に回せる機器を分けられます。