Veeam Backup & Replicationを13系で動かしているなら、13.1.2か13.0.3以降に上げておきたいところです。認証のない攻撃者が、バックアップサーバーで動くサービスの認可をすり抜けられる脆弱性が修正されました。
Veeamは2026年10月27日、Veeam Backup & Replication 13.1.2の公開に合わせて、脆弱性4件をサポートの記事KB4948で公表しました。いちばん重いCVE-2026-108142は、CVSS v4.0で9.1のCriticalです。
12系は対象外です。
急ぐのは、CDP Coordinator Serviceの1件
4件の場所と、攻撃に要る立場を並べました。CVSSはどれもv4.0の値です。
| CVE |
場所 |
攻撃に要る立場 |
深刻度 |
対象の版 |
修正版 |
| CVE-2026-108142 |
CDP Coordinator Serviceの認可のすり抜け |
認証なし |
Critical(9.1) |
13.1.1.18以前の13.1系、13.0.2.29以前の13.0系 |
13.1.2.57、13.0.3.63 |
| CVE-2026-108140 |
NASのバックアップを使った任意の場所へのファイルの書き込み |
Restore Operatorの役割と、バックアップ元のNASの共有を操れること |
Medium(5.9) |
同上 |
同上 |
| CVE-2026-108141 |
同上 |
同上 |
Medium(5.9) |
同上 |
同上 |
| CVE-2026-105477 |
Veeam Agent for Linuxの権限昇格 |
端末に入れる低い権限 |
High(7.3) |
13.1.1.4以前の13.1系 |
13.1.2.11 |
ネットワーク越しに、認証なしで狙えるのはCVE-2026-108142だけです。Veeamの説明は「CDP Coordinator Serviceの認可を、認証のない攻撃者がすり抜けられる」という1文で、すり抜けたあとに何ができるかは書かれていません。
CVSSの内訳を見ると、改ざんとサービスの停止が「高」で、情報の漏えいは「なし」でした。バックアップサーバーの先にあるシステムへの改ざんと停止にも、「高」が付いています。攻撃には何らかの前提の条件が要るとされますが、その中身もKB4948にはありません。
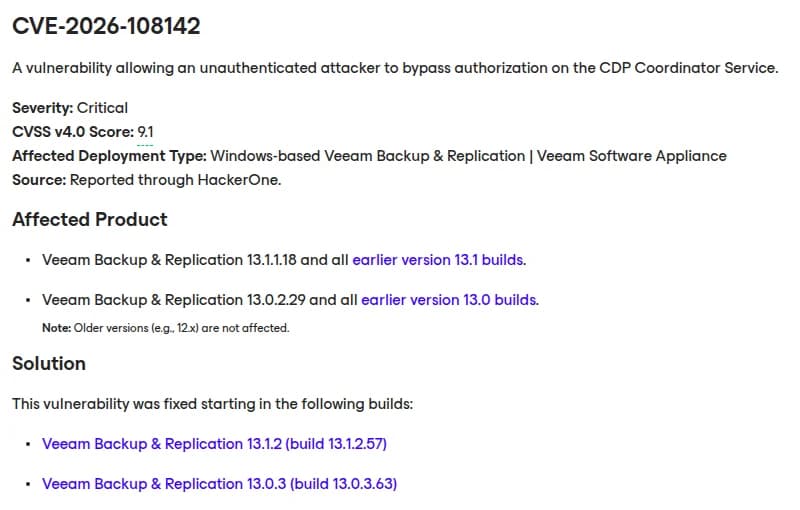 KB4948のCVE-2026-108142の項目。対象の版と修正版、12系は対象外との注記出典: Veeam Software「Vulnerabilities Resolved in Veeam Backup & Replication 13.1.2」(KB4948)(引用)
NASの2件は、条件が重めです。復元を任せるRestore Operatorの役割が割り当てられた人が、バックアップしているNASの共有の中身も操れるとき、バックアップサーバーの好きな場所にファイルを書き込めます。Agent for Linuxの1件は、Veeam Backup & Replicationから管理しているLinuxだけが対象です。
CDPの調整役は、バックアップサーバーで動く
CDPは、仮想マシンの書き込みを止めずに複製し続けるVeeamの機能です。Veeamの手引きによると、CDP Coordinator Serviceはバックアップサーバーで動き、複製とデータの転送を取りまとめて、使う資源を割り振ります。vSphereの側のI/Oフィルターも、このサービスとやり取りしてプロキシの状態を伝えます。
ポートの一覧では、CDPを使う構成のとき、CDPのプロキシやESXiホスト、vCenter Serverから、バックアップサーバーのTCP 33034に届くようにする、としています。
では、CDPを使っていない会社でも、このサービスは外から届くのか。Veeamはそこを書いていません。対象を「Windows版とVeeam Software Applianceの13系」と言い切っている以上、CDPを使っていなくても、修正版に上げる前提で考えるのが無難でしょう。
13.0.3は8月から出ていた
Veeamのリリース情報のページでは、13.0.3(13.0.3.63)の日付は2026年8月25日です。その版の「Security」の欄に、今回のVeeam Backup & Replicationの3件が並んでいました。8月以降に13.0.3へ上げた会社では、すでに修正が入っていることになります。
 リリース情報の13.0.3(13.0.3.63)の項目。日付は8月25日で、Securityの欄に今回の3件が並ぶ出典: Veeam Software「Release Information for Veeam Backup & Replication 13 and Updates」(KB4738)(引用)
13.1系は事情が違います。8月13日の13.1.1(13.1.1.18)までが対象で、修正は10月27日の13.1.2(13.1.2.57)からです。Veeamによると、13.1.2はVeeam Updaterでも配られ、Veeam Software Applianceの13.1には先に、Windows版の13.1には順に届きます。Windows版ですぐに上げたいなら、My Accountから13.1のインストールメディアを入手する形です。
13.1.2では、侵害されたルートCAの証明書も外されました。Comodo AAA Servicesのルートと、影響を受けたemSignのルートが、Veeam Software Applianceと各部品の信頼ストアから消えています。emSignの件は、eMudhraの記事にまとめました。
バックアップサーバーは、何度も狙われてきた
米CISAの悪用が確認された脆弱性の一覧(KEV)には、Veeam Backup & Replicationの脆弱性が4件載っています。2022年12月に加わったCVE-2022-26500とCVE-2022-26501、2023年8月のCVE-2023-27532、2024年10月のCVE-2024-40711です。4件とも、ランサムウェアでの悪用が「Known」になっています。10月に出たSafePayランサムウェアの注意喚起でも、入口としてVeeamの既知の脆弱性2件が挙がりました。
今回の4件は、10月27日の版のKEVに入っていません。JVNとJPCERT/CCにも、10月28日の午後の時点で情報はありませんでした。KB4948は悪用の有無に触れていない一方で、修正が公表されると攻撃者は修正を解析し、更新していない環境を狙うだろう、と注意しています。
香港のHKCERTは10月28日、同じ4件を「Medium Risk」の告知で伝えました。ただ、Veeam自身の評価はCVE-2026-108142がCriticalです。告知の区分は全体をまとめた評価なので、順番はVeeamの評価で決めたいところです。
12系は対象外、13系のサーバーが対象
- Windows版のVeeam Backup & ReplicationかVeeam Software Applianceを13系で動かしている会社は、3件の対象です。13.1系なら13.1.1.18以前、13.0系なら13.0.2.29以前が当たります。
- Veeam Backup & Replicationから管理するVeeam Agent for Linuxを、13.1.1.4以前の13.1系で使っている会社も対象です。13.0系と6系のAgentは外れます。
- バックアップの運用を保守の会社やMSPに任せている会社は、自社の版が13系かどうかを先方に聞くのが早道です。
- 12系を使い続けている会社は対象外です。ただ、12系にも10月に別の修正が出ています(Veeam 12系の記事)。
- 13.0.3(13.0.3.63)か13.1.2(13.1.2.57)に上げ済みなら、Veeam Backup & Replicationの3件は修正済みです。
更新までの段取り
- ビルド番号を確認します。コンソールのメインメニューのHelpからAboutを開くか、PowerShellのGet-VBRBackupServerInfoで返るBuildを見ます。
- 更新の前に、直近のバックアップと、Veeamの構成のバックアップ(Configuration Backup)が新しいかを見ておきます。
- 13.1系は13.1.2へ、13.0系は13.0.3か13.1.2へ上げます。Veeam Software Applianceなら、Veeam Updaterで配布が届いたかを見ます。Windows版で配布を待てないときは、My Accountからメディアを入手します。
- Veeam Backup & Replicationから管理しているLinuxのAgentを、13.1.2.11に上げます。
- 更新が済むまでは、バックアップサーバーに届く通信を絞ります。インターネットから届かないこと、社内でもVeeamの部品と管理用の端末からしか届かないことを、ファイアウォールの設定で確認しておくと安心です。
- Restore Operatorの役割を割り当てたアカウントを洗い出し、要らない人から外します。NASの2件は、この役割が前提です。
ランサムウェアの攻撃者は、暗号化の前にバックアップを消しにきます。13系に移ったばかりの会社ほど、次の保守の日を待たずに、今週のうちに版を確認しておきたいところです。感染したときの初動は、ランサムウェアに感染したら最初の1時間にまとめています。