3件のうち、今日のうちに手を付けたいのは無線LANルーター のNWR100です。Web GUIに届く端末から、認証 なしでOSのコマンドを実行されるおそれがあり、JVNの評価はCVSS 3.1で9.8です。VPN クライアントのYMS-VPN8は入れてあるPCの更新を、LAN Monitorは次にインストールするときの版の確認をします。
ヤマハとJPCERT/CC のJVNは2026年10月28日、ヤマハ製品の脆弱性 3件を公表しました。どれも攻撃は確認されていません。
3件は、当たる場所も急ぐ度合いも違う
製品
脆弱性
CVE
JVNの評価(CVSS 4.0/3.x)
対象
修正版
NWR100(無線LANルーター)
特定のリクエストでOSのコマンドを実行される
CVE-2026-97854
9.3/9.8
Rev.26.00.07以前
Rev.26.00.08
NWR100
書き出した設定ファイルを認証なしで読まれる
CVE-2026-109822
7.1/6.5
Rev.26.00.07以前
Rev.26.00.08
YMS-VPN8・YMS-VPN8-CP(VPNクライアント)
サービスの実行ファイルのパスが引用符で囲まれていない
CVE-2026-97860
8.4/6.7
Ver.1.04.00以前
Ver.1.07.00
Yamaha LAN Monitor for Windows
インストーラーがDLLを探す場所に問題がある
CVE-2026-103665
8.4/7.8
Ver.1.9.3以前
Ver.1.10.1以降
ネットワーク越しに狙えるのは、NWR100の2件だけです。YMS-VPN8は攻撃者がそのPCを操作できること、LAN Monitorは細工したファイルを利用者が実行することが前提で、インターネットから直接は狙えないとヤマハは説明しています。
NWR100は、Web GUIに届く端末から狙える
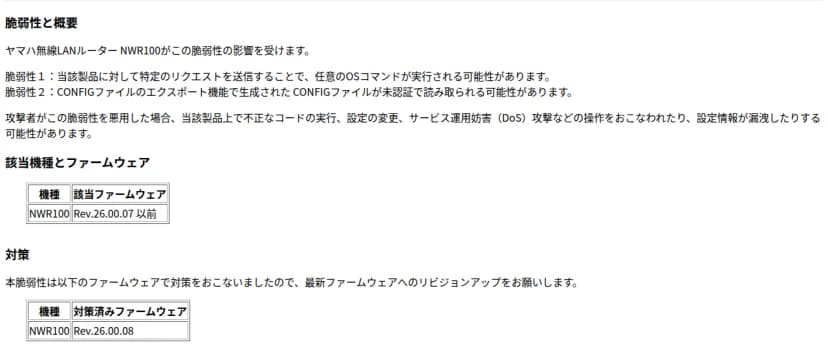
ヤマハのNWR100の脆弱性の説明。Rev.26.00.07以前が対象で、Rev.26.00.08で対策 出典: ヤマハ「「ヤマハ製NWR100における複数の脆弱性」について」 (引用) NWR100の2件は、どちらもWeb GUIが入口です。1件目は、特定のリクエストを送るだけでOSのコマンドを実行されるもので、悪用されると、設定を書き換えられたり、ルーターを止められたりします。2件目は、設定ファイルの書き出しの機能で作られたファイルを、認証なしで読まれるものです。JVNのCVSSでは、こちらは利用者の何らかの操作が要る評価になっています。
初期の設定では、インターネット側からWeb GUIには入れません。ただ、ポートを開けるなどして外からWeb GUIを開けるようにしていれば、攻撃を受けるおそれがあります。見落としやすいのは無線LANの側です。NWR100に無線でつないだ端末も、Web GUIに届くなら攻撃できる、とヤマハは書いています。来客用のWi-Fiを同じNWR100で出しているなら、来客の端末も含まれます。
設定ファイルを読まれると、何が困るのでしょうか。ルーターの設定には、管理者のパスワードやプロバイダーへの接続の情報、無線LANの暗号化のキーなどが入るのが一般的です。トレンドマイクロが10月23日に公表した解析にも、その例が出てきます。ヤマハのVPNルーターRTX1210の設定ファイルに残っていた認証情報で、攻撃者が企業の社内ネットワークにつないでいました(日本を狙う攻撃、AIの関わり方は3通り トレンドマイクロ解析 )。RTX1210は今回の脆弱性の対象ではありませんが、設定ファイルが外に出たときに何が起きるかを示す例です。
修正版のRev.26.00.08では、不正なリクエストを受け付けないようにしたとしています。すぐに更新できない場合の回避策は、IPフィルターやWeb GUIへのアクセスの設定で、Web GUIに入れる端末やアクセス元を絞ることです。ヤマハは、NWR100以外のルーターは該当しないとしています。UTMアプライアンス、無線LANアクセスポイント、L2・L3スイッチも対象外です。
YMS-VPN8は、入れてあるPCごとに更新する
YMS-VPN8は、ヤマハのVPNルーターに社外からつなぐための、Windows向けのVPNクライアントソフトです。YMS-VPN8-CPは同時接続ライセンス版です。Windowsに登録するサービスの設定で、実行ファイルのパスが引用符で囲まれていない箇所がありました。攻撃者がそのPCを操作できる状態なら、不正なプログラムを高い権限で動かせます。JVNの評価では、攻撃者にあらかじめ高い権限が要るとされています。
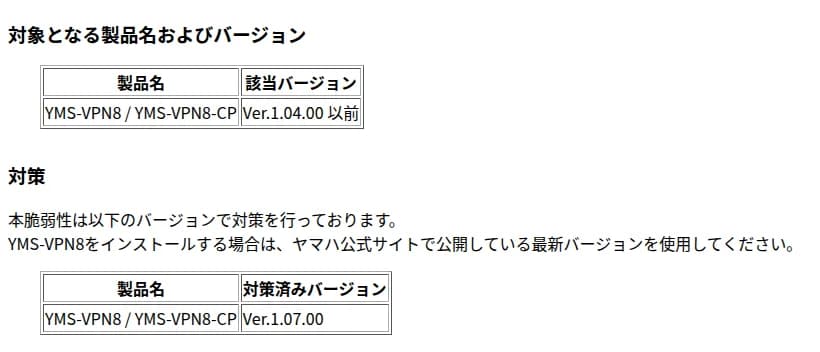
YMS-VPN8の対象の版と対策済みの版 出典: ヤマハ「「ヤマハ製YMS-VPN8およびYMS-VPN8-CPにおける引用符で囲まれていないファイルパスの脆弱性」について」 (引用) インストール済みのPCも対象です。アプリの画面を開いていないことだけでは、影響がないとは判断できない、とヤマハは説明しています。問題がWindowsに登録されるサービスの設定にあるためです。対策はVer.1.07.00への更新で、アンインストールは要りません。
LAN Monitorは、これから入れるときだけ
Yamaha LAN Monitor for Windowsは、ヤマハのネットワーク機器の状態をWindowsのPCで見るためのツールです。脆弱性はインストーラーにあり、DLLを探す場所に問題があります。細工したファイルを利用者が実行すると、管理者の権限で不正なプログラムが動くおそれがあります。
すでに正しい手順で入れたPCは対象外で、この件のためだけの更新や入れ直しは要らないとしています。気をつけたいのは、古いインストーラーを共有フォルダーや個人のダウンロードのフォルダーに残している場合です。次にそれを使うときに当たります。
影響を受ける会社
影響する: NWR100を、小さな拠点や店舗、会議室、来客用のWi-Fiなどで使っている会社です。Rev.26.00.07以前なら更新が要ります。
特に急ぐ: NWR100のWeb GUIを、ポートを開けるなどして外から開けるようにしている会社です。
影響する: 社外からヤマハのルーターにVPNでつなぐのに、YMS-VPN8のVer.1.04.00以前を使っている会社です。
影響する: これからLAN Monitorを入れる予定があり、手元に古いインストーラーを残している会社です。
影響しない: NWR100以外のヤマハのルーター(RTXシリーズなど)、UTMアプライアンス、無線LANアクセスポイント、スイッチだけを使っている会社です。
今日確認すること
NWR100が社内や拠点にあるかを、機器の台帳と各拠点への問い合わせで洗い出します。Web GUIでファームウェアのリビジョンを見て、Rev.26.00.07以前ならRev.26.00.08に上げます。
NWR100のWeb GUIを外から開けるようにしていないかを、ポートの開放の設定で確認します。開けているなら、更新が済むまで閉じます。
すぐに更新できないNWR100は、IPフィルターなどで、Web GUIに入れる端末を管理用のPCだけに絞ります。来客用のWi-Fiの端末から届かないかも確認します。
Web GUIが外から開いていたNWR100や、誰がつないだか分からない無線の端末から届く状態だったNWR100は、設定ファイルを読まれた前提で考えます。管理者のパスワード、無線LANのキー、プロバイダーへの接続のパスワードを変えておくと安心です。
YMS-VPN8を入れているPCを、資産管理のツールやインストール済みのソフトの一覧で探し、Ver.1.07.00に上げます。テレワークのPCは、配る方法も決めておきます。
共有フォルダーなどに残っている、LAN Monitor Ver.1.9.3以前のインストーラーを消します。次に入れるときは、ヤマハの公式サイトから最新版を取ります。