修正は22件、その多くは、記事の下書きを書くだけの権限から仕掛けられます。WordPressは10月28日(米国時間)、セキュリティリリースの7.1.4を公開しました。目立つのは、寄稿者(Contributor)の権限から仕掛けられる保存型のクロスサイトスクリプティング(XSS)で、外部のライターや代理店にアカウントを渡しているサイトほど影響が大きくなります。
WordPressは、すぐに更新するよう求めています。コアの更新の途中の競合状態で、遠隔のコードの実行につながる脆弱性も直りました。10月29日の時点で、悪用の情報はありません。
22件の多くは、寄稿者の権限から
7.1.4の説明のページは、修正を18項目に分けて並べています。いくつかの項目は複数の脆弱性をまとめていて、数えると22件です。攻撃に要る権限で分けると、次のとおりです。
| 攻撃に要る権限 |
項目の数 |
主な中身 |
| 寄稿者(Contributor)以上 |
8 |
ブロックの区切りの空白、Interactivity APIのバインディング(javascript:のURL・イベントの処理・コンテキストの名前空間)、カスタマイザーの部分の再読み込み、コメントのページ送りと投稿のナビゲーションのラベルでの保存型XSS。Interactivity APIの保存型のサービスの停止。object要素で管理画面を読み込ませる問題 |
| 投稿者(Author)以上 |
1 |
アップロードしたテキストファイルを使う、Interactivity Routerでの保存型XSS |
| 編集者(Editor)以上 |
1 |
個人データの消去の依頼の画面での保存型XSS |
| ログインしていない人 |
1 |
公開前のカスタマイザーの変更が、ログインしていない訪問者に見える |
| コメントを承認できる独自の権限 |
1 |
編集できない投稿に付いたメモ(Notes)を、読んだり書き換えたり消したりできる |
| 権限の記載なし |
3 |
コアの更新の途中の競合状態での遠隔のコードの実行、カテゴリーのブロックの書式の文字列によるXSS、投稿の本文がScript Moduleのデータを上書きできる問題 |
| 強化・その他 |
3 |
マルチサイトのネットワークの利用者の画面でのユーザー名のエスケープ、画像と再生リストのブロックの置き換えの処理、同梱のルート証明書の更新 |
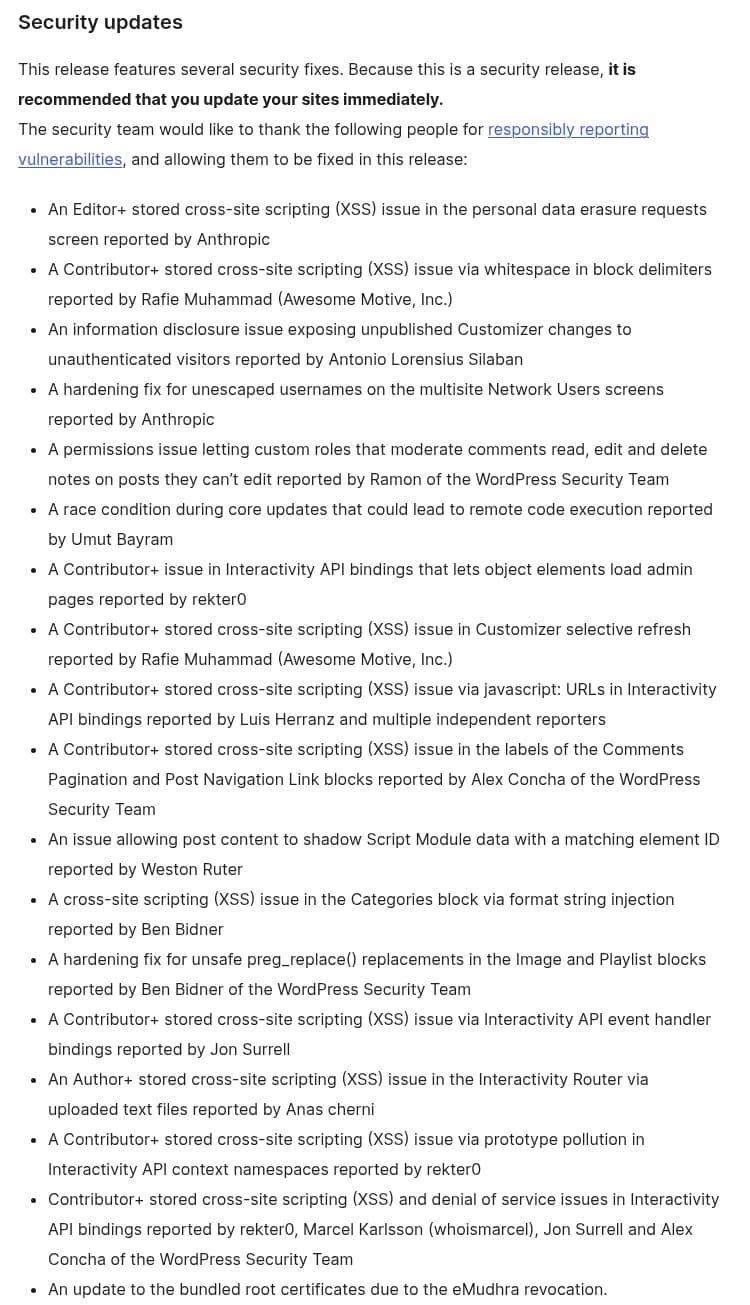 WordPress 7.1.4の説明。Contributor+の保存型XSSが多く並ぶ出典: WordPress.org「Version 7.1.4」(引用)
保存型XSSは、寄稿者が下書きにスクリプトを仕込み、編集者や管理者がその下書きをプレビューしたり編集したりしたときに動きます。寄稿者は記事を公開できませんが、管理者の画面でスクリプトが動けば、管理者の権限で設定を変えられたり、アカウントを足されたりするおそれがあります。
コアの更新の途中に、遠隔のコード実行
もう1つ目を引くのが、コアの更新の途中の競合状態です。リリースの記事は「更新の作業の間に、遠隔のコードの実行につながる」弱さとしています。WordPressは、どの条件で起きるのか、攻撃の手順はどうなるのかを公表していません。
更新の作業の最中が狙われる種類の脆弱性で、攻撃の手順が出回る前に7.1.4へ上げておくのが確実です。同梱のルート証明書は、eMudhraの失効に合わせて更新されました。eMudhraの件の経緯は、eMudhra、中間CAの鍵が破られSSL/TLS事業から撤退 証明書の差し替えとルートストアの更新をにまとめています。
4.7以降の各系にも修正版、4.6以前は対象外
WordPressは、最新版の7.1系のほかに、4.7以降の各系にも修正を戻しました。説明のページが挙げる修正版と、当たる件数は次のとおりです。
| 系 |
当たる件数(22件のうち) |
修正版 |
| 7.1 |
22 |
7.1.4 |
| 7.0 |
22 |
7.0.8 |
| 6.9 |
22 |
6.9.11 |
| 6.8・6.7 |
20 |
6.8.12・6.7.11 |
| 6.6 |
19 |
6.6.11 |
| 6.5・6.4 |
17 |
6.5.14・6.4.14 |
| 6.3〜5.9 |
9 |
6.3.14・6.2.15・6.1.16・6.0.18・5.9.20 |
| 5.8〜5.0 |
6 |
5.8.19・5.7.21・5.6.23・5.5.24・5.4.25・5.3.27・5.2.30・5.1.28・5.0.31 |
| 4.9 |
4 |
4.9.35 |
| 4.8・4.7 |
2 |
4.8.34・4.7.39 |
| 4.6以前 |
ー |
セキュリティの更新なし |
リリースの記事は、古い系への修正を「用意ができしだい出す」と書いていました。10月29日に確認した説明のページでは、上の版はすべて公開済みとなっています。WordPressは、積極的にサポートしているのは最新版だけだとしています。次の大きな版の7.2は、12月8日の予定です。
影響するのは自社で運用するWordPress、ホスティングの形は提供元の案内も
影響するのは、自社や制作会社がサーバーにWordPressを入れて運用しているサイトです。会社のサイト、採用のサイト、オウンドメディア、キャンペーンのサイトなど、部署ごとに作ったものが散らばっていることが多いので、まず数を確かめます。
外部のライター、代理店、グループ会社の担当に、寄稿者や投稿者のアカウントを渡しているサイトほど、影響が大きくなります。アカウントの持ち主が悪意を持たなくても、パスワードが漏れていれば、攻撃者が同じ権限で入れます。
WordPressの運用を代わりに引き受けるホスティングや、WordPress.comのような提供元が更新を管理する形は、提供元の案内で、7.1.4への更新が済んだかを確かめます。
7.1.4に上げて、アカウントを見直す手順
- 社内のWordPressのサイトを一覧にし、それぞれの版と、更新を誰が担当しているか(自社・制作会社・ホスティング)を書き出します。部署が独自に作ったサイトも、ドメインの一覧から探して加えます。
- 管理画面の「ダッシュボード」→「更新」で版を確かめます。7.1.4(または使っている系の修正版)になっていなければ、きょうのうちに更新します。自動更新を止めている場合は、止めた理由を制作会社に確認します。
- 4.6以前で動いているサイトは、セキュリティの更新を受けられません。移行の計画を立てるか、公開を止めるかを決めます。
- 「ユーザー」の画面で、寄稿者・投稿者・編集者のアカウントを一覧にし、契約が終わったライターや異動した社員のアカウントを外します。残すアカウントには、2段階認証のプラグインなどで多要素認証をかけます。
- 更新のあと、10月28日以前に寄稿者から出された下書きや保留中の投稿に、見慣れないスクリプトやリンクがないかを、プレビューの前に確かめます。