10月28日、カナダのサイバーセキュリティセンターが、社内のヘルプデスクを名乗る電話に注意を呼びかけました。翌29日に出たCisco Talosの四半期の報告にも、同じ手口が並んでいます。
報告の名前は「IR trends」。Talosのインシデント対応チームが、2026年の第3四半期(7〜9月)に受けた案件をまとめたものです。題は「ヘルプデスクになりすますボイスフィッシングと、増えるランサムウェア」。4〜6月の報告と並べると、入口の数字の裏で手口の中身が変わってきたことが分かります。
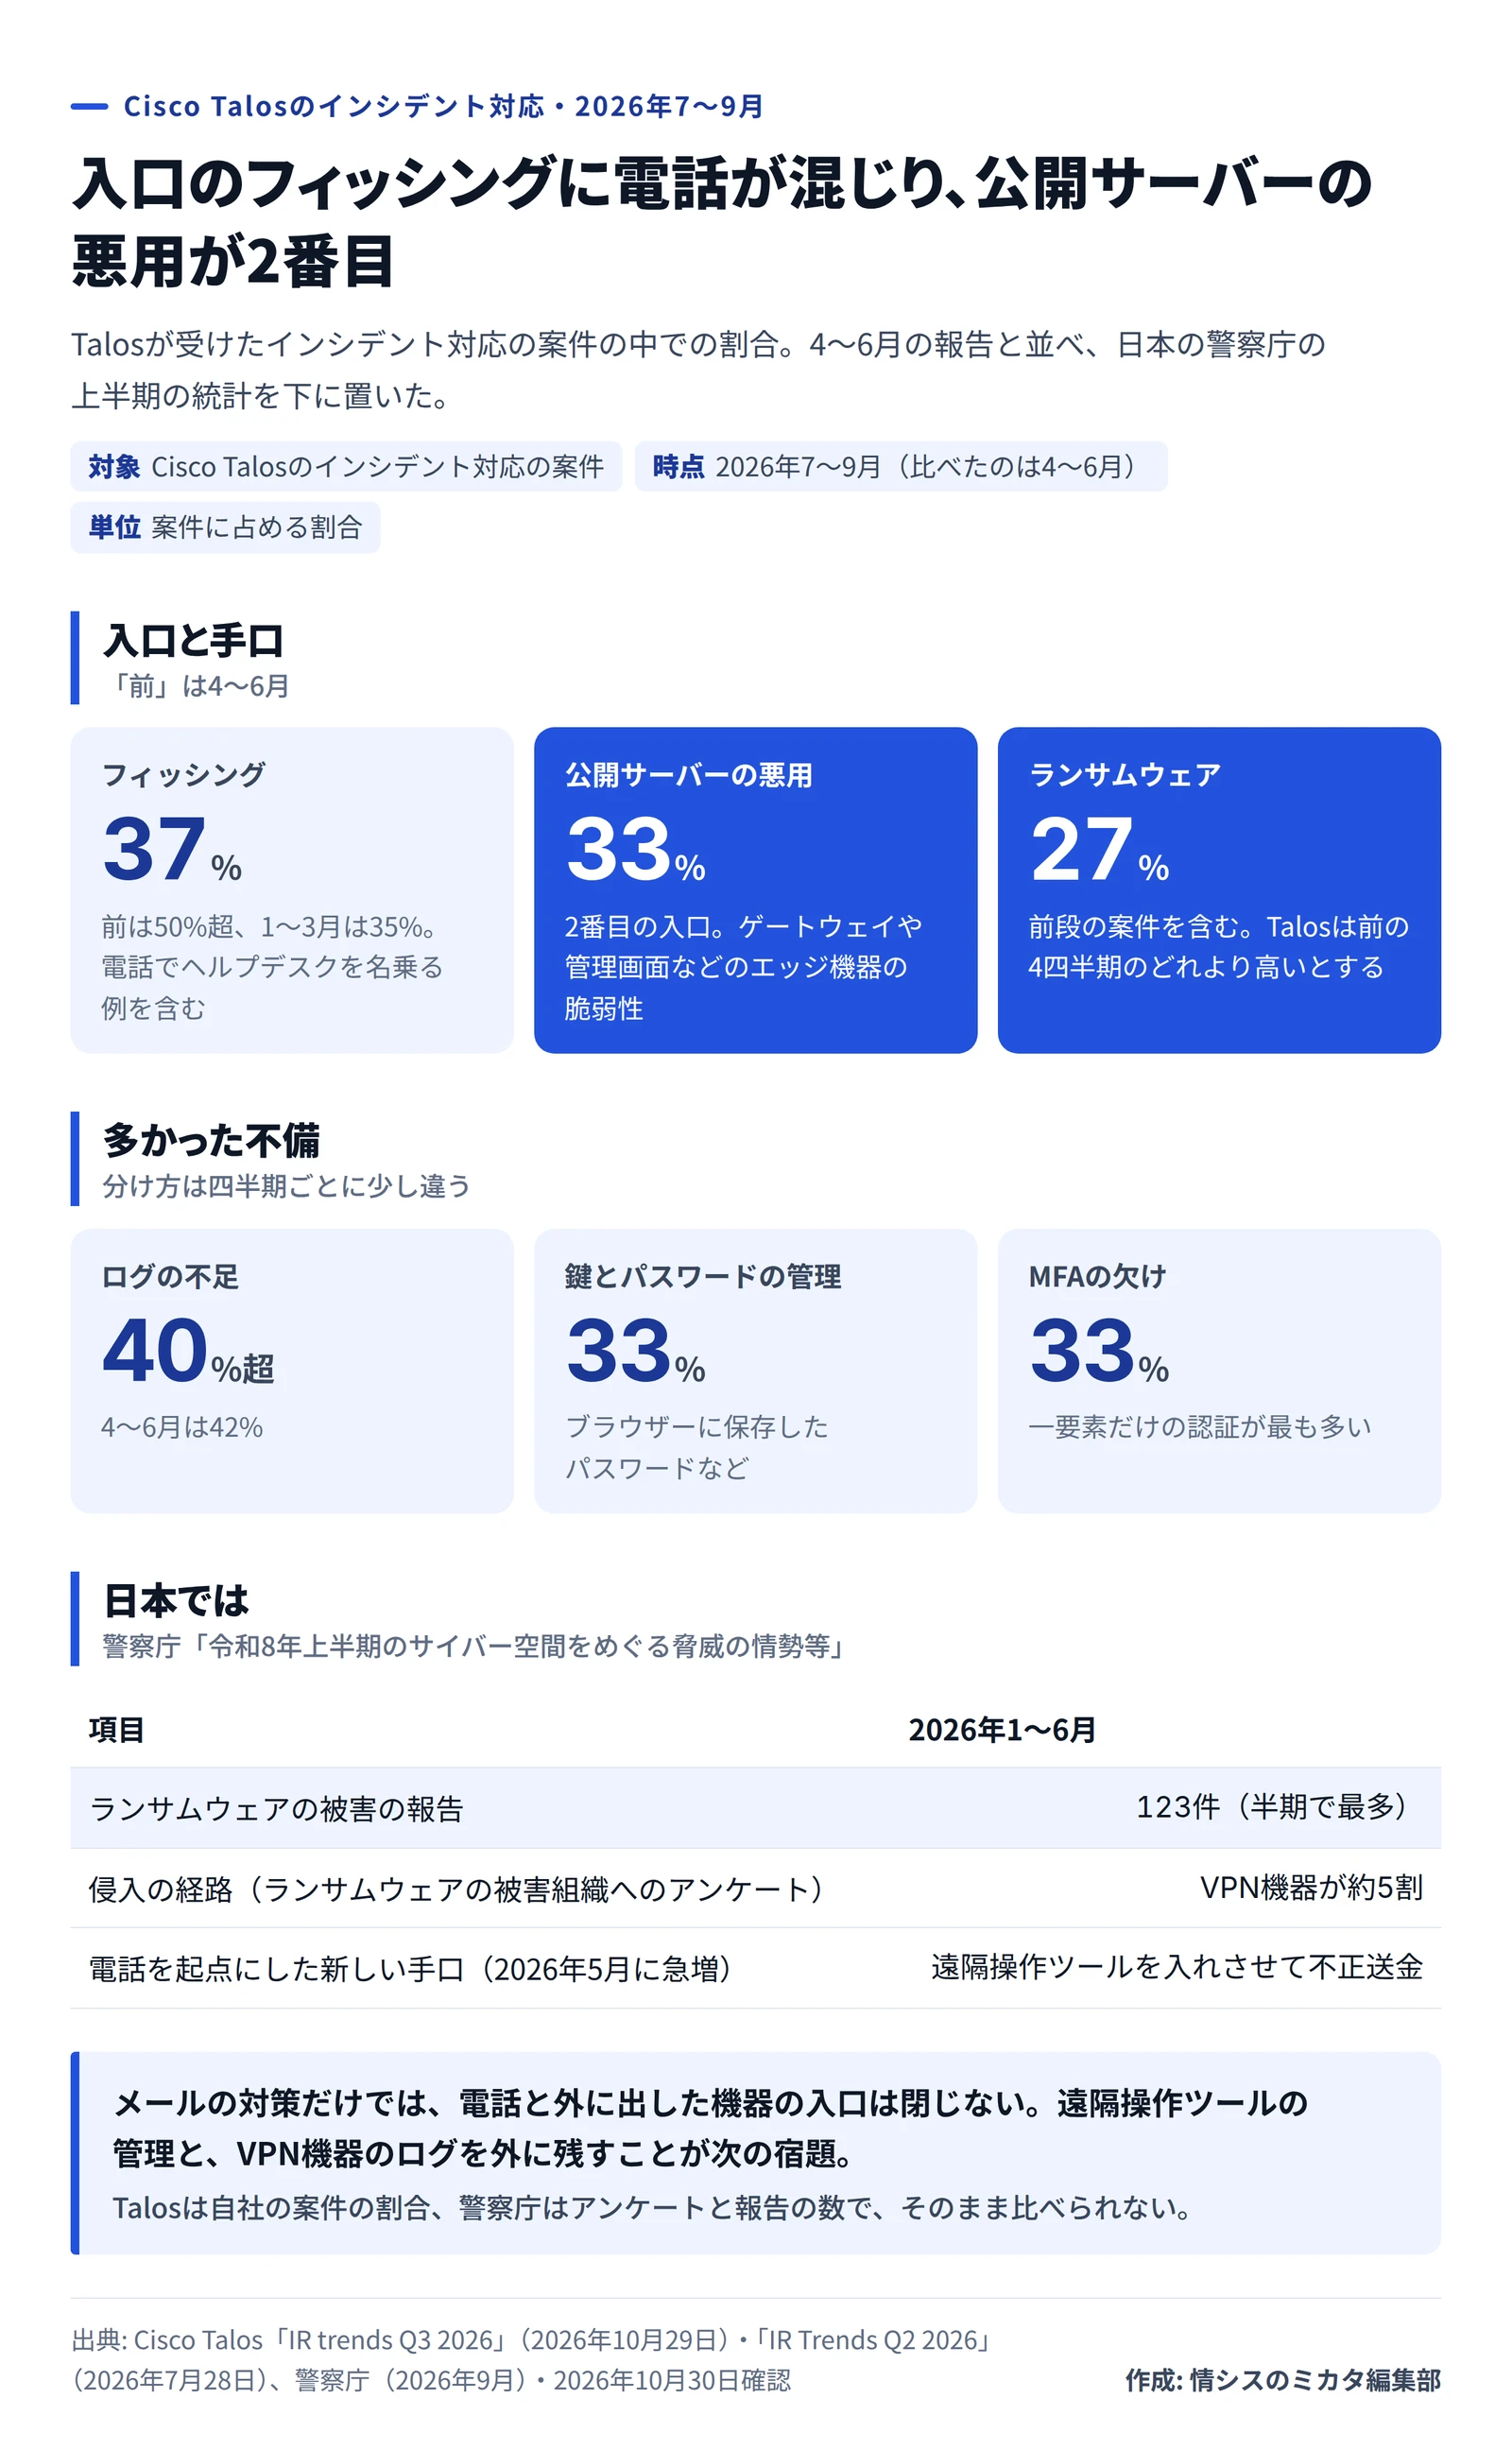
フィッシングは37%、その中に電話が混じる
| 項目 |
4〜6月 |
7〜9月 |
| 入口がフィッシングだった案件(電話を含む) |
50%超(1〜3月は35%) |
37% |
| 入口が公開サーバーの脆弱性の悪用だった案件 |
割合の記載なし(ほかの入口として挙げる) |
33%(2番目) |
| いちばん狙われた業種 |
医療(17%) |
金融と行政(18%で並ぶ) |
| ログの不足 |
42%(不備の2番目) |
40%超(不備の1番目) |
数字は、どちらもTalosが受けた案件の中での割合です。4〜6月の不備の1番目は「認証の悪用」(65%)で、7〜9月の「認証とMFAの欠け・不備」(33%)とは分け方が違うため、表には並べていません。ランサムウェアと、その前段の案件は27%で、Talosは前の4四半期のどれよりも高いとしています。
4〜6月の50%超は、1〜3月の35%から跳ね上がった数字でした。7〜9月の37%は、元の水準に戻った形です。変わったのは割合より中身で、Talosはフィッシングの中に、電話でITのヘルプデスクを名乗り、正規の遠隔操作ツールで接続を許させる例を数多く挙げています。手口の一覧でも、フィッシングを「リンク、添付ファイル、電話、サービス」と分けて数えました。
フィッシングの割合が下がったからといって、メールの対策が効いたと読むのは早いでしょう。メールの訓練をどれだけ重ねても、電話で同じことを頼まれれば、そこは素通りになりかねません。
2番目の入口、公開サーバーの脆弱性の悪用は33%でした。攻撃者が狙ったのは、セキュリティのゲートウェイや、ネットワークの機器を遠隔で管理する画面のようなエッジ機器です。10月も、セキュリティ会社のDreamが、ファイアウォールの管理画面のPHPを狙ってrootを取った攻撃を報告しました(php2shellの記事)。7〜9月の数字は10月より前の案件ですが、狙われる機器は変わっていません。
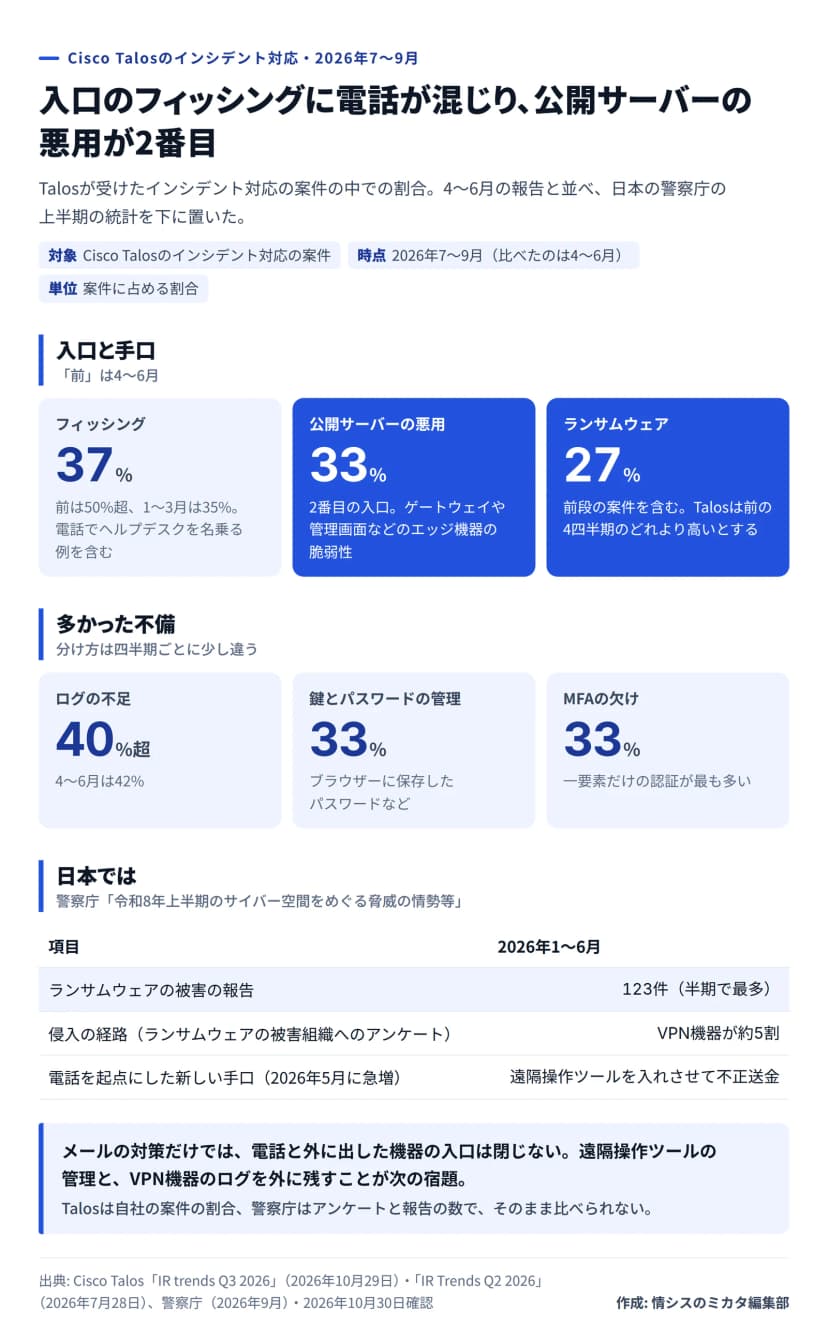 Talosの7〜9月のインシデント対応の数字と、日本の警察庁の上半期の統計作成: 編集部 / 出典: Cisco Talos「IR trends Q3 2026」「IR Trends Q2 2026」、警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」
電話1本で、正規のツールが入口になる
Talosが挙げた例の中で、情シスにいちばん近いのは、新しいランサムウェア「VYPR」の案件です。
攻撃者はボイスフィッシングで社員をだまし、Windowsの画面共有のアプリ「Quick Assist」の接続を始めさせました。入り込んだあとは、もともと入っていた遠隔管理(RMM)のソフトからPowerShellを動かし、外からインストーラーを取ってきます。MeshAgent、Rclone、PsExecといった、調査の現場でおなじみのツールが並びます。攻撃者はデータを何日もかけて持ち出し、持ち込んだ脆弱なドライバーでEDRを止めました。電話で何と言ったのかまでは分かっていません。ただ、Talosはヘルプデスクを名乗る手口を、ほかの7〜9月の案件でも見ています。
ほかのグループも、まずEDRを止めにかかります。Interlockの攻撃者は、Cisco Secure Endpointをアンインストールしようとしたり、セキュリティの機能を止めたりしたうえで、イベントログを消しました。
正規の遠隔操作ツールを持ち込む例は、4〜6月にもありました。Warlockの攻撃者は遠隔管理のZoho Assistのエージェントを入れ、人がログインしていないPCを遠隔で操作しようとしていました。ヘルプデスクを名乗ってQuick Assistを開かせる手口も、電話に限りません。Arctic Wolfが400件超を分析したTeamsの外部チャットの例でも、いちばん多く使われた遠隔操作ツールはQuick Assistでした。
ここで厄介なのは、どのツールも正規の製品だという点です。Microsoftの文書によると、Quick Assistで接続した側は、ユーザーアカウント制御の確認に答えてもらう場面を除けば、社員と同じ権限でPCを操作できます。署名のある正規のツールは、ウイルス対策が悪者として止めにくい。だから、会社として入れてよい遠隔操作ツールを先に決め、それ以外が動いたら気づける形にしておくのが近道だと考えます。
日本では、同じ電話が会社の口座を狙っている
日本の統計にも、同じ形の手口が出てきます。警察庁が2026年9月に出した上半期のまとめによると、会社に電話をかける手口による被害が、2024年の秋から急増しました。ネットバンキングの更新の手続きを装ってメールアドレスを聞き出し、偽のメールを送って、法人の口座から不正に送金する手口です。
2026年5月には、さらに一歩進んだ手口の被害が急増しました。会社への電話を起点に遠隔操作ツールを入れさせ、会社の端末を外から操りながら、偽のサイトでネットバンキングのIDとパスワードを盗んで送金する手口です。警察庁は、会社がいつも使う端末から送金させることで、銀行の端末の認証や不正な取引の監視をすり抜ける狙いがあるとみています。
Talosの例は身代金、警察庁の例はお金の持ち出しです。ねらいは違っても、「電話で信用させ、遠隔操作ツールを入れさせる」という組み立ては同じ。日本のこの手口は、ネットバンキングを扱う経理の席に届きやすいものです。遠隔操作ツールの決まりは、情シスの中だけで閉じず、経理にも同じ言葉で伝えておきたいところです。
ランサムウェアの数字も見ておきます。警察庁への上半期の被害の報告は123件で、統計を取り始めた2020年の下半期から、半期では最も多くなりました。ランサムウェアの被害を受けた組織へのアンケートでは、侵入の経路の約5割がVPN機器です。Talosの33%は自社が受けた案件の割合ですが、警察庁の約5割はアンケートの答えなので、そのまま比べることはできません。公開サーバーの脆弱性の悪用はTalosでは2番目に多い入口で、警察庁の調べではVPN機器がランサムウェアの侵入経路の最多です。数え方は違っても、外に出した機器が大きな入口になっている点は重なります。境界の機器だけに頼る対策の限界は、ローカルとIP制限で十分?の特集でも取り上げました。
7〜9月にいちばん多かった不備は、ログが足りないこと
7〜9月の不備の1位は、ログが足りず、何が起きたかを追えないことで、案件の40%超に見られました。攻撃者がログを消すうえに、保存期間や設定が足りていない会社が多いためです。4〜6月も42%でした。つまり、2期続けて高い水準です。
Talosの勧めは具体的です。SIEMか、ログを1か所に集める仕組みで90日以上残す。サーバー、PC、ネットワークの機器、クラウドのID、セキュリティの機器のログを、機器の外へ送っておく。プロセスの起動、コマンドライン、Microsoft Graphのようなクラウドの操作ログも取る、の3点です。
認証については、プッシュ通知やSMSのMFAから、FIDO2のようなフィッシングに強い方式へ移るよう勧めました。あわせて、MFAの登録を利用者が自分で済ませる形を絞り、ヘルプデスクが本人を確かめてから登録する形にするよう求めました。ヘルプデスクを名乗る電話が「パスキーへの移行を手伝います」と誘う今、登録の窓口そのものが狙われているとみるべきでしょう。
うちの会社に当てはまるかの目印
- 社員のPCにQuick Assistが入っていて、会社の遠隔の支援には別のツールを使っている会社は、使っていない入口が開いたままです。
- ヘルプデスクから電話で「画面を共有してください」と頼むことがある会社は、偽の電話と見分けにくくなります。
- VPN機器やファイアウォールの管理画面がインターネットから見える会社は、Talosの案件で2番目に多い入口であり、警察庁の調べでランサムウェアの侵入経路の約5割を占める機器を、外に出しています。
- ログが機器の中にしか無いか、残すのが90日に満たない会社は、入られたあとに何が起きたかを追えなくなるおそれがあります。
どれにも当てはまらない会社でも、経理のPCに遠隔操作ツールが入っていないかは、一度見ておくと安心です。
今週から始める段取り
- 会社で使う遠隔操作ツールを1つか2つに決め、台帳に書きます。Quick Assistを使っていないなら、Microsoftの文書の手順で止めるか消します。止めるには、
remoteassistance.support.services.microsoft.comへの通信を遮断するか、管理者として開いたPowerShellでGet-AppxPackage -Name MicrosoftCorporationII.QuickAssist | Remove-AppxPackage -AllUsersを実行します。IntuneのリモートヘルプもこのURLを使うため、通信を遮断するとリモートヘルプも動かなくなる点に注意が要ります。
- 「情シスから電話で遠隔操作を頼むときの決まり」を社員に出します。たとえば、頼むときは先に社内のチャットで知らせる、社員は社内の番号表から折り返してから接続する、と決めておけば、偽の電話は手順の途中で止まります。
- MFAの登録やリセットは、ヘルプデスクが本人を確かめてから行う形にします。電話だけでリセットしないことを、窓口の手順書に書きます。
- VPN機器、ファイアウォール、ID基盤のログを、機器の外へ送って90日以上残します。いまの保存期間が分からなければ、まずそれを調べるところからです。
- 経理にも、銀行を名乗る電話で遠隔操作ツールを入れさせる手口を伝えます。ネットバンキングに使うPCに、会社で決めたもの以外の遠隔操作ツールが入っていないかも見ます。
メールの訓練は、毎年の行事にしている会社が多いでしょう。次の訓練の題材に「情シスを名乗る電話」を1本足すだけでも、7〜9月の数字への備えになるはずです。