深刻度Criticalの脆弱性 が、修正版が出てから6週間たって公表されました。Veeam は10月27日、Veeam Backup for Microsoft 365 の脆弱性4件を公表しました。Microsoft 365のメール やOneDrive、SharePoint、Teamsのデータを、自社のサーバーに取るためのソフトです。
最も重いCVE-2026-106076(CVSS v4.0で9.0)は、9月14日に出た8.6で直っています。8.6に上げていない会社は、きょうの時点で、脆弱性の中身だけが公開された状態にあります。同じ日には、監視ツールVeeam ONEで、多要素認証を回避される脆弱性も公表されました。
4件のうち、急ぐのは8.5以前の2件
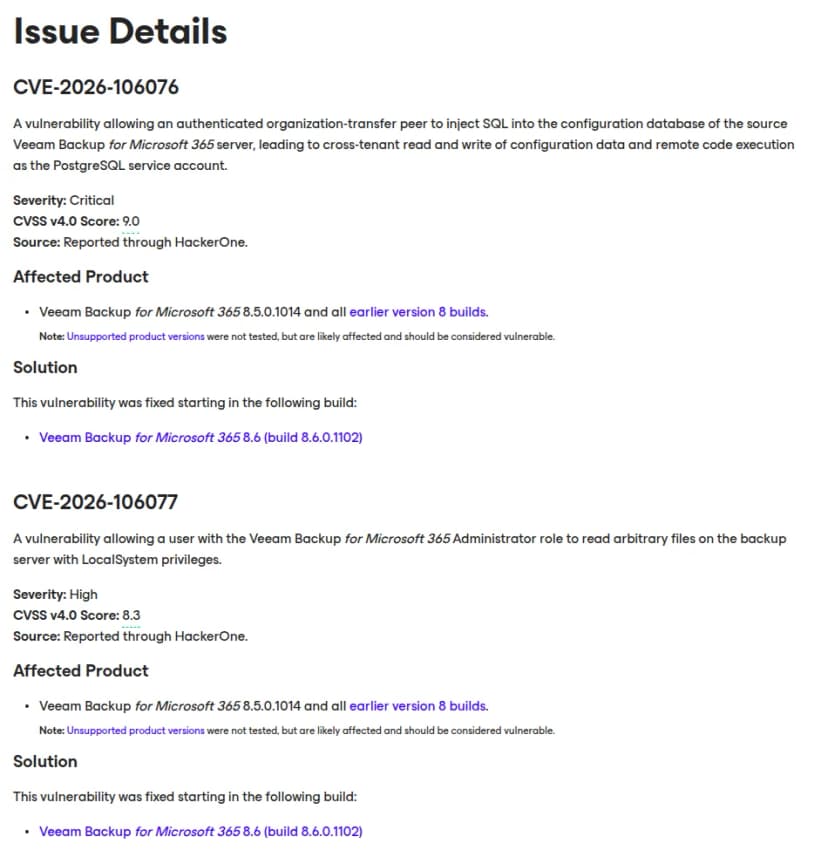
4件の中身と修正版は、次のとおりです。CVSSはVeeamがKBに書いたv4.0の値です。
CVE
中身
深刻度
攻撃に要るもの
修正版
CVE-2026-106076
設定のデータベースへのSQLインジェクション。テナントをまたいだ設定の読み書きと、PostgreSQLのサービスのアカウントでのコードの実行
Critical(9.0)
組織の移行(organization transfer)の相手として認証されていること
8.6(8.6.0.1102)
CVE-2026-106077
バックアップのサーバーの任意のファイルを、LocalSystemの権限で読める
High(8.3)
Veeam Backup for Microsoft 365の管理者の役割
8.6(8.6.0.1102)
CVE-2026-106078
偽のフェデレーションのトークンで、REST APIの認証をすり抜ける。応答が返るのは、バックアップのサービスを呼ばない一部のエンドポイントだけ
Medium(6.9)
認証は要らない
8.6 P1(8.6.0.5011)
CVE-2025-64394
インストールの途中に、低い権限のローカルの利用者がSYSTEMの権限でファイルを書ける
Medium(4.3)
サーバーにログインできる低い権限の利用者
8.6 P1(8.6.0.5011)
VeeamのKB4957。Criticalの1件は8.6(8.6.0.1102)で修正 出典: Veeam Software「KB4957」 (引用) 上の2件は8.5(8.5.0.1014)以前のすべての8系が対象で、下の2件は8.6(8.6.0.1102)以前のすべての8系が対象です。Veeamは、サポートの切れた古い版は試していないものの、影響を受けるとみて扱うよう求めています。4件とも、HackerOneで報告されたものです。10月29日の時点で、悪用の情報はありません。
修正は9月の8.6に入っていた
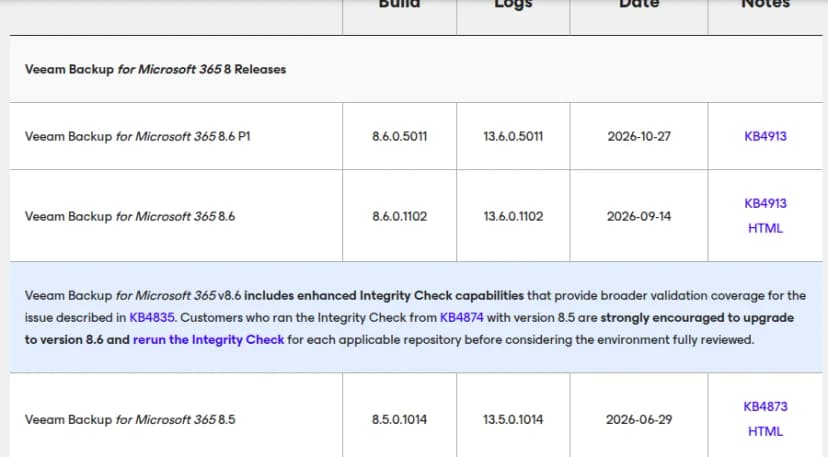
Veeamの版の一覧を見ると、CriticalとHighの2件が直ったのは、9月14日の8.6です。8.6の公開から6週間後の10月27日に、8.6 P1の公開と合わせて4件の中身がKBで公表されました。
Veeamの版の一覧。8.6は9月14日、8.6 P1は10月27日に公開 出典: Veeam Software「KB4106」 (引用)
日付
出来事
2026年6月29日
8.5(8.5.0.1014)を公開
2026年9月14日
8.6(8.6.0.1102)を公開。CVE-2026-106076とCVE-2026-106077を修正
2026年10月27日
8.6 P1(8.6.0.5011)を公開。CVE-2026-106078とCVE-2025-64394を修正。4件をKB4957で公表
2026年10月28日
カナダのサイバーセキュリティセンターが注意喚起(AV26-1096)
8.6 P1は、8、8.1〜8.5、8.6のどの版からも上げられます。8.5以前の会社は、8.6を挟まずにP1へ直接上げられます。P1には、Exchange Onlineが応答しないフォルダーを飛ばして復元のポイントを作る変更など、バックアップの失敗を減らす修正も入っています。
8.6には、KB4835の問題(保存したデータの破損)を広く調べる整合性の確認も入っています。Veeamは、8.5でKB4874の整合性の確認を済ませた会社にも、8.6に上げてから確認をやり直すよう強く勧めています。
「組織の移行の相手」とは何か、Veeamは書いていない
Criticalの1件は、組織の移行の相手(organization-transfer peer)として認証された者が、移行元のサーバーの設定のデータベースにSQLを差し込めるものです。Veeamは、この相手が何を指すのか、どの機能を使っているときに攻撃が成り立つのかを、KBで説明していません。
KBは、影響を「テナントをまたいだ設定のデータの読み書き」と書いています。複数の会社のMicrosoft 365を1台で預かるサービス事業者のような構成ほど、被害が広がりやすいと読めます。ただし、自社のテナントだけを守る構成なら当たらない、とはVeeamは書いていません。構成で判断せず、8.6以降に上げるのが確実です。
Highの1件は、管理者の役割が付いた人が、サーバーの任意のファイルを読めるものです。管理者のアカウントが乗っ取られると、サーバーの中の鍵や設定のファイルまで読まれるおそれがあります。
Veeam ONEは、多要素認証を全体で切られる
監視ツールのVeeam ONEでは、多要素認証の回避(CVE-2026-107671・High・CVSS v4.0で8.5)が公表されました。正しい管理者の資格情報を持つ攻撃者が、多要素認証の確認を終える前に、多要素認証の設定を全体で無効にできます。
パスワードが漏れても多要素認証で止める、という前提が崩れる脆弱性です。対象は13.1.0.7233以前の13.1系で、13.1 P1(13.1.0.7940)で直りました。13.0.xと12.xは対象外です。
Veeam Backup & Replicationの13系と、Veeam Agent for Linuxの4件も同じ日に公表されています。中身はVeeam 13系に認証なしで通る脆弱性13.1.2で修正、12系は対象外 にまとめています。
影響するのは8.5以前を自社で動かす会社、クラウドの形は対象外か確認
急ぐのは、Veeam Backup for Microsoft 365の8.5以前を、自社のサーバーで動かしている会社です。複数の会社やグループ会社のテナントを1台にまとめている構成では、Criticalの1件の影響が大きくなります。
Veeamがクラウドで運用するVeeam Data Cloudなど、サーバーを自社で持たない形の利用は、KBの対象に書かれていません。契約しているサービスの提供元の案内を確かめます。Veeam ONEは、13.1系を使っている会社だけが対象です。
8.6 P1に上げる手順と、あわせて確認すること
きょうのうちに、Veeam Backup for Microsoft 365のコンソールで版を確認します。8.6.0.5011より前なら、更新の日を決めます。8.5以前のサーバーは、8.6を挟まずに8.6 P1へ上げ、ほかの作業より先に済ませます。
運用の担当や委託先に、複数のテナントを1台で預かっているか、組織の移行の機能を使ったことがあるかを聞きます。当てはまるなら、更新の前に、設定のデータベースのバックアップを取っておきます。
管理者の役割が付いたアカウントを一覧にし、要らないものを外します。REST APIを外の管理画面やツールから使っている場合は、届く範囲を社内やVPNの中に絞ります。
8.5でKB4874の整合性の確認をした会社は、8.6 P1に上げたあと、リポジトリーごとに確認をやり直します。
Veeam ONEが13.1系なら、13.1 P1に上げます。あわせて、Veeam ONEの管理者のパスワードを、ほかのシステムと使い回していないかを確認します。