Campaign ClassicをAdobe に運用 してもらっているなら、作業は要りません。自社や委託先のサーバーで動かしている場合は話が違います。build 9403以降に上げてnlserverを再起動するまで、8件の脆弱性 が残ります。そのうち1件はCVSS 10.0で、認証 なしに攻撃できる評価です。
Adobeは米国時間10月27日(日本時間28日未明)、4製品の脆弱性を公表しました。Campaign Classicのほか、Web会議 のAdobe Connect、Creative Cloud Desktop、Substance 3D Painterです。いちばん重いのはCampaign Classicで、メールやキャンペーンの配信に使う、マーケティングの部署のシステムです。情シスの台帳に載っていないこともあります。
4製品の対象と修正版
製品
Adobeの勧告
件数と最大のCVSS
対象
修正版
攻撃の前提
Campaign Classic
APSB26-162
8件、10.0
7.4.4 build 9402以前
7.4.4 build 9403
7件は利用者の操作が要らない
Adobe Connect(デスクトップ版、Android版)
APSB26-182
1件、9.6
Windows 2026.8.51以前、Mac(Appleシリコン)2026.08.45以前、Mac(Intel)2026.01.39以前、Android 4.4以前
Windows 2026.9.61、Mac(Appleシリコン)2026.10.66、Mac(Intel)2026.10.170、Android 4.5
細工したURLを開くなど、利用者の操作が要る
Creative Cloud Desktop
APSB26-135
1件、7.3
6.10.0.252.41以前
6.11.0.478.6
PCに入れる攻撃者が、細工したファイルを開かせる
Substance 3D Painter
APSB26-178
2件、7.8
12.1.5以前
12.2.0
細工したファイルを開かせる
対象と修正版は、AdobeがCVEの採番元として登録したCVEの記録によります。10月28日時点で、4製品の脆弱性はどれも米CISAのKEVに入っていません。
Campaign Classicは8件、7件でコードを実行される
8件のうち7件は、悪用されると任意のコードを実行されるか、セキュリティの仕組みをすり抜けられるものです。残る1件は反射型のクロスサイトスクリプティングで、利用者に細工したURLを開かせる必要があります。
CVE
種類
CVSS
攻撃者に要る権限
CVE-2026-105781
SQLインジェクション
10.0
不要
CVE-2026-104351
コードインジェクション
9.9
低い権限
CVE-2026-104353
OSコマンドインジェクション
9.9
低い権限
CVE-2026-105489
SQLインジェクション
9.9
低い権限
CVE-2026-105780
認可の不備
9.9
低い権限
CVE-2026-104350
反射型のクロスサイトスクリプティング
9.3
不要(利用者の操作が要る)
CVE-2026-104354
SQLインジェクション
9.1
高い権限
CVE-2026-105779
SQLインジェクション(セキュリティ機能の回避)
9.1
低い権限
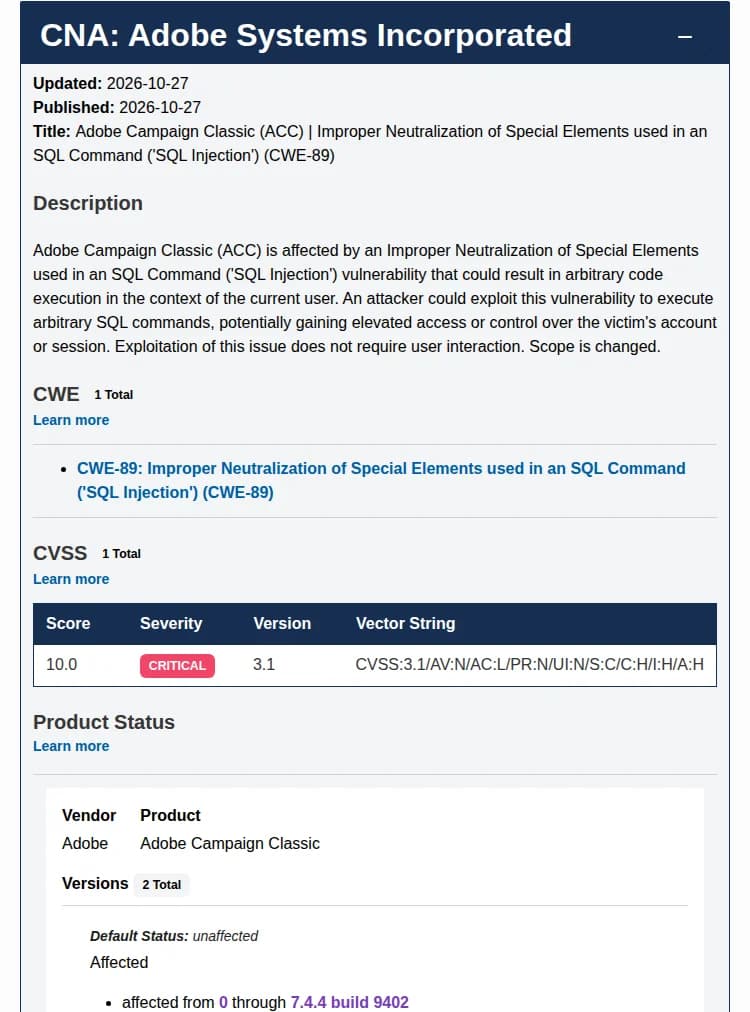
Campaign ClassicのCVE-2026-105781の記録。CVSSは10.0 出典: CVE Program「CVE-2026-105781」(CNA: Adobe) (引用) 目立つのは「低い権限」の多さです。CampaignにログインできるIDが1つ乗っ取られれば、そこから4件の9.9を狙える計算になります。配信の担当者や代理店に配ったアカウントが多い環境ほど、入口も増えます。
誰が更新するかは、動かし方で決まる
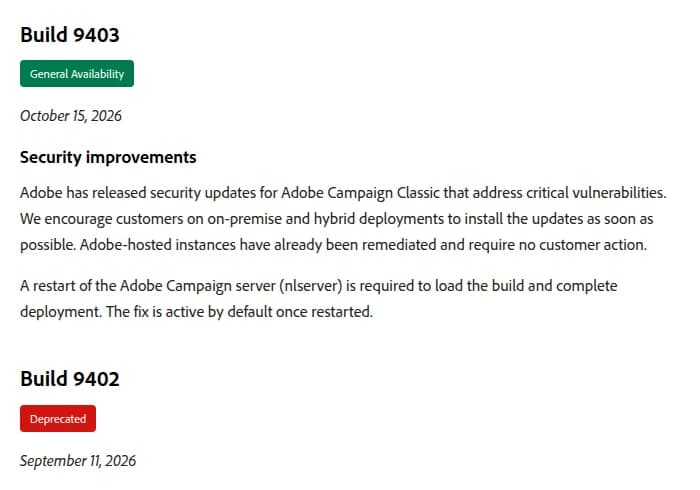
Campaign Classicのリリースノート。build 9403は10月15日に公開 出典: Adobe「Latest release」(Campaign Classic v7 Documentation) (引用) Adobeのリリースノートによると、修正を含むbuild 9403は10月15日に出ていました。Adobeが運用するインスタンスは対処済みで、利用者の作業は要りません。オンプレミスとハイブリッドの環境には、できるだけ早く入れるよう求めています。読み込ませるにはnlserverの再起動が要り、再起動すれば修正は既定で有効になります。
ただし、ハイブリッドの扱いは文書によって書き方が違います。ビルドの更新の手順書は、Adobeが運用する環境とハイブリッドの環境では、更新をAdobeの技術運用のチームに依頼すると書いています。ハイブリッドで使っている会社は、自社で入れるのか、Adobeに頼むのかを、Adobeのサポートか委託先に確認しておくと確実です。
オンプレミスでは、自社が更新のすべてを受け持ちます。手順書は、少なくとも2時間をとること、すべてのインスタンスのデータベースをバックアップしてから始めること、Campaignの管理者を必ず加えることを求めています。マーケティングの担当者にも、更新のあとに日々の作業を試してもらうよう書いています。
Campaign Classicの修正は、今回が初めてではありません。リリースノートでは、7月29日のbuild 9398から10月15日のbuild 9403まで、セキュリティの修正を含むビルドが6つ続いています。夏から版を上げていない環境は、今回の8件より前の脆弱性も残っているはずです。
ConnectとCreative Cloudは、PCとスマートフォンのアプリ
Adobe Connectの対象は、デスクトップ版のアプリとAndroid版のアプリです。細工したURLを開いたり、改ざんされたページにアクセスしたりすると、コードを実行されるおそれがあります。社外のウェビナーに参加するためにアプリを入れた社員もいるでしょう。
Creative Cloud Desktopは、DLLなどを探す場所の扱いに問題があります。PCに低い権限で入れる攻撃者が、利用者に細工したファイルを開かせる必要があります。Substance 3D Painterの2件も、細工したファイルを開くことが前提です。同じ3Dの製品群では、Substance 3D Designerの脆弱性 も以前に修正されています。
10月14日の定例の更新は、Adobeの10月更新、11製品が対象 にまとめました。今回はその2週間後の、定例の外の公表です。
影響を受ける会社
影響する: Campaign Classic v7を、自社や委託先のサーバーで動かしている会社です。オンプレミスとハイブリッドの環境が当たります。
影響しない: Adobeが運用するCampaign Classicを使っている会社です。Adobeは対処済みとしています。
影響する: Adobe Connectのデスクトップ版やAndroid版を、社員が使っている会社です。
影響する: デザインや3Dの部署に、Creative Cloud DesktopやSubstance 3D Painterを入れたPCがある会社です。
マーケティングの部署や委託先と確認すること
社内でCampaign Classicを使っていないかを、マーケティングの部署に聞きます。「メールやキャンペーンの配信の仕組み」と聞くと話が早いです。
使っているなら、Adobeの運用か、オンプレミスか、ハイブリッドかを、契約や委託先で確認します。ハイブリッドなら、自社で入れるのかAdobeに頼むのかも確認します。
自社や委託先で動かしている環境は、ビルドの番号を確認し、build 9402以前なら9403以降に上げます。2時間以上の作業の時間をとり、データベースをバックアップしてから始め、最後にnlserverを再起動します。
更新までのあいだに、Campaignに入れるアカウントを見直します。退職者や契約の終わった代理店のIDは止めます。
Adobe Connectのデスクトップ版とAndroid版を、資産管理のツールやMDMで探し、表の修正版に上げます。
Creative Cloud DesktopとSubstance 3D Painterを入れたPCの版を確認します。Creative Cloud Desktopは6.11.0.478.6以降、Substance 3D Painterは12.2.0以降です。