サポートの終わった製品に、脆弱性の修正は届くのでしょうか。Sophosは10月28日、2026年6月30日にサポートが終わったSophos UTMで、認証なしでroot権限のコマンドを実行される脆弱性(CVE-2026-118633)を公表し、手で入れるパッチを出しました。深刻度はCriticalで、回避策はありません。
対象は、UTMをメールのゲートウェイとして使っている場合です。Sophosは、UTMのEmail Protectionの機能を使い続けている会社に、できるだけ早くパッチを入れるよう求めています。
当たるのは、メールのゲートウェイとして使っているUTM
勧告によると、攻撃が成り立つのは、メールのプロキシをスキャンありで使っているときです。手順のKB(KBA-000049692)は、対象を「SMTPのゲートウェイとして設定したSophos UTM」とし、UTMにメールを届けるために接続できる人なら誰でも攻撃できると書いています。
UTMのSMTPのプロキシは、管理画面のEmail Protection → SMTP → Globalの切り替えで有効にします。管理の手引きによると、有効にしたSMTPのプロキシは、既定ですべてのインターフェースの25番、465番、587番のポートで待ち受けます。インターネットから会社あてのメールを受ける入口にUTMを置いている構成では、外から誰でも届く場所に、この入口があることになります。
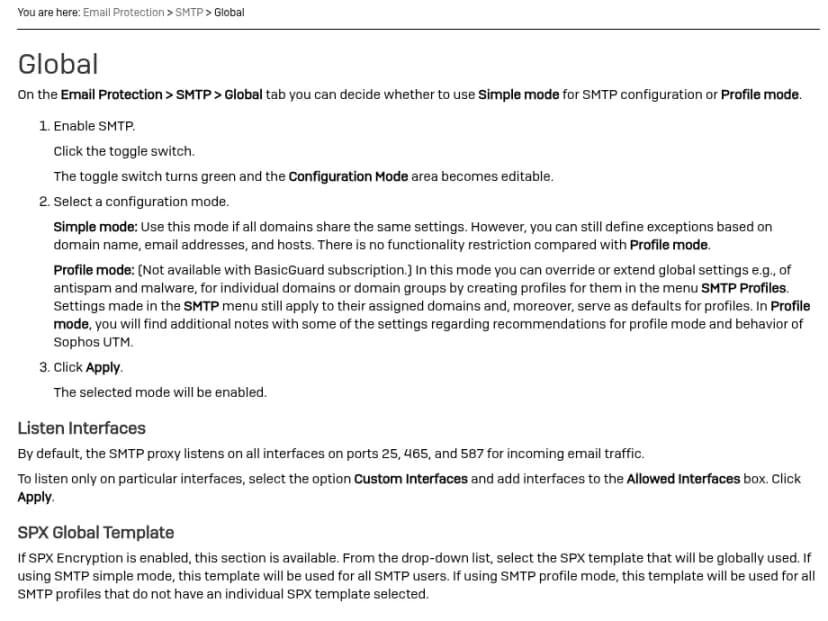 UTMの管理の手引き。SMTPのプロキシはGlobalの切り替えで有効にする出典: Sophos「Sophos UTM Administration Guide」(引用)
| 項目 |
内容 |
| CVE |
CVE-2026-118633 |
| 深刻度 |
Critical |
| 種類 |
パストラバーサル |
| 攻撃に要るもの |
認証は要らない。メールのプロキシをスキャンありで使っていること |
| 結果 |
数分の連続した攻撃で競合に勝つと、root権限で任意のコマンドを実行 |
| 対象 |
Sophos UTMの全版 |
| 回避策 |
なし |
| 対処 |
Sophos Firewallなどサポートのある製品に移る。またはKBの手順でパッチを手で入れる |
勧告は、攻撃者が数分の間、攻撃を繰り返して競合状態に勝つ必要があるとしています。手間はかかりますが、認証もいらず、成功すればroot権限です。勧告に悪用の記載はなく、脆弱性は、外部の研究者がSophosのバグ報奨金の制度で報告しました。
パッチは自動では届かない 手で入れる7つの手順
サポートの終わったUTMには、パッチが自動では届きません。KBの手順は7つあり、要点は次のとおりです。
- UTMを最新の9.724に上げる(済んでいなければ)
- UTMのシェルに入る。遠隔からはloginuserのアカウントで、機器に直接つないだキーボードからはrootで入る
- RPMのパッケージ(ep-cssd-64-9.70-29.g7f03cc7.x86_64.rpm)を、KBにあるSophosの配布元から取得するか、手元のPCに取ってscpでUTMに写す
- パッケージのSHA-256の値が、KBに書かれた値と同じかを確かめる
- rpmのコマンドでパッケージを入れる
- 入れたあとの部品(/usr/bin/cssd)のSHA-256の値が、KBに書かれた値と同じかを確かめる
- 部品(cssd)を再起動する
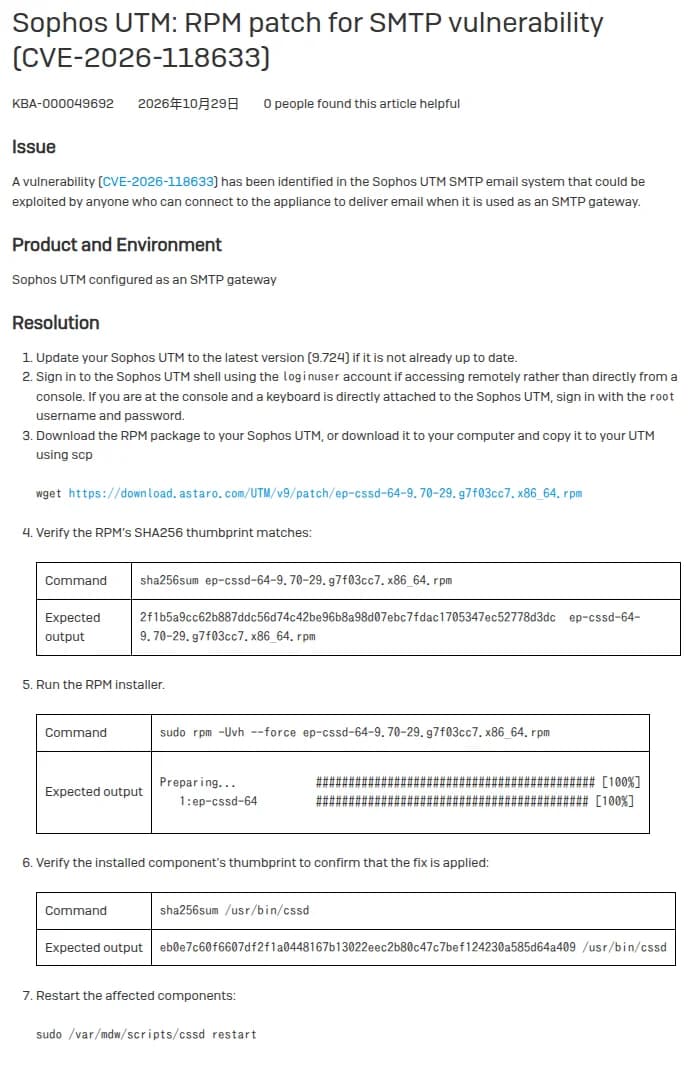 SophosのKBA-000049692。手で入れるRPMのパッチの7つの手順出典: Sophos「KBA-000049692」(引用)
手順の4と6のハッシュ値の照合は、省かずに行います。サポートの終わった製品のパッチは、取り違えや改ざんに気づく仕組みが少ないためです。値はKBの表から写し、この記事や第三者のページから写さないようにします。
12月31日を過ぎると、Sophosの支援は受けられない
UTMは、2026年6月30日にサポートが終わりました。Sophosのパートナー向けの案内によると、その日を過ぎても有効なライセンスがあれば支援は続きますが、ライセンスの期限にかかわらず、2026年12月31日より後は一切の支援ができず、保護の機能も落ちていくとしています。
今回のパッチは、サポートの終わった製品にSophosが例外として出したものです。次に同じような脆弱性が見つかったときにパッチが出るかは、分かりません。Sophosは勧告の対処の1つ目に、サポートのあるSophos Firewallへの移行を挙げています。
同じ週の10月27日には、eMudhraの中間CAの鍵の件で、Sophos Firewall・ZTNA・UTMの勧告も出ています。UTMは10月22日のパターンの更新で対応したとされ、中身はeMudhra、中間CAの鍵が破られSSL/TLS事業から撤退 証明書の差し替えとルートストアの更新をにまとめています。
影響するのはSMTPのプロキシを有効にしたUTM、Sophos Firewallは対象外
急ぐのは、Sophos UTM(SGシリーズの機器や、仮想アプライアンス)を、会社のメールの入口や出口に置いている会社です。メールのウイルスや迷惑メールの検査を、UTMで行っている構成がこれに当たります。
UTMをファイアウォールやVPNだけに使い、Email ProtectionのSMTPを無効にしている場合は、今回の攻撃の条件には当たりません。10月28日の勧告の対象はSophos UTMだけで、Sophos Firewallは挙がっていません。
保守を販売店やシステムの会社に任せている場合、UTMがメールの経路に入っていることを、社内で把握していないことがあります。MXレコードの向き先や、メールサーバーの前段の機器の一覧から確かめます。
メールの経路を確かめてから、パッチと移行を進める手順
- きょうのうちに、社内にSophos UTMが残っていないかを機器の台帳で探します。見つかったら、管理画面のEmail Protection → SMTP → Globalの切り替えが有効かを見ます。
- 有効なら、保守の会社と、パッチを入れる日時を決めます。作業はKBの7つの手順のとおりに行い、ハッシュ値の照合の結果を記録に残してもらいます。
- パッチを入れるまでの間は、SMTPのプロキシに届く接続元を、取引先のメールサーバーやメールのセキュリティのサービスのアドレスに絞れないかを、保守の会社に相談します。
- パッチを入れたあと、UTMのSMTPのライブログやシステムのログで、10月28日以前から見慣れない接続や処理の失敗が続いていないかを確かめます。
- 2026年12月31日を期限に、Sophos Firewallなどへの移行の計画を立てます。メールの検査をUTMに頼っている場合は、移行先の機器か、メールのセキュリティのサービスのどちらで代わりを務めるかも、あわせて決めます。