使い終わったデータベース の複製は、いまどこにあるでしょうか。消したつもりの古いバックアップ が、クラウド の保管場所に残っていないかを言い切れる会社は、多くないはずです。
10月28日、旅行の予約サイトskyticketを運営するアドベンチャーは、事故の第3報を出しました。不要になっても消さずにクラウドに置いていた複製が読まれ、返金先の銀行口座32,341件が外部に送られていたといいます。この日は、ほかにもソニー生命や花キューピットなど、国内で情報漏えい ・不正アクセス の公表が続きました。
ここでは、10月28日に公表された7件を、件数・漏れた項目・入口の順に並べます。対象は、前回のまとめ(10月26日〜27日 )より後の公表です。
7件の件数と、漏れた項目
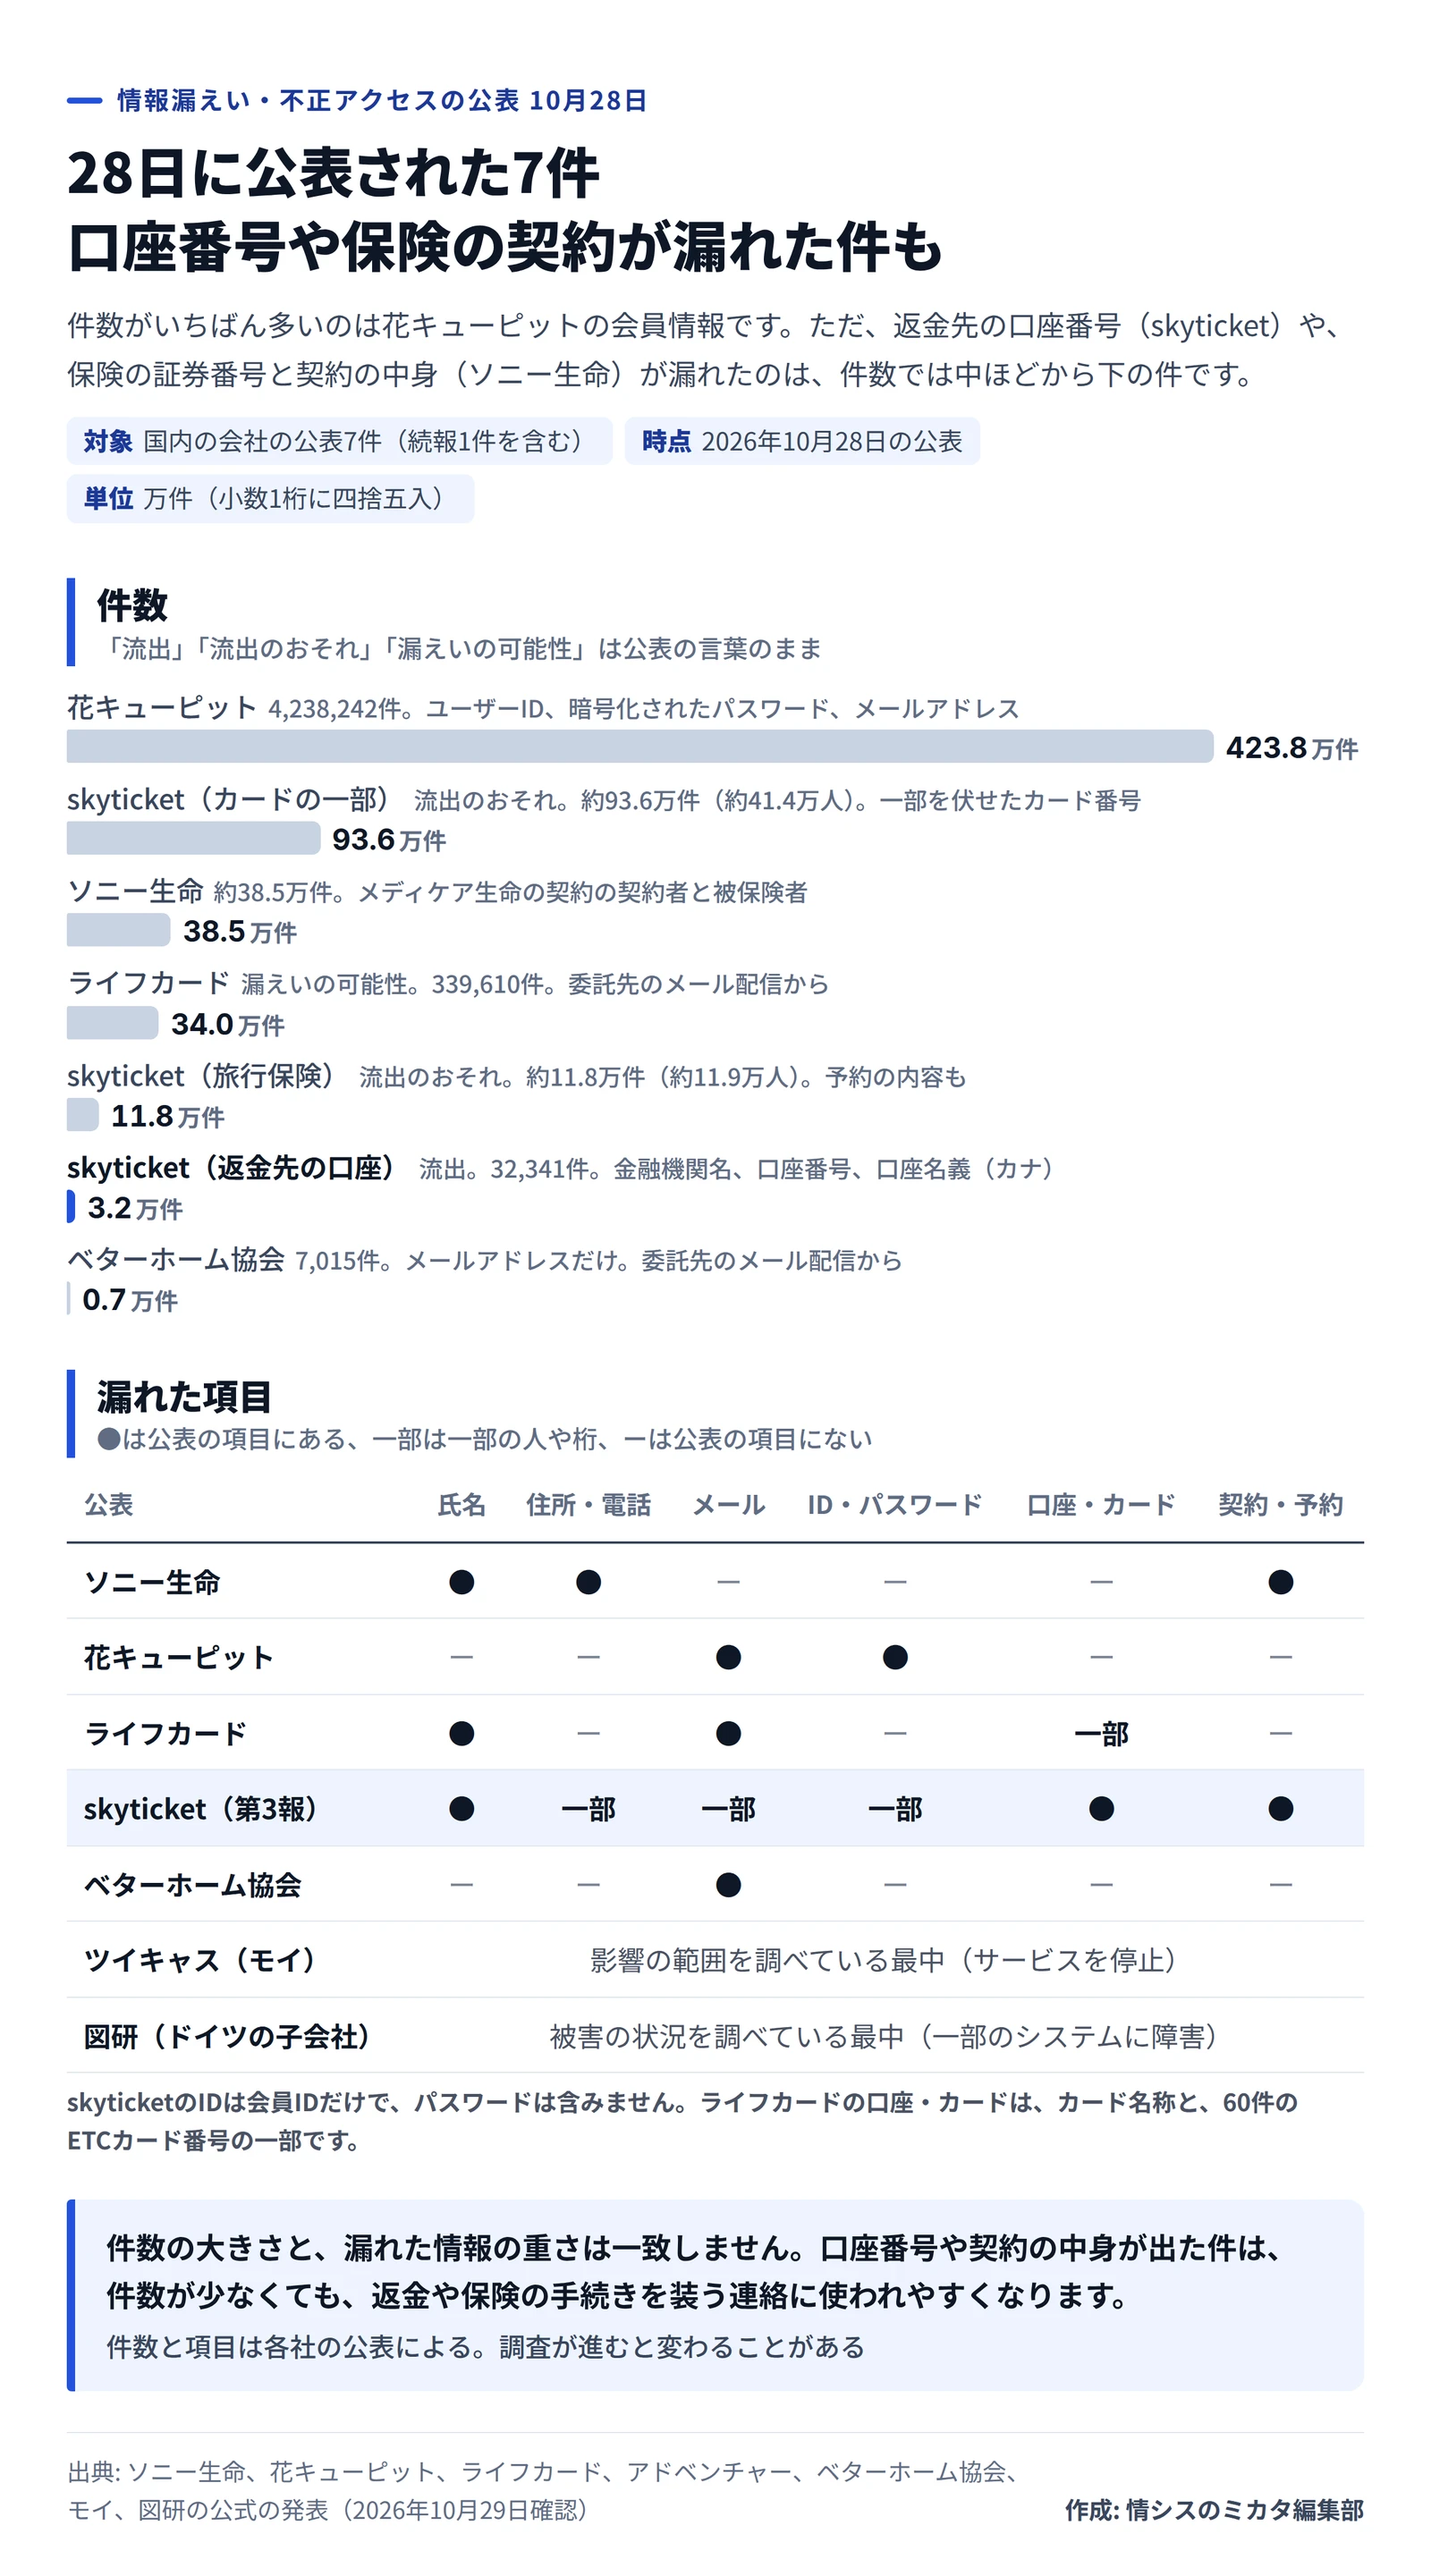
10月28日に公表された7件の件数と、漏れた項目 作成: 編集部 / 出典: 各社の公式の発表
公表
だれの情報
件数
主な項目
ソニー生命 メディケア生命の保険契約の契約者と被保険者
約38.5万件
氏名、生年月日、性別、住所、電話番号、証券番号、契約内容
花キューピット 会員
4,238,242件
ユーザーID、暗号化されたパスワード、PC用と携帯用のメールアドレス
ライフカード カードの契約
339,610件(漏えいの可能性)
氏名、メールアドレス、カード名称、ETCカード番号の一部(60件)など
skyticket (第3報)返金先の口座を登録した客
32,341件(流出)
金融機関名、口座種別、口座番号、口座名義(カナ)
skyticket(第3報)
カードで支払った客の一部
約93.6万件(約41.4万人・流出のおそれ)
カード名義、一部を伏せたカード番号、ブラウザの情報
skyticket(第3報)
旅行保険の契約者と被保険者
約11.8万件(約11.9万人・流出のおそれ)
氏名(カナ)、生年月日、性別、携帯電話番号、メールアドレス、会員ID、予約内容
ベターホーム協会
通販のメールマガジンの宛先
7,015件
メールアドレスだけ
ツイキャス(モイ)
調査中
ー
サービスと会社のサイトを停止
図研(ドイツの子会社)
調査中
ー
一部のシステムに障害
件数がいちばん多いのは、花キューピットの4,238,242件です。漏れたのはユーザーIDと暗号化されたパスワード、メールアドレスで、名前や住所は含みません。
重さで見ると、並びは変わります。ソニー生命の約38.5万件には、保険の証券番号と契約内容が入っていました。skyticketの32,341件は、口座番号と口座名義です。
件数の大きい件より、こうした件のほうが、手続きを装う偽の連絡を作りやすいはずです。「ご契約の内容の確認」や「返金のための口座の確認」は、本物の手続きでもよく届く連絡だからです。
日本航空と日本トランスオーシャン航空も、28日にAmadeusの旅客サービスシステムへの不正アクセスを公表しました。JALのお知らせの本文をこちらで確認できなかったため、図からは外しています。件数と項目は、JALとJTAの記事 にまとめました。
起きた日は、10月2日から28日の当日まで
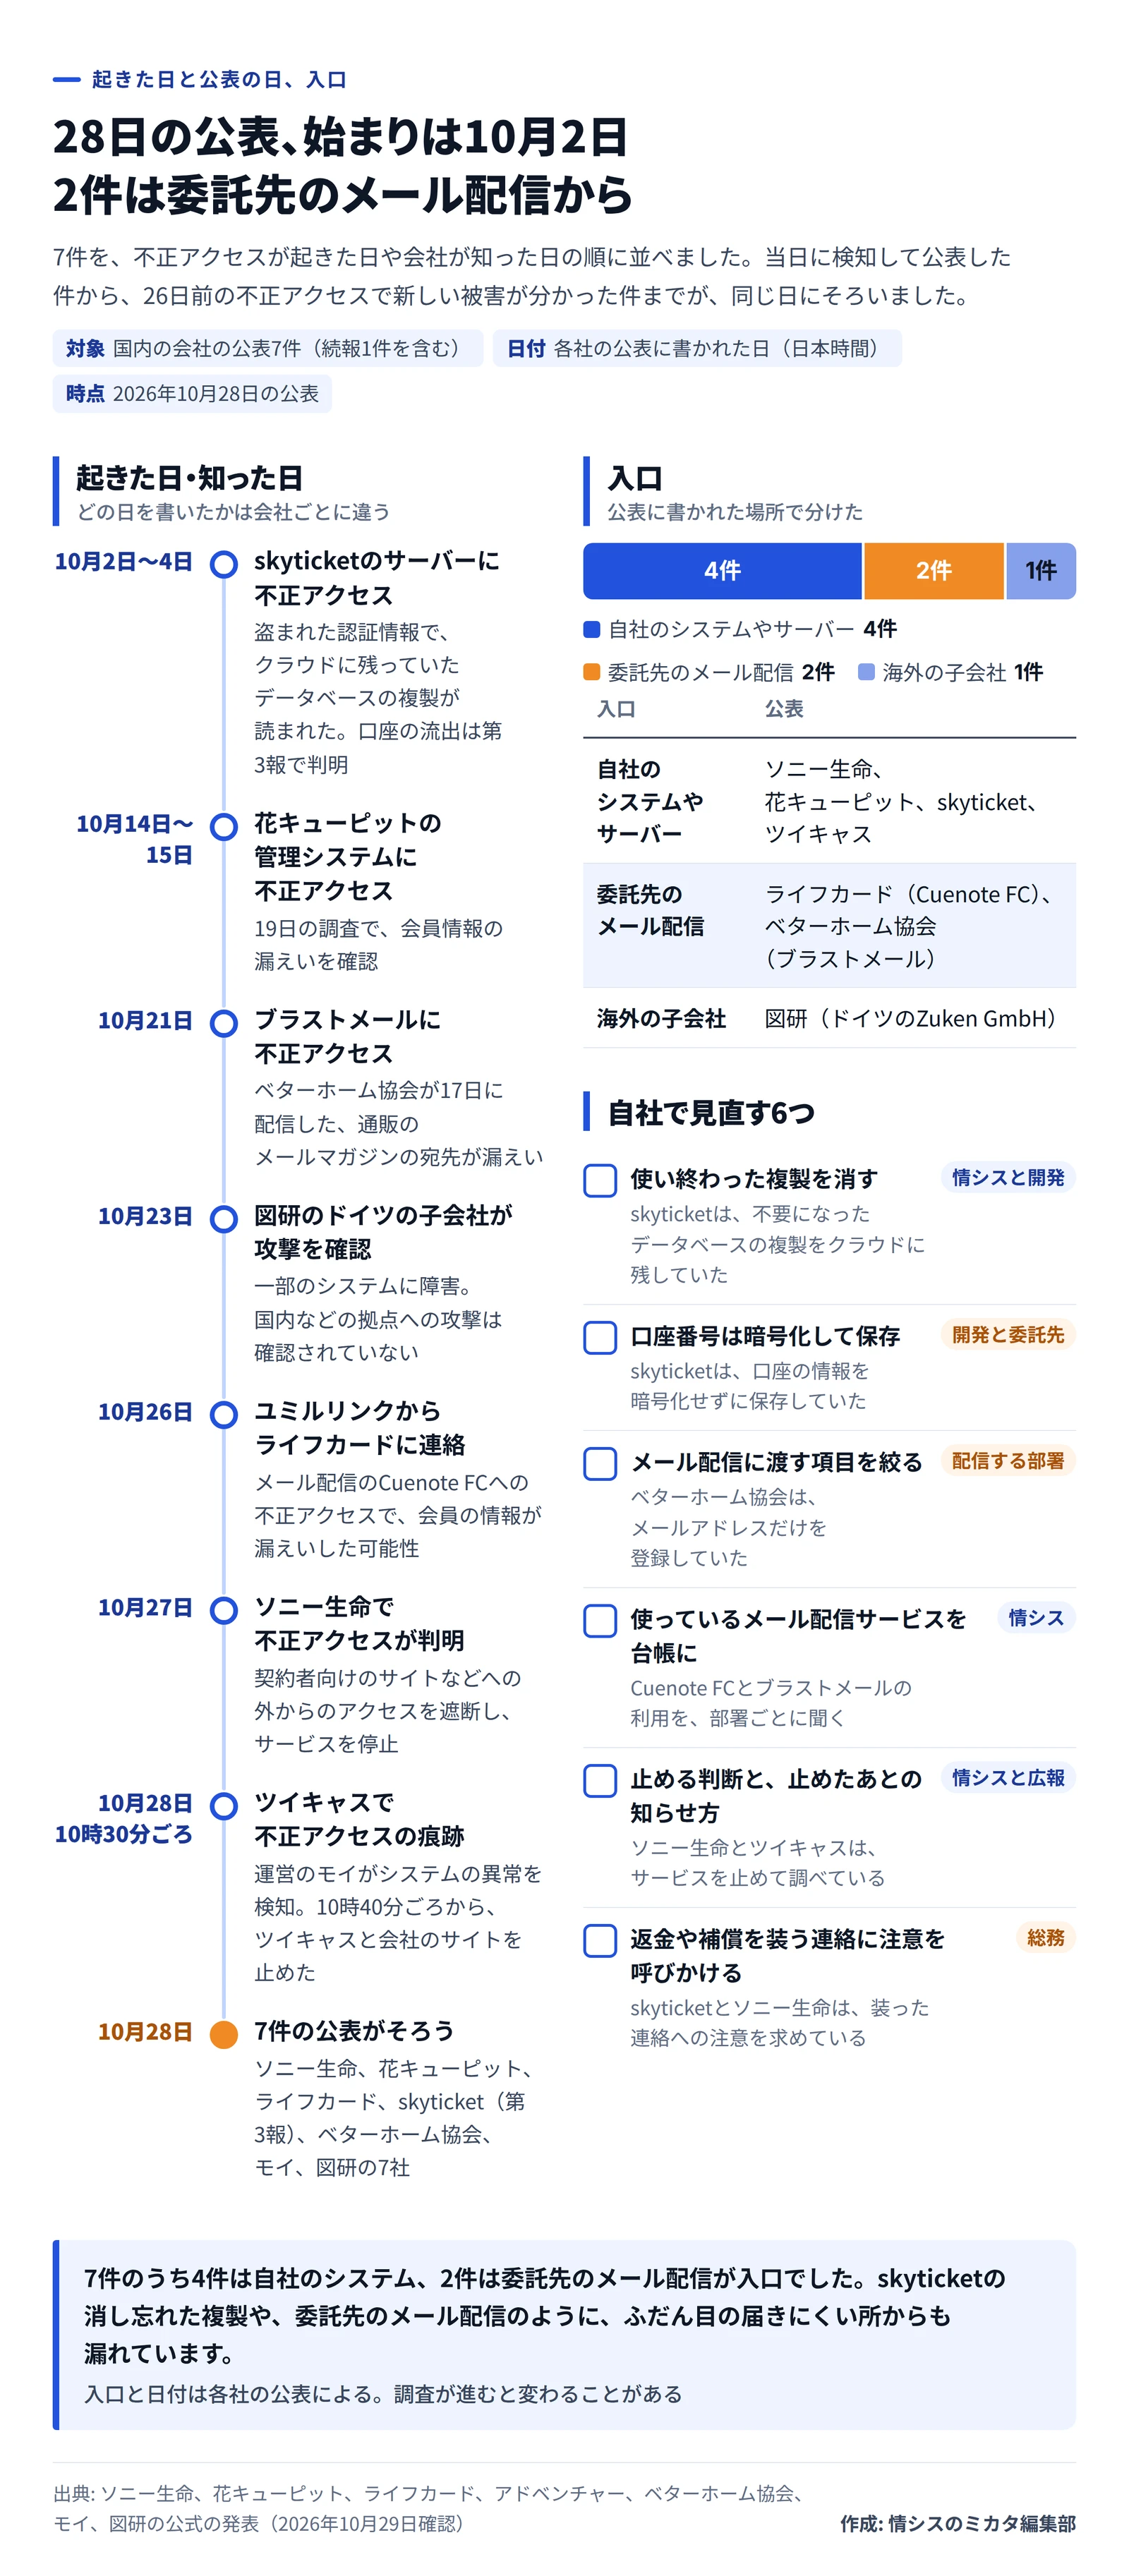
起きた日・知った日の順と、入口、自社で見直す6つ 作成: 編集部 / 出典: 各社の公式の発表 7件は同じ日に公表されましたが、始まりの日はそろっていません。いちばん早いskyticketの不正アクセスは、10月2日から4日です。いちばん遅いツイキャスは、28日の10時30分ごろに異常を検知し、その日のうちに公表しました。
入口で分けると、自社のシステムやサーバーが4件、委託先のメール配信が2件、海外の子会社が1件です。自社の4件のうち、データがどう読まれたかまで書いたのはskyticketだけでした。攻撃者が盗んだ認証情報を使って複製を読んだ、という説明です。最初に入られた経路そのものは、同社もこれから調べます。花キューピットは経路を公表しておらず、ソニー生命は詳細を調査中としています。
入口
件数
公表
自社のシステムやサーバー
4件
ソニー生命、花キューピット、skyticket、ツイキャス
委託先のメール配信
2件
ライフカード(Cuenote FC)、ベターホーム協会(ブラストメール)
海外の子会社
1件
図研(ドイツのZuken GmbH)
skyticketの口座は、消し忘れた複製から
第3報で、アドベンチャーは原因を具体的に書いています。過去に取ったデータベースの複製(バックアップ)を、不要になったあとも削除せず、クラウドに保管していました。10月2日から4日の不正アクセスで盗まれた認証情報が使われ、この複製の一部が読み取られたのです。
読み取られたデータのうち、返金先の口座を含む部分は、外部への送信が確認されました。そのほかの部分は、送信の痕跡はないものの、可能性を否定できないとして「流出のおそれ」に入れています。
もう一つ、口座の情報と旅行保険の氏名は、本来は暗号化して保存すべきところ、暗号化していなかったと認めています。複製を残していたことと、暗号化していなかったことが重なって、口座番号がそのまま外に出ました。
カード情報では、別の落とし穴も見つかっています。対象の約93.6万件は、番号の一部を伏せた形で保存されていました。ところが12件は、利用者がカード名義の欄にカード番号を打ち込んでいたため、番号が全桁で残っていたのです。同社は決済代行会社に報告し、全桁が残っていた12件について、カード会社に不正利用の監視を頼んでいます。
アドベンチャーは、口座とカードの情報は客の連絡先と結び付けられないため、公表を案内の代わりにするとしています。一人ずつの連絡は届かない、という前提で動く必要があります。
メール配信の委託先から、2日で3件
ライフカードは、メール配信に使うユミルリンクの「Cuenote FC」が不正アクセスを受け、10月26日に同社から連絡を受けました。漏えいした可能性があるのは339,610件で、氏名、メールアドレス、カード名称などです。同社のカード会員の情報を管理するシステムへの不正アクセスは、確認されていません。
ベターホーム協会は、「ブラストメール」への不正アクセスで、通販のメールマガジンの宛先7,015件が漏えいしたと公表しました。漏れたのはメールアドレスだけです。氏名や住所、カード情報は、もともとブラストメールに登録していなかったといいます。
2件を比べると、配信サービスに渡した項目の差が、そのまま漏れた項目の差になっています。宛先だけを渡していれば、漏れるのも宛先だけで済みます。
前回のまとめに入れていなかった、10月27日の公表もあります。バンダイナムコエンターテインメントとBANDAI SPIRITSは27日21時に公表しました。「THE GUNDAM BASE MEMBERS」の登録者346,247件のメールアドレスと、ID管理用の内部識別子が漏えいしたといいます。こちらも、委託先のユミルリンクから26日に報告を受けた件です。
同じ27日には、資さんうどんの勤怠システム で、委託先のサーバーの設定不備による漏えいの可能性も公表されています。
ソニー生命とツイキャスは、止めて調べている
ソニー生命は、契約者専用の「お客さまWEBサービス」などのシステムが不正アクセスを受けたことが、10月27日に分かったと公表しました。外部からのアクセスを遮断し、関係するサービスを止めています。マイナンバー、カード情報、保険料の振替口座は含まないとしています。金融庁への報告は済んでいます。
ツイキャスを運営するモイは、28日10時30分ごろにシステムの異常を検知し、10時40分ごろからツイキャスと会社のサイトを止めました。漏えいの有無を含め、影響の範囲は調べている最中です。会社のサイトも止めているため、続報は当面、東京証券取引所の適時開示と同社のXのアカウントで出すとしています。
図研は、ドイツの子会社Zuken GmbHとその子会社のサーバーが、10月23日にサイバー攻撃を受けたと公表しました。一部のシステムに障害が出ています。日本、英国、米国、アジアのグループの拠点への攻撃は、確認されていないといいます。
3社とも、止めてから調べるという順番を選んでいます。サービスを止めると利用者に影響は出ますが、どこまで入られたかが分からないうちは、そのほうが被害を広げずに済むという判断です。
28日に出た続報
公表
28日に分かったこと
ふるさとチョイス (第4報)提携先のサイトとの連携システムの運用を再開。寄附者向けのサイトなどは引き続き停止。流出の件数は4,454,097件のまま
お名前.comデスクトップクラウド (第13報)攻撃者とみられる者が情報を載せていたサイトのドメインが、ミラーサイトを含めて28日4時ごろに止まった。GMOインターネットは同じ日、攻撃者の要求に応じない方針などを適時開示でも示した
Studio (案内の更新)個人情報保護委員会への連名の報告の受付は11月上旬から。受付の期間内に申し込まないと対象外
Studioのフォームで個人情報を集めていた会社は、連名にするか、自社で報告するかを、11月上旬までに決めておく必要があります。
影響を受けるのは、会員登録や契約がある会社
社員が出張でskyticketを使い、2022年3月1日から2024年5月までに返金先の口座を登録した会社。会社の口座を登録していれば、会社の口座の情報が対象です。
広報、マーケティング、通販の部署が、Cuenote FCかブラストメールでメールを配信している会社。委託元として、自社の利用者への連絡や報告が要ることがあります。
Studioのフォームで、問い合わせや申し込みを受け付けていた会社。
社員が個人で、花キューピット、ソニー生命経由のメディケア生命の保険、ライフカード、THE GUNDAM BASE MEMBERSに登録している会社。会社が直接の対象でなくても、社員あての偽の連絡が増えるかもしれません。
ツイキャスと図研は、まだ影響の範囲が分かっていません。企業の公式チャンネルでツイキャスを使っている会社や、図研のドイツの拠点と取引のある会社は、続報を待つことになります。どのサービスとも取引や登録のない会社は、今回の7件の直接の対象ではありません。
経理・広報と確認すること、クラウドで探すもの
出張と経費の担当に、skyticketで返金を受けたときに会社の口座を登録したことがあるかを聞きます。登録していれば、経理と一緒に、その口座の入出金の明細に覚えのない取引がないかを見ます。
広報、マーケティング、通販の部署に、Cuenote FCとブラストメールを使っていないかを聞きます。使っていれば、委託先からの連絡の有無と、配信のために渡している項目(宛先だけか、氏名や会員の情報まで入れているか)を書き出します。
自社のクラウドに、使い終わったデータベースの複製が残っていないかを点検します。手動で取ったスナップショット、移行のときに書き出したファイル、検証環境に写した本番のデータが、見落としやすい所です。消せないものは、だれのアカウントやキーで読めるのかを確認し、口座番号などの項目が暗号化されているかもあわせて見ます。
社員に、返金・補償・保険の手続きを装う連絡への注意を呼びかけます。skyticketもソニー生命も、暗証番号やパスワードを客に尋ねることはないとしています。
社内向けの文面の例です。「今週、旅行の予約サイトや保険、カード会社で、情報漏えいの公表が続きました。返金や補償、契約の確認を名目に、口座番号や暗証番号、カード番号を聞くメールやSMS、電話が来ても、答えないでください。気になるときは、メールのリンクではなく、カードの裏面や契約書類にある番号に自分から連絡して確かめてください。」
消し忘れた複製は、それ自体がなにかを壊すわけではありません。ただ、盗まれた認証情報が一つあれば、何年も前の顧客の口座が読めてしまいます。台帳に載っていないバックアップを1つ見つけて消すだけでも、次の公表の側に回る可能性は下がります。