社外からVPN につなぐとき、パスワード のあとに、もう1つ別の認証 サーバーでも確かめる設定にしていませんか。Cisco のファイアウォール でその設定を使っている会社は、きょうのうちに版を確認しておきたいところです。
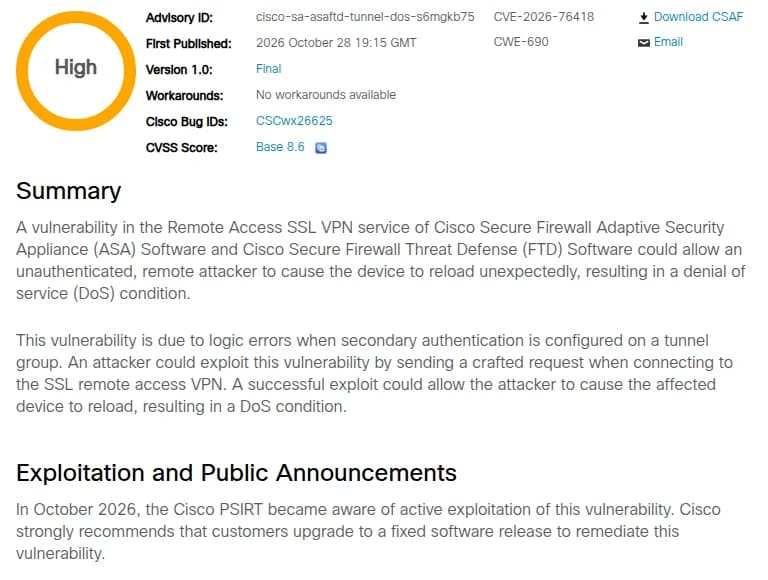
Ciscoは10月28日(米国時間)、リモートアクセスSSL VPNの脆弱性(CVE-2026-76418)を公表しました。対象は、ファイアウォールのSecure Firewall ASAと、Secure Firewall Threat Defense(FTD)です。認証のない攻撃者が、機器を再起動させられます。Ciscoは、2026年10月にこの脆弱性の悪用を確認したとしています。
Ciscoの勧告。深刻度はHigh、10月に悪用を確認したとする 出典: Cisco Systems「cisco-sa-asaftd-tunnel-dos-s6mgkb75」 (引用) 当たる条件は3つ、VPNへのログインの成功は要らない
勧告によると、次の3つがそろった機器が対象です。
条件
確かめるところ
脆弱な版のASAかFTDで動いている
下の修正版の表と比べる
SSL VPNのログインに届く
実行中の設定に「webvpn」があり、少なくとも1つのインターフェースで「enable」になっている。FTDは、FMCの「Devices > VPN > Remote Access」か、FDMの「Remote Access VPN」で有効になっている
トンネルグループに二次認証がある
トンネルグループの設定に「secondary-authentication-server-group」がある
深刻度はHigh、CVSS 3.1の基本値は8.6で、影響は可用性だけです。情報を盗まれたり、設定を書き換えられたりするものではありません。ただし、Ciscoは、脆弱な処理に届くのにVPNへのログインの成功は要らないとしています。インターネットからSSL VPNの入口に届けば、だれでも機器を再起動させられることになります。
脆弱性は、トンネルグループに二次認証を設定したときの処理の誤りから生じます。Ciscoの技術サポート(TAC)の問い合わせを調べる中で見つかったものです。
確かめるのは、画面に出ていないトンネルグループも
二次認証は、トンネルグループ(接続のプロファイル)ごとに、2つ目の認証サーバーのグループを指定する設定です。確かめるときに見落としやすいのは、ログイン画面に出ていないトンネルグループです。
ログイン画面でグループの一覧を出している(「tunnel-group-list enable」)場合は、すべてのトンネルグループが確認の対象です。Ciscoは、既定のトンネルグループDefaultWEBVPNGroupも含めて確かめるよう求めています。ログイン画面の一覧に出していないプロファイルも、対象から外れません。
一覧を出していない場合も、安心はできません。一覧を消しても、DefaultWEBVPNGroupに二次認証があれば影響は残ります。社員が使っていないはずの既定のグループも、必ず開いて確かめます。
ASAのCLIなら、「show running-config webvpn」で「webvpn」と「enable」の行を探せます。二次認証は、「show running-config tunnel-group」の結果で「secondary-authentication-server-group」の行を探します。FTDは、FMCかFDMで、配っているリモートアクセスVPNのポリシーと、機器で動いている設定の両方を見ます。
修正版と、Software Checkerでの確かめ方
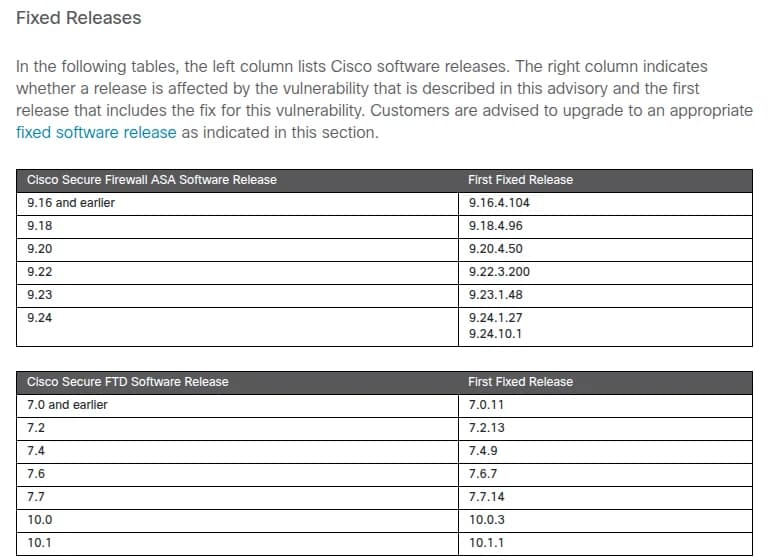
回避策はありません。Ciscoは、次の版への更新を強く勧めています。
ASAの系列
修正版
9.16以前
9.16.4.104
9.18
9.18.4.96
9.20
9.20.4.50
9.22
9.22.3.200
9.23
9.23.1.48
9.24
9.24.1.27、9.24.10.1
FTDの系列
修正版
7.0以前
7.0.11
7.2
7.2.13
7.4
7.4.9
7.6
7.6.7
7.7
7.7.14
10.0
10.0.3
10.1
10.1.1
勧告の修正版の表。ASAは6系列、FTDは7系列に修正版 出典: Cisco Systems「cisco-sa-asaftd-tunnel-dos-s6mgkb75」 (引用) 今の版でほかの勧告にも当たっているかは、CiscoのSoftware Checkerで確かめられます。ソフトウェアの種類と機種、今の版(ASAなら9.20.3.4のような形)を入れると、当たる勧告と、すべてを直せる最初の版(Combined First Fixed)が出ます。今回の修正版より新しい版を勧められたら、そちらに合わせます。
緩和策は2つ、どちらもセキュリティを下げる
更新までのつなぎとして、Ciscoは2つの緩和策を挙げています。Ciscoは、緩和策は試験の環境で効果を確かめたものの、自社の環境で影響を確かめてから入れるよう求めています。
場合
緩和策
引き換えになること
DefaultWEBVPNGroupが二次認証を使っていない
WebVPNの設定で「no tunnel-group-list enable」を入れ、グループの一覧を出さない
利用者は一覧から接続のプロファイルを選べなくなり、正しいプロファイルを知っている必要がある
DefaultWEBVPNGroupが二次認証を使っている
「no secondary-authentication-server-group」で二次認証を外す
リモートアクセスVPNのセキュリティが下がる
二次認証を外すと、パスワードが漏れたときの歯止めが1つなくなります。ランサムウェアの入口に、VPNのパスワードがよく使われていることを考えると、外すのは修正版に上げる日が決まるまでの短い間にとどめたいところです。VPNが入口になったランサムウェアの例は、FBIなどがSafePayランサムウェアに注意喚起VPNと既知の脆弱性が入口 にあります。
止まるのはVPNだけではない
再起動するのは、VPNの機能だけでなく機器そのものです。ASAやFTDを本社の出入り口のファイアウォールとVPNの両方に使っていると、再起動のたびに、テレワークの社員の接続と、拠点からインターネットへの通信の両方が切れます。攻撃が繰り返されれば、再起動も繰り返されます。
冗長の構成で影響がどう変わるかを、Ciscoは書いていません。ただ、切り替わった先の機器も同じ版と設定なら、同じ条件を満たします。
ここ数日、理由の分からない再起動があった機器は、攻撃を受けた可能性を考えます。「show version」で稼働の時間を見て、最近の再起動の有無を確かめます。クラッシュの記録が残っていれば、「show crashinfo」で中身を控え、Syslogのサーバーに送っている記録と時刻を突き合わせます。悪用の手口や、痕跡の見分け方は、勧告に書かれていません。判断がつかないときは、記録を添えてTACに問い合わせます。
対象になる会社、対象外の会社
対象になるのは、ASAかFTDでSSL VPNのリモートアクセスを社外に開け、トンネルグループで二次認証を使っている会社です。証明書やパスワードの認証に加えて、ワンタイムパスワードのサーバーなどを2つ目の認証サーバーとして指定している構成が当たります。
SSL VPNを使っていない機器や、二次認証を設定していない機器は対象外です。Ciscoのクラウドで動くCloud-delivered FirewallとCloud-delivered Firewall Management Center、Secure Accessも影響を受けません。FMCのソフトウェアも対象外です。
10月29日の朝の時点で、CISAの悪用が確認された脆弱性の一覧(KEV)に、この脆弱性は載っていません。JPCERT/CCとJVNも、まだ取り上げていません。
Ciscoは、定例の勧告とは別に、悪用が分かったときは予定の外でも勧告を出します。定例の予定はISEとUnified CMの勧告は11月4日Ciscoが予告、日本は5日未明 にまとめています。VPNの利用者の端末に入れるCisco Secure Clientの権限昇格は、Cisco Secure Clientの記事 にあります。
修正版に上げるまでの手順
きょうのうちに、社内と委託先が管理しているASAとFTDを一覧にし、版と、SSL VPNを有効にしているかを書き出します。委託先が運用している場合は、二次認証の設定の有無と合わせて回答の期限を決めて聞きます。
SSL VPNを有効にしている機器で、DefaultWEBVPNGroupを含むすべてのトンネルグループに、「secondary-authentication-server-group」があるかを確認します。FTDはFMCかFDMで、配っているポリシーと機器の設定の両方を見ます。
当たる機器は、Software Checkerで更新先の版を決め、保守の時間を取ります。冗長の構成なら、待機側から上げて切り替える順番を決め、テレワークの社員に接続が切れる時間を知らせます。
更新が数日先になるなら、Ciscoの2つの緩和策のどちらを入れるかを、セキュリティが下がる点を含めて決めます。二次認証を外すときは、外す期間を決め、VPNのログインの記録を毎日見る担当を置きます。
最近の再起動の有無を「show version」で確認します。理由の分からない再起動があれば、「show crashinfo」の記録とSyslogを控えてTACに問い合わせます。