2035年。米国、英国、カナダ、日本の政府が、耐量子計算機暗号(PQC)への移行を終える目標に置いた年です。
ただ、各国の文書を並べてみると、その手前に節目がもう2つあります。2026〜2028年に暗号の棚卸しと計画を終え、2030〜2031年に重要なシステムを先に移す。この2段です。今週は米国立標準技術研究所(NIST)が移行の文書を確定させ、日本でもCRYPTREC暗号リストの改定案が出ました。材料がそろったので、各国の期限と社内の進め方を2枚の図にしました。
5つの国と地域の期限を、3つの時期に分ける
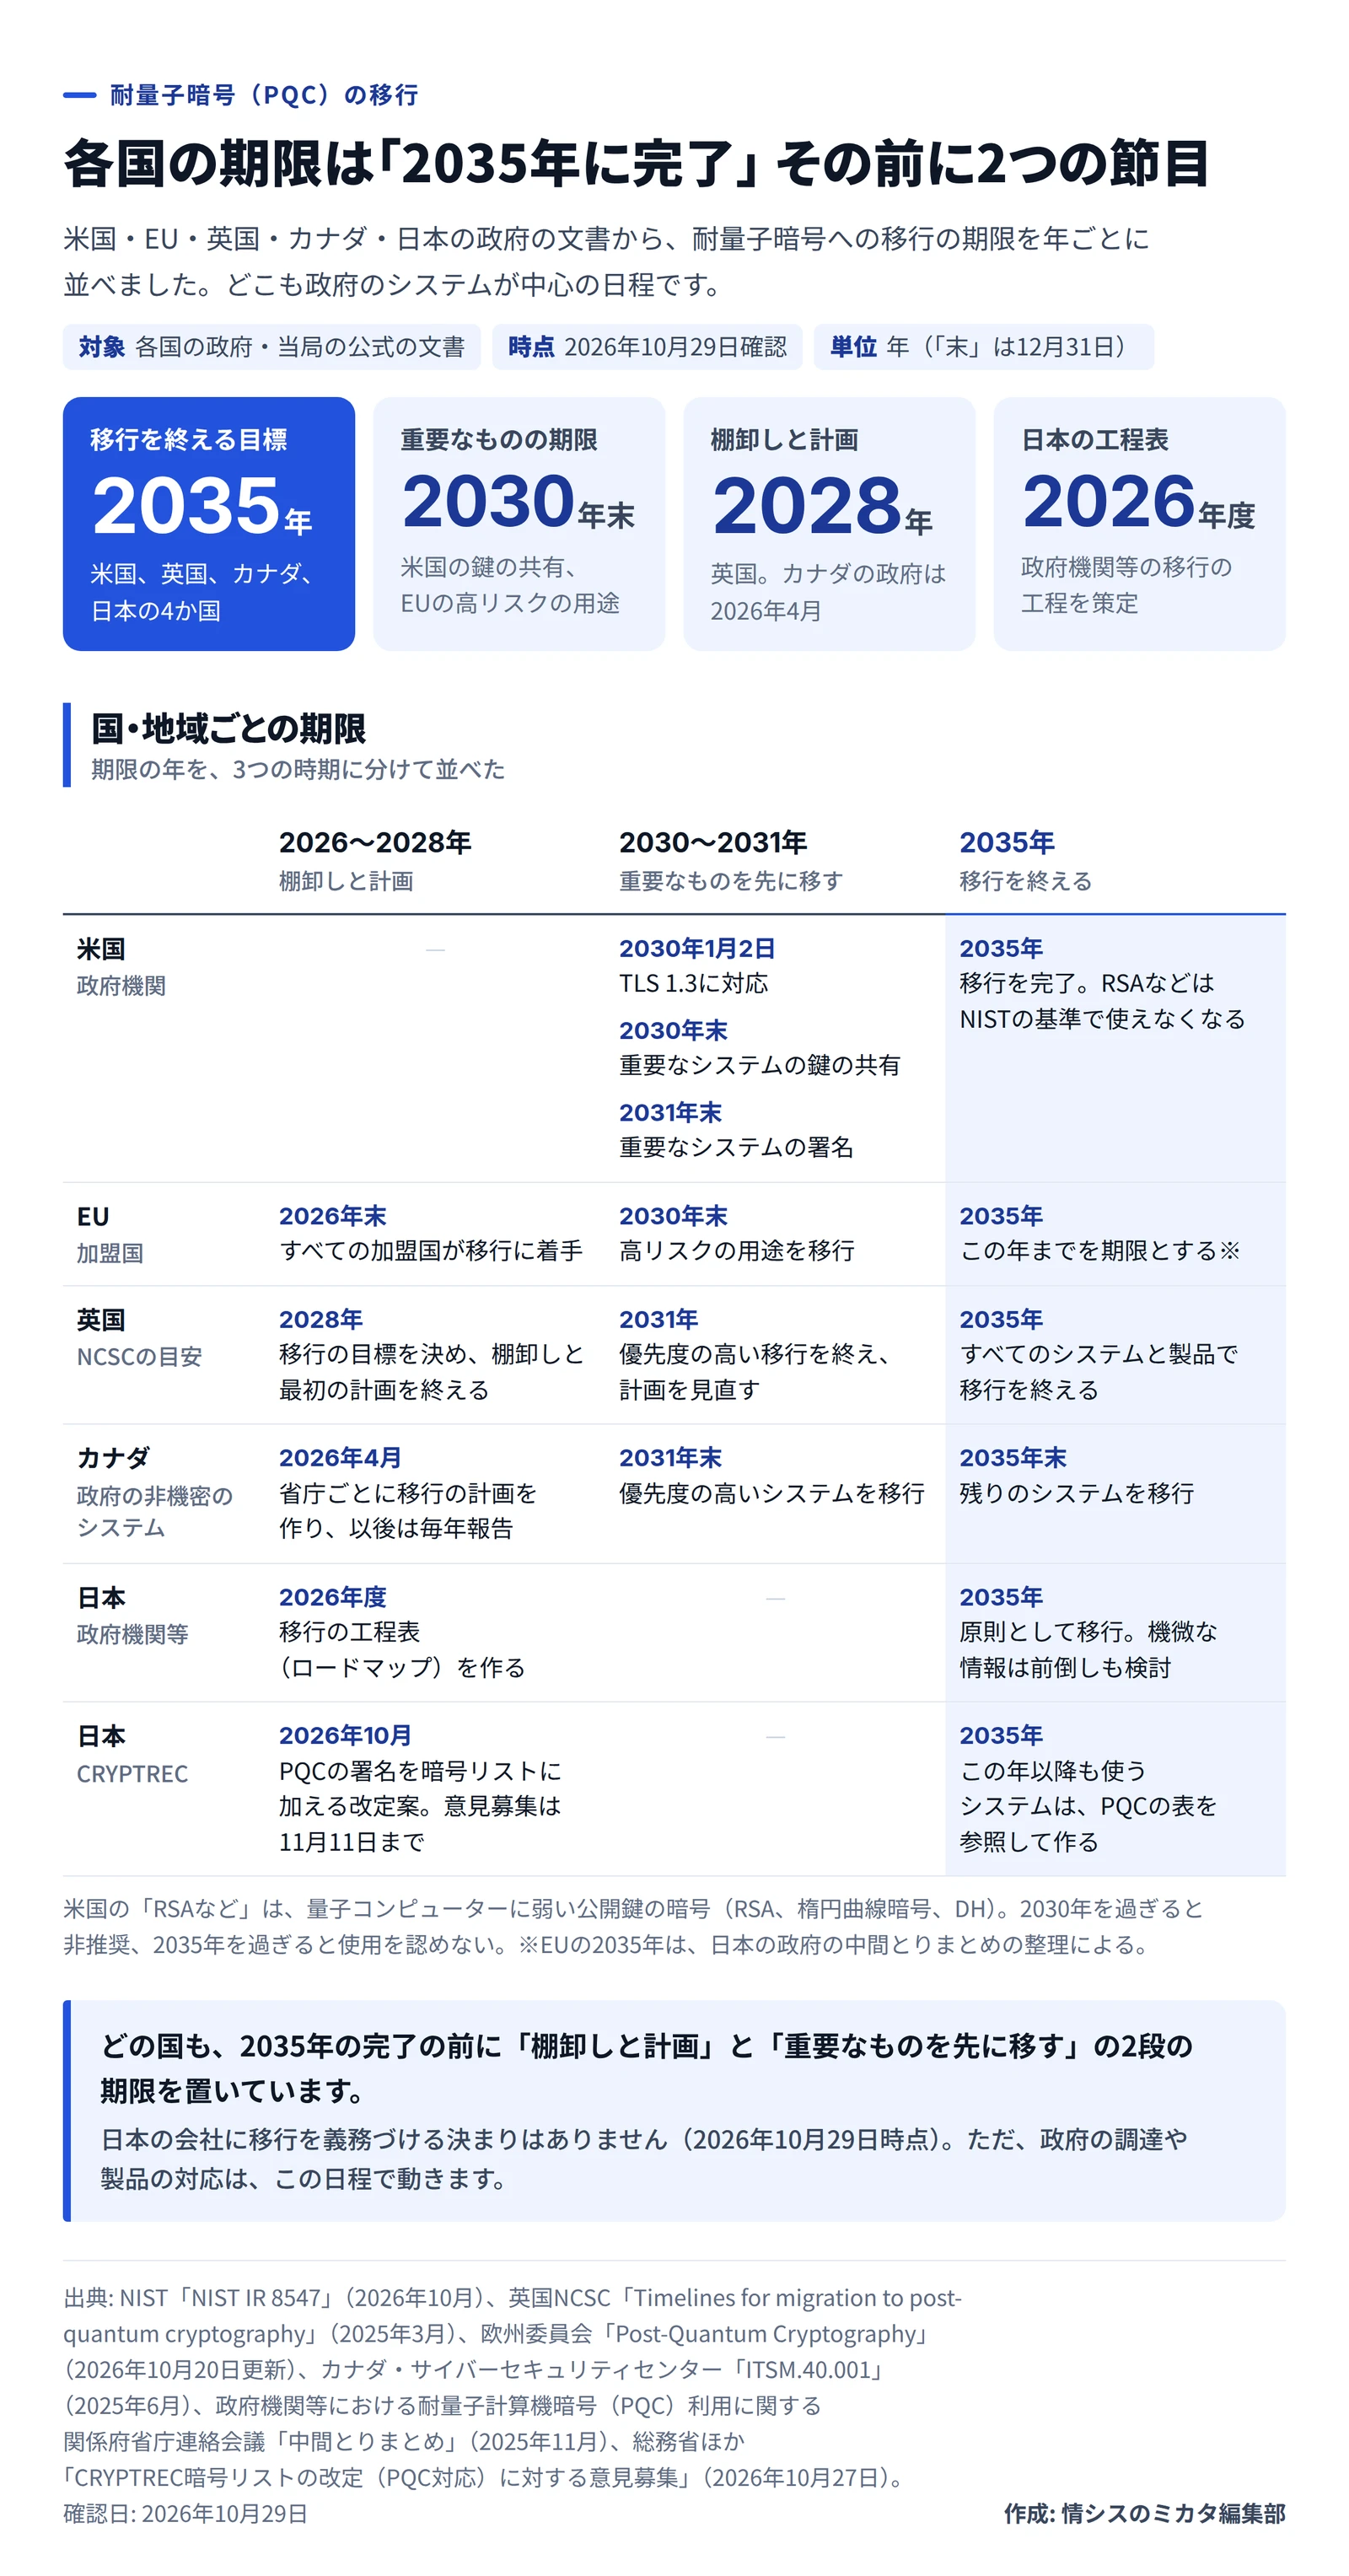
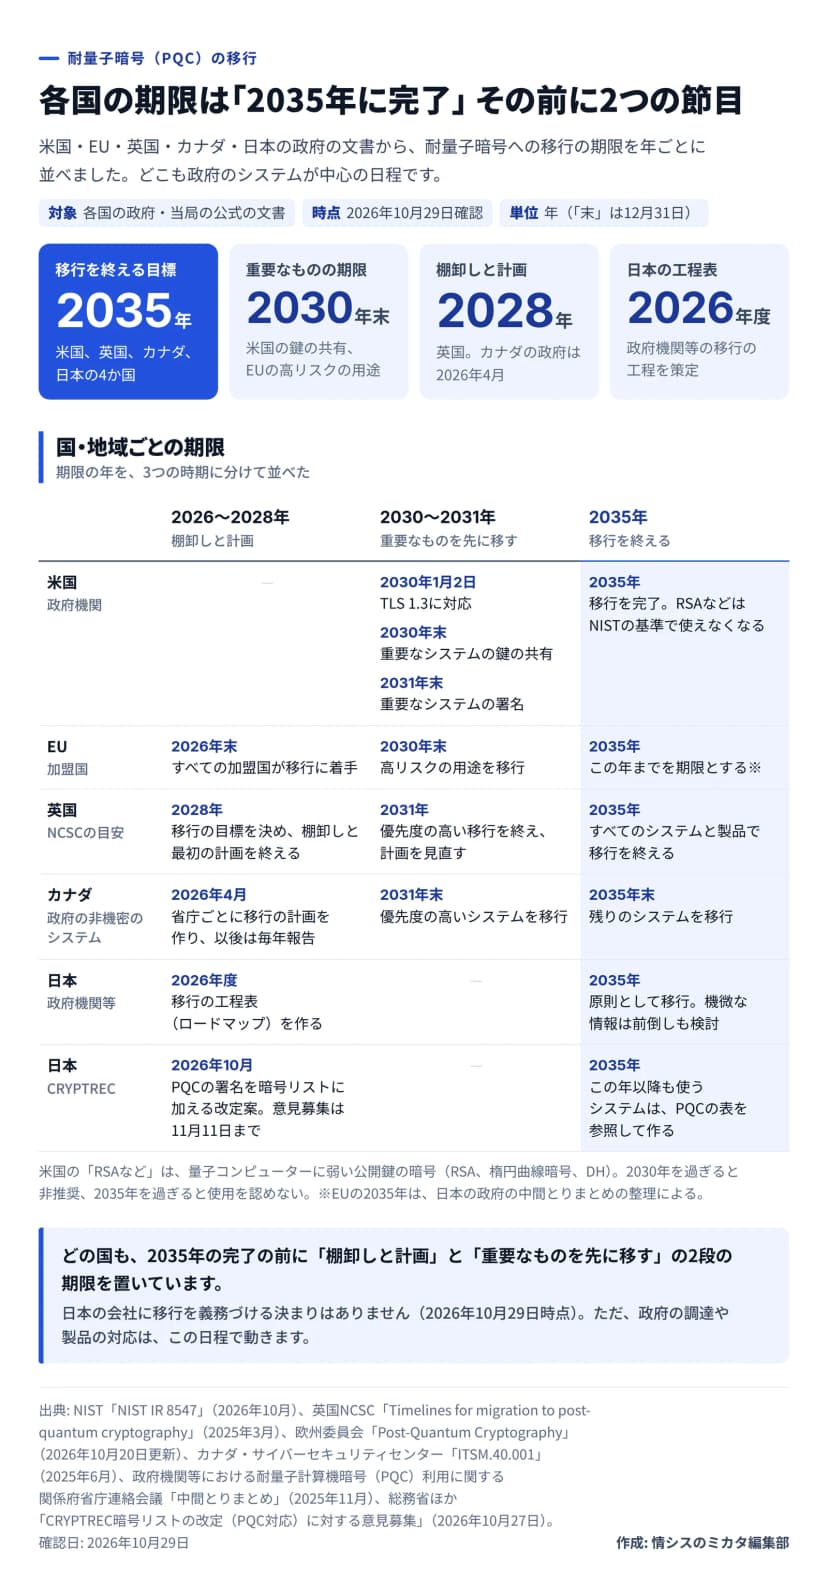 耐量子暗号への移行の期限。米国、EU、英国、カナダ、日本の政府の文書から並べた作成: 編集部 / 出典: NIST、英国NCSC、欧州委員会、カナダ・サイバーセキュリティセンター、関係府省庁連絡会議、総務省ほか
| 国・地域 |
2026〜2028年 |
2030〜2031年 |
2035年 |
| 米国(政府機関) |
なし |
2030年1月2日までにTLS 1.3に対応。2030年末までに重要なシステムの鍵の共有、2031年末までに署名を移行 |
移行を完了。RSAなどはNISTの基準で使えなくなる |
| EU(加盟国) |
2026年末までに、すべての加盟国が移行に着手 |
2030年末までに高リスクの用途を移行 |
2035年までを期限とする※ |
| 英国(NCSCの目安) |
2028年までに移行の目標を決め、棚卸しと最初の計画を終える |
2031年までに優先度の高い移行を終え、計画を見直す |
すべてのシステムと製品で移行を終える |
| カナダ(政府の非機密のシステム) |
2026年4月までに省庁ごとの移行の計画を作り、以後は毎年報告 |
2031年末までに優先度の高いシステムを移行 |
2035年末までに残りのシステムを移行 |
| 日本(政府機関等) |
2026年度に移行の工程表(ロードマップ)を作る |
なし |
原則として移行。機微な情報は前倒しも検討 |
| 日本(CRYPTREC) |
2026年10月、PQCの署名を暗号リストに加える改定案(意見募集は11月11日まで) |
なし |
2035年以降も使うシステムは、PQCの表を参照して作る |
※EUの2035年は、日本の政府の中間とりまとめの整理によります。欧州委員会の公式ページが示している期限は、2026年末と2030年末の2つです。
表のいちばん右の列は、ほぼ埋まっています。差が出るのは真ん中の列でしょう。米国とEUは2030年末、英国とカナダは2031年と、重要なものの期限に1年の幅があります。日本の政府は途中の期限をまだ示しておらず、中間とりまとめは2026年度に工程表を作るとしています。
2030年前後に、重要なものを先に移す理由
なぜ2035年を待たずに、一部だけ先に移すのでしょうか。
各国の文書が挙げる理由は、ほぼ同じです。いま通信を盗み取って保存しておき、量子コンピューターができてから解読する。「harvest now, decrypt later」と呼ばれる攻撃に備えるためです。暗号が破られるのは将来でも、盗まれるのは今日なのです。
カナダの指針は、公衆のネットワークを通る通信を守るシステムを、優先して移すよう勧めています。予想より早く危険が及ぶおそれがあるからです。NISTの文書でも、長く秘密にしておくデータを守るシステムが、いちばん早く移す対象です。日本の中間とりまとめも同じ考え方で、機微な情報や保護期間がとても長い情報を扱う場合は、2035年の目標を踏まえつつ、より早い移行も含めて検討するとしました。
期限がいちばん具体的なのは米国です。根拠は、2026年6月22日の大統領令14412と、行政管理予算局(OMB)の覚書M-26-15。価値の高い資産と影響の大きいシステムは、鍵の共有を2030年12月31日まで、署名を2031年12月31日までに移すことになりました。NISTは、盗み取りの攻撃にさらされるのは鍵の共有の側で、署名はこの攻撃の対象にならないとして、鍵の共有を先に移すよう勧めています。NISTの文書の中身は、米NIST、RSAや楕円曲線暗号を2035年以降は認めず 耐量子暗号への道筋を確定で詳しく書きました。
最初の締め切りは、英国が2028年、カナダが2026年4月
途中の期限のうち、最初に来るのは棚卸しと計画です。英国の国家サイバーセキュリティセンター(NCSC)は、2028年までに移行の目標を決め、暗号に頼るサービスと基盤を洗い出し、最初の計画を作るよう求めています。計画に書くのは、優先度の高い作業、取引先や設備への依存、必要な投資、長く使うハードウェアの信頼の起点をどう移すかです。そのうえで、必要なことを取引先に伝えるよう求めています。
この日程は政府だけのものではありません。NCSCは、大きな組織や重要インフラの事業者、独自のITを持つ会社に向けて書いており、10年あればPQCの標準と製品がそろって広く使われるようになるとみて、2035年を置きました。
カナダの政府は、さらに早く動いています。2026年4月までに省庁ごとの移行の計画を作り、その後は毎年、進み具合を報告します。EUは2026年末までにすべての加盟国が移行に着手するとし、日本の政府も2026年度に工程表を作る予定です。
EU、カナダ、日本にとって、2026年は「始める年」です。
日本の会社に義務はないが、影響を受ける会社はある
今のところ、日本の会社にPQCへの移行を義務づける法令や政府の決まりは出ていません。中間とりまとめの対象は政府機関等で、CRYPTREC暗号リストも政府の調達のための参照です。それでも、次のような会社は、この日程の影響を受けるはずです。
- 官公庁や自治体にシステムを納める会社。CRYPTRECは、2035年以降も使う予定のシステムは、今の暗号の表ではなくPQCの表を参照して作ることになるとみています。今から設計するシステムが、ちょうど当てはまります(CRYPTREC暗号リストにPQCの署名を追加へ 意見募集は11月11日まで)。
- 米国の政府機関に製品やサービスを納める会社。2030年と2031年の期限は、納める側にとっての期限にもなりえます。
- 設計の情報や顧客の個人情報など、何年も秘密にしておくデータを、インターネット越しにやり取りしている会社。盗み取りの攻撃の対象になりえます。
- 重要インフラの事業者。中間とりまとめは、重要インフラの事業者や民間の事業者も考えなければならない課題だとして、関係府省庁で必要な対応を検討するとしています。
逆に、すぐの影響が小さいのは、市販のPCとOS、クラウドサービスだけで業務を回している会社です。NCSCは、こうした中小の会社では、提供元が更新するのに合わせて移行が進むとみています。ただし、自社で作ったソフトや特殊なソフトを使っているなら話は別で、大きな組織と同じ日程で、対応する更新か乗り換え先を探す必要があるとしています。
棚卸しから移すまでの4段階
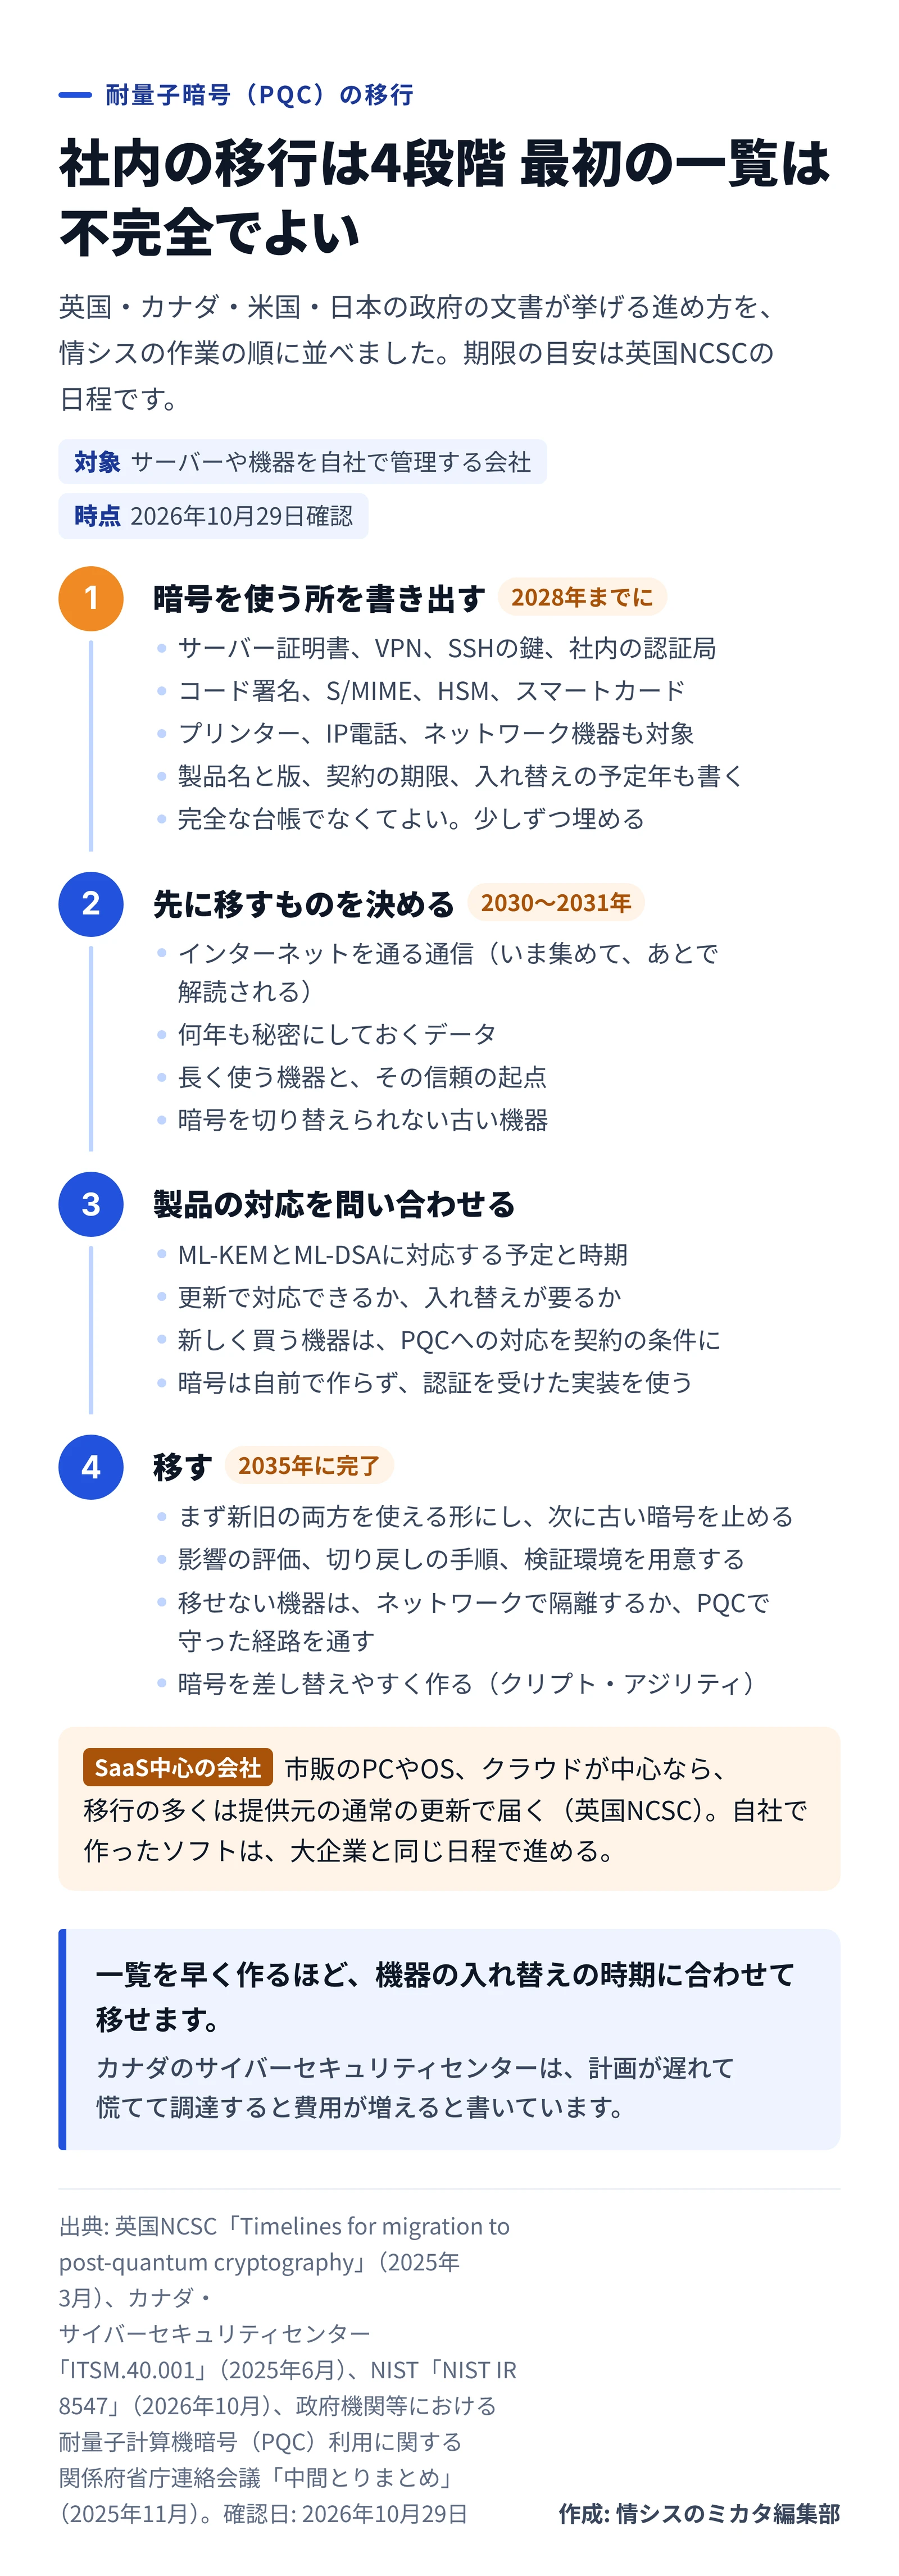
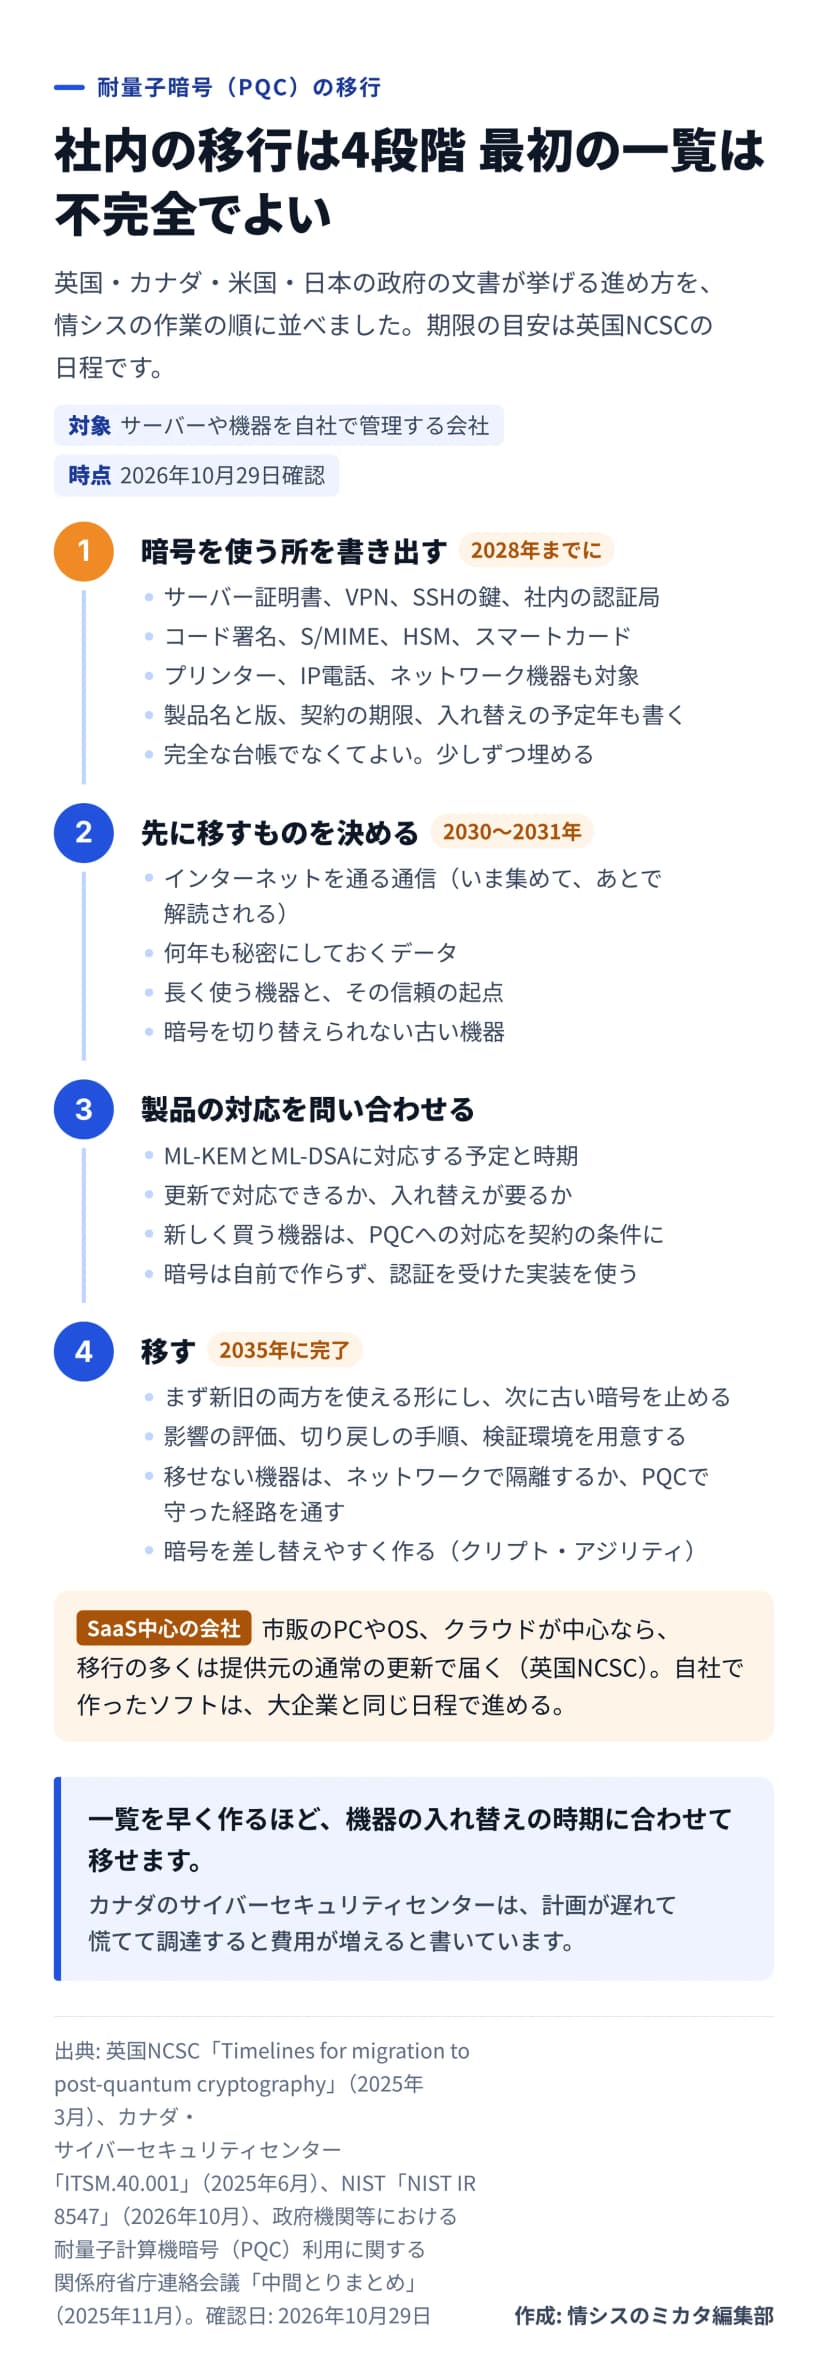 社内でPQCへ移る4段階。各国の政府の文書が挙げる進め方を、作業の順に並べた作成: 編集部 / 出典: 英国NCSC、カナダ・サイバーセキュリティセンター、NIST、関係府省庁連絡会議
2枚目の図は、英国、カナダ、米国、日本の文書が挙げる進め方を、作業の順に並べたものです。どの文書も、最初の一歩を棚卸しに置いています。
書き出す対象は、思ったより広いはずです。カナダの指針は、ネットワークのサービスやOS、アプリ、開発のパイプラインに加え、サーバー、PC、スマートフォン、ネットワーク機器、プリンター、IP電話、HSM、スマートカード、ハードウェアトークンまで挙げています。社内に置いた機器だけでなく、契約しているIT基盤やクラウド、社員が持ち歩く機器も対象です。
一覧に書く項目も、カナダの指針が具体的です。暗号を使う部品、製品と版、今の暗号の設定、依存するシステム、関係する契約とその期限、入れ替えの予定年、担当者、優先して移すかどうか。資産管理や変更管理の記録を使えば、最初の一覧は早く作れるとも言います。
意外なのは、完全さを求めていないことでした。カナダは「棚卸しに圧倒されず、まず不完全な一覧から始め、少しずつデータを良くしていくことが大切だ」と書いています。英国も、この段階で要るのは正式な資産台帳ではなく、システムごとの性格をつかむことだとしています。
製品の会社への問い合わせは、棚卸しの途中から始めます。カナダは、一覧を使って取引先に対応の計画を聞き、更新で済む部品と入れ替えが要る部品を分けるよう勧めています。新しく買う機器の契約にPQCへの対応を早く入れておくほど、移行の費用は下がる、という指摘もありました。
移すときは、2段で進めるのが基本です。まずPQCも使える形にして古いシステムとの互換を保ち、次に古い暗号を止めます。どうしても移せない古いシステムは、ネットワークで隔離するか、PQCで守った経路の中を通す方法が挙がっています。日本の中間とりまとめは、暗号の部分をすばやく切り替えられるシステムを作ること(クリプト・アジリティ)や、PQCと今の暗号の併用も選択肢に挙げました。
製品の側では、すでに切り替えが始まっています。Java 27が登場TLS 1.3の「耐量子」ハイブリッド鍵交換を既定で有効にのように、更新を当てるだけで鍵交換が変わる例もあります。一覧には、こうした「いつの間にか変わった所」も版で書いておくと、あとで説明がつきます。
今年度のうちに一覧を作る手順
2026年度のうちに一覧の形まで作っておけば、来年度の予算と調達の話に間に合います。
- 一覧の枠を作ります。列は、システムや機器の名前、使っている暗号(証明書、VPN、SSHなど)、製品名と版、保守の契約の期限、入れ替えの予定年、担当者です。「インターネットを通るか」「何年秘密にしておくデータか」の2列も足します。
- 資産台帳と変更管理の記録から、分かる所を埋めます。空欄は空欄のまま残し、分かった順に埋めていきます。
- 「インターネットを通る」と「長く秘密にする」の両方に当てはまる行に印を付けます。2030〜2031年に先に移す候補です。
- 印を付けた行の製品について、提供元にML-KEMとML-DSAへの対応の予定を問い合わせ、答えを一覧に書き足します。
- 来年度に買う機器のうち、2030年を過ぎても使うものは、仕様書にPQCへの対応か、更新で対応できる見込みを条件として書き込みます。
2027年度に買う機器を5年で入れ替えるなら、次の入れ替えは2032年度です。2035年までに、調達の機会はあと2回しかありません。その2回の仕様書にPQCの1行を入れられるかどうかは、今年度に作る一覧で決まります。