Firefox 159で直った脆弱性は167件。前の版の2倍を超える数ですが、急ぎたいのはむしろWindowsで使っているThunderbirdのほうかもしれません。細工したメールを表示しただけで、攻撃者のサーバーへNTLMの認証情報を送ってしまうおそれのある脆弱性が、Thunderbird 159と153.6で直っています。
Mozillaは10月27日(米国時間)、Firefox 159、Firefox ESR 153.6と115.44、Thunderbird 159と153.6の5本の勧告を出しました。どの勧告にも、悪用されたという記載はありません。
167件に増えたのは、数え方が変わったから
Firefox 159の勧告(MFSA 2026-118)に並ぶ167件の内訳は、highが108件、moderateが52件、lowが7件です。criticalはありません。
| 製品と版 |
勧告 |
件数 |
high |
moderate |
low |
| Firefox 159 |
MFSA 2026-118 |
167 |
108 |
52 |
7 |
| Firefox ESR 153.6 |
MFSA 2026-120 |
145 |
95 |
44 |
6 |
| Firefox ESR 115.44 |
MFSA 2026-119 |
80 |
72 |
7 |
1 |
| Thunderbird 159 |
MFSA 2026-121 |
173 |
113 |
53 |
7 |
| Thunderbird 153.6 |
MFSA 2026-122 |
154 |
100 |
48 |
6 |
数が跳ね上がったのには、理由があります。Mozillaは勧告の冒頭で、社内で見つけたメモリー安全性の不具合を1つのCVEにまとめる出し方をやめ、不具合ごとに番号を付けると書いています。前の版のFirefox 158は77件でした(Firefox 158の記事)。件数だけを並べて「危険が倍になった」と読むのは、早とちりでしょう。
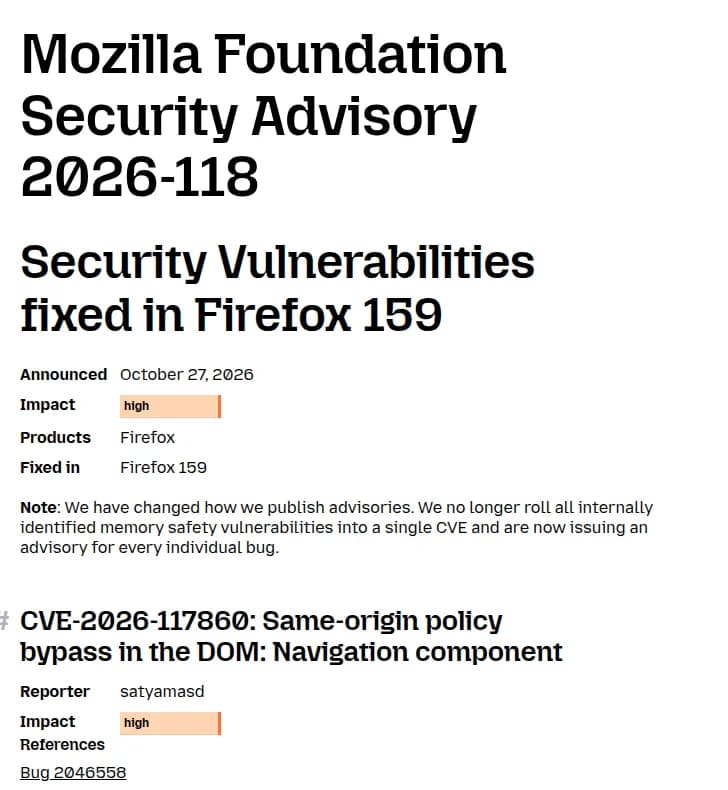 Firefox 159の勧告の冒頭。重要度はhighで、不具合ごとに番号を付ける出し方に変えたと注記がある出典: Mozilla「Security Vulnerabilities fixed in Firefox 159(MFSA 2026-118)」(引用)
中身を見ると、解放したメモリーを使ってしまうuse-after-freeが85件と半分を占めます。境界の条件の誤りが21件、サンドボックスの外へ出られるものが13件。ESR 153.6の145件は、すべてFirefox 159の167件に含まれていました。
Thunderbirdは、メールを表示しただけで外へつながる
Thunderbirdの勧告には、Firefoxと共通の不具合のほかに、メールソフトの部分だけの脆弱性が7件あります。7件とも、159と153.6の両方で直りました。
いちばん気になるのは、表示だけで起きる2件です。CVE-2026-118176は、mailbox:のURLがWindowsのネットワーク共有を開かないようにする仕組みを、長い形式のUNCパスですり抜けるもの。細工したメールを表示すると、攻撃者が選んだSMBサーバーへ接続し、Windowsのアカウント名とNTLMの認証データを渡してしまいます。Mozillaは、それがパスワードのオフライン解析やリレー攻撃に使われうると書いています。
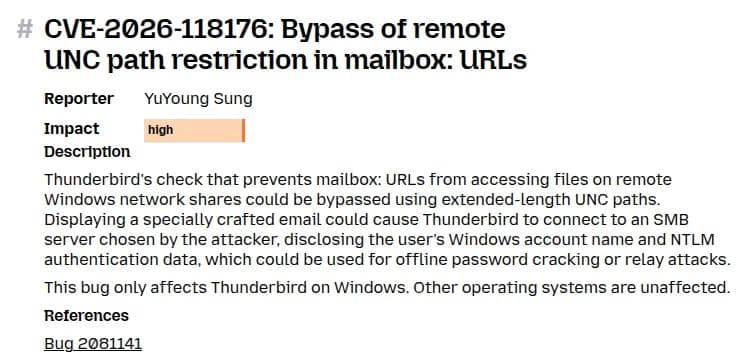 Thunderbird 159の勧告のCVE-2026-118176。メールの表示で外部のSMBへつながりうる出典: Mozilla「Security Vulnerabilities fixed in Thunderbird 159(MFSA 2026-121)」(引用)
もう1件のCVE-2026-118174は、OpenPGPの鍵の添付ファイルを使います。Thunderbirdは鍵の取り込みを勧めるため添付を自動で読み込みますが、送り手が添付を外部のURLに向けておくと、利用者が何もしなくてもそのURLを読みに行っていました。Windowsでは、行き先がネットワーク共有ならNTLMの認証情報が漏れます。
残りの5件も、カレンダーの検索、RSSのフィード、Matrixのチャットで、行き先をローカルのファイルやネットワーク共有に向けさせる不具合が中心です。返信や転送のときに、同じフォルダーの別のメールの中身が混ざる不具合(CVE-2026-118175)もありました。NTLMが漏れるのはどれもWindows版だけで、macOSとLinuxでは影響の出方が違うとされています。
159で変わる、管理者が見ておく設定
リリースノートには、社内の決まりに触れそうな変更が2つあります。
まずはAIチャットボットです。ページを要約させたとき、ページの本文ではなく、ページのアドレスをチャットボットの提供元へ送る形に変わりました。社内システムのURLに、案件名や番号が入っていることもありますよね。社外のチャットボットを認めていない会社は、ポリシーで止めておくと説明がしやすくなります。AIControlsのSidebarChatbotをblockedにするか、AIChatbotで要約の候補(Summarize)を外す方法があります。
もう一つはショートカットです。開いているタブの検索がCtrl+Shift+A(macOSはCmd+Shift+A)になり、アドオンとテーマの画面はCtrl+Shift+F(macOSはCmd+Shift+E)に移りました。昔の操作で拡張機能の画面を開いていた人からは「タブの一覧が出る」と問い合わせが来そうです。
管理者向けの変更の一覧も出ていますが、3件ともFirefox Enterpriseだけの項目でした。通常のFirefoxとESRのポリシーは、今回は変わっていません。
対象の会社と、急ぐ順
- 社員がWindowsでThunderbirdを使っている会社は、最初に手を付けたいところです。159か153.6より前の版では、メールを表示しただけでNTLMの認証情報が外へ出るおそれがあります。
- パソコンでFirefoxを使っている会社も対象です。通常版は159へ、ESR 153系の利用者は153.6へ上げます。
- Windows 7〜8.1やmacOS 10.12〜10.14でESR 115を使い続けている会社は、115.44が修正版です。ESR 115が動くのはこれらのOSだけだと、リリースノートは書いています。
- スマートフォンのFirefoxは対象外です。
社内のFirefoxとThunderbirdを上げる段取り
- 端末ごとの版を集めます。Intuneなどの管理ツールのアプリ一覧か、各端末の
about:supportで、Firefox 159.0、ESR 153.6.0、115.44.0、Thunderbird 159.0、153.6.0に届いているかを見ます。
- ポリシーで更新を止めていないかを見ます。DisableAppUpdateを有効にしている、AppUpdatePinで版を固定している、AppUpdateURLで自社の配布サーバーを指している、のどれかなら、自動では上がりません。GPOやIntuneで新しいインストーラーを配ります。
- WindowsのThunderbirdを先に上げます。あわせて、境界のファイアウォールで、社内から外へ出るSMB(TCP 445番)を止めているかも確認します。止めてあれば、同じ型の不具合が次に見つかっても、認証情報の行き先がありません。
- AIチャットボットの扱いを決め、必要ならAIControlsかAIChatbotのポリシーを配ります。
- ヘルプデスク向けに、アドオンの画面のショートカットが変わったことを一言、案内しておきます。
- Linuxの端末は、ディストリビューションのパッケージで更新が届きます。届く日は各社で違うので、パッケージの版を見て判断します。
Firefoxの件数は、これから毎月この水準で出てくるはずです。数に驚くより、版をそろえる段取りを一度作っておくほうが、来月の作業はずっと楽になります。