社内でTeamViewerを使っているなら、15.83以降に上げれば、今回公表された9件の脆弱性はまとめて片づきます。TeamViewerは10月27日(現地時間)に、勧告を2本出しました。最新版は同じ日に出た15.83.3です。
ただ、気をつけたい点が2つあります。1つは、つなぐ側のPCが攻撃されうる件が入っていること。もう1つは、監視やパッチ管理のアドオンを入れている会社では、本体とは別の部品にも脆弱性があったことです。
9件の中身
深刻度はどれもHigh(CVSS 7.3〜8.8)です。勧告によると、公表の時点で悪用は把握していません。米CISAの悪用が確認された脆弱性の一覧(KEV)にも、10月28日の時点で9件のどれも載っていません。
| 勧告 |
CVE |
対象 |
中身と条件 |
CVSS |
| TV-2026-1011 |
CVE-2026-111585 |
Windows・Linux・macOSの本体(ポータブル版を含む)、AndroidのRemote Control |
画面の処理の整数オーバーフロー。攻撃者が用意した相手か、乗っ取られた相手にリモート操作でつなぐと、アプリが止まるか、OSしだいで、接続した側の権限でコードが動く |
8.8 |
| TV-2026-1011 |
CVE-2026-92372 |
Linux・macOSの本体 |
画面の画像を読み解く処理の範囲外の書き込み。リモート操作の最中に細工した画面のデータを送るか、細工した録画ファイル(.tvs)を開かせると、コードを実行される。利用者の操作が要る |
8.8 |
| TV-2026-1011 |
CVE-2026-92374 |
macOSの本体とHost |
特権で動く補助のプログラムの競合状態。手元の一般の利用者が、インストーラーの確認をすり抜けてrootになれる |
7.8 |
| TV-2026-1012 |
CVE-2026-92375 |
Windows・macOS・Linuxの本体と監視の部品 |
本体と監視の部品のあいだの通信(IPC)の権限の不備。手元の一般の利用者が、SYSTEMやrootでスクリプトを動かせる |
7.8 |
| TV-2026-1012 |
CVE-2026-92376 |
Windowsの監視の部品 |
監視の部品の通信の認証の不備。手元の一般の利用者がSYSTEMでコードを動かせる |
7.8 |
| TV-2026-1012 |
CVE-2026-92377 |
Windowsの本体のパッチ管理の更新の仕組み |
偽の応答で、誰でも書き込める一時フォルダーのDLLを読み込ませ、SYSTEMで動かせる。15.82で修正済み |
7.8 |
| TV-2026-1012 |
CVE-2026-111582 |
Windowsの監視の部品のインストーラー |
DLLの読み込みの問題で、高い権限でコードを動かせる。利用者の操作が要る |
7.3 |
| TV-2026-1012 |
CVE-2026-111583 |
Windowsの本体でAdvanced Asset Managementを入れるとき |
作業用のフォルダーに細工したファイルを置くと、SYSTEMでコマンドを動かせる。15.82で修正済み |
7.3 |
| TV-2026-1012 |
CVE-2026-111584 |
Windowsのパッチ管理の部品の入れる処理 |
一時フォルダーのサービスのファイルを差し替え、高い権限でコードを動かせる |
7.3 |
外から直接つけ込まれるのは、上の2件です。残りの7件は、そのPCにすでにログインできる人が、管理者の権限を取る道になります。
つなぐ側が攻撃される、という逆向きの危なさ
リモート操作のソフトでよく心配されるのは、つながれる側です。でも、CVE-2026-111585は逆向きでした。
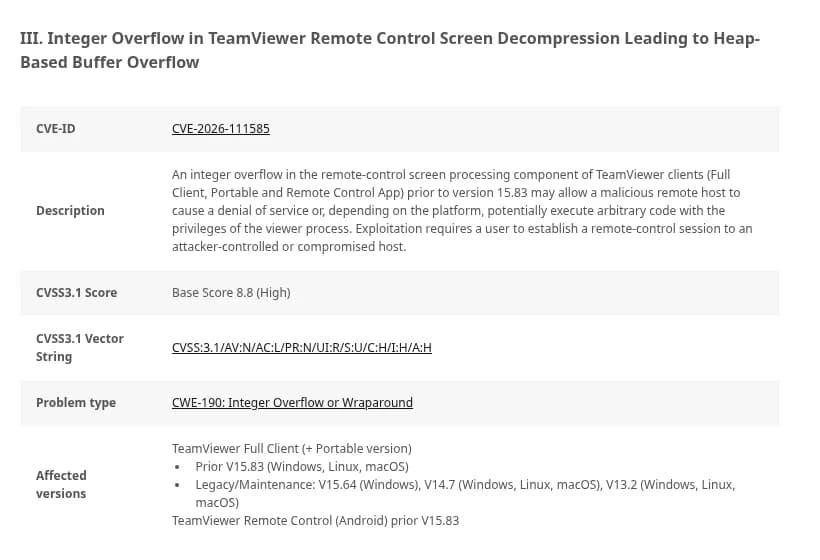 TV-2026-1011のCVE-2026-111585。乗っ取られた相手への接続が条件出典: TeamViewer「TV-2026-1011」(引用)
ヘルプデスクの担当者が、社員のPCや取引先の端末につなぐ場面を思い浮かべてください。つないだ相手がすでに乗っ取られていると、担当者のPCのTeamViewerが止まったり、OSしだいでコードが動いたりするおそれがあります。担当者のPCは、管理の権限やほかの端末への接続の情報を持っていることが多いでしょう。だからこそ、つなぐ側のPCを先に上げておきたいところです。
LinuxとmacOSでは、録画ファイル(.tvs)を開かせる手口もあります(CVE-2026-92372)。メールやチャットで届いた見覚えのない録画ファイルは開かない、と社内に伝えておくと安心です。
監視とパッチ管理の部品は自動で更新、本体は自分で
TV-2026-1012は、TeamViewerの有料の機能「Remote Management」のアドオン(監視、パッチ管理、Advanced Asset Management)にかかわる6件です。勧告によると、修正した部品は自動で更新されます。
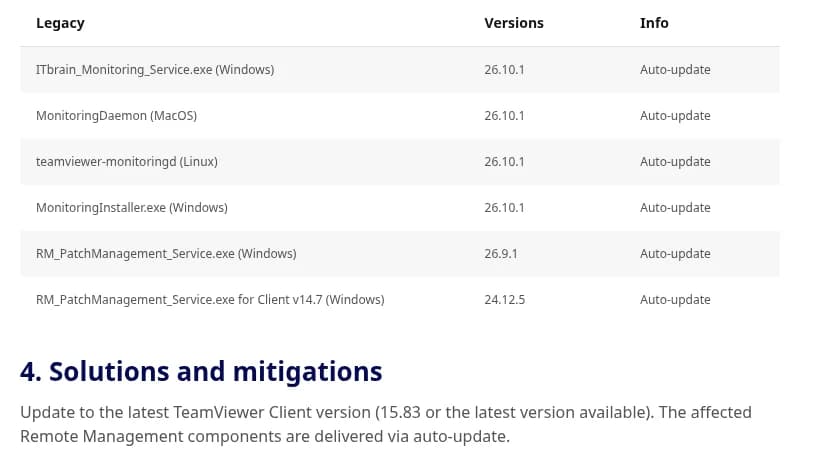 TV-2026-1012の表。監視とパッチ管理の部品は自動で更新される出典: TeamViewer「TV-2026-1012」(引用)
| 部品 |
修正版 |
| 監視(Windowsのサービス・macOSのデーモン・Linuxのデーモン・Windowsのインストーラー) |
26.10.1 |
| パッチ管理(Windowsのサービス) |
26.9.1 |
| パッチ管理(14.7の本体向け) |
24.12.5 |
ただし、本体の側にも脆弱性があるため、TeamViewerも15.83以降に上げる必要があります。勧告は、本体とRemote Managementのサービスをともに新しくしておくよう求めています。
修正版の一覧
| 製品・系統 |
修正版 |
| 本体(Full Client・Host、Windows・Linux・macOS)、Windowsのポータブル版 |
15.83(最新は15.83.3) |
| AndroidのTeamViewer Remote Control |
15.83 |
| Windows 7・8向けの15.64系 |
15.64.10 |
| 14.7系(Windows・Linux) |
14.7.48868 |
| 14.7系(macOS) |
TV-2026-1011の表は14.7.48868、TV-2026-1012の表は14.7.259386 |
| 13.2系 |
Windowsは13.2.36231、Linuxは13.2.154008、macOSは13.2.154007 |
macOSの14.7系は、2本の勧告で番号が違います。どちらの番号以降か、販売店やTeamViewerのサポートに確かめるのが確実でしょう。
15.83.3のリリースノートによると、Mac版はmacOS 14.6以降が必要になりました。古いmacOSのMacが残っていれば、先にOSの版を確かめます。
影響する会社・しない会社
- 影響する: 社内のサポートやテレワークで、TeamViewerを使う会社です。つなぐ側とつながれる側の両方が対象になります。
- 影響する: Remote Managementの監視やパッチ管理を入れた会社です。部品の自動更新と、本体の更新の両方を確かめます。
- 影響する: ライセンスの都合で、13.2や14.7などの古い系統が残る会社です。系統ごとに修正版の番号が違います。
- 影響する: 社用のAndroidの端末に、TeamViewer Remote Controlを入れている場合も対象です。
- 影響しない: TeamViewerを入れていない会社です。ただ、サポート詐欺では、正規のリモート操作のソフトを社員に入れさせる手口が使われます。社員のPCに入っていないかは、この機会に確かめてもよいでしょう(偽のウイルス警告が出たら?サポート詐欺の閉じ方と社員・情シスの対処)。
社内のPCで版を上げる手順
- 入っているPCを一覧にします。 資産管理のツールやMDMで、TeamViewerの本体、Host、ポータブル版の有無と版を出します。ポータブル版はインストールされないため、一覧に出ないことがあります。社員に聞くのも手です。
- つなぐ側から上げます。 ヘルプデスクや情シスの担当者のPC、取引先の保守に使うPCを、先に15.83.3へ上げます。管理の権限があるPCほど、乗っ取られたときの被害が大きくなります。
- 共有のPCと踏み台を次に上げます。 一般の利用者がSYSTEMやrootを取れる件が多いので、何人もがログインする端末や、ほかのサーバーへの入口になる端末を優先します。
- アドオンの部品の版を見ます。 監視やパッチ管理のアドオン(Remote Management)を使っていれば、監視が26.10.1以降、パッチ管理が26.9.1以降(14.7向けは24.12.5以降)になったかを、管理画面か端末で確かめます。
- 古い系統と古いOSを探します。 古い13.2・14.7・15.64の系統が残っていれば、それぞれの修正版の番号に上げます。macOS 14.6より古いMacは、OSの更新の計画を立てます。
- 社内に一言伝えます。 見覚えのない録画ファイル(.tvs)を開かないこと、知らない相手から「TeamViewerを入れて」と頼まれても応じないこと、の2点です。
リモート操作のソフトは、社内のPCを横につなぐツールです。だから、更新が遅れると、1台の弱さが社内に広がる道にもなります。版の一覧を作ったら、次の更新でも同じ一覧を使えるよう、資産の台帳に残しておくとよいでしょう。