取引先 から「SCS評価制度の★を取る予定はありますか」と聞かれ始めた会社には、準備を進めるための資料がそろってきました。IPA は10月28日、SCS評価制度の★3・★4の評価の進め方を示すガイド3種と、要求事項の解説書を公開しました。
同じ日には、JVNがヤマハ製品の脆弱性 3件を公表し、PHP の脆弱性のページでFFRIセキュリティ が「該当製品あり」と回答しました。JPCERT/CCの週報と米国CISAの制御システムの勧告を合わせて、情シスに関係するのは次の5件です。
IPA
SCS評価制度の評価用ガイド等を公開(10月28日)
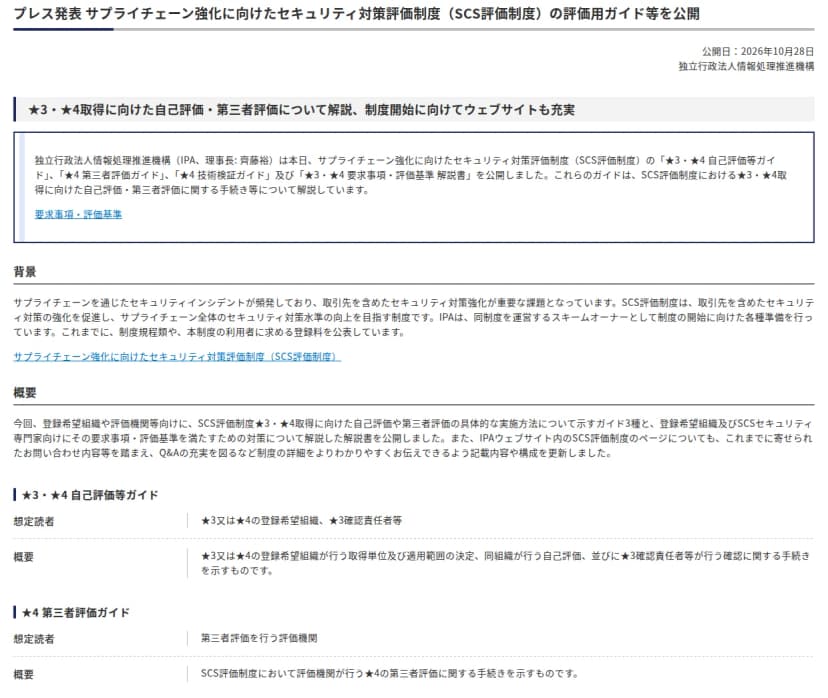
IPAは、サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)で、★3・★4を取るための手続きを示す資料4点を公開しました。「★3・★4自己評価等ガイド」「★4第三者評価ガイド」「★4技術検証ガイド」と、「★3・★4要求事項・評価基準 解説書」です。
IPAのプレス発表。★3・★4の自己評価と第三者評価のガイドを公開 出典: IPA「SCS評価制度の評価用ガイド等を公開」 (引用) 情シスが最初に読むのは、自己評価等ガイドと解説書です。自己評価等ガイドは、★を取る単位と適用の範囲の決め方、自己評価の手続きを示しています。解説書は、要求事項・評価基準ごとの考え方と留意点をまとめたもので、IPAは登録を希望する組織とSCSセキュリティ専門家を読み手に挙げています。★4を目指す会社は、技術検証ガイドで、評価機関の技術検証に備えて用意することを確かめます。
IPAは今後、「★3・★4登録申請の手引」の公開と、制度のロゴマークの制定を予定しています。評価機関、技術検証事業者、研修事業者の指定と公表は、2026年12月下旬の予定です。プレス発表の参考情報には、経済産業省の「SCS評価制度に係る不適切な勧誘に御注意ください」も挙がっています。制度の全体像と、申請の受付が始まる時期の見通しは、SCS評価制度とは ★3・★4の違いと準備 評価ガイド公開、パッチの基準も見直し にまとめています。
JPCERT/CC・IPA(JVN)
ヤマハ製品の脆弱性3件(10月28日)
JVNは、ヤマハ製品の脆弱性3件を公表しました。「ヤマハ製NWR100における複数の脆弱性」(JVNVU#91027179)、「ヤマハ製YMS-VPN8およびYMS-VPN8-CPにおける引用符で囲まれていないファイルパスの脆弱性」(JVN#30675482)、「Yamaha LAN Monitor for WindowsのインストーラにおけるDLL読み込みに関する脆弱性」(JVN#23695234)です。
急ぐのは、無線LANルーターのNWR100です。Rev.26.00.07以前は、Web GUIに特定のリクエストを送るとOSのコマンドを実行されるおそれがあり(CVSS 3.1で9.8)、Rev.26.00.08で修正されました。VPNクライアントのYMS-VPN8はVer.1.07.00で修正され、LAN Monitorはインストーラーの問題なので、インストール済みの環境は対象外です。製品ごとの条件はヤマハのNWR100に認証なしでコマンド実行の脆弱性VPNクライアントなど3件 にあります。
PHPの脆弱性のページで、FFRIセキュリティが「該当製品あり」(10月28日)
JVNは、PHPの脆弱性(CVE-2026-109618、CVE-2026-109619)のページ(JVNVU#99905564)で、国内の開発者の回答を更新しました。10月28日に、FFRIセキュリティが「該当製品あり」と回答しています。
FFRIセキュリティは10月23日付けのお知らせで、製品への影響と対応を契約者向けのカスタマーサイトに載せたとしています。読むには、ライセンス証明書にあるログインIDとパスワードが要ります。同じページでは、ソリトンシステムズが10月22日に「該当製品あり」、テルモBCTが10月23日に「該当製品無し(調査中)」と回答しています。各社の観測と更新の状況は、CERT/CCがPHPの脆弱性2件を公開、認証なしの攻撃に備え更新を で追っています。
CISA ICS Advisory / ICS Medical Advisory(2026年10月27日)(10月28日)
JVNは、米国CISAが10月27日(現地時間)に出した制御システムの勧告を紹介しました。新しい勧告は2件で、EPICS Base(ICSA-26-300-01)と、三菱電機のGENESIS64、ICONICS Suite、MC Works64などの監視・制御のソフト(ICSA-26-300-02)です。Eufy Omni C20とOmni X10 Proの勧告(ICSA-26-267-02)も更新されました。
三菱電機のソフトの勧告には脆弱性が3件あり、CVSS v3の最大は9.1です。1件は、内部の部品libwebpの境界外書き込み(CVE-2023-4863)で、管理者の権限で細工したファイルを取り込むと、任意のコードを実行されるおそれがあります。残りの2件は、パスワードを忘れたときの復旧の仕組みの弱さと、権限の誤った割り当てです。
JPCERT/CC
JPCERT/CC WEEKLY REPORT 2026-10-28(10月28日)
JPCERT/CCの週報は、15件を取り上げました。悪用が確認されているのは、AristaのVeloCloud OrchestratorのSQLインジェクションです。ホスト型は修正済みで、オンプレミス版は修正版への更新が要ります。
ほかの項目も、ミカタで中身を書いたものがほとんどです。週報の項目と記事の対応は、次のとおりです。
残りの2件は、JPCERT/CCの7〜9月分の報告書の公開です。「ソフトウェア等の脆弱性関連情報に関する届出状況」と、「JPCERT/CC四半期レポート」の2つです。
影響する会社・しない会社
SCS評価制度のガイドを急いで読むのは、取引先から★の取得を求められている会社や、求められそうな会社です。★を取る予定がない会社も、解説書は自社の対策を点検するときの目安になります。
ヤマハの件で急ぐのは、事務所や店舗でNWR100を使っている会社です。ヤマハは、RTXシリーズなどほかのルーターは該当しないとしています。PHPの件で今日新しく確かめるのは、FFRIセキュリティの製品を使っている会社です。
制御システムの勧告は、工場やビルの監視に三菱電機のGENESIS64などを使っている会社が対象です。週報の項目は、ほとんどがミカタで扱い済みの脆弱性で、修正版への更新が済んでいれば、新しくやることは増えていません。
情シスが今日やること